Illumio Insights
Visualisez tous les flux de trafic est-ouest dans votre environnement hybride. Illumio Insights met en évidence les menaces critiques, simplifie la remédiation et vous aide à appliquer des politiques plus intelligentes pour contenir rapidement les violations.


La sécurité commence par une visibilité absolue
Désormais avec Network Posture : un score en temps réel du risque de mouvement latéral. Évaluez votre niveau de préparation à la conformité et accélérez la microsegmentation.
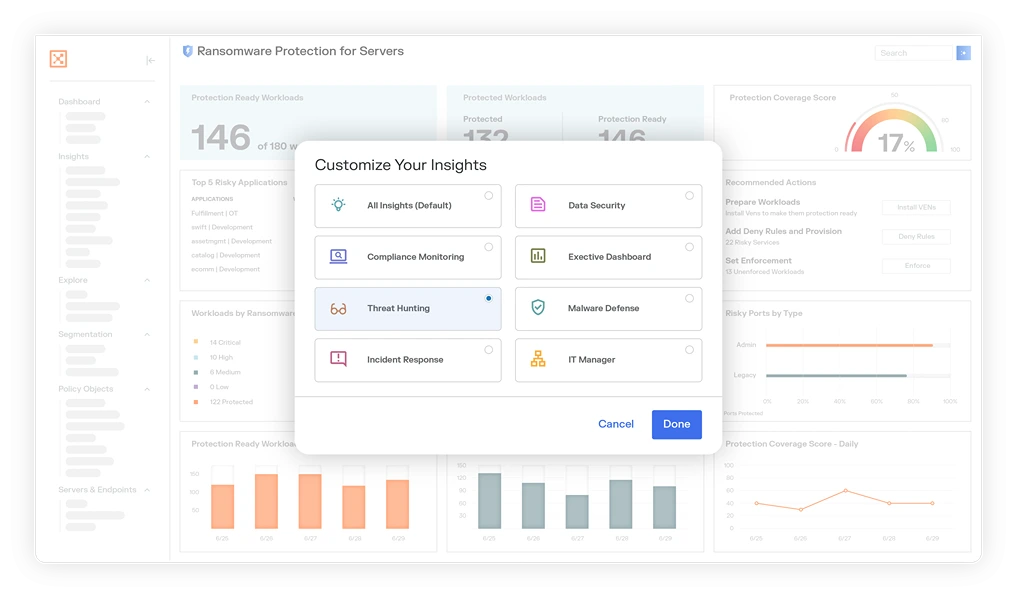
Une observabilité IA uniforme, riche en contexte et évolutive — sans la fatigue des alertes. Comprenez le comportement des agresseurs. Faites abstraction du bruit des alertes. Priorisez la réponse aux violations.

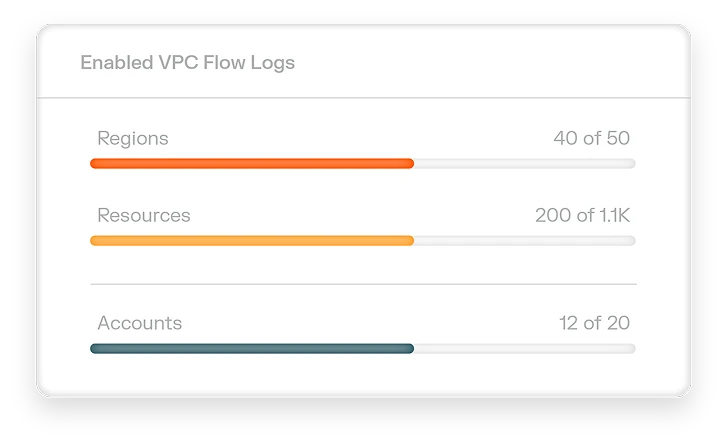
Voyez chaque charge de travail et flux de trafic. Identifiez les failles de politique avant que les attaquants ne le fassent. Conservez un score de posture en temps réel pour savoir que votre risque diminue et non qu'il augmente.
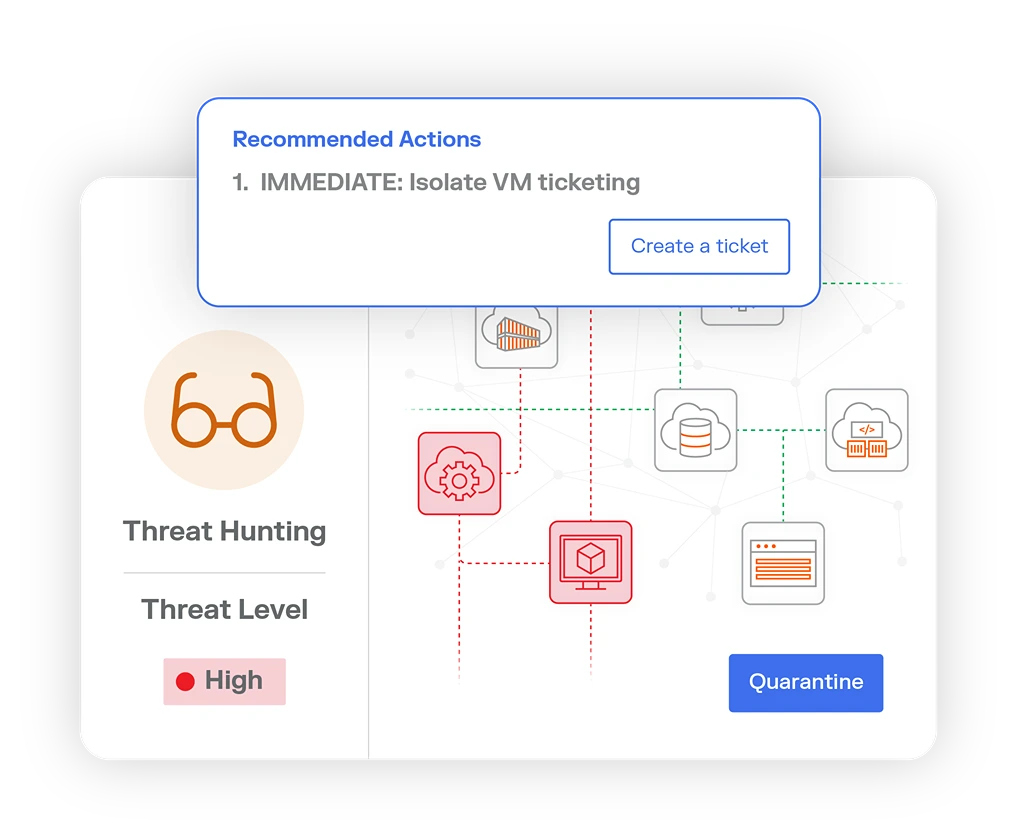
Bloquez et isolez rapidement les menaces en fonction du comportement réel du trafic. Obtenez un plan de remédiation guidé par l'IA avec des recommandations de règles pour combler les failles d'exposition et empêcher la propagation latérale.


Mesurez en temps réel le risque de mouvement latéral
Network Posture vous offre une vue en temps réel du risque de mouvement latéral en validant les flux réseau effectivement observés, et non les seules règles statiques. Il évalue votre environnement au regard des principales exigences de conformité, met en évidence les problèmes présentant les risques les plus élevés et accélère leur correction. Vous identifiez les insuffisances de vos politiques et les points à renforcer, afin d’améliorer continuellement votre stratégie de microsegmentation.
Découvrez Insights Agent : votre guide IA pour une réponse aux violations plus intelligente
Grâce à des conseils basés sur l’IA et alignés sur des rôles spécifiques, Insights Agent fait apparaître les problèmes les plus importants sur chaque charge de travail. Il vous aide à contenir les menaces plus rapidement et à faire avancer les enquêtes en toute confiance — en vous donnant du contexte, de la confiance et des prochaines étapes claires.
Trouver des produits Illumio


Détection et réponse dans le cloud par IA (CDR)
Déploiement rapide à l'échelle du cloud
"Le déploiement sans agent et à l'aide d'un bouton poussoir permet d'obtenir en quelques minutes des informations basées sur un graphe de sécurité basé sur l'IA sur des millions de charges de travail."


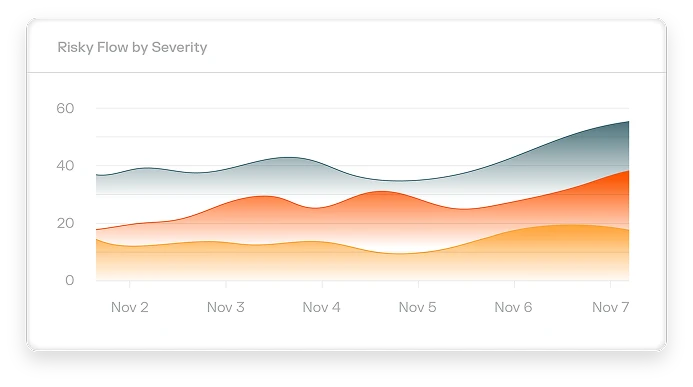

Détection des menaces inégalée grâce à l'observabilité de l'IA
Réduit considérablement le temps moyen de détection (MTTD) en découvrant des menaces et des chemins d'attaque invisibles.
Confinement des attaques en un seul clic
Neutralise immédiatement les risques potentiels et réduit le temps moyen de réponse (MTTR) grâce à un confinement en un seul clic.
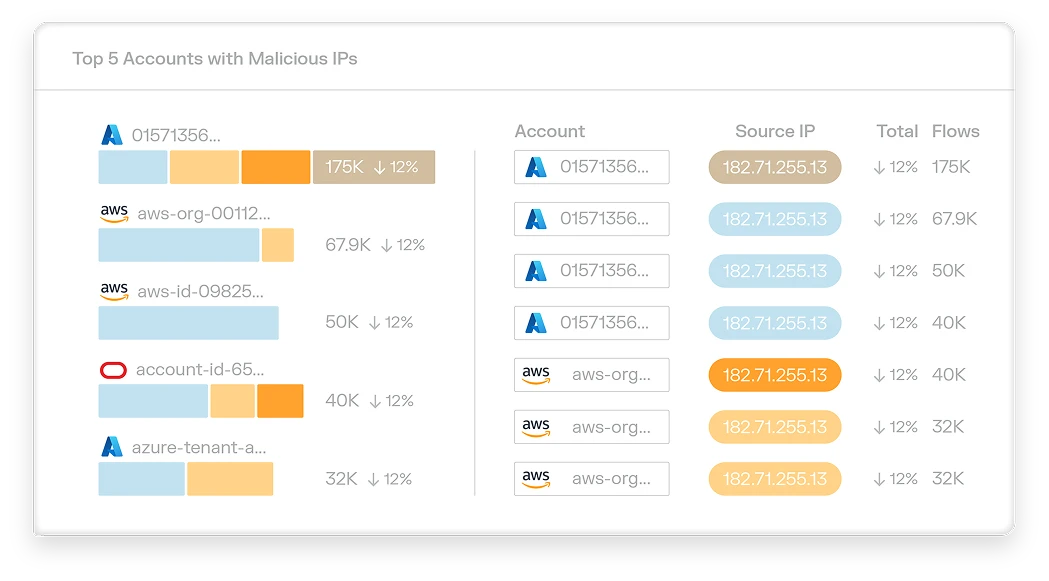
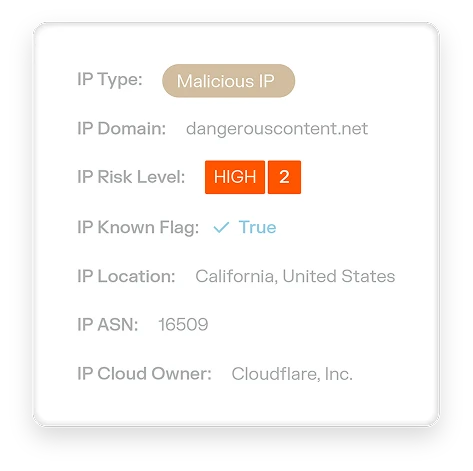

Accélérez et optimisez la microsegmentation
Trouvez les lacunes critiques de contrôle. Confirmez que vos correctifs ont fonctionné. Continuez à améliorer la segmentation à mesure que votre environnement change.
Succès en matière de sécurité alimentés par Illumio Insights
Illumio Insights vous donne la visibilité et l'intelligence dont vous avez besoin pour faire le lien au sein de votre environnement hybride multi-cloud et arrêter les mouvements latéraux.
Découvrez les mouvements latéraux indésirables. Classez par ordre de priorité les alertes à haut risque. Verrouillez les connexions que les attaquants utilisent pour se propager.
Repérez les comportements suspects dès qu'une charge de travail est signalée. Tracez l'activité dans votre environnement. Isolez et mettez en quarantaine les charges de travail compromises avant que les attaquants ne se déplacent latéralement.
Découvrez l'accès excessif et les politiques trop permissives. Obtenez des recommandations pour combler les lacunes de contrôle et ajuster l'accès dans l'ensemble de votre environnement.
Suivre l'activité sortante inhabituelle et signaler les charges de travail responsables. Repérez rapidement les flux de données suspects — et coupez-les avant que vos données ne quittent l'entreprise.
Illumio Insights nous donnera une visibilité et un contrôle en temps réel sur nos ports à risque, ce qui réduira considérablement notre exposition au risque et améliorera la conformité aux normes de l'industrie. Cela nous permettra d'identifier rapidement les vulnérabilités et d'y remédier avant qu'elles ne deviennent des menaces.
Essayez Illumio Insights gratuitement
Obtenez une visibilité sur les charges de travail et des renseignements sur le trafic pour identifier les lacunes dans les politiques et contenir rapidement les menaces — avant que les attaquants ne se déplacent latéralement.
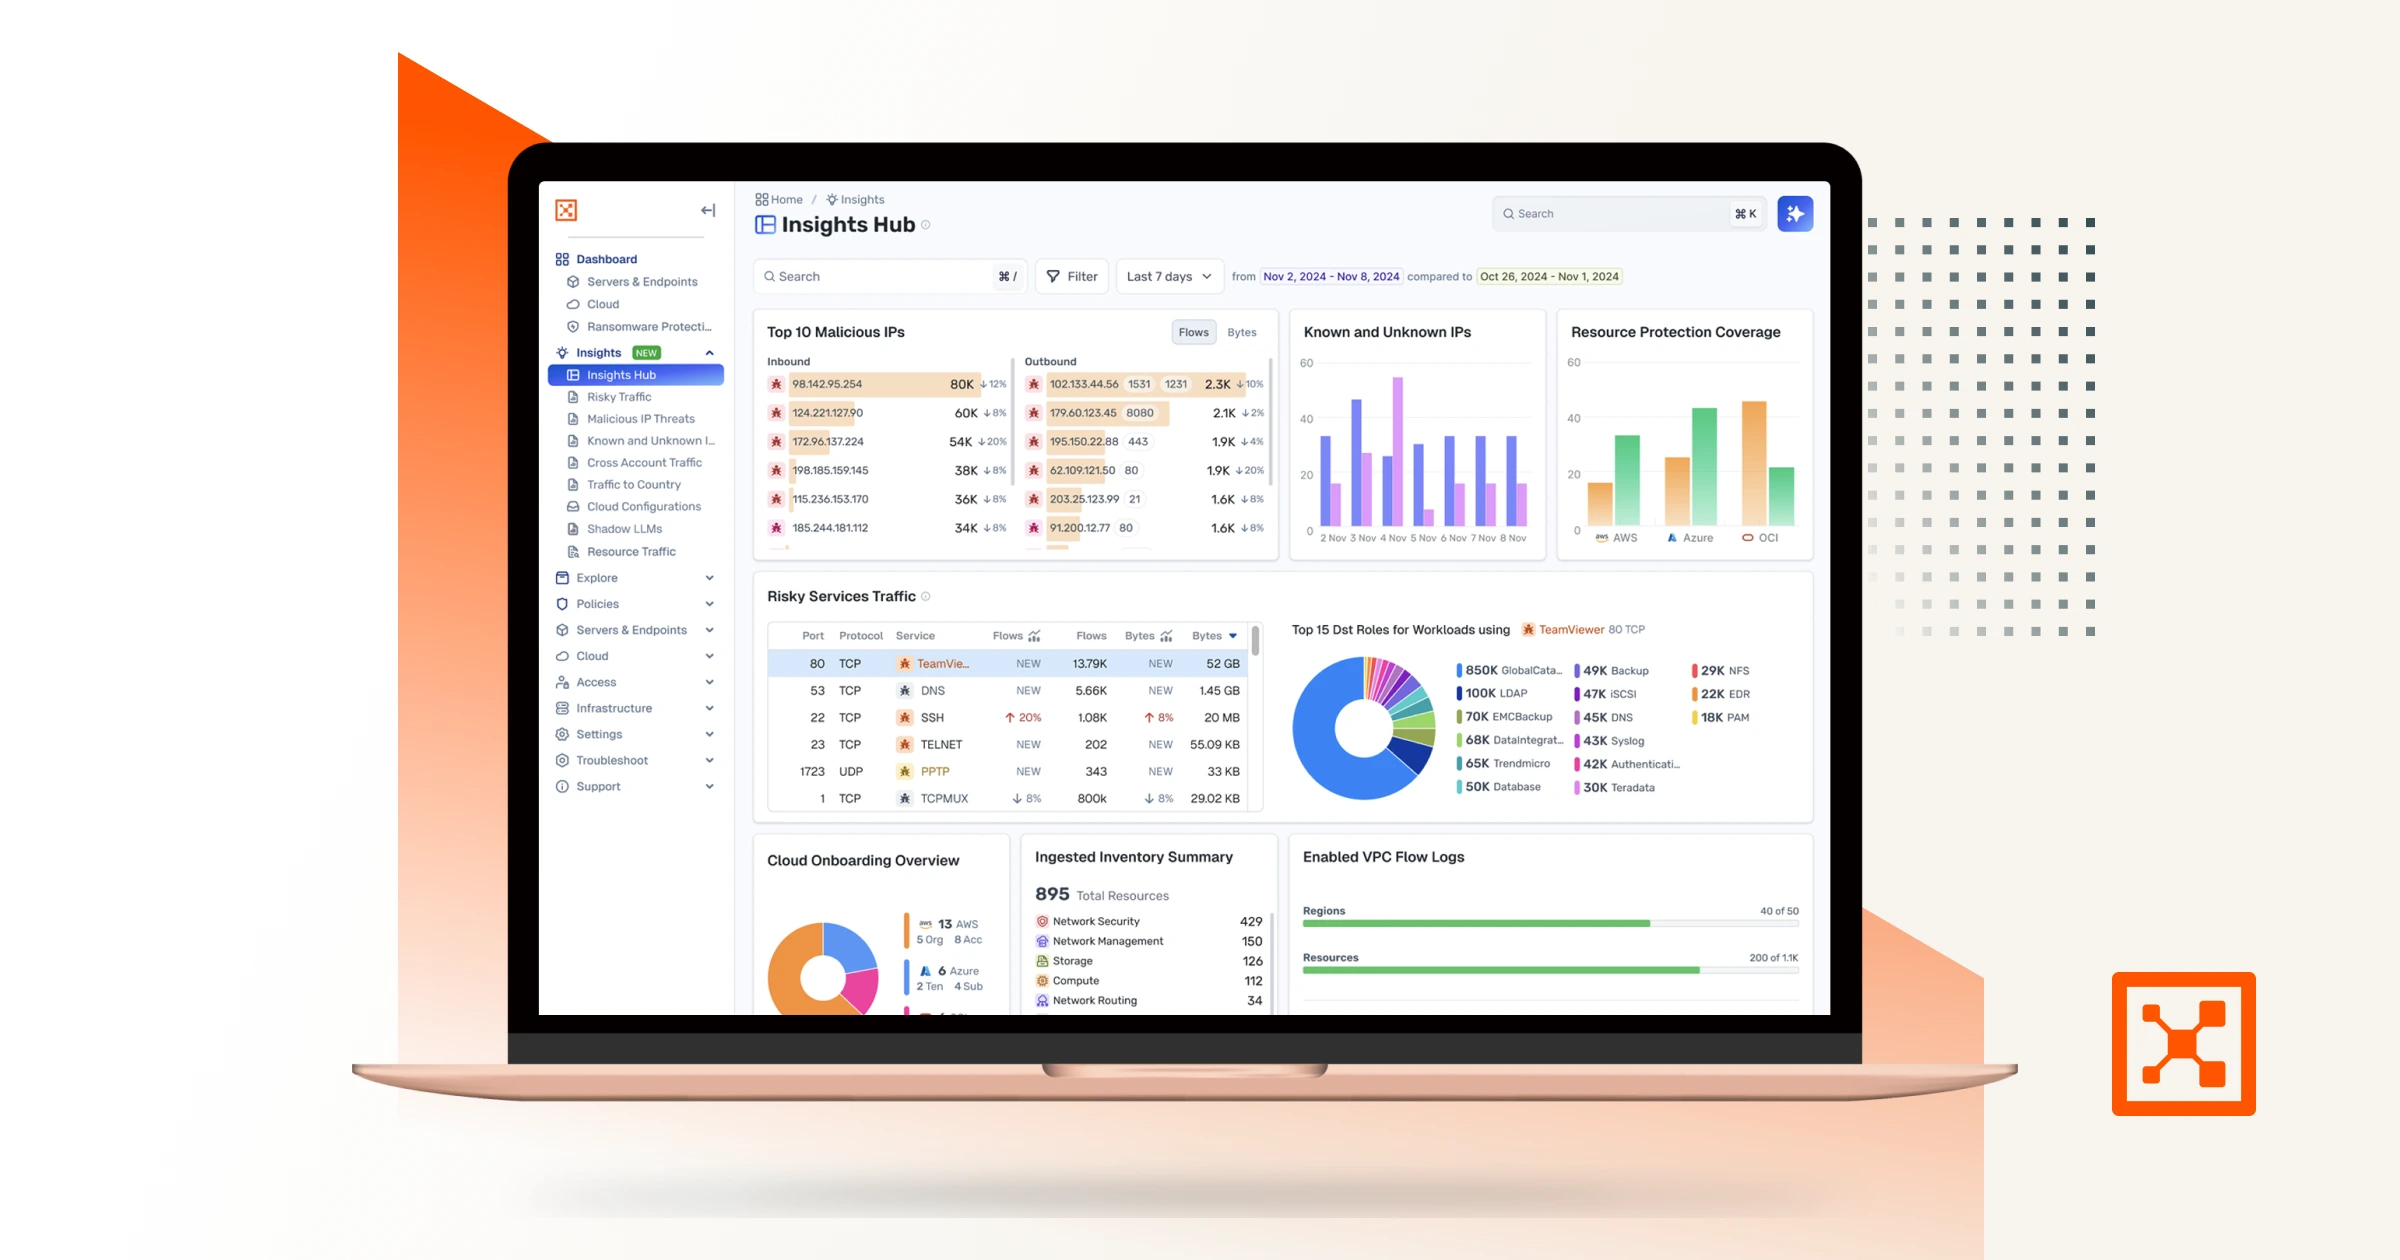


Illumio Insights
Découvrez la solution de détection et de réponse hybride multi-cloud, construite sur un graphe de sécurité alimenté par l’IA
Rapport mondial 2025 sur la détection et réponse dans le cloud
Découvrez comment 1 150 responsables mondiaux de la cybersécurité s’attaquent à la surcharge d’alertes, aux zones d’ombre et aux mouvements latéraux dans les environnements hybrides multi-cloud.

Vidéo explicative d'Illumio Insights
Découvrez DiscoverAI, une solution de détection et de réponse dans le cloud hybride (CDR) propulsée par l'IA, qui identifie les risques de déplacement latéral, détecte les attaques et les contient instantanément dans votre environnement multi-cloud hybride – découvrez comment Insights identifie les déplacements latéraux.