

Licensed to Act : Comment l’autonomie de l’IA dépasse les limites qui lui sont imposées
Une enquête menée auprès de 1 100 responsables informatiques et de la sécurité révèle que les organisations accordent à l’IA plus d’autorité qu’elles ne peuvent en contrôler.
Les responsables de la sécurité sont confiants, 84 % déclarant avoir une visibilité claire sur la manière dont les systèmes d’IA accèdent aux données et systèmes. Mais seulement 49 % peuvent voir et auditer chaque action qu’un agent IA entreprend.
Ce rapport, basé sur une enquête menée auprès de 1 100 décideurs informatiques et de sécurité dans 10 marchés, mesure le contrôle que les organisations ont confié à l’IA. Soixante-dix pour cent laissent désormais l’IA prendre des décisions qui nécessitaient auparavant l’approbation humaine. Seul un sur quatre compte clairement ce que l’IA peut faire parmi ses contrôles principaux.
Téléchargez le rapport pour en savoir plus :
- Quelles tâches de sécurité les équipes laissent désormais l’IA exécuter sans examen humain
- Pourquoi la confiance dans la visibilité de l’IA dépasse ce que les équipes peuvent prouver
- Qu’est-ce qui a mal tourné pour les 76 % qui ont eu un problème de sécurité lié à l’IA l’année dernière
- Pourquoi les contrôles qui limitent la portée de l’IA sont en dernier sur la liste des priorités
- Comment la situation évolue sur les 10 marchés interrogés
Téléchargez votre exemplaire dès maintenant.
Points saillants
Principaux avantages
Aperçu des actifs





Les dernières recherches sur la microsegmentation de la sécurité des réseaux
Obtenez l'analyse la plus récente de Gartner sur les fournisseurs, les tendances et les forces qui façonnent la microsegmentation de la sécurité des réseaux.
Rapport d'impact Zero Trust Japon
Obtenez la recherche ESG sur la façon dont les organisations abordent la confiance zéro et les avantages prouvés de la segmentation de la confiance zéro.
Préparation de l’architecture Zero Trust pour les menaces IA de la frontière
Découvrez pourquoi IDC affirme que les architectures Zero Trust ont besoin d’une segmentation pour contenir la prochaine vague de menaces pilotées par l’IA de la frontière.

Licensed to Act : Comment l’autonomie de l’IA dépasse les limites qui lui sont imposées
Une enquête menée auprès de 1 100 responsables informatiques et de la sécurité révèle que les organisations accordent à l’IA plus d’autorité qu’elles ne peuvent en contrôler.
Comment les agences gouvernementales collaborent pour améliorer la sécurité
Découvrez comment les agences locales et étatiques construisent la cyberrésilience à l’échelle de l’État grâce au partage du renseignement, à des partenariats plus solides et à une conformité plus rapide à grande échelle.
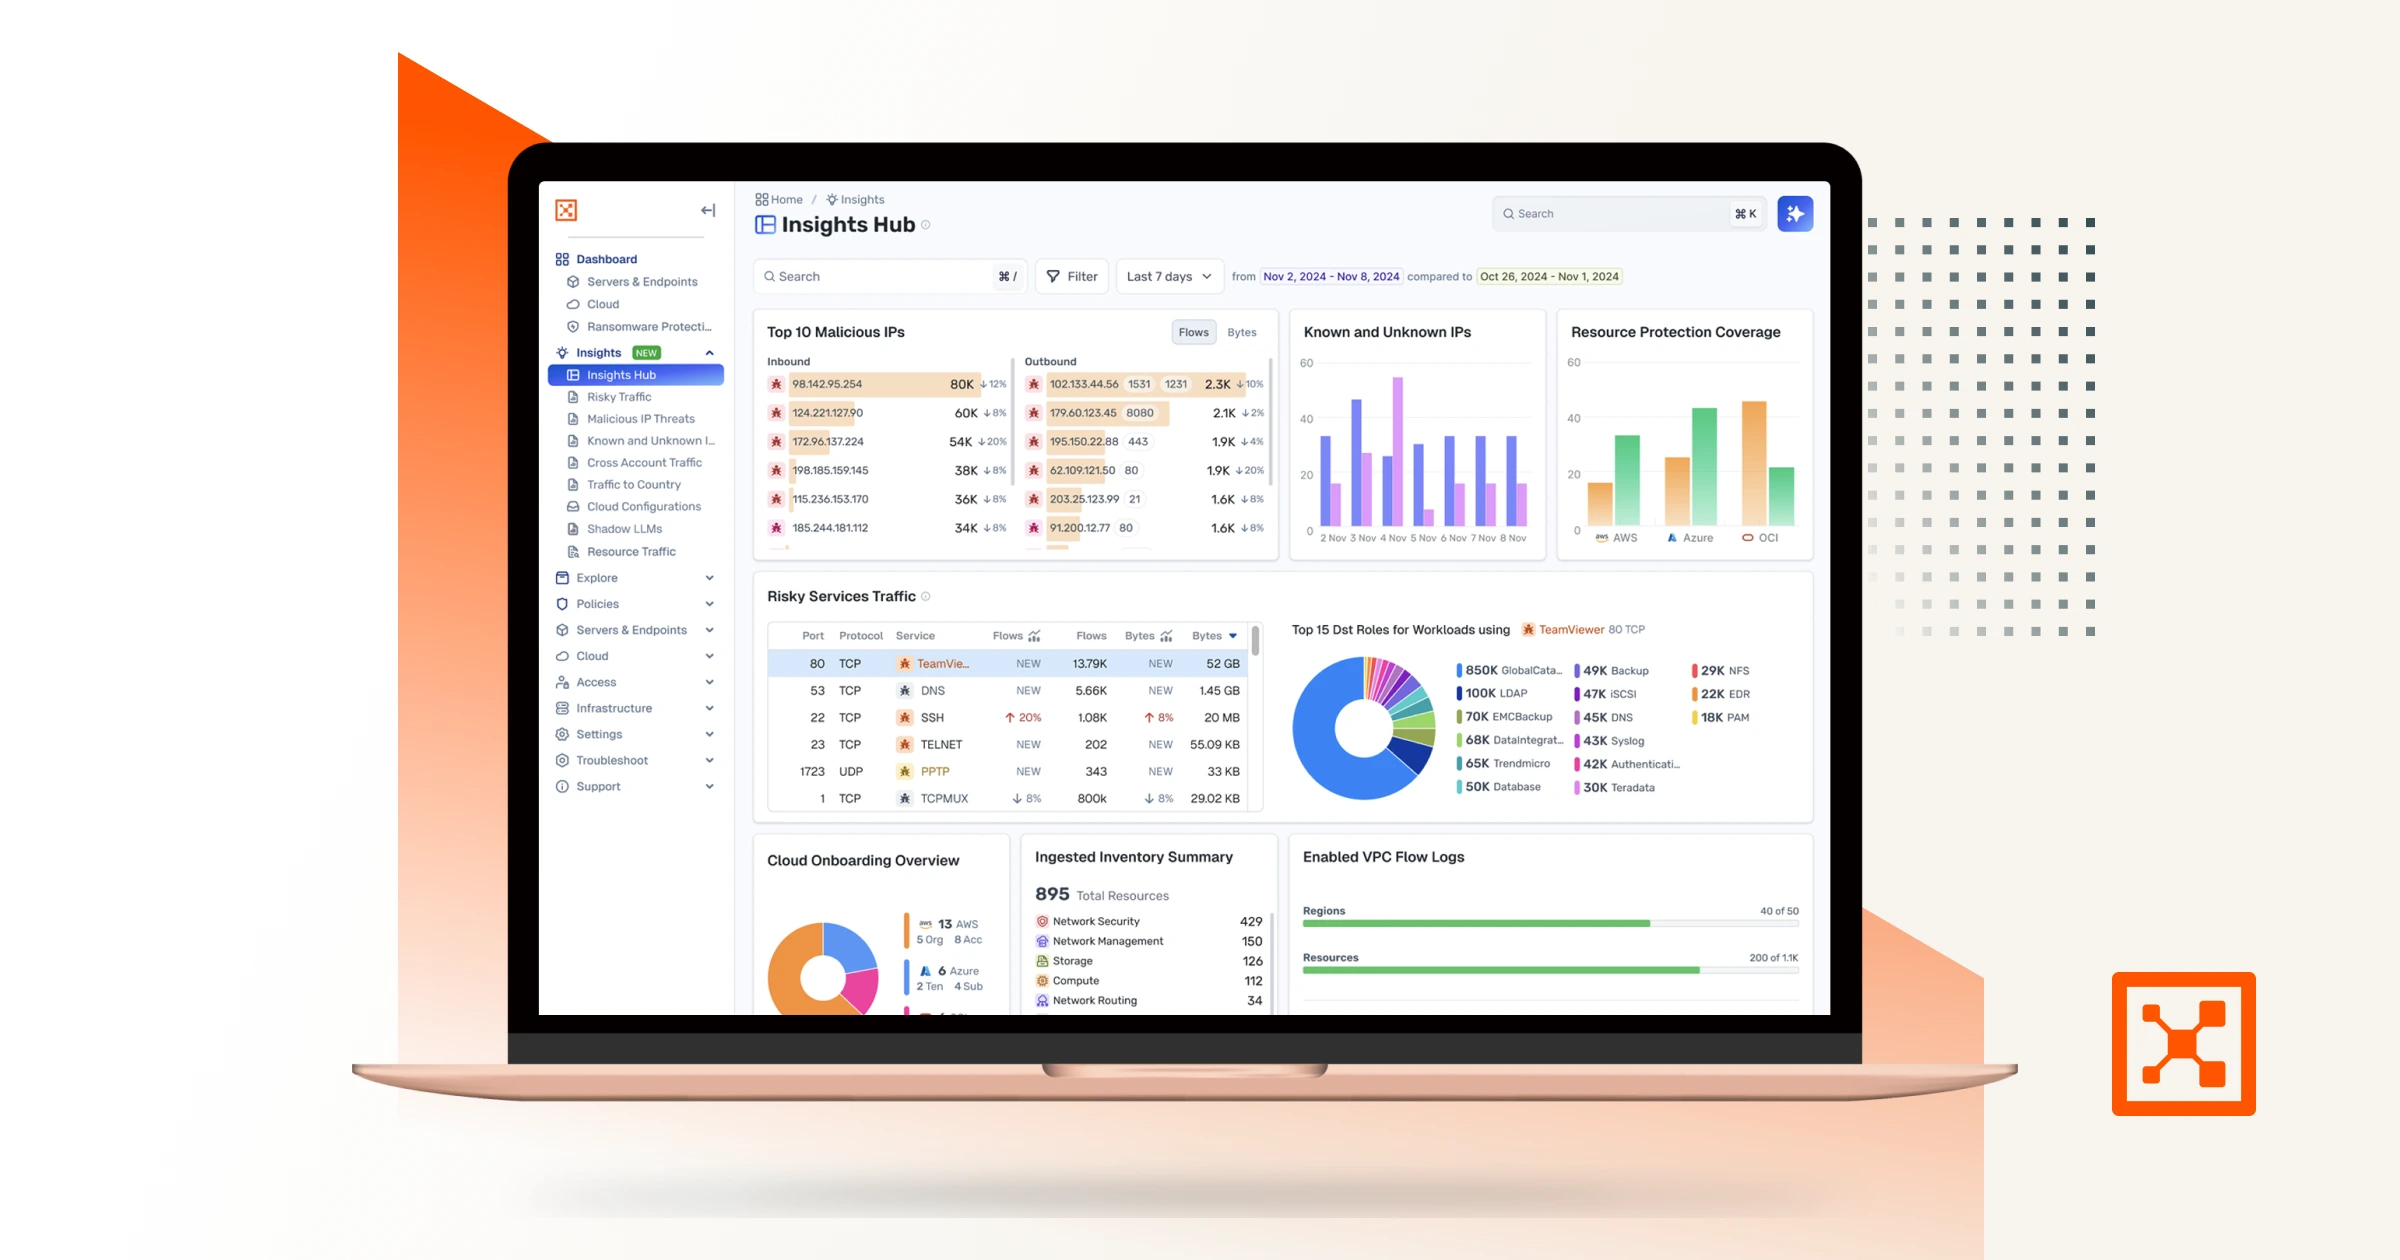
Illumio Insights
Découvrez la détection hybride multi-cloud et la solution de réponse reposant sur un graphe de sécurité alimenté par l'IA.
Cyber-résilience à la vitesse des machines : le modèle de confiance zéro pour l’ère de l’IA
Téléchargez le nouveau livre de John Kindervag pour découvrir comment Zero Trust apporte la cyber-résilience à l’ère de l’IA.
Préparation de l’architecture Zero Trust pour les menaces IA de la frontière
Découvrez pourquoi IDC affirme que les architectures Zero Trust ont besoin d’une segmentation pour contenir la prochaine vague de menaces pilotées par l’IA de la frontière.
L'écart de confinement : explorer la distance entre la détection et la résilience
Découvrez l'écart entre la détection des menaces et l'arrêt des violations, et apprenez pourquoi l'isolement rapide définit la résilience cybernétique moderne aujourd'hui dans le monde entier.
Supposons une rupture.
Minimiser l'impact.
Augmenter la résilience.
Partir du principe que l'imprévu peut survenir à tout moment conduit à adopter les comportements suivants

