Impeça a movimentação lateral em seu ambiente híbrido e multicloud.
Plataforma unificada para visibilidade, políticas e aplicação de normas — com ou sem agente. Funciona em todo o seu data center, endpoints, contêineres, Azure, AWS, GCP e OCI. Sem substituição completa, sem console novo.

A adoção da nuvem é universal. A segurança na nuvem não é.
88% das organizações executam aplicativos de produção em infraestrutura de nuvem pública ou serviços de plataforma.
Dentre os principais desafios que as organizações dizem enfrentar ou esperam enfrentar com aplicativos nativos da nuvem, a segurança é a principal preocupação.
Organizações com uma estratégia Zero Trust madura têm 4,3 vezes mais probabilidade de relatar visibilidade completa do tráfego em todos os ambientes.
Por que os controles nativos da nuvem não são suficientes
Falhas de visibilidade, configurações incorretas e movimentação lateral descontrolada deixam suas cargas de trabalho expostas.
Os controles nativos da nuvem não foram projetados para lidar com o tráfego leste-oeste — a movimentação de cargas de trabalho dentro do seu ambiente.
As migrações para a nuvem levam o acesso da era dos data centers diretamente para a nuvem. Os atacantes, incluindo ameaças automatizadas e baseadas em inteligência artificial, exploram essa brecha.
Cada provedor de nuvem tem seu próprio console, portanto não há uma visão única de políticas para Azure, AWS, GCP e OCL. A visibilidade fragmentada leva a pontos cegos e regras inconsistentes.
A Diferença da Illumio
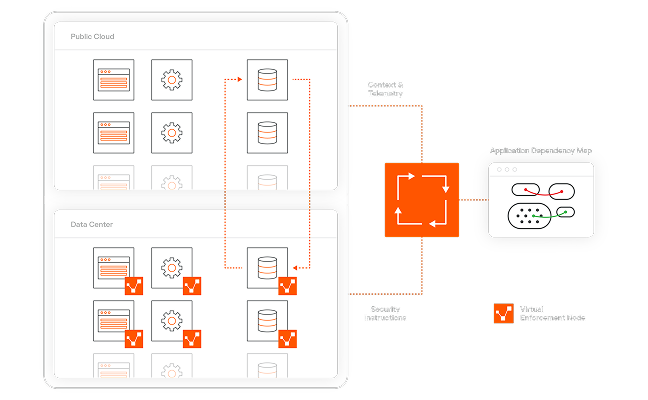
Uma visão completa e em tempo real da sua nuvem híbrida multicloud — cada carga de trabalho, cada conexão, cada risco.
Veja sua nuvem com clareza.
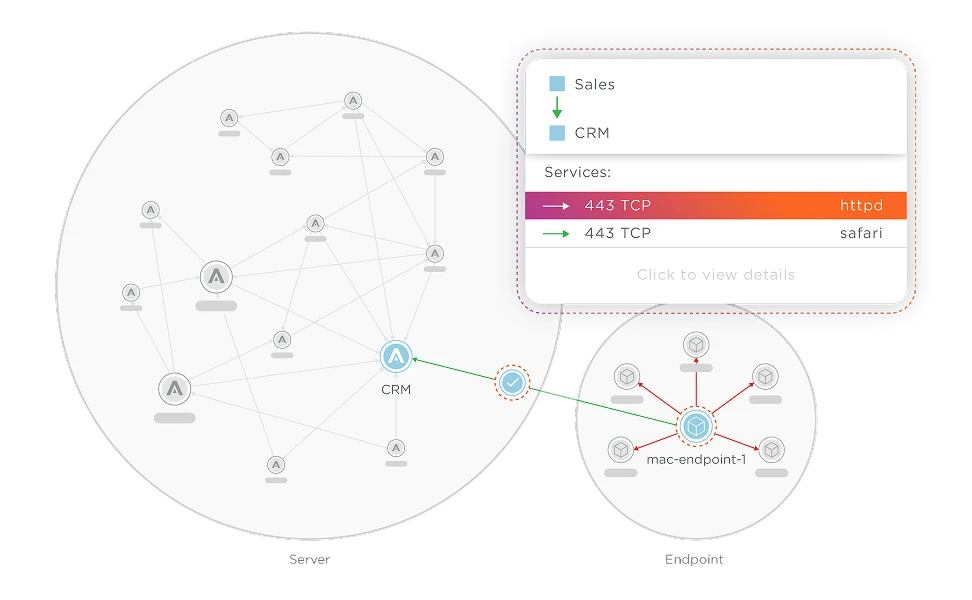
Illumio simplifica a expansão descontrolada da nuvem, as mudanças constantes e as interdependências complexas. Obtenha uma visão completa e em tempo real de todas as suas cargas de trabalho. aplicação e dependência em ambientes híbridos e multicloud. Identifique configurações incorretas, ativos ocultos e caminhos desprotegidos — e bloqueie movimentos laterais indesejados.
Contenha o risco, não a inovação.
Agilidade não deve vir à custa da segurança. A Illumio transforma a complexidade da nuvem em controle, oferecendo observabilidade profunda e aplicando automaticamente políticas de segmentação e privilégio mínimo que são escaláveis. Quando os atacantes tentam se movimentar, seus caminhos são bloqueados instantaneamente — sem interromper as cargas de trabalho ou atrasar a implantação.

Por que as organizações escolhem a Illumio para segurança na nuvem?
Uma plataforma única para visualizar tudo, controlar tudo e conter violações rapidamente — em todas as nuvens.
Um único console para visibilidade e políticas leste-oeste em Azure, AWS, GCP, OCI e ambientes locais - sem a necessidade de uma ferramenta ou conjunto de regras separado para cada nuvem.
Um mapa em tempo real de todas as cargas de trabalho e dependências em sua nuvem híbrida multicloud — para que as ameaças sejam identificadas e contidas rapidamente.
A política baseada em rótulos acompanha a carga de trabalho durante o dimensionamento automático, a reimplementação e as alterações de IP - sem necessidade de atualizações manuais de regras.
A visualização de rascunho mostra exatamente quais conexões uma regra alteraria antes de entrar em vigor, para que você não corra o risco de uma interrupção para corrigir uma falha.
Como a primeira plataforma de contenção de violações, a Illumio isola instantaneamente os sistemas comprometidos para impedir a movimentação lateral antes que ela se espalhe.
À medida que seu ambiente cresce, o Illumio cresce com você, proporcionando visibilidade, controle e resiliência unificados em todas as nuvens e cargas de trabalho.
Segurança leste-oeste na nuvem: perguntas frequentes
Respostas diretas sobre como segmentar o tráfego leste-oeste em AWS, Azure, GCP e OCI.
A maioria das equipes de nuvem não sabe o quão exposto está seu tráfego leste-oeste até que o mapeiem.
Illumio cria esse mapa em minutos.
A Illumio colabora com a Microsoft para fortalecer a resiliência cibernética da empresa e prevenir violações em larga escala.
Segmentação Illumio para Nuvem
Obtenha visibilidade integrada e contenção de violações para aplicativos e cargas de trabalho híbridas e multicloud com o Illumio Segmentation para nuvem.

O manual de resiliência da nuvem
Aprenda a combater, conter e superar as violações de dados na nuvem com microsegmentação.

Segmentação Illumio para contêineres
Reforce a segurança de contêineres com a segmentação do Illumio, obtendo visibilidade, aplicando políticas consistentes e contendo a movimentação lateral em ambientes de nuvem híbrida.