Sofreu uma violação de dados? Aqui está o que fazer agora.
Uma violação de dados não espera. Você também não deveria. Descubra exatamente o que fazer nas primeiras 24 horas, como é o cronograma de resposta a uma violação de dados e como a Illumio pode ajudar.
O que fazer imediatamente após uma violação de segurança
Se suspeitar de uma violação de dados em andamento, tome estas medidas imediatamente. A velocidade de conter uma violação de dados afeta diretamente a dimensão dos danos.
Segmente ou desconecte sistemas comprometidos imediatamente. A microsegmentação permite que você faça isso sem tirar toda a sua rede do ar. Não desligue os sistemas por completo. Isso destrói evidências essenciais.
Descubra quais sistemas e dados foram acessados, até onde o invasor conseguiu chegar e o que foi afetado. Quanto mais rápido você souber a extensão da invasão, mais rápido poderá conter os danos.
Salve os logs, snapshots do sistema e dados da rede antes que sejam perdidos. Isso será necessário para sua investigação, para os relatórios de conformidade e para qualquer ação judicial subsequente.
Não deixe esta etapa para depois. Entre em contato imediatamente com sua equipe de segurança, assessoria jurídica e liderança. Muitas empresas devem notificar os órgãos reguladores ou os usuários afetados dentro dos prazos estabelecidos.
Uma linha do tempo típica de resposta a uma violação de dados
A resposta a incidentes segue um padrão claro. Saber no que se concentrar em cada etapa ajuda sua equipe a avançar rapidamente sob pressão.
Primeiras 1–24 horas
- Ative seu plano de resposta a incidentes
- Isole os sistemas comprometidos e bloqueie o movimento lateral
- Identifique o ponto de entrada inicial
- Salve as principais evidências, incluindo logs, snapshots e dados de tráfego
- Notifique a liderança interna e a assessoria jurídica
Primeiras 48–72 horas
- Mapeie o que o invasor conseguiu acessar em seu ambiente
- Descubra quais dados foram acessados ou roubados
- Inicie a análise da causa raiz
- Verifique seus prazos de comunicação e obrigações legais
- Busque apoio externo para resposta a incidentes, se necessário
Primeiros 7 dias
- Restaure os sistemas afetados a partir de backups limpos
- Revogue e rotacione as credenciais comprometidas
- Corrija a vulnerabilidade que o invasor usou
- Atualize suas políticas de segurança para fechar quaisquer lacunas
- Notifique os órgãos reguladores e as partes afetadas conforme exigido
Como a Illumio pode ajudar
Illumio oferece visibilidade e controle para impedir o movimento lateral, identificar o raio de impacto e conter rapidamente a violação de dados em todo o seu ambiente híbrido multi-cloud.
Veja tudo, instantaneamente
Você não pode proteger o que não consegue ver. O Illumio mapeia todas as conexões em seus ambientes de nuvem, centros de dados e endpoints em tempo real. Você saberá exatamente onde o invasor está e para onde está indo.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Interrompa a propagação
A microsegmentação da Illumio permite isolar sistemas comprometidos com um único clique. Sem precisar desconectar toda a rede. Apenas um corte rápido e limpo para bloquear o caminho do invasor antes que ele alcance seus ativos críticos.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Encontre o raio de impacto do ataque
Conheça todo o escopo rapidamente. O Illumio mapeia todas as cargas de trabalho, conexões e dependências do seu ambiente para que sua equipe saiba exatamente o que foi afetado, o que não foi e onde concentrar os esforços em seguida.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Retome as atividades mais rapidamente
A contenção de violação é apenas o começo. A Illumio ajuda sua equipe a fechar as lacunas exploradas pelo invasor, reforçar a segurança do ambiente e garantir que a próxima violação de dados seja contida no ponto de origem. Isso é o Zero Trust na prática.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
Adaptando-se às suas necessidades
Adapte-se às suas metodologias de projeto, como o tradicional modelo em cascata, ágil, híbrido ou modelos preditivos, para entregar os resultados desejados.
As violações de dados são mais comuns e custosas do que nunca
O número de violações de dados confirmadas que a Verizon analisou em 145 países em seu DBIR de 2026.
A média global do custo de uma violação de dados em 2025.
A maioria das organizações atingidas por ransomware nunca consegue recuperar totalmente seus dados.
Simplificando a segmentação
As ameaças cibernéticas se movem rapidamente, se espalham silenciosamente e exploram conexões confiáveis. A prevenção por si só não consegue impedi-las. Para se manterem resilientes, as organizações devem se concentrar em conter os ataques antes que se intensifiquem. Este e-book apresenta um roteiro claro, em fases, para implementar a segmentação com risco mínimo e valor mensurável.
Precisa de ajuda para conter uma violação de dados ativa?
Veja como o controle de violações baseado em IA ajuda sua equipe a fazer mais com menos.
Perguntas frequentes sobre contenção de violação
Uma violação de dados é estressante. Saber o que esperar e o que fazer faz toda a diferença. Aqui estão as respostas às perguntas que mais ouvimos de organizações que estão lidando com um incidente ativo ou se recuperando de um.
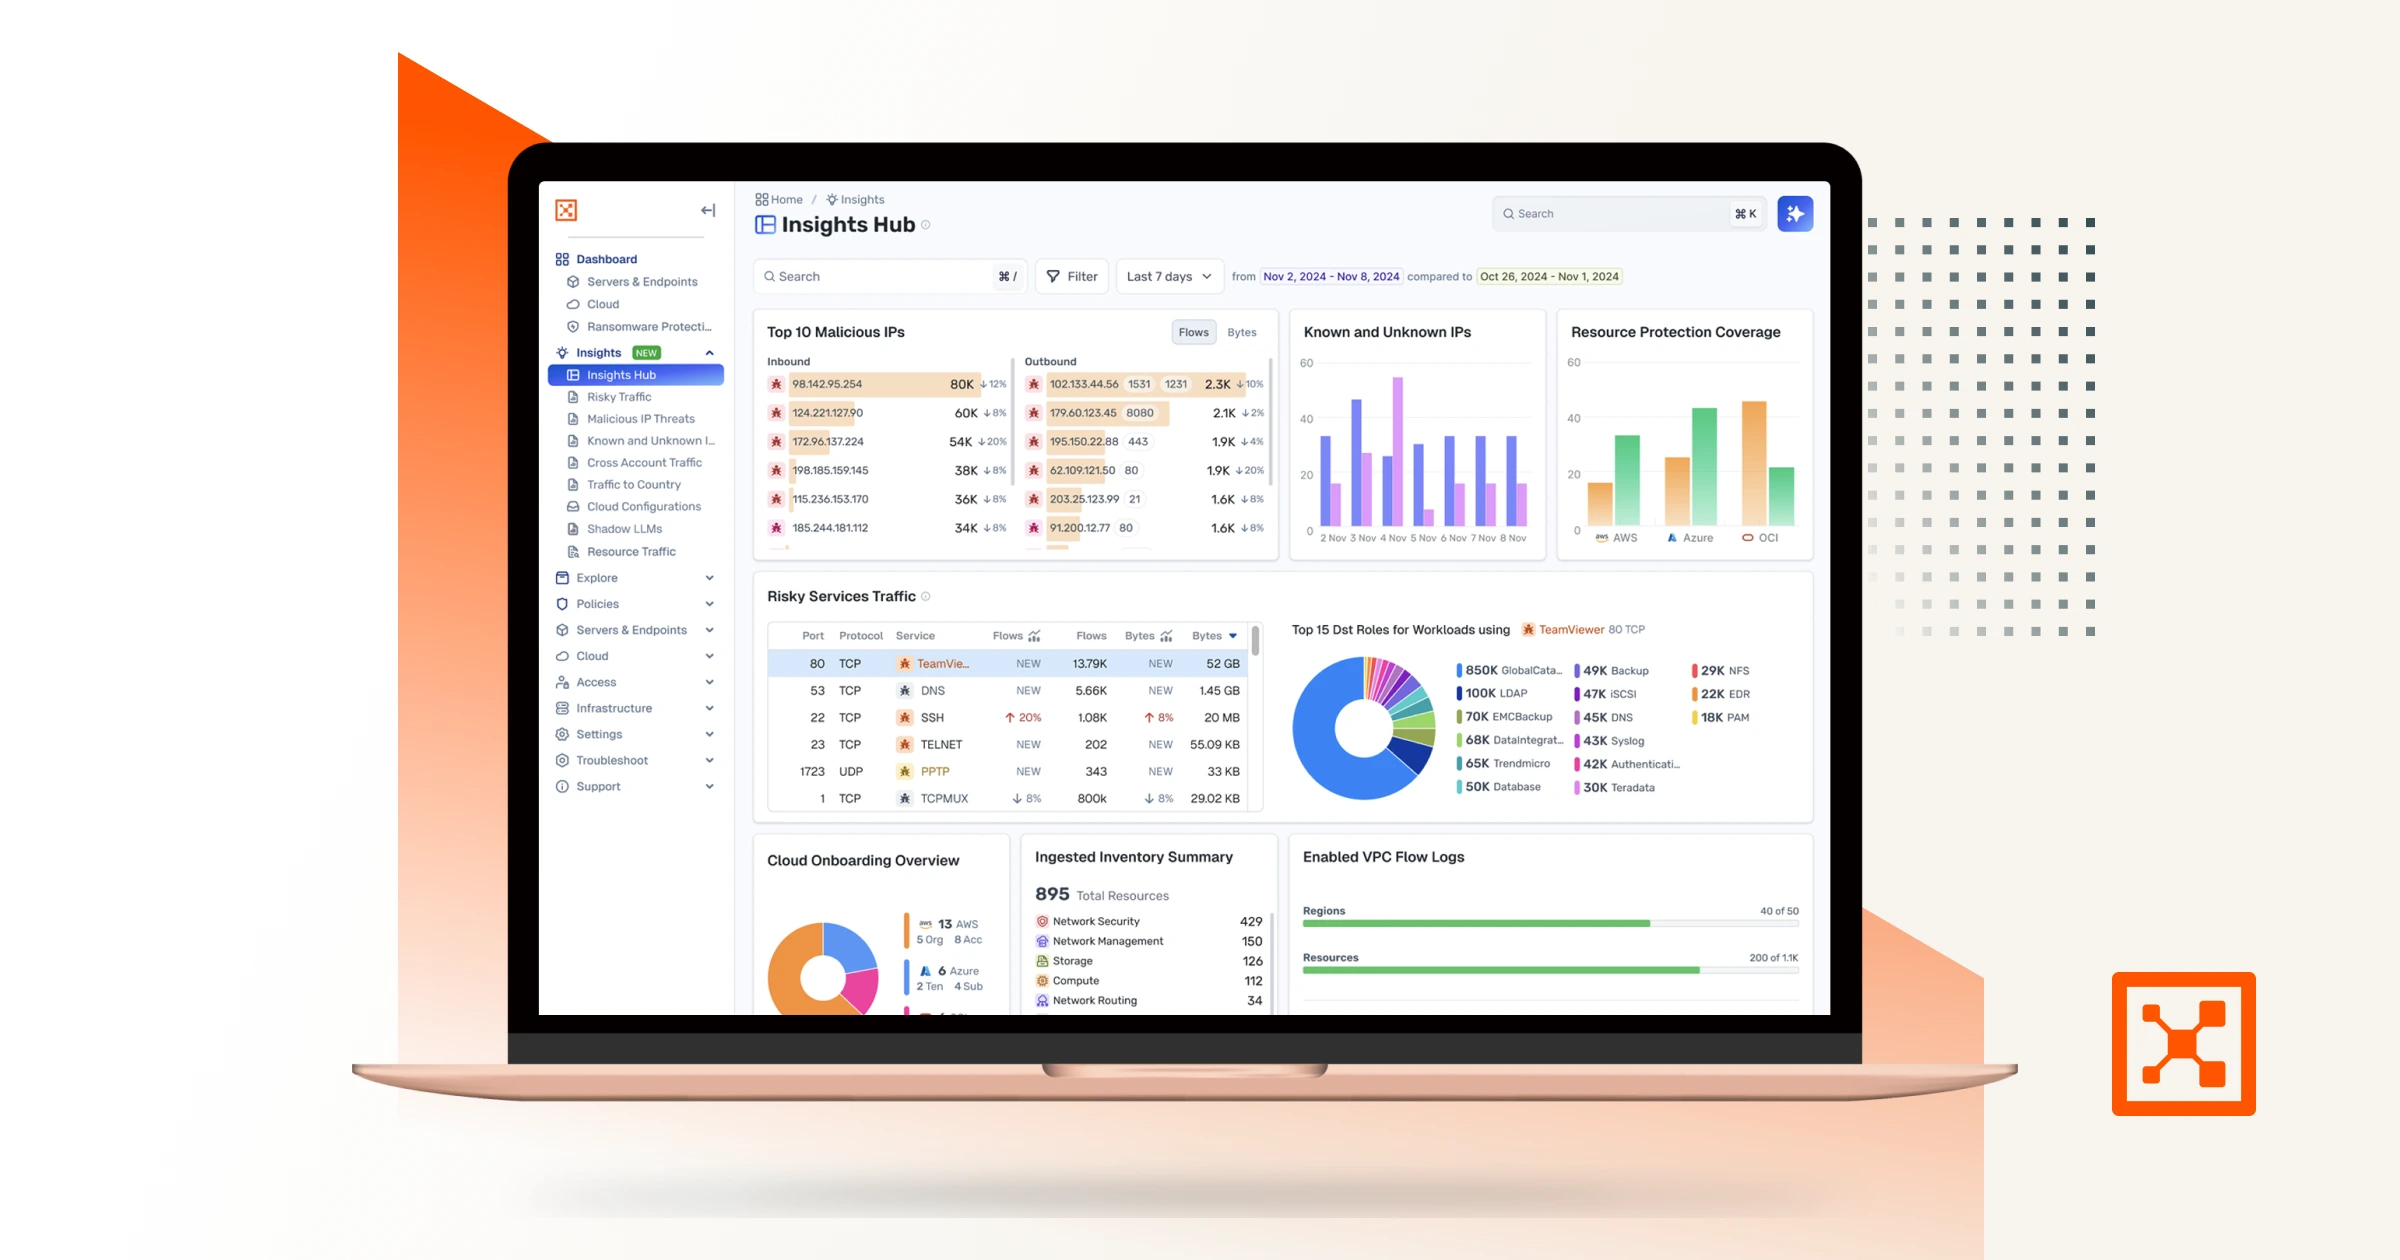


Illumio Insights
Saiba mais sobre a solução híbrida de detecção e resposta em multi-cloud, baseada em um gráfico de segurança com inteligência artificial.
Estudo sobre o custo global do ransomware
Descubra o impacto real do ransomware e estratégias para manter a resiliência diante do próximo ataque inevitável.

Pense como um Atacante
POR QUE OS GRÁFICOS DE SEGURANÇA SÃO A PRÓXIMA FRONTEIRA DA DETECÇÃO E RESPOSTA A AMEAÇAS