Frontier AI está poniendo a prueba la resiliencia operativa en la banca europea
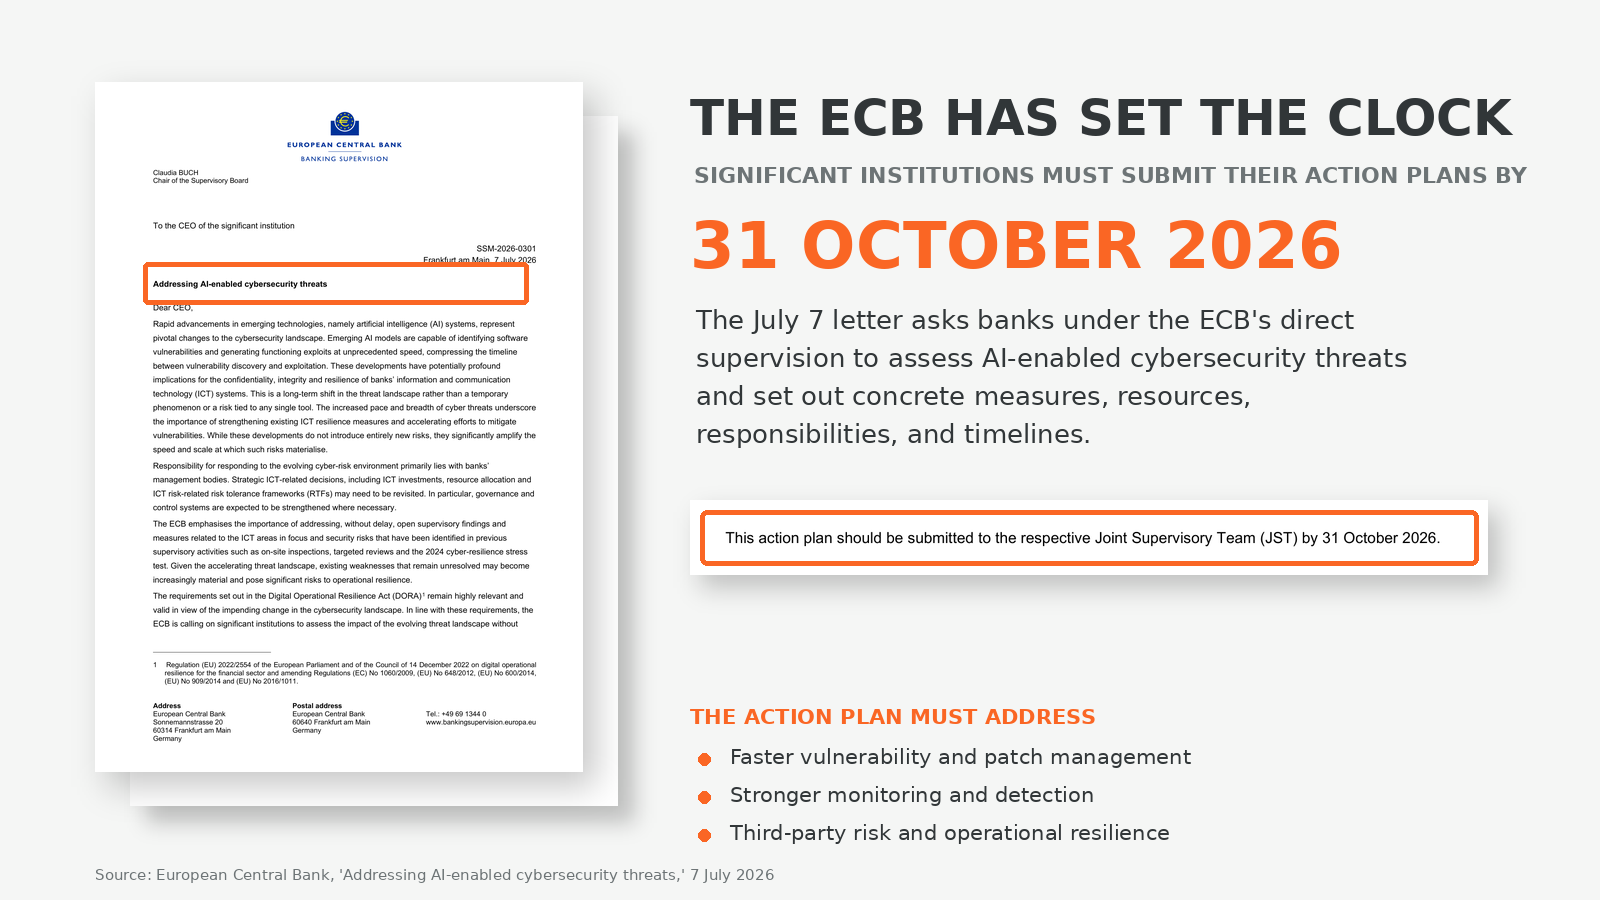
Los principales bancos monitorear directamente por el Banco Central Europeo están ahora en servicio. Para octubre de 31 2026, deben presentar planes de acción que muestren cómo responderán al aumento de las amenazas cibernéticas habilitadas por IA. Los planes deben abordar una gestión más rápida de vulnerabilidades y parches, una monitorización y detección más estables, riesgos de terceros y resiliencia operativa. Los bancos deben demostrar que pueden adaptar a un ciclo de amenazas más rápido sin interrumpir los servicios críticos que protegen.
La carta del BCE del 7 de julio explica la urgencia. Desde que DORA entró en vigor en enero de 2025, la IA de frontera intensificó un riesgo familiar. Ahora, se pueden encontrar y explotar vulnerabilidades de software a una velocidad sin precedentes, dejando a los bancos con menos tiempo para identificar, probar y desplegar una solución de forma segura.
"Gracias a la IA de vanguardia, los agentes ahora pueden encontrar vulnerabilidades e identificar problemas de seguridad muy rápidamente", dijo Aishwarya Ramani, directora senior de marketing de soluciones en Illumio. "Pero también pueden explotar esas vulnerabilidades a velocidad de máquina."
Esa velocidad crea un equilibrio difícil. Los bancos deben parchear, pero un cambio apresurado en un sistema bancario central, una plataforma de pagos, un entorno en la nube o una conexión crítica de terceros puede interrumpir los servicios que intentan proteger. Necesitan reducir la exposición rápidamente sin causar una interrupción propia.
La ventana de vulnerabilidad se está reduciendo
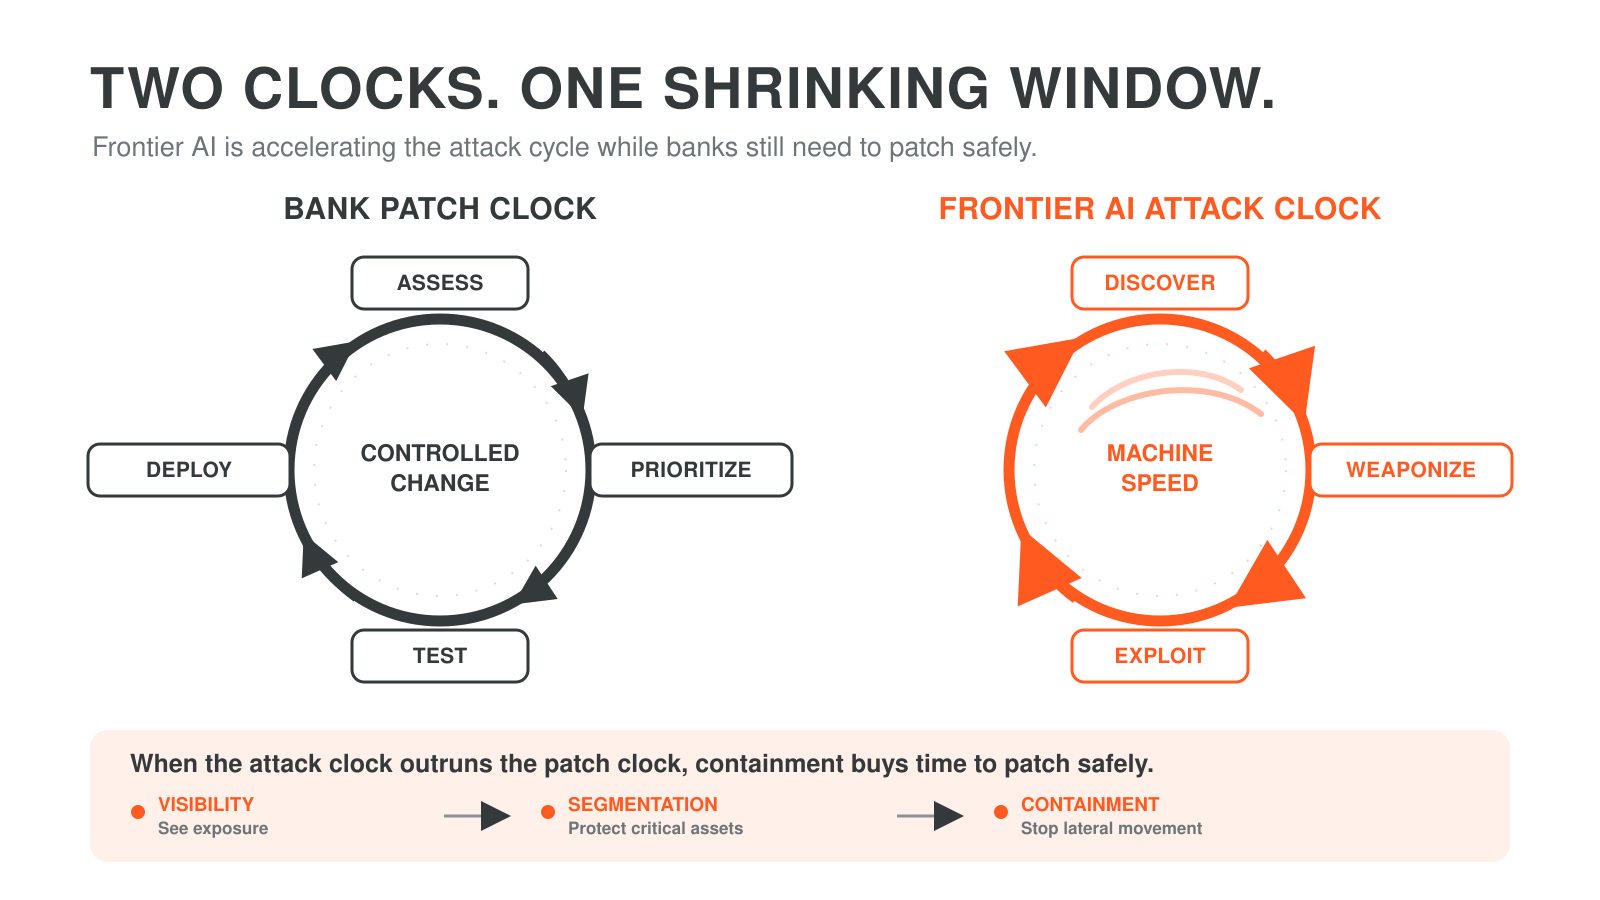
La gestión tradicional de vulnerabilidades seguía una secuencia clara: se conocía un fallo. Los equipos de seguridad evaluaron la exposición, probaron una solución y desplegaron el parche. Ese proceso nunca garantizó la seguridad, pero a menudo dio tiempo a los defensas para actuar. Frontier AI puede comprimir —y potencialmente eliminar— esa ventana.
CERT-EU advirtió que "las herramientas impulsadas por IA están descubriendo y explotando vulnerabilidades de software a un ritmo que rompe fundamentalmente el ciclo tradicional de parches." También citó pruebas de que la explotación puede comenzar antes de que haya un parche disponible.
Esto pone a los equipos de seguridad bancaria y de TI bajo dos presiones opuestas. Deben evaluar más vulnerabilidades y responder a ataques más rápidos. Al mismo tiempo, deben probar parches, mantener los sistemas estables y mantener en funcionamiento los servicios financieros críticos.
Los reguladores ven esto como un cambio duradero. En junio, las agencias cibernéticas de los Five Eyes advirtieron que el calendario para los grandes cambios en las capacidades cibernéticas habilitadas por IA "no es de años, sino de meses." La Junta Europea de Riesgos Sistémicos advirtió de forma similar que la IA de frontera podría aumentar la velocidad, escala y sofisticación de los ciberataques contra el sistema financiero de la UE.
En conjunto, estas advertencias convierten la gestión de vulnerabilidades en un problema de resiliencia operativa. Los bancos aún deben hacer parches rápido, pero no pueden depender solo de los parches. Cuando una solución no está disponible o no puede desplegar de inmediato, deben reducir la exposición, proteger los servicios críticos y limitar lo que un atacante puede alcanzar.
"Cuando algo no se puede parchear inmediatamente, aún puedes reducir lo que puede alcanzar", dijo Ramani. "Si algo está comprometido, lo contienes en su lugar en lugar de ver cómo se propaga."
DORA es el marco para demostrar la resiliencia
DORA aplicar a entidades financieras de la UE desde enero de 2025. Sus cinco pilares abarcan la gestión de riesgos en tecnologías de la información y la comunicación (TIC), la notificación de incidentes, las pruebas de resiliencia, la gestión de riesgos por terceros y el intercambio de información.
Pero DORA no asume una prevención perfecta. Requiere que las compañías identifiquen los sistemas y proveedores que apoyan los servicios críticos. Las compañías también deben demostrar que esos servicios pueden resistir interrupciones.
La fecha límite del BCE, el 31 de octubre, hace que esa prueba sea más urgente. Los bancos deben demostrar cómo sus programas DORA se adaptarán a un ciclo de amenazas que deja menos tiempo para parchear. Deben centrar primero en los sistemas más expuestos, manteniendo estables la banca central, los pagos y los servicios al cliente.
Las dependencias amplían el radio de explosión
La superficie de ataque de un banco se extiende más allá de su propio centro de datos. Incluye entornos en la nube, componentes de software, servicios gestionados, conexiones de pago y proveedores externos. Una vulnerabilidad en cualquiera de ellos puede abrir un camino hacia servicios críticos.
"No sabes hasta qué punto esa dependencia del tercero", dijo Ramani. "Mapear esas interdependencias, creo, es el mayor reto."
El reciente incidente cibernético en Jack Henry hace que el problema sea tangible. El proveedor estadounidense de tecnología financiera atiende a más de 7.200 bancos y cooperativas de crédito. En agosto, reveló que un ataque de vishing alcanzó una parte limitada de su entorno interno no productivo y afectó a la información personal identificable de menos de 10 clientes.
Jack Henry afirmó que no se accedió ni interrumpió ningún sistema de atención al cliente, plataformas centrales ni servicios de procesamiento diario. Sus controles detectaron la actividad, aislaron los sistemas afectados y contuvieron el incidente sin una interrupción.
El evento no provocó una disrupción financiera generalizada. Pero muestra por qué los bancos deben entender sus conexiones con los principales proveedores de tecnología — y por qué deben contener los sistemas afectados si un ataque apunta a uno de esos proveedores.
Como dice Ramani, "Una evaluación te dirá si un proveedor estaba seguro en marzo, pero no dice nada sobre lo que ocurre cuando el entorno de ese proveedor se ve comprometido en septiembre y tu conexión con ellos sigue activa."
Cómo pueden los bancos comprar tiempo
Cuando los bancos no pueden parchear a la vez, necesitan controles que reduzcan la exposición mientras prueban y despliegan una solución. Ramani describió tres pasos: "Evaluar, priorizar y detectar."
Los bancos pueden actuar en esos pasos mediante:
- Mapeando conexiones actuales entre aplicaciones, cargas de trabajo, entornos cloud y terceros
- Priorizar los activos orientados a Internet, los servicios críticos y los caminos que generan mayor exposición
- Limitar la comunicación innecesaria este-oeste para que un sistema comprometido no pueda acceder a todo lo que lo rodea
- Uso de segmentación o microsegmentación para proteger activos críticos y reducir el radio de explosión
- Aislar cargas de trabajo comprometidas o conexiones de terceros riesgosas antes de que el movimiento lateral se extienda
- Pruebas de los planes de respuesta frente a explotación de alta velocidad, ransomware, cortes de nube e interrupciones en la cadena de suministro
La segmentación no sustituye a los parches. Puede compensar cuando un parche no está disponible, necesita más pruebas o presenta un riesgo operativo demasiado grande para desplegarlo. El BCE enumera específicamente la segmentación y, cuando sea posible, la microsegmentación como parte de la defensa en profundidad.
La resiliencia debe mantener al ritmo de la amenaza
Para el 31 de octubre, los bancos deben hacer más que reconocer la amenaza fronteriza de la IA. Deben demostrar cómo lo van a gestionar.
"Los planes de acción estables no asumirán que los bancos puedan parchear todas las vulnerabilidades antes de que los atacantes las exploten", dijo Ramani. "Demostrará que los bancos saben qué sistemas son críticos, entienden cómo se conectan esos sistemas y pueden limitar el movimiento lateral cuando un atacante consigue un punto de apoyo."
Cuando las amenazas se mueven a velocidad de máquina, la resiliencia requiere más que un trabajo más rápido. Los bancos deben cerciorar de que una vulnerabilidad no cause una interrupción operativa más amplia.
¿Listo para saber más? Explora la contención de brechas para servicios financieros.


