¿Ha sufrido una brecha de seguridad? Esto es lo que debe hacer ahora mismo.
El incumplimiento no espera. Usted tampoco debería esperar. Descubra exactamente qué hacer durante las primeras 24 horas, cómo es el cronograma de respuesta ante un incumplimiento y cómo puede ayudar Illumio.
Qué hacer inmediatamente después de una brecha de seguridad
Si sospecha que hay un incumplimiento activo, siga estos pasos de inmediato. La velocidad de contener un incumplimiento afecta directamente la magnitud del daño.
Segmente o desconecte los sistemas comprometidos de inmediato. La microsegmentación le permite hacer esto sin dejar toda la red fuera de servicio. No apague los sistemas por completo. Destruye evidencia clave.
Averigüe a qué sistemas y datos se accedió, hasta dónde llegó el atacante y qué elementos tocó. Cuanto más rápido conozca el alcance, más rápido podrá detener el daño.
Guarde los registros, las instantáneas del sistema y los datos de red antes de que se pierdan. Necesitará esto para la investigación, los reportes de cumplimiento y cualquier acción legal posterior.
No espere para dar este paso. Póngase en contacto de inmediato con el equipo de seguridad, el asesor legal y el equipo directivo. Muchas empresas deben notificar a los organismos reguladores o a los usuarios afectados dentro de los plazos establecidos.
Cronología típica de respuesta ante un incumplimiento
La respuesta a incidentes sigue un patrón claro. Saber en qué enfocarse en cada etapa ayuda a su equipo a avanzar con rapidez bajo presión.
Primeras 1–24 horas
- Active el plan de respuesta a incidentes
- Aísle los sistemas comprometidos y bloquee el movimiento lateral
- Identifique el punto de entrada inicial
- Guarde las pruebas clave, incluidos los registros, las instantáneas y los datos de tráfico
- Notifique al liderazgo interno y al departamento jurídico
Primeras 48–72 horas
- Mapee lo que el atacante alcanzó en todo su entorno
- Averigüe a qué datos se accedió o cuáles fueron robados
- Inicie el análisis de la causa raíz
- Revise los plazos de notificación y las obligaciones legales
- Recurra a apoyo externo para la respuesta a incidentes si es necesario
Primeros 7 días
- Restaure los sistemas afectados a partir de copias de seguridad limpias
- Revocar y rotar las credenciales comprometidas
- Aplique un parche a la vulnerabilidad que utilizó el atacante
- Actualice las políticas de seguridad para cerrar cualquier brecha
- Notifique a los organismos reguladores y a las partes afectadas cuando así se requiera
Cómo puede ayudar Illumio
Illumio le brinda la visibilidad y el control para detener el movimiento lateral, encontrar el radio de impacto y contener rápidamente el incumplimiento en todo su entorno híbrido multinube.
Vea todo, al instante
No puede proteger lo que no puede ver. Illumio mapea cada conexión en sus entornos de nube, centro de datos y endpoints en tiempo real. Sabrá exactamente dónde está el atacante y hacia dónde se dirige.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Detén la propagación
Microsegmentación de Illumio le permite aislar los sistemas comprometidos con un solo clic. Sin desconectar toda la red. Solo un corte limpio y rápido para bloquear la ruta del atacante antes de que llegue a sus activos críticos.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Encuentre el radio de explosión del ataque
Conozca el alcance completo rápidamente. Illumio mapea cada carga de trabajo, conexión y dependencia en su entorno para que su equipo sepa exactamente qué se tocó, qué no y dónde centrar la atención a continuación.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Reanude sus operaciones más rápido
La contención del incumplimiento es solo el comienzo. Illumio ayuda al equipo a cerrar las brechas que aprovechó el atacante, reforzar el entorno y asegurarse de que el próximo incumplimiento se detenga donde comienza. Eso es la confianza cero en la práctica.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Adaptándose a sus necesidades
Adapte las metodologías de su proyecto, como los modelos tradicionales de cascada, ágiles, híbridos o predictivos, alineados para entregar los resultados deseados.
Los incumplimientos son más comunes y costosos que nunca
La cantidad de incumplimientos confirmados que Verizon analizó en 145 países en su DBIR de 2026.
El promedio mundial del costo de una violación de datos en 2025.
La mayoría de las organizaciones afectadas por ransomware nunca recuperan por completo los datos.
Simplificación de la segmentación
Las amenazas cibernéticas se mueven rápidamente, se propagan silenciosamente y explotan conexiones confiables. La prevención por sí sola no puede detenerlas. Para mantenerse resilientes, las organizaciones deben centrarse en contener los ataques antes de que se intensifiquen. Este libro electrónico ofrece una hoja de ruta clara y por fases para implementar la segmentación con un riesgo mínimo y un valor medible.
¿Necesita ayuda para contener un incumplimiento activo?
Vea cómo la contención del incumplimiento impulsada por IA ayuda a su equipo a hacer más con menos.
Preguntas frecuentes sobre contención del incumplimiento
Un incumplimiento es estresante. Saber qué esperar y qué hacer marca toda la diferencia. Estas son las respuestas a las preguntas que más escuchamos de las organizaciones que están atravesando un incidente activo o recuperándose de uno.
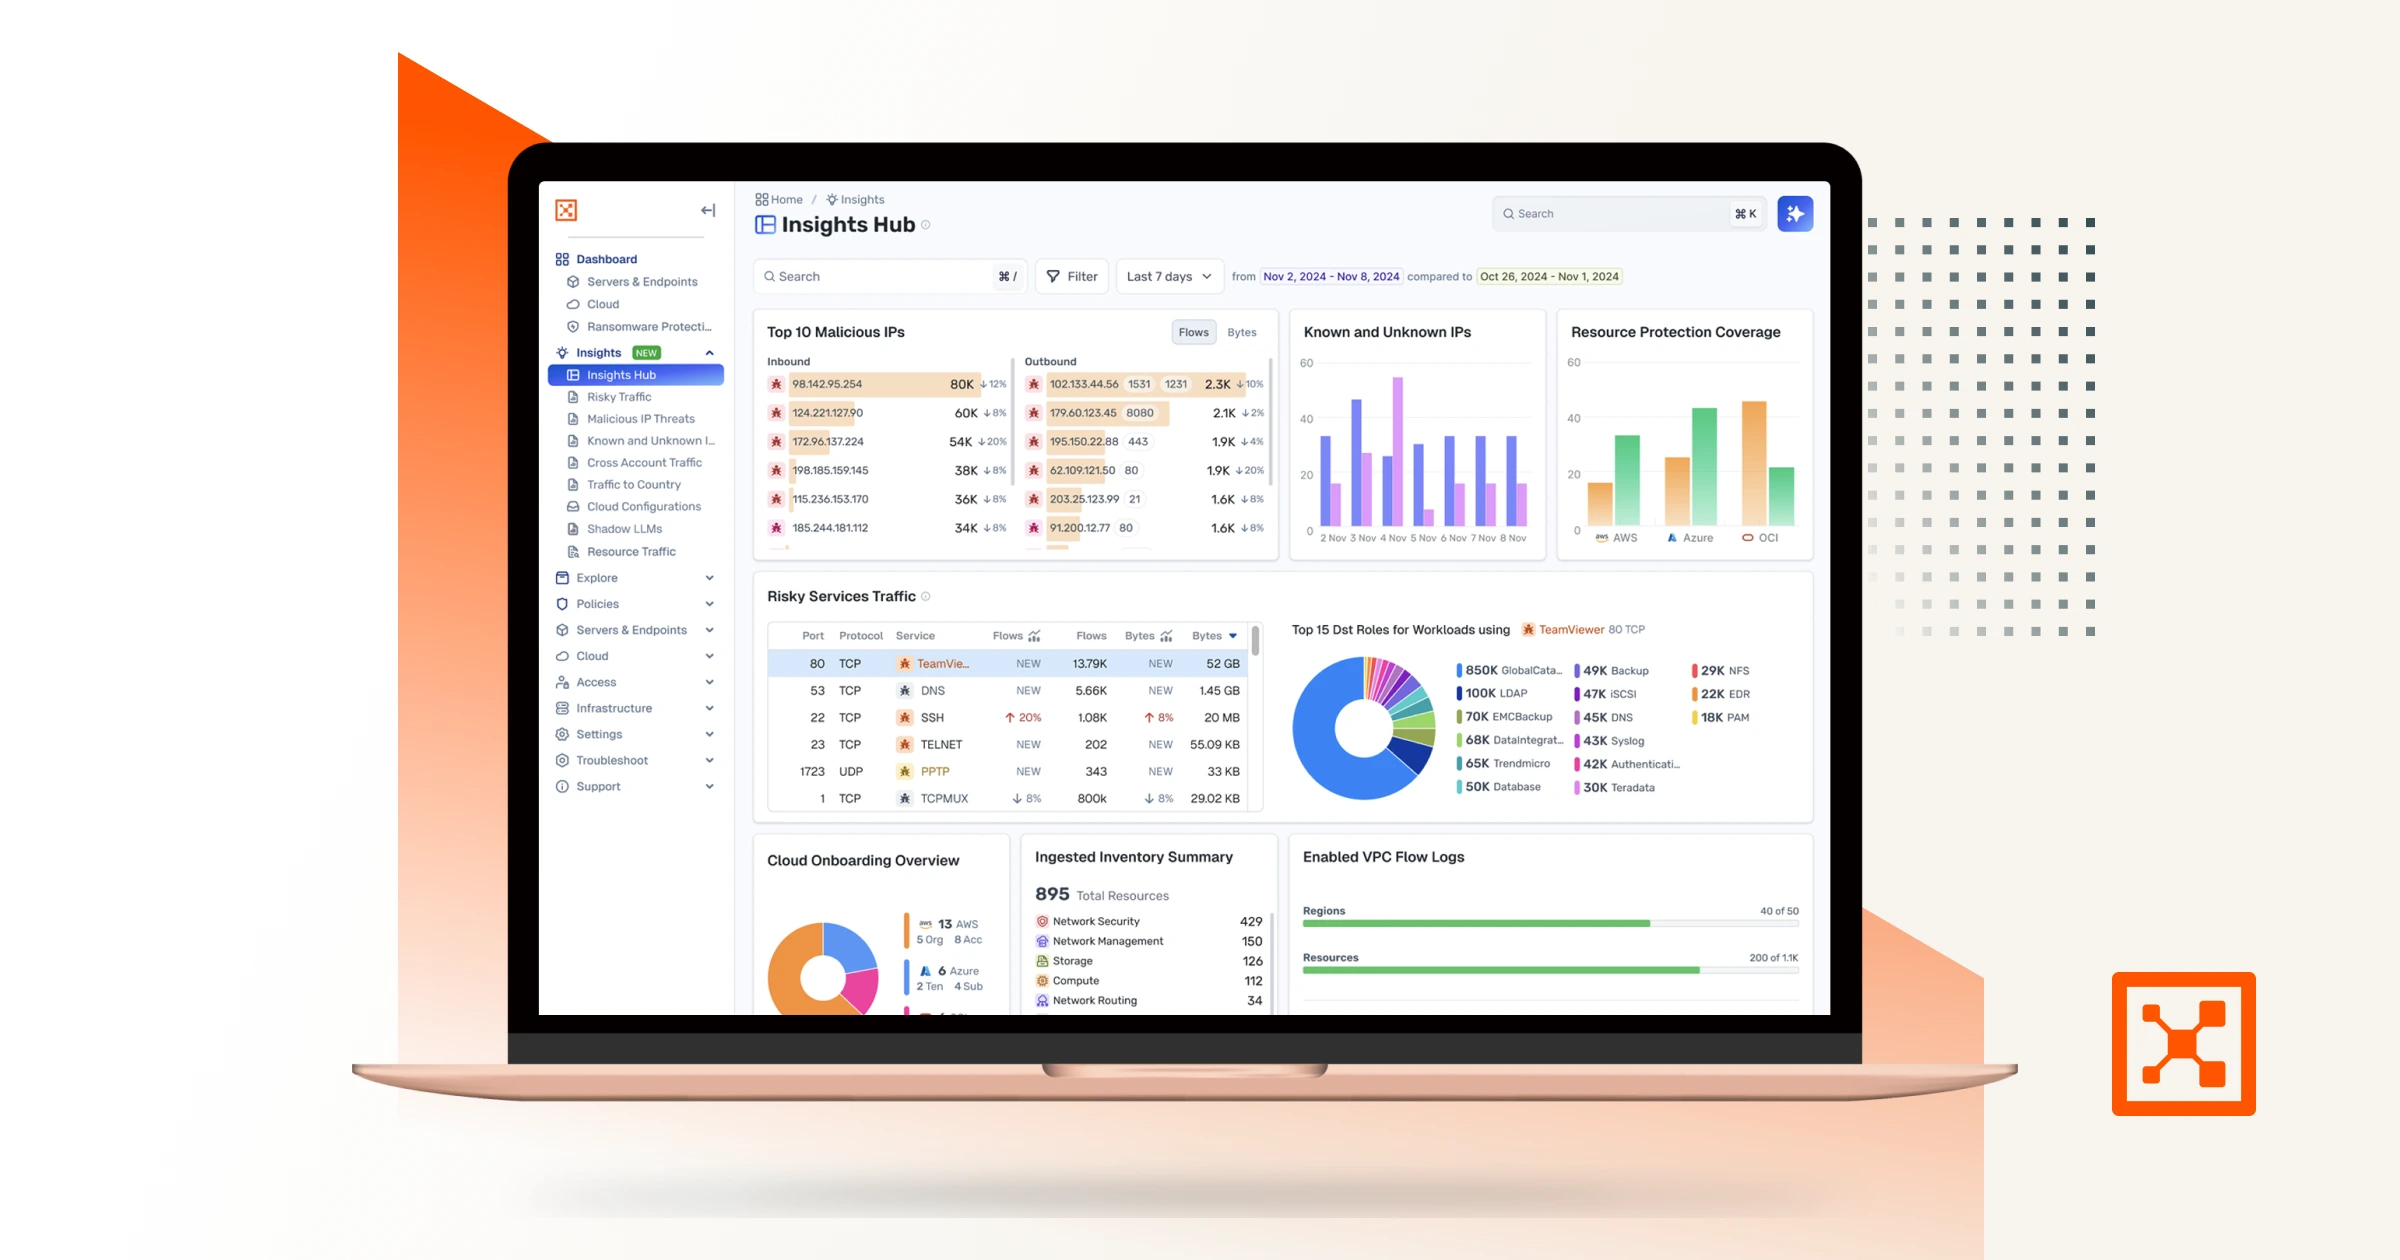


Illumio Insights
Obtenga información sobre la detección híbrida multinube y la solución de respuesta basada en un gráfico de seguridad impulsado por IA
El estudio sobre el costo global del ransomware
Descubra el verdadero impacto del ransomware y las estrategias para mantenerse resiliente frente al próximo ataque inevitable.

Piense como un atacante
POR QUÉ LOS GRÁFICOS DE SEGURIDAD SON LA PRÓXIMA FRONTERA DE DETECCIÓN Y RESPUESTA A AMENAZAS