Caballo de Troya moderno: cómo los atacantes viven de la tierra y cómo detenerlos
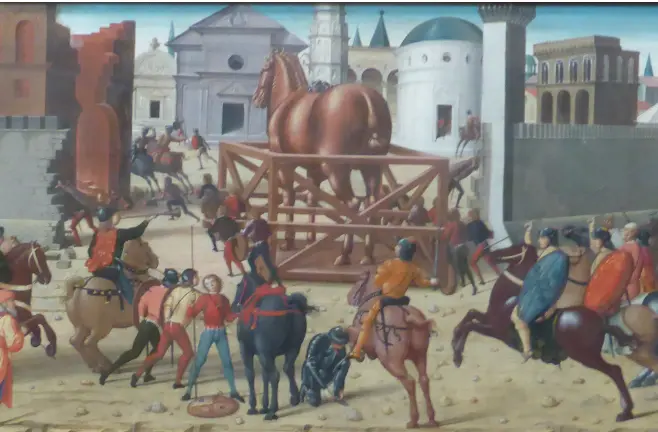
Odiseo no irrumpió en Troya con fuerza bruta.
Se infiltró en ellos desde dentro — oculto dentro de un caballo de madera que los troyanos pensaron que era un regalo. Esa noche, sus fuerzas salieron y tomaron la ciudad desde dentro.
Fue el engaño perfecto: usar lo que se confía, no dar advertencias, solo estrategia, paciencia y conocimiento de los puntos ciegos del enemigo.
Los ciberataques más avanzados de la actualidad siguen el mismo libro de jugadas. Los atacantes explotan las herramientas nativas que ya están dentro de sus sistemas. Se mueven en silencio y permanecen ocultos. Al igual que Odiseo, usan lo que se confía para abrir paso sin ser detectados.
Herramientas confiables, amenazas ocultas
En ciberseguridad, los ciberataques de vida fuera de la tierra (LOTL) evaden la detección mediante el uso de herramientas de sistema legítimas e integradas como PowerShell o WMI.
Estas herramientas descargan cargas útiles maliciosas, se mueven lateralmente y filtran datos, todo junto con el tráfico normal de la red. No se instala malware y no se sueltan archivos sospechosos, por lo que estos ataques a menudo pasan desapercibidos durante meses.
Los ataques LOTL ahora representan la mayoría de las intrusiones cibernéticas modernas. Un análisis de más de 700.000 incidentes realizado en 2025 descubrió que el 84% de los ataques importantes involucraban técnicas LOTL.
¿Por qué son tan efectivos? Los sistemas operativos vienen precargados con poderosas herramientas destinadas a los administradores, y los atacantes las están convirtiendo en armas. Una vez dentro, usan esas mismas herramientas para mezclar, mantener el acceso y expandir silenciosamente su alcance.
Un análisis de 2025 de más de 700,000 incidentes encontró que el 84% de los ataques importantes involucraron técnicas LOTL.
Esto hace que los ataques de Living off the Land sean más difíciles de detectar y mucho más difíciles de detener.
Si bien muchos ataques LOTL ocurren en Windows, el uso de herramientas confiables y la ejecución de código en memoria también se pueden aplicar a macOS y Linux.
En macOS, los atacantes pueden explotar servicios nativos como AppleScript y el comando launchd para persistir y ejecutar comandos. En Linux, podían confiar en Bash, SSH, cron jobs y ejecución en memoria para operar sin escribir archivos en el disco y evadir la detección tradicional.
¿El reciente exploit de SharePoint ToolShell "vive de la tierra"?
En julio de 2025, Microsoft reveló la explotación activa de dos vulnerabilidades de día cero de SharePoint (CVE202553770 y CVE202553771), conocidas colectivamente como ToolShell.
Los fallos afectaron a servidores locales con acceso a Internet y fueron explotados por actores de amenaza con base en China, incluyendo Linen Typhoon, Violet Typhoon y Storm-2603.
Estos grupos de amenazas emplearon vulnerabilidades para ejecutar código remoto, robar claves de máquina, escalar privilegios e implementar ransomware, incluidas las variantes Warlock y LockBit , en cientos de sistemas vulnerables.
Michael Adjei, director de ingeniería de sistemas de Illumio, comparte su perspectiva sobre lo que se destaca en los exploits de ToolShell: "No es solo el uso de herramientas nativas, es cómo los atacantes pasaron del acceso inicial al movimiento lateral sin activar las alarmas tradicionales. Este incidente refuerza una realidad clave: si los defensores solo están atentos al malware, ya están atrasados".
Ransomware + Vivir de la tierra: una combinación poderosa
Otro poderoso ejemplo de este enfoque sigiloso es Medusa ransomware.
En febrero de 2024, el FBI y CISA emitieron un aviso conjunto (#StopRansomware: Medusa Ransomware) advirtiendo de su creciente amenaza para las infraestructuras críticas. Más de 300 organizaciones ya fueron atacadas, incluidos hospitales, instituciones financieras, escuelas y servicios gubernamentales.
Medusa no depende de ceros días llamativos ni de malware evidente. En cambio, se integra — empleando herramientas fiables como PowerShell, WMI, RDP, SSH y software de acceso remoto como ScreenConnect para mover entre entornos híbridos y evitar ser detectado.
El ransomware moderno no entra por la puerta principal, sino que se mezcla como un espía.
Por qué la NSA dio la alarma a LOTL
En 2024, la NSA, la CISA y sus socios internacionales publicaron un aviso conjunto advirtiendo sobre el aumento de las intrusiones de LOTL.
Esto no fue provocado por una infracción, sino por una tendencia inquietante: los actores de amenazas avanzadas, incluidos los grupos patrocinados por el estado, usaban cada vez más herramientas nativas para infiltrar silenciosamente en la infraestructura crítica.
¿El punto de inflexión? Campañas como Volt Typhoon, donde los atacantes se adentraron en los sistemas de comunicaciones, energía y transporte de EE. UU. sin implementar malware tradicional.
El aviso era claro: las técnicas LOTL se convirtieron en una estrategia de referencia para los atacantes de estados-nación, y los defensores debían adaptar de inmediato.
SolarWinds: una clase magistral en LOTL
Uno de los primeros y más dañinos ejemplos de oficio de LOTL ocurrió en 2020, cuando los actores de amenazas insertaron silenciosamente malware en una actualización rutinaria de Orion de SolarWinds.
Cuando los clientes lo instalaron, los atacantes obtuvieron acceso a algunas de las redes más sensibles del mundo, incluidas Agencias del gobierno de EE. UU. y compañías Fortune 500.
Mediante el uso de herramientas nativas de Windows e imitando la actividad normal de Orion, los atacantes evadieron la detección durante meses. El malware se activó solo en objetivos de alto valor. Una vez dentro, hubo una exfiltración generalizada de datos y cubrieron sus huellas.
La Casa Blanca atribuyó más tarde el ataque a la inteligencia rusa.
Dejar el Señor de los Anillos requiere ver lo que otros pasan por alto
Estos ataques no se basan en malware y abusan de las herramientas legítimas que ya están dentro de su red. Los equipos de seguridad necesitan visibilidad de cómo se comunican normalmente los sistemas para que puedan detectar comportamientos inusuales y poner en cuarentena las amenazas en tiempo real.
Las defensas clave incluyen:
- Detección de movimiento lateral: la visibilidad de la comunicación de sistema a sistema es esencial para descubrir a los atacantes que se mueven dentro de los entornos.
- Detección de amenazas conductuales: los análisis que identifican el uso anormal de herramientas nativas ayudan a resaltar la actividad que se integra con las operaciones normales.
- Priorización de alertas: filtrar comportamientos rutinarios y destacar patrones sospechosos es fundamental cuando los atacantes emplean procesos de confianza.
- Contención rápida: la capacidad de aislar los activos comprometidos rápidamente, sin esperar firmas de malware, puede detener las técnicas LOTL antes de que se propaguen.
En un mundo donde los atacantes viven de la tierra, los defensores necesitan el poder de ver y controlar cómo se emplea su entorno.
Descubra cómo Illumio Insights detiene las amenazas LOTL antes de que se propaguen. Comienza tu Prueba gratis Hoy.