

Ficha informativa de PHP2Shell
Cómo funciona el ataque PHP2Shell, quién se ve afectado y qué hacer al respecto.
Resúmenes
Beneficios clave
Vista previa de recursos
PHP2Shell es un par de fallos críticos en el motor PHP, parcheados el 21de octubre de 2026. Permiten a los atacantes ejecutar código en servidores sitio web sin iniciar sesión.
PHP gestiona la mayor parte de la web, incluyendo algunos de sus sitios y plataformas más populares como WordPress, Drupal y Joomla. Estos errores se encuentran dentro del propio motor, por lo que un atacante puede atacar antes de que el código o las comprobaciones de inicio de sesión de tu sitio web siquiera se ejecuten.
Esta hoja informativa explica cómo funciona el ataque, qué versiones de PHP se ven afectadas y los pasos a seguir ahora. El parche importa. Pero la segmentación evita que un servidor vulnerado se convierta en muchos.





Índice de seguridad en la nube: hallazgos clave de Francia
Vanson Bourne resume los resultados de la investigación sobre el estado de la seguridad en la nube en las organizaciones francesas.
Illumio para Servicios de Información de Justicia Penal
Aprende a contener brechas, proteger datos sensibles y mantener en funcionamiento los servicios públicos vitales con Illumio.
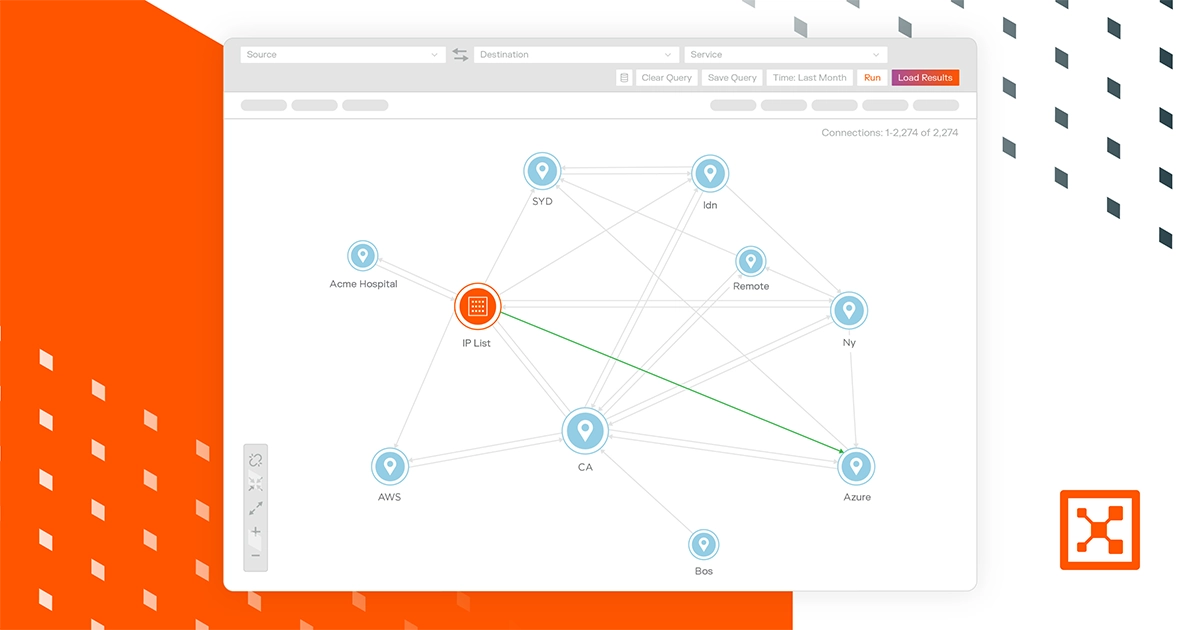
Segmentación impulsada por IA de Illumio
Aprenda a simplificar la resiliencia cibernética y contener los ataques más rápido con el Asesor Virtual de Illumio (IVA) y el etiquetado de IA.
5 preguntas que debe hacer antes de comprar una solución de segmentación
Conozca las cinco preguntas críticas que debe hacer antes de comprar una solución de segmentación y evite riesgos ocultos con una arquitectura Zero Trust diseñada para detener el movimiento lateral.
Lo que necesita todo gobierno para contener las amenazas cibernéticas
Descubre las prácticas esenciales que las agencias gubernamentales necesitan para contener las amenazas cibernéticas impulsadas por IA, reducir riesgos y construir una resiliencia cibernética duradera en la era de la IA.
Eficacia de la microsegmentación: Reporte de evaluación
Este reporte, el primero de su tipo, realizado por los especialistas del equipo rojo Bishop Fox, cuantifica la capacidad de la microsegmentación para limitar el movimiento lateral.
Asumir incumplimiento.
Minimizar el impacto.
Aumentar la resiliencia.
Comenzar con la premisa de que lo inesperado puede suceder en cualquier momento impulsa los siguientes comportamientos

