Frontier AI teste la résilience opérationnelle dans le secteur bancaire européen
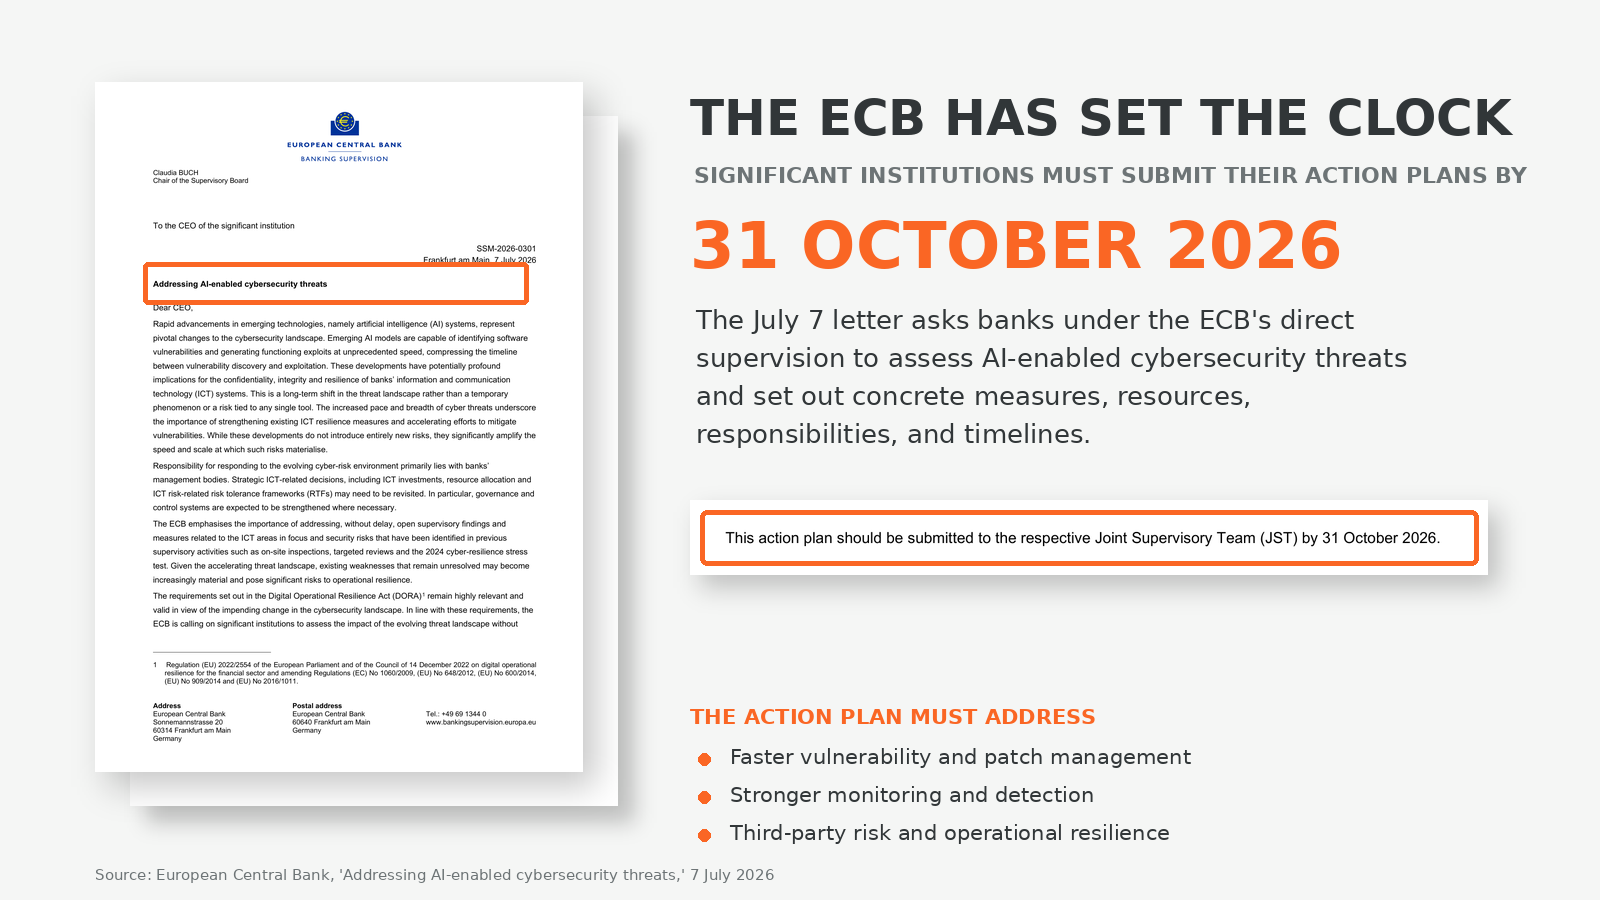
Les grandes banques directement supervisées par la Banque centrale européenne sont désormais en service. D’ici octobre 31 2026, ils doivent soumettre des plans d’action montrant comment ils répondront à la montée des cybermenaces activées par l’IA. Les plans doivent prendre en compte une gestion plus rapide des vulnérabilités et des correctifs, une surveillance et une détection renforcées, des risques liés à des tiers et une résilience opérationnelle. Les banques doivent démontrer qu’elles peuvent s’adapter à un cycle de menace plus rapide sans perturber les services essentiels qu’elles protègent.
La lettre de la BCE du 7 juillet explique l’urgence. Depuis l’entrée en vigueur de DORA en janvier 2025, l’IA de la frontière a intensifié un risque bien connu. Désormais, les vulnérabilités logicielles peuvent être détectées et exploitées à une vitesse sans précédent, laissant aux banques moins de temps pour identifier, tester et déployer une correction en toute sécurité.
« Grâce à l’IA de pointe, les agents peuvent désormais trouver les vulnérabilités et identifier les problèmes de sécurité très rapidement », a déclaré Aishwarya Ramani, responsable marketing des solutions chez Illumio. « Mais ils peuvent aussi exploiter ces vulnérabilités à la vitesse de la machine. »
Cette vitesse crée un équilibre difficile. Les banques doivent corriger les données, mais un changement précipité d’un système bancaire central, d’une plateforme de paiement, d’un environnement cloud ou d’une connexion tierce critique peut perturber les services qu’elles essaient de protéger. Ils doivent réduire rapidement l’exposition sans provoquer de panne à leur tour.
La fenêtre de vulnérabilité se rétrécit
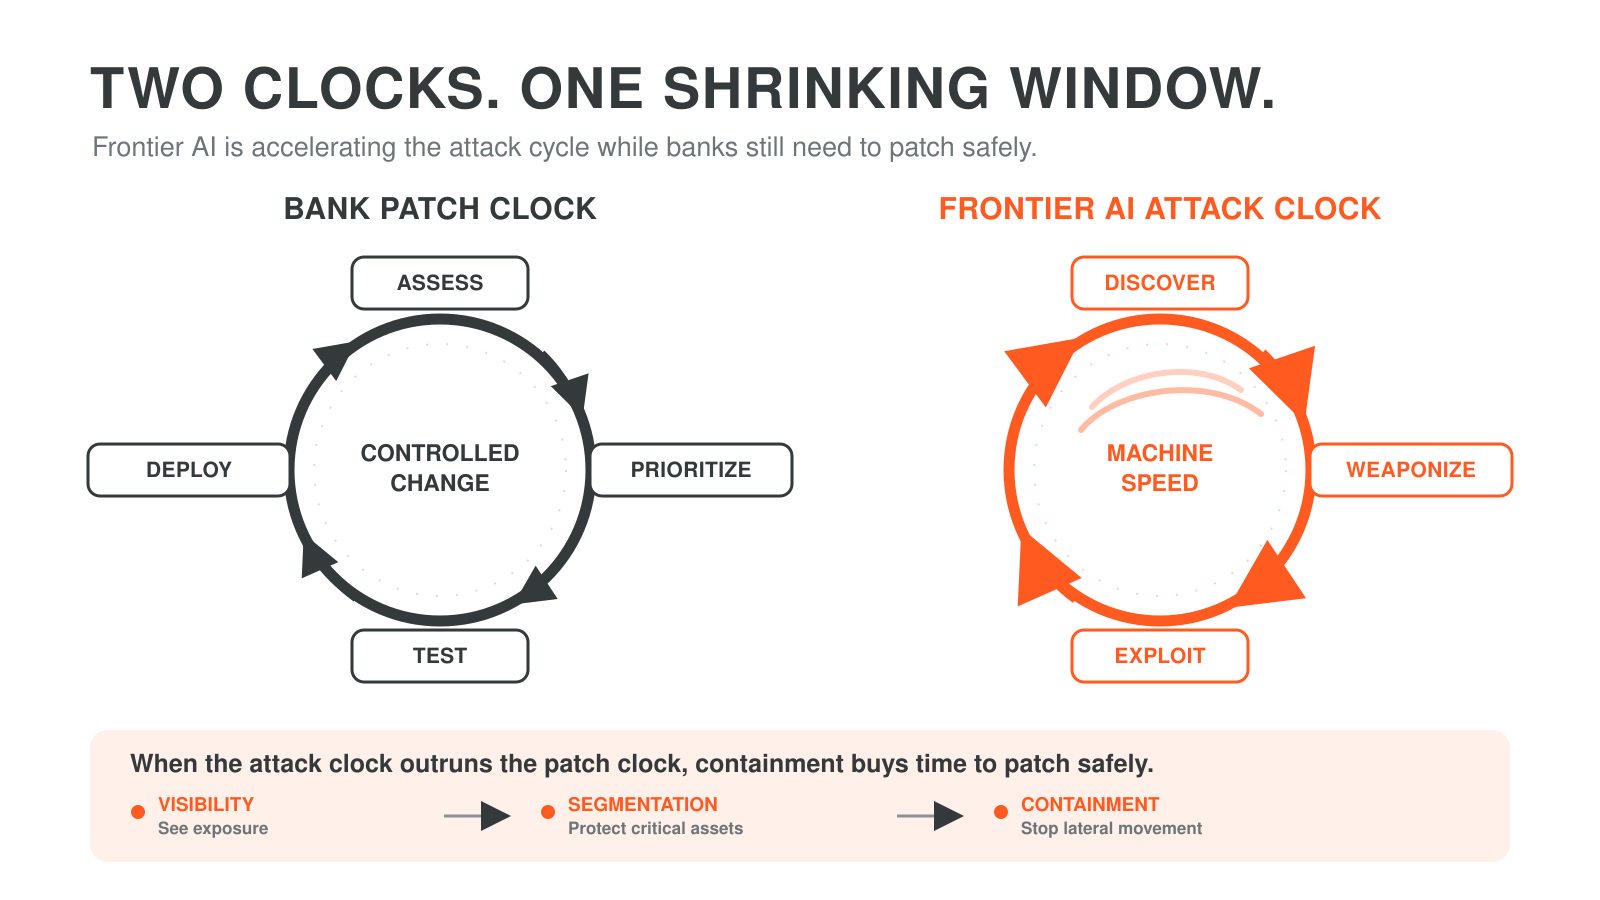
La gestion traditionnelle des vulnérabilités suivait une séquence claire : un défaut est devenu connu. Les équipes de sécurité ont évalué l’exposition, testé une correction et déployé le correctif. Ce processus n’a jamais garanti la sécurité, mais il laissait souvent aux défenseurs le temps d’agir. L’IA de Frontier peut compresser — et potentiellement éliminer — cette fenêtre.
Le CERT-EU a averti que « les outils alimentés par l’IA découvrent et exploitent désormais des vulnérabilités logicielles à un rythme qui brise fondamentalement le cycle traditionnel des correctifs. » Il a également cité des preuves que l’exploitation peut commencer avant qu’un patch ne soit disponible.
Cela place la sécurité bancaire et les équipes informatiques sous deux pressions opposées. Ils doivent évaluer davantage de vulnérabilités et répondre à des attaques plus rapides. En même temps, ils doivent tester les correctifs, maintenir la stabilité des systèmes et maintenir en fonctionnement les services financiers essentiels.
Les régulateurs considèrent cela comme un changement durable. En juin, les agences cyber des Five Eyes ont averti que le calendrier pour des changements majeurs dans les capacités cyber habilitées par l’IA « n’est pas d’années, mais de mois ». Le Conseil européen des risques systémiques a également averti que l’IA de frontière pourrait augmenter la vitesse, l’ampleur et la sophistication des cyberattaques contre le système financier européen.
Ensemble, ces avertissements font de la gestion des vulnérabilités un problème de résilience opérationnelle. Les banques doivent encore faire des patchs rapidement, mais elles ne peuvent pas compter uniquement sur les patchs. Lorsqu’une correction n’est pas disponible ou ne peut pas être déployée immédiatement, elle doit réduire l’exposition, protéger les services critiques et limiter ce qu’un attaquant peut atteindre.
« Quand quelque chose ne peut pas être réparé immédiatement, on peut toujours réduire ce que ça peut atteindre », dit Ramani. « Si quelque chose est compromis, tu le contiens en place au lieu de le regarder se propager. »
DORA est le cadre pour prouver la résilience
DORA a déposé une demande auprès des entités financières de l’UE depuis janvier 2025. Ses cinq piliers couvrent la gestion des risques en technologies de l’information et de la communication (TIC), le signalement des incidents, les tests de résilience, la gestion des risques par des tiers et le partage d’informations.
Mais la DORA ne suppose pas une prévention parfaite. Elle exige que les entreprises identifient les systèmes et prestataires qui soutiennent les services essentiels. Les entreprises doivent également prouver que ces services peuvent résister aux perturbations.
La date limite du 31 octobre de la BCE rend ce test plus urgent. Les banques doivent montrer comment leurs programmes DORA s’adapteront à un cycle de menaces qui laisse moins de temps pour les patcher. Ils doivent d’abord se concentrer sur les systèmes les plus exposés tout en maintenant la stabilité des banques principales, des paiements et des services clients.
Les dépendances élargissent le rayon d’explosion
La surface d’attaque d’une banque dépasse son propre centre de données. Il inclut des environnements cloud, des composants logiciels, des services managés, des connexions de paiement et des fournisseurs tiers. Une vulnérabilité dans l’un d’eux peut ouvrir un chemin vers des services critiques.
« Vous ne connaissez pas l’ampleur de cette dépendance envers le tiers », a déclaré Ramani. « Cartographier ces interdépendances, je pense, est le plus grand défi. »
Le récent incident cybernétique à Jack Henry rend le problème tangible. Le fournisseur américain de technologies financières dessert plus de 7 200 banques et coopératives de crédit. En août, elle a révélé qu’une attaque de vishing avait touché une partie limitée de son environnement interne non productif et affecté les informations personnelles identificables de moins de 10 clients.
Jack Henry a indiqué qu’aucun système orienté client, plateforme centrale ou service de traitement quotidien n’a été consulté ou perturbé. Ses commandes ont détecté l’activité, isolé les systèmes affectés et contenu l’incident sans panne.
L’événement n’a pas provoqué de perturbation financière majeure. Mais cela montre pourquoi les banques doivent comprendre leurs liens avec les grands fournisseurs de technologies — et pourquoi elles doivent contenir les systèmes impactés si une attaque vise l’un de ces prestataires.
Comme le dit Ramani, « Une évaluation vous dira si un fournisseur était sécurisé en mars, mais elle ne dit rien sur ce qui se passe lorsque l’environnement de ce fournisseur est compromis en septembre, et que votre connexion avec lui est toujours active. »
Comment les banques peuvent gagner du temps
Lorsque les banques ne peuvent pas patcher en même temps, elles ont besoin de contrôles qui réduisent l’exposition pendant qu’elles testent et déploient une correction. Ramani a décrit trois étapes : « Évaluer, prioriser et détecter. »
Les banques peuvent agir selon ces étapes en suivant :
- Cartographie des connexions actuelles entre applications, charges de travail, environnements cloud et tiers
- Privilégier les actifs connectés à Internet, les services critiques et les voies qui créent la plus grande visibilité
- Limitant les communications est-ouest inutiles afin qu’un système compromis ne puisse pas atteindre tout ce qui l’entoure
- Utilisation de la segmentation ou microsegmentation pour protéger les actifs critiques et réduire le rayon de l’explosion
- Isolation des charges de travail compromises ou des connexions tierces risquées avant la propagation latérale
- Tester les plans de réponse contre l’exploitation à grande vitesse, les ransomwares, les pannes du cloud et les perturbations de la chaîne d’approvisionnement
La segmentation ne remplace pas le patching. Il peut compenser lorsqu’un correctif n’est pas disponible, nécessite plus de tests ou présente un risque opérationnel trop important pour être déployé. La BCE liste spécifiquement la segmentation et, lorsque cela est possible, la microsegmentation comme partie intégrante de la défense en profondeur.
La résilience doit suivre le rythme de la menace
D’ici le 31 octobre, les banques devront faire plus que reconnaître la menace de l’IA à la frontière. Ils doivent montrer comment ils vont s’en sortir.
« Des plans d’action solides ne supposeront pas que les banques peuvent corriger chaque vulnérabilité avant que les attaquants ne l’exploitent », a déclaré Ramani. « Ils montreront que les banques savent quels systèmes sont critiques, comprennent comment ces systèmes se connectent, et peuvent limiter les mouvements latéraux lorsqu’un attaquant prend un pied. »
Lorsque les menaces se déplacent à la vitesse de la machine, la résilience demande plus que du travail plus rapide. Les banques doivent veiller à ce qu’une seule vulnérabilité ne provoque pas une perturbation opérationnelle plus large.
Prêt à en savoir plus ? Explorez la limitation des failles pour les services financiers.


