Comment Illumio se prépare aux menaces de classe Mythos dans notre propre environnement et dans le vôtre
Frontier IA a changé les calculs de la vitesse. Des systèmes comme Mythos peuvent accélérer la recherche sur les vulnérabilités, aider les attaquants à identifier les chaînes d’exploits et réduire la fenêtre de réponse des défenseurs. C’est la dernière version d’une question à laquelle l’industrie de la sécurité est confrontée tous les quelques années : que se passe-t-il lorsque les attaquants agissent plus vite que les défenseurs ne peuvent réagir ?
Si le nom vous est nouveau, Mythos appartient à une nouvelle génération de modèles d’IA de pointe. Ce sont des systèmes suffisamment capables de mener des recherches sérieuses en sécurité, ce qui signifie qu’ils sont aussi assez capables de mener des recherches sérieuses sur les attaquants.
Vous vous posez peut-être la même question que nos clients : comment Illumio se défend-il contre ce changement à l’intérieur de nos propres murs, et comment notre plateforme protège-t-elle votre environnement alors que l’attaquant pourrait être un modèle d’IA plutôt qu’une personne ? Cet article est le premier d’une courte série répondant directement à cette question. Commençons par :
- Ce que nous faisons en interne
- Comment nous aidons à contenir les risques dans votre environnement aujourd’hui
- Que suivra-t-il ensuite
Comment Illumio sécurise les logiciels pour l’ère de l’IA
Les règles de la sécurité logicielle ont changé. L’IA peut aider les attaquants à trouver des vulnérabilités, à identifier les faiblesses et à créer des exploits fonctionnels en une fraction du temps qu’il fallait auparavant. Les revues traditionnelles de sécurité, celles qui ont lieu à quelques étapes isolées du développement, ne peuvent pas suivre ce rythme.
Chez Illumio, nous avons fait évoluer notre cycle de vie de développement logiciel sécurisé (SDLC) en un programme de sécurité continu code-to-cloud, propulsé par l’automatisation, l’analytique et des modèles d’IA de pointe. La sécurité commence lors de la planification des exigences et de l’architecture. La modélisation des menaces, l’analyse des cas d’abus et les revues de conception nous aident à identifier les risques avant même qu’une seule ligne de code ne soit écrite.
Au fur et à mesure que les développeurs construisent, les contrôles de sécurité s’exécutent dans leurs flux de travail habituels. L’analyse statique du code, l’analyse de composition logicielle, le scan de secrets, les vérifications de dépendances et la validation des lettres de travail logicielles (SBOM) détectent tôt les faiblesses. Les modèles d’IA Frontier examinent ensuite ces résultats à grande échelle, corrélant les signaux entre les outils, signalant les chemins d’attaque probables et aidant les ingénieurs à corriger les vulnérabilités qui comptent réellement.
Avant d’expédier, chaque application passe par plusieurs autres niveaux de tests : tests dynamiques de sécurité applicative, tests d’API, revues de la sécurité des conteneurs et tests d’intrusion. Les portes de sécurité automatisées empêchent les risques critiques d’atteindre la production. Cela fait de la sécurité une exigence de publication que nous mesurons, et non une activité de meilleure performance.
La sécurité ne s’arrête pas au déploiement. Nous surveillons la télémétrie, les vulnérabilités émergentes et les problèmes signalés par les clients 24h/24. L’analyse assistée par IA accélère le triage et nous aide à prioriser les correctifs, puis réinjecte ce que nous apprenons dans la conception, les standards de codage et la formation des développeurs.
Le résultat est un SDLC conçu pour l’ère de l’IA. L’expertise humaine, les pratiques d’ingénierie disciplinées et l’IA de pointe travaillent ensemble pour réduire les risques, accélérer la remédiation et protéger la confiance que vous accordez à notre logiciel à chaque étape de son cycle de vie.
Ce que cela signifie pour votre environnement
Le même principe façonne notre façon de penser votre environnement. Si l’IA accélère les attaques, il faut des contrôles qui réduisent ce que l’attaquant peut atteindre — donc la détection et la réponse ne portent pas toute la charge.
La question qu’on entend le plus n’est pas vraiment à propos de Mythos. C’est une question de rapidité : si le compromis prend des heures au lieu de jours — et peut bientôt prendre quelques minutes — un contrôle réactif peut-il suivre ? Notre réponse est que la segmentation reste la défense la plus efficace contre les mouvements latéraux, quelle que soit l’évolution de l’attaque. Les contrôles proactifs sont les seuls conçus pour surpasser une menace qui ne cesse d’accéler.
Illumio Segmentation ne se soucie pas de la vulnérabilité utilisée par un attaquant. Il n’a pas besoin de savoir s’il arrête un rançongiciel, un zero-day ou une chaîne d’intrusion pilotée par l’IA. Il fonctionne en n’autorisant les connexions qu’entre des sources explicitement autorisées, donc un attaquant doit compromettre bien plus de systèmes juste pour faire une étape de plus. La détection et la réponse des terminaux (EDR), le patching et la quarantaine restent des éléments nécessaires d’une pile de sécurité, mais ils sont réactifs par conception. Ils agissent après qu’il s’est déjà passé quelque chose. À des vitesses d’attaque pilotées par l’IA, cet écart entre détection et réponse est exactement la fenêtre dont un attaquant a besoin.
Ce n’est pas un pari nouveau pour nous. Nous adoptons cette approche depuis 2013, et elle a prouvé sa valeur lorsque les rançongiciels ont balayé les entreprises entre 2016 et 2018, pour la même raison qui compte aujourd’hui. Les attaques qui ne peuvent pas se déplacer latéralement ne peuvent pas causer beaucoup de dégâts, peu importe comment elles ont pris leur pied initial. Lors des tests d’émulation de rançongiciel menés par Bishop Fox, les organisations utilisant Illumio ont stoppé les attaques près de quatre fois plus rapidement que la seule détection et la réponse.
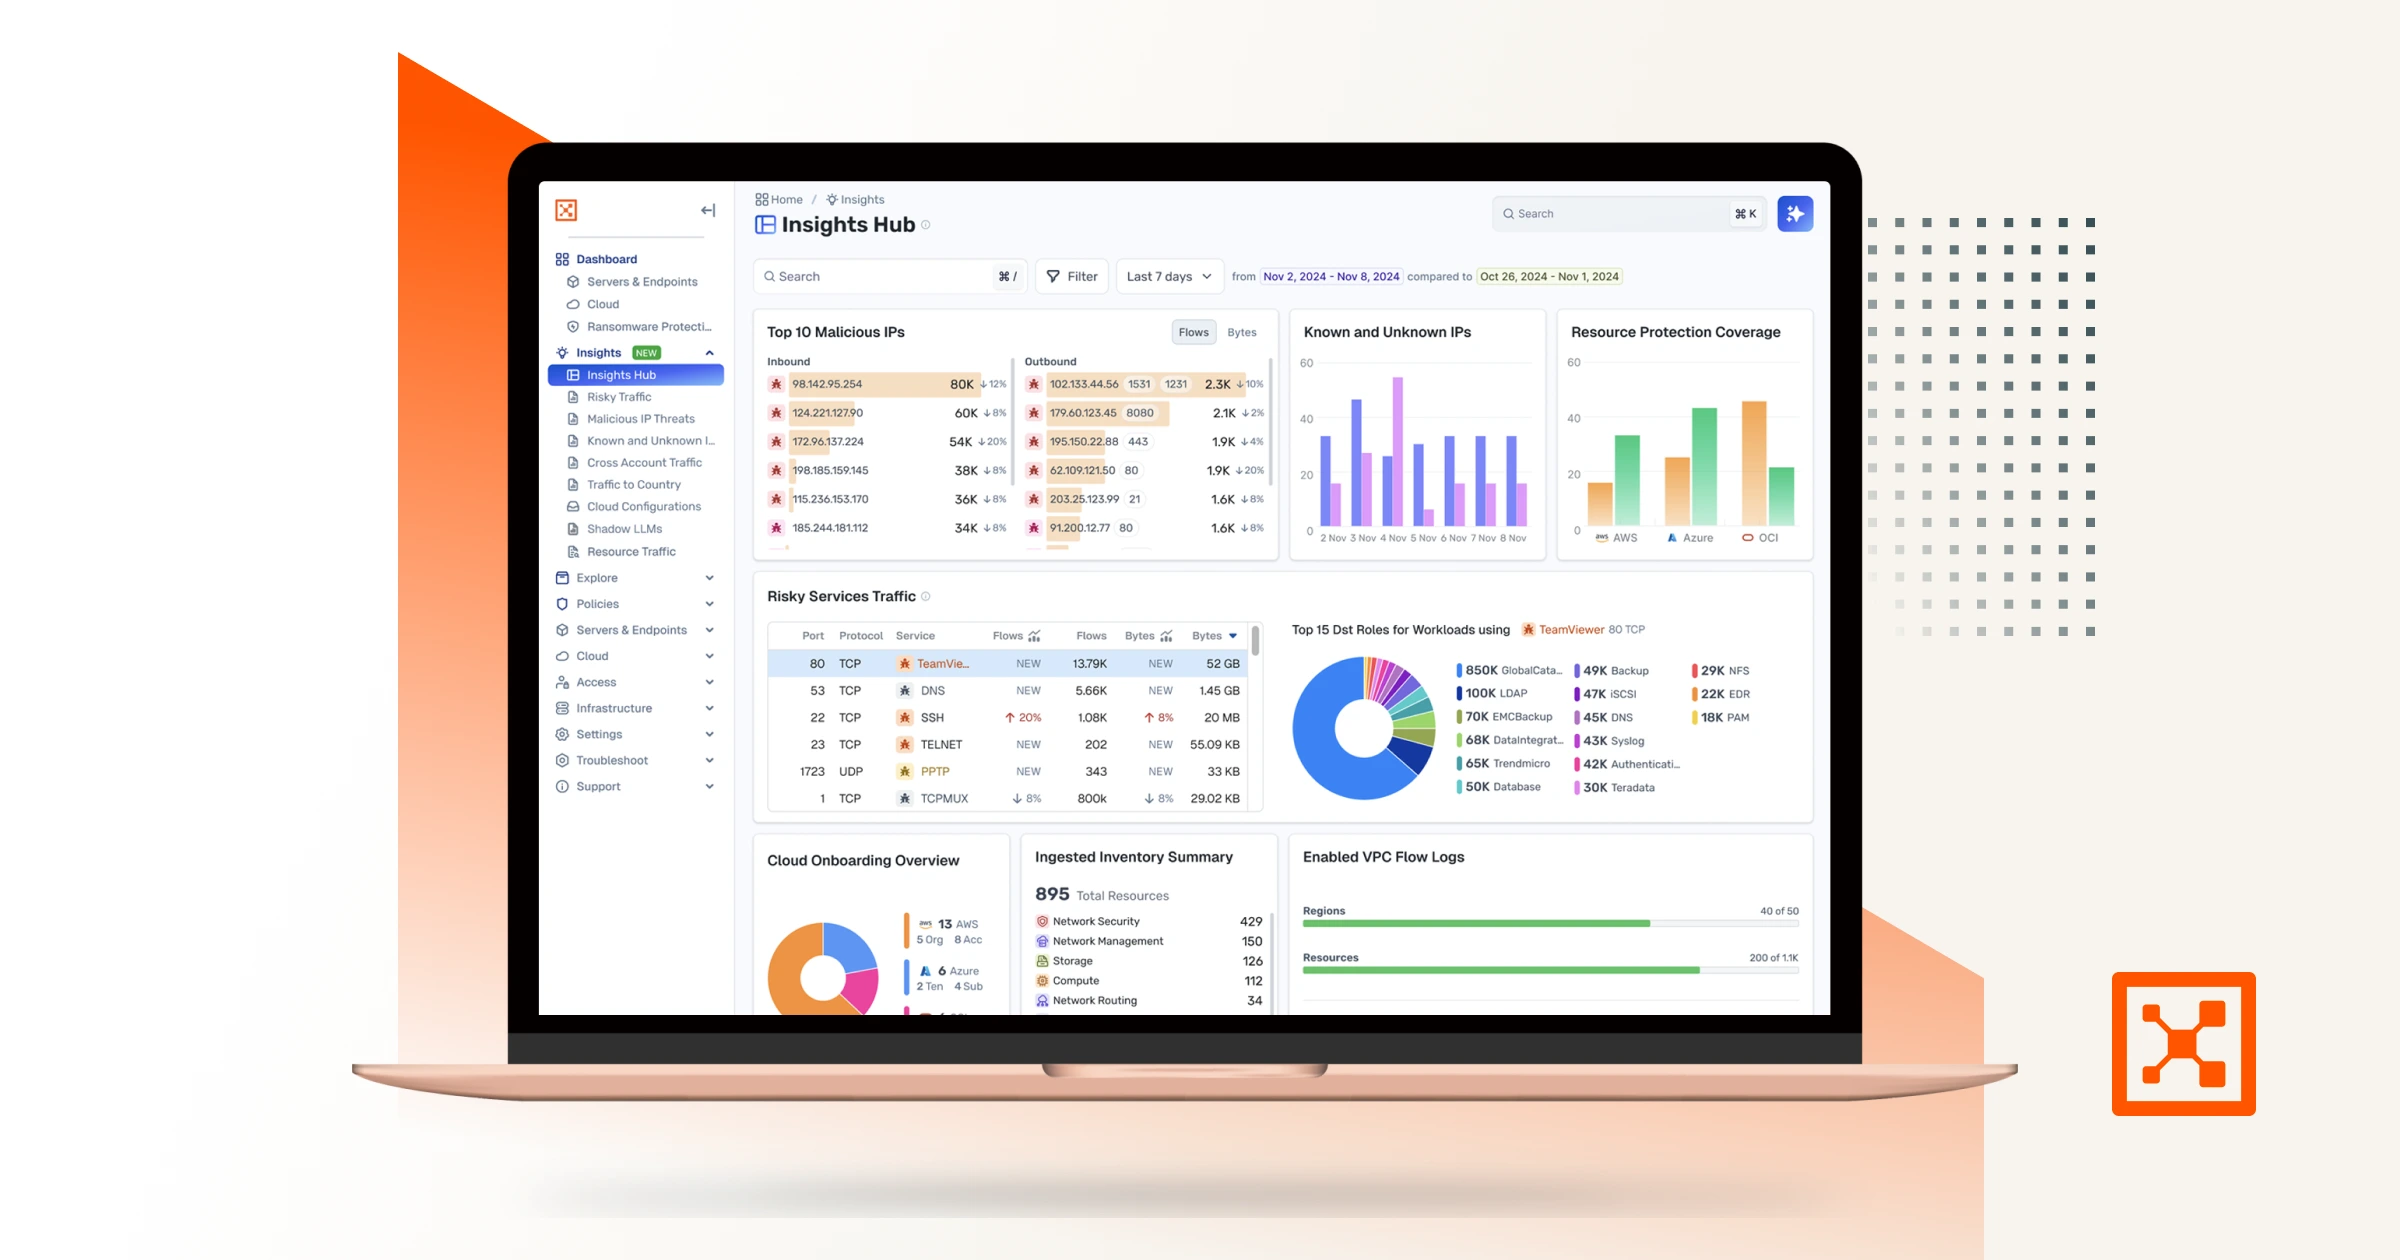
Trois capacités rendent cela pratique. Illumio Insights vous offre une visibilité en temps réel, pilotée par l’IA, sur les flux de trafic et le comportement des actifs dans des environnements hybrides et multicloud, et il priorise le risque afin que les actifs à haut risque soient d’abord pris en compte. Cela signifie que vous n’appliquerez jamais les règles à l’aveugle. L’application sélective vous permet de renforcer de manière proactive un service connu comme vulnérable, comme une instance NGINX exposée, dès qu’elle est identifiée, avant qu’une attaque ne puisse se matérialiser. Et parce que nos politiques sont basées sur des étiquettes au lieu de liées à des adresses IP ou à la topologie réseau, elles suivent automatiquement les charges de travail au fur et à mesure que l’infrastructure change. Illumio applique les règles de façon constante, où que la charge de travail se porte.
Nous n’essayons pas de gagner une course contre des attaques à la vitesse de la machine. Nous réduisons le terrain qu’un attaquant — humain ou IA — doit traverser, donc il y a moins de choses à atteindre et moins à poursuivre pour votre équipe.
Et après
Les menaces IA de la Frontière ne sont pas un événement ponctuel à prévoir. C’est une trajectoire. À mesure que cette catégorie de menace devient permanente plutôt qu’émergente, la technologie sur laquelle les défenseurs comptent devra évoluer avec elle. Voici où nous pensons que cela mène.
Alors que l’IA de pointe comble le fossé entre la divulgation et l’exploitation, certaines capacités passent de simples enjeux à posséder de simples options. La politique ne peut pas rester quelque chose qu’une personne écrit à la main ; elle doit se construire à partir de la posture du réseau et du contexte de risque, puis s’adapter au fur et à mesure que ce contexte évolue. La visibilité doit couvrir les agents IA qui apparaissent désormais dans les environnements d’entreprise, pas seulement les charges de travail et les utilisateurs que les équipes de sécurité ont toujours suivis. Un agent non surveillé est une surface d’attaque aussi réelle qu’un service non patché. L’application doit fonctionner partout à la fois : sans agent là où la rapidité compte le plus et basée sur l’agent là où la précision l’est, couvrant le cloud, la technologie opérationnelle (OT) et les dispositifs IdO jamais conçus pour la sécurité. Et la détection ne peut pas s’arrêter à une alerte attendant qu’un humain agisse ; elle doit déclencher le confinement directement, en quelques secondes, car c’est le seul délai qui tient la route une fois qu’un attaquant fonctionne à la vitesse de la machine. Aucun fournisseur ne comble cet écart seul. Il nécessite le réseau, la couche du pare-feu, les outils du centre d’opérations de sécurité (SOC) et les systèmes d’identité agissant tous sur le même signal. C’est la direction que nous voyons prendre dans cet espace, et c’est le prisme que nous utilisons pour réfléchir à ce qui va suivre.
Si vous voulez voir à quoi cela ressemble dans votre propre environnement, commencez par la visibilité. Illumio Insights cartographie la manière dont le trafic circule réellement à travers votre environnement hybride et multicloud et vous montre où un attaquant pourrait aller ensuite, et cette carte sert de base à chaque décision de segmentation qui suit. Nous reviendrons de cela dans le prochain article de la série.