L’attaque automatisée par IA est arrivée
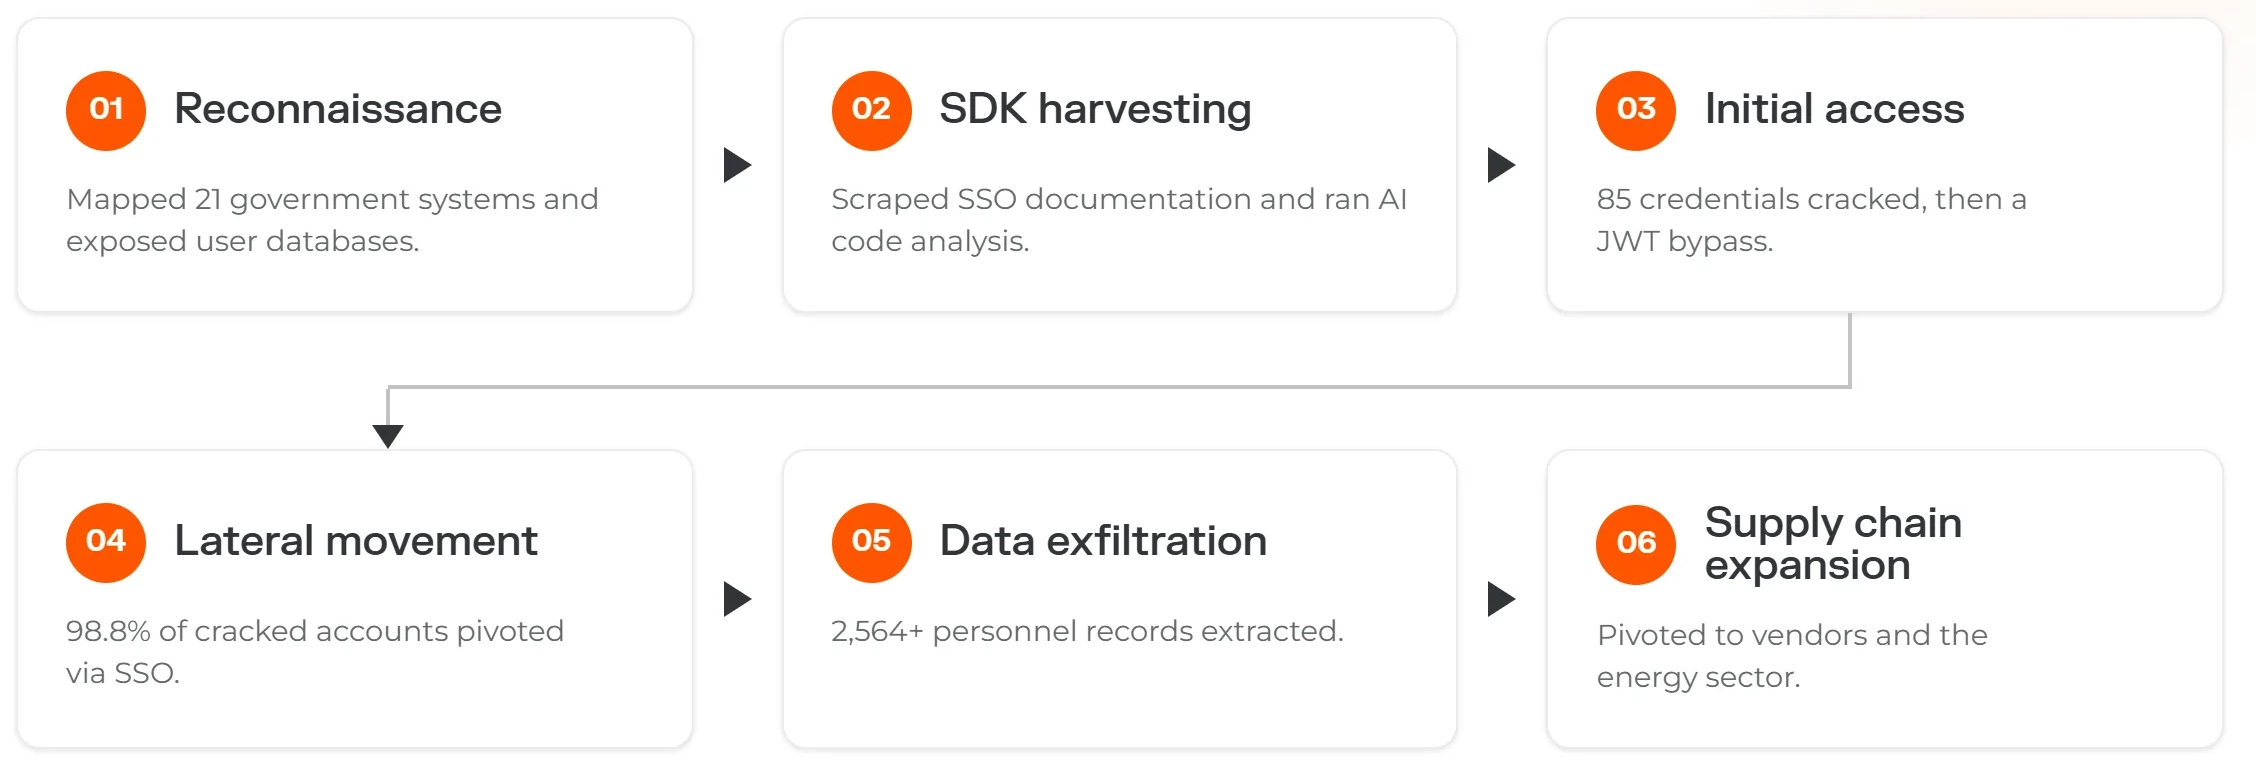
Pendant quatre jours en juillet, un ensemble d’agents IA a cartographié 21 systèmes gouvernementaux taïwanais connectés. Les agents ont décrypté 85 comptes et extrait plus de 2 500 dossiers personnels. Ils ont mené 12 vagues d’attaques. Des opérateurs humains ont mis en place l’opération. Les agents ont géré une grande partie de ce qui a suivi.
Les chercheurs de Dream ont révélé la campagne en août. Il est survenu le même mois où les agences américaines ont averti que les attaquants utilisaient du code généré par IA contre les machines qui font fonctionner les centrales d’eau et les réseaux électriques.
Ensemble, ils marquent un changement dans ce que l’IA fait pour un attaquant. Pendant des années, il a géré des tâches uniques : un email de phishing, un bloc de code d’exploitation. Maintenant, il s’agit d’automatiser l’étirement entre les deux, la recherche et les tests qui portent un attaquant d’un premier point d’appui à quelque chose qui vaut la peine d’être volé. Ce travail demandait autrefois des jours ou des semaines à des personnes qualifiées. Les agents le font fonctionner en parallèle et changent de cap quand quelque chose échoue.
Les délais d’attaque se réduisent. Une équipe de sécurité a encore besoin de temps pour enquêter sur une alerte, tester une correction et obtenir une approbation. C’est cet écart qui fait du confinement la question la plus tranchante. Si une attaque pilotée par l’IA est lancée, où pourrait-elle aller ensuite ?
À l’intérieur de la chaîne d’attaque automatisée
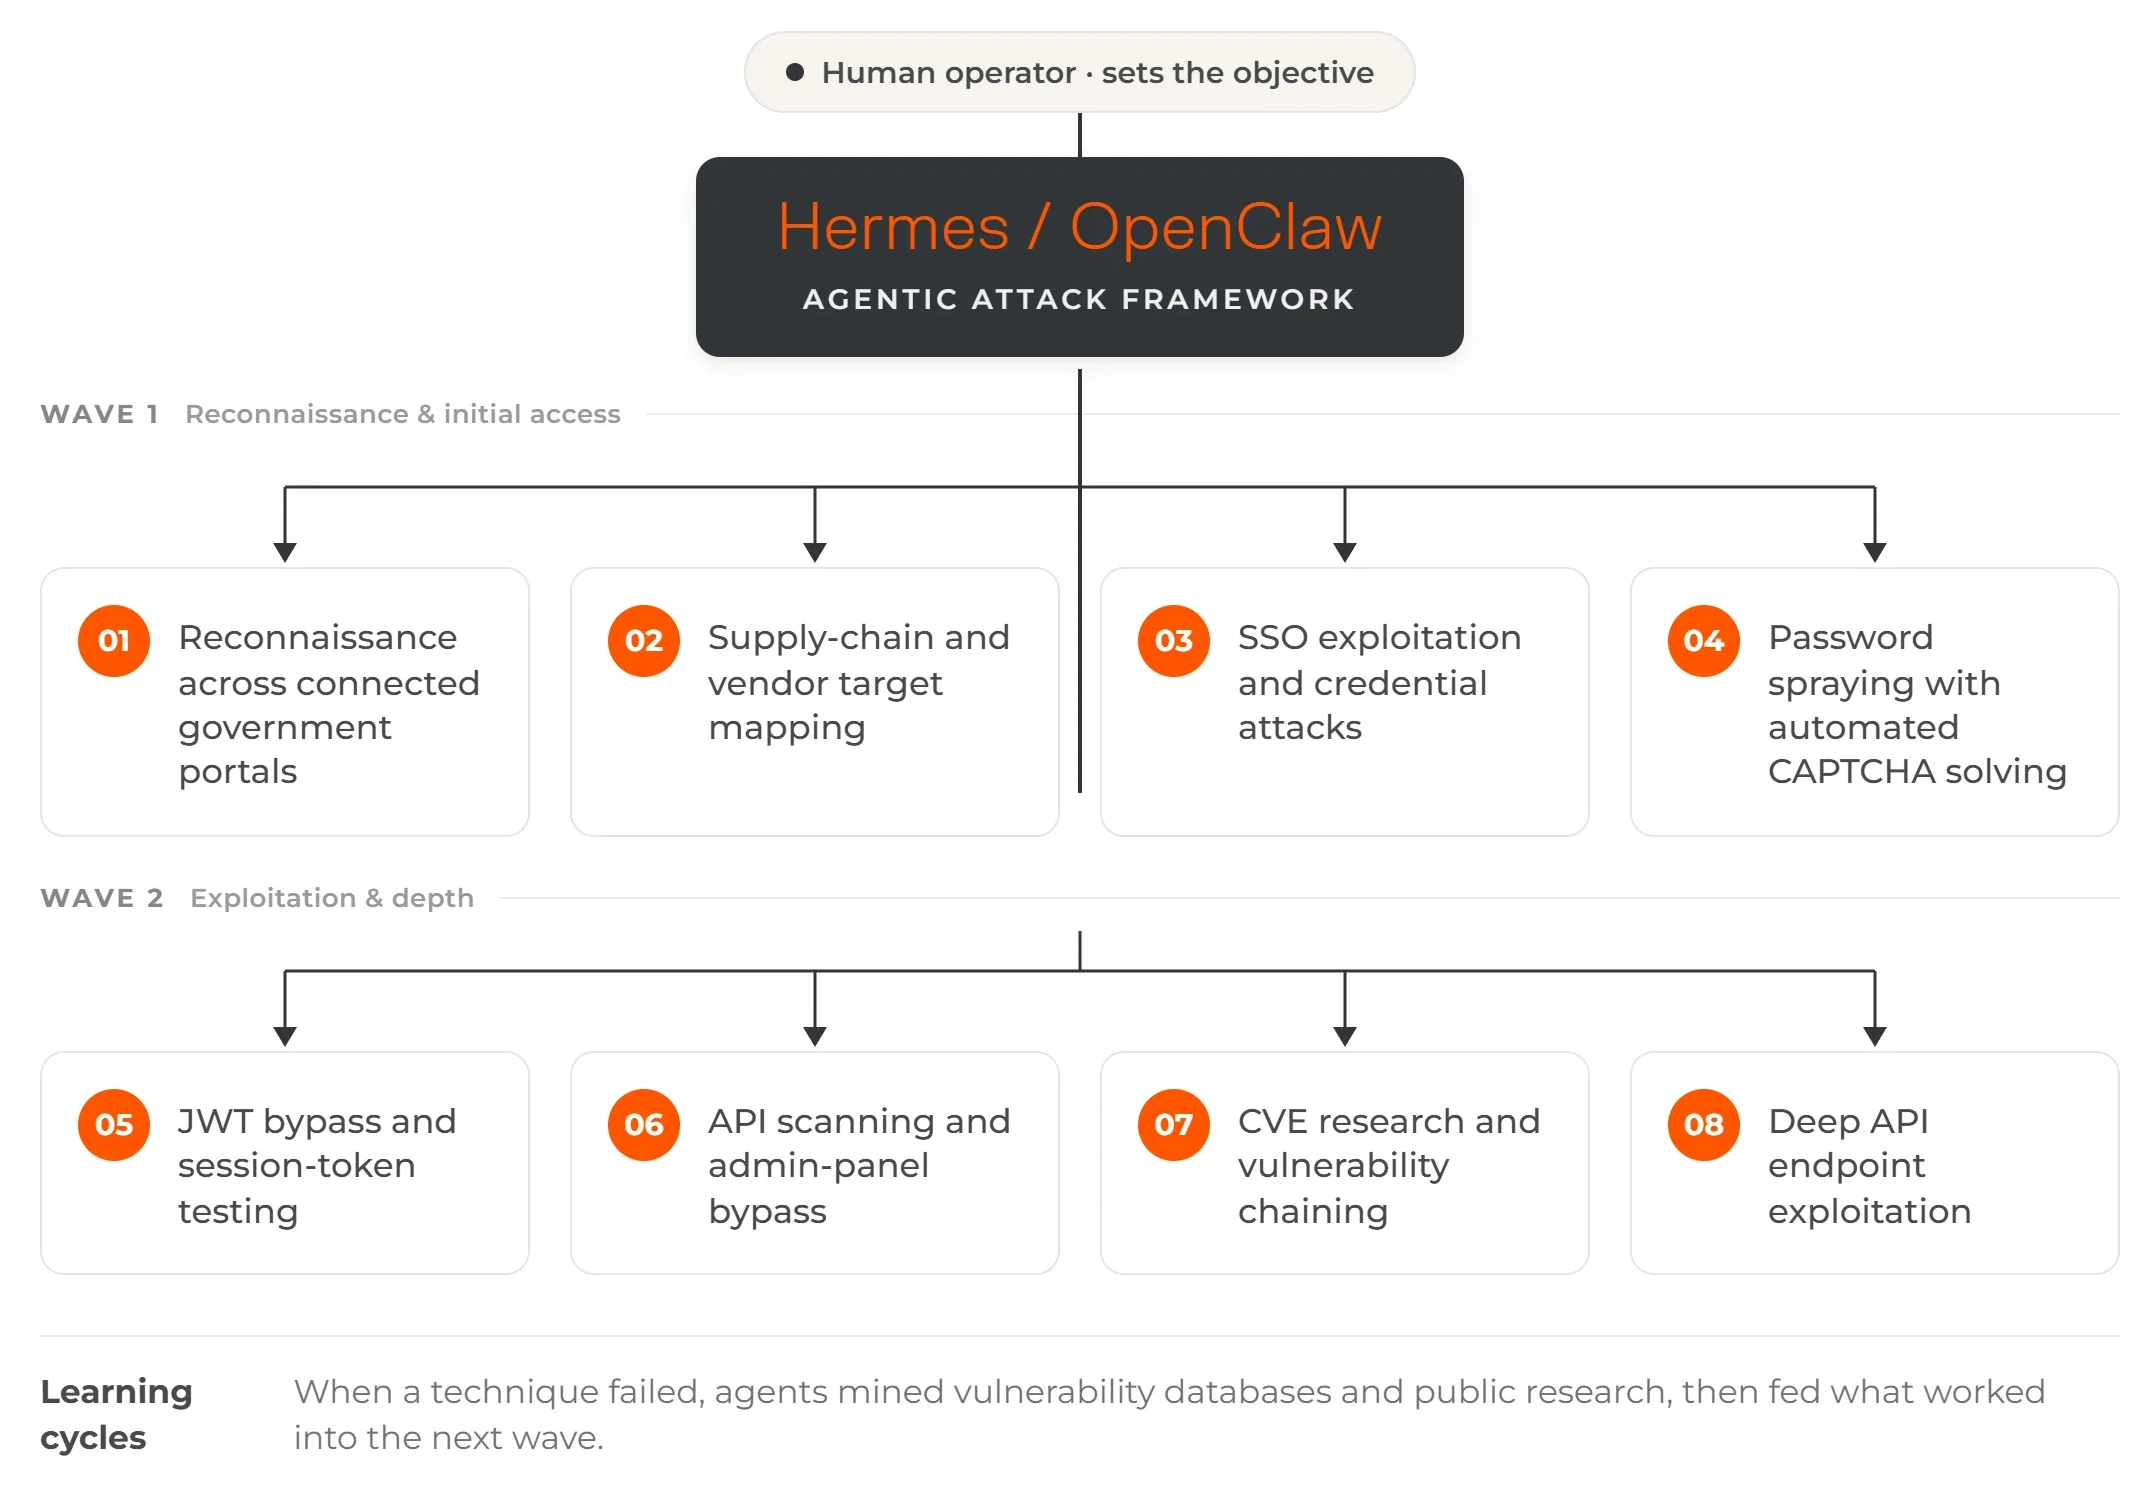
Le cadre utilisé à Taïwan a cartographié ses objectifs de manière autonome. Il pouvait exécuter plusieurs chemins d’attaque à la fois et changer de cap selon ce qu’il apprenait.
Dream a découvert que le cadre pouvait faire fonctionner jusqu’à huit agents IA par vague. Chaque agent a une cible ou une technique différente. L’un peut tester les identifiants tandis qu’un autre cherche des API exposées.
Les agents pourraient :
- Cibles de recherche et vulnérabilités
- Tester plusieurs trajectoires d’attaque simultanément
- Changer de cap quand une technique échoue
- Évaluez chaque chemin selon ses chances de succès
- Orienter l’effort vers les voies les plus susceptibles de fonctionner
Dream appelle la phase de recherche « Cycles d’apprentissage ». Lorsqu’une technique échouait, les agents recherchaient dans des bases de données de vulnérabilités, GitHub et publiaient des recherches sur la sécurité à la recherche de nouveautés. Ils ont alimenté ces résultats dans les vagues suivantes. Ils ont aussi laissé tomber des électrodes qui n’ont pas tenu la route lors de tests répétés.
Le cadre a étendu son ciblage à l’ensemble de Taïwan. Il a analysé des fournisseurs informatiques gouvernementaux, une agence de sécurité nucléaire, un système de messagerie gouvernemental et plus de sept entreprises énergétiques, à la recherche d’interfaces exposées, de mauvaises configurations et de bugs qu’elle pourrait utiliser.
Dream ne nomme pas l’opératrice. Mais les notes internes du groupe alternent entre le chinois simplifié et le chinois traditionnel, ce qui indique un opérateur en chinois.
Les avertissements continuaient d’arriver
Pendant que Dream suivait l’attaque de Taïwan, les agences américaines ont émis des avertissements, et les rapports d’attaques se sont poursuivis. Chacun pointait vers des contrôleurs logiques programmables, ou des API. Ce sont les petits ordinateurs qui contrôlent les processus physiques dans les centrales d’eau, les centrales électriques et les chaînes d’usine.
- 22 juillet : Les agences fédérales ont averti que des acteurs liés à l’Iran attaquaient des sociétés locales à travers les infrastructures critiques américaines. Quelques jours plus tard, des attaques ont commencé à toucher les services d’eau.
- 30 juillet : Le FBI et l’EPA ont indiqué que des services publics dans au moins sept États avaient signalé des incidents. Certaines attaques ont modifié les mots de passe et adresses IP des PLC. Cela coupait les opérateurs de la surveillance et du contrôle.
- 5 août : Les services publics d’au moins 12 États avaient signalé des attaques. Certains perturbaient le service, déclenchaient des avis d’ébullition de l’eau ou forçaient les équipes à faire fonctionner les centrales à la main.
- 19 août : Le FBI, la NSA et la CISA ont déclaré que des acteurs non identifiés ciblaient des sociétés Siemens S7 dans les secteurs de l’énergie, de l’eau, de la fabrication et de l’agriculture. Les attaquants utilisaient des scripts d’exploitation écrits par IA, déguisés en logiciels de surveillance classiques.
Attaquer un API utilisé pour nécessiter une connaissance approfondie des systèmes industriels. L’IA baisse cette barre. Les agences affirment que les attaquants peuvent désormais construire des outils d’exploitation fonctionnels plus rapidement, avec beaucoup moins de compétences.
L’IA passe d’assistant à opérateur
Taïwan suit un schéma. En 2025, Anthropic a révélé une campagne d’espionnage liée à la Chine dans laquelle Claude Code a réalisé la majeure partie du travail tactique. L’IA effectuait de la reconnaissance. Il a trouvé et testé des vulnérabilités. Il aidait à écrire du code d’exploitation, à collecter des identifiants, à repérer des comptes précieux et à trier les données volées. Anthropic estimait que l’IA a mené entre 80 % et 90 % de la campagne. Les gens intervenaient principalement pour des décisions clés.
Depuis des années, l’IA aide les attaquants à rédiger des emails de phishing, à rechercher des cibles et à générer du code. Maintenant, il relie ces tâches. Il peut trouver une faiblesse, la rechercher, la tester, puis passer à une autre option quand elle échoue. À Taïwan, plusieurs agents ont fait cela en même temps.
Le prochain service pourrait être composé d’agents qui continuent à travailler avec encore moins de direction. OpenAI teste un modèle non publié appelé Astra qui peut transformer une idée en code, exécuter l’expérience et faire un rapport. L’entreprise affirme que le travail peut remplacer une semaine du temps d’un chercheur. OpenAI a également indiqué que des premières évaluations pourraient placer Astra au seuil « critique » de cybersécurité selon son cadre de préparation. Elle a répondu en resserrant la surveillance, le sandboxing et les limites réseau.
Astra n’a été liée à aucune attaque. Mais cela pointe dans la même direction que Taïwan : des agents qui travaillent plus longtemps, gèrent plus de tâches et ont besoin de moins d’intervention humaine pour avancer.
Mêmes attaques, moins de temps
En supprimant l’automatisation, l’attaque en dessous vous semble familière.
« Elle n’a pas introduit de nouveau vecteur de menace », a déclaré Christer Swartz, directeur des solutions industrielles chez Illumio. « Ça accélère juste dramatiquement ce que les assaillants peuvent déjà faire. »
Les attaquants ont toujours besoin d’un point d’appui. Ils ont toujours besoin de diplômes, de services exposés ou de systèmes faibles. Et une fois à l’intérieur, ils ont encore besoin d’un chemin vers quelque chose qui vaut la peine d’être volé, brisé ou retenu contre rançon.
Ce qui change, c’est l’horloge. Une équipe de sécurité peut devoir enquêter sur une alerte, comprendre ce qui s’est passé, tester une correction et obtenir une approbation avant de modifier quoi que ce soit. Un attaquant automatisé n’attend rien de tout cela.
Contenir l’attaque avant qu’elle ne se propage
C’est pourquoi Rajoo Nagar, responsable principal du marketing produit chez Illumio, affirme que l’attention doit dépasser le périmètre. Le simple accès initial cause rarement les dégâts.
« C’est vraiment le mouvement latéral qui fait cela », a-t-elle déclaré.
La question devient donc plus simple. Si une attaque pilotée par l’IA est lancée, où pourrait-elle aller ensuite ?
- Commencez par la visibilité. Les équipes doivent voir quels systèmes et charges de travail communiquent entre eux, et où il existe des connexions dont personne n’a besoin.
- Ensuite, fermez les chemins. Coupez les connexions dont personne n’a besoin, pour qu’un attaquant ne puisse pas les utiliser.
- Ensuite, segmenter. La segmentation Illumio sépare les applications critiques des systèmes de production, de sorte qu’une machine compromise n’ouvre pas de route à travers l’environnement. L’objectif est de garder un pied d’ancrage petit.
La vitesse compte aussi en défense. Swartz soutient que les équipes n’ont peut-être plus le temps de comprendre chaque détail avant d’agir. Son analogie est simple. Si quelqu’un défonce votre porte d’entrée, vous la verrouillez avant de demander pourquoi.
« Nous allons isoler cette brèche, et ensuite nous pourrons la comprendre plus tard », dit-il.
L’IA peut bouger plus vite. Il a encore besoin d’un endroit où aller.
L’attaque de Taïwan, les avertissements du PLC, la campagne Anthropic et Astra pointent tous dans la même direction. L’IA consiste à automatiser le travail entre trouver une faiblesse et atteindre quelque chose de précieux. Cela donne aux attaquants vitesse, échelle et plus de tirs au but pour moins d’effort.
Les défenseurs ne gagneront pas toutes les courses à une vulnérabilité. Mais ils contrôlent toujours ce qui se passe après la prise de pied. Si l’IA fait avancer une attaque plus vite, assurez-vous qu’elle n’ait nulle part d’utile où aller.
Voyez comment la segmentation Illumio contient les brèches avant qu’elles ne se propagent. Découvrez Illumio Segmentation