Como a Illumio está se preparando para ameaças de classe Mythos dentro do nosso ambiente e dentro do seu.
A Frontier IA mudou os cálculos sobre velocidade. Sistemas como o Mythos podem acelerar a pesquisa de vulnerabilidades, ajudar os atacantes a identificar cadeias de exploração e reduzir a janela de tempo que os defensores têm para responder. Esta é a versão mais recente de uma questão que a indústria de segurança enfrenta a cada poucos anos: o que acontece quando os atacantes se movem mais rápido do que os defensores conseguem reagir?
Se o nome lhe é novo, Mythos pertence a uma nova geração de modelos de IA de ponta. São sistemas suficientemente capazes para realizar pesquisas de segurança sérias, o que significa que também são suficientemente capazes para realizar pesquisas sérias sobre atacantes.
Você pode estar se perguntando a mesma coisa que nossos clientes: como a Illumio está se defendendo dessa mudança dentro de nossas próprias instalações e como nossa plataforma ajuda a proteger seu ambiente quando o invasor pode ser um modelo de IA em vez de uma pessoa? Este post é o primeiro de uma pequena série que responde a essa pergunta de forma direta. Vamos começar com:
- O que estamos fazendo internamente
- Como podemos ajudar a conter os riscos no seu ambiente hoje
- O que vem a seguir?
Como a Illumio protege o software para a era da IA
As regras de segurança de software mudaram. A IA pode ajudar os atacantes a encontrar vulnerabilidades, conectar pontos fracos e criar exploits funcionais em uma fração do tempo que levava antes. As revisões de segurança tradicionais, daquelas que acontecem em algumas etapas isoladas do desenvolvimento, não conseguem acompanhar esse ritmo.
Na Illumio, transformamos nosso ciclo de vida de desenvolvimento de software seguro (SDLC) em um programa de segurança contínuo, do código à nuvem, impulsionado por automação, análises e modelos de IA de ponta. A segurança começa durante o planejamento de requisitos e arquitetura. A modelagem de ameaças, a análise de casos de abuso e as revisões de projeto nos ajudam a identificar riscos antes mesmo de uma única linha de código ser escrita.
À medida que os desenvolvedores criam conteúdo, os controles de segurança são executados dentro de seus fluxos de trabalho normais. A análise estática de código, a análise da composição de software, a varredura de segredos, as verificações de dependência e a validação da lista de materiais de software (SBOM) detectam vulnerabilidades precocemente. Em seguida, os modelos de IA da Frontier revisam essas descobertas em grande escala, correlacionando sinais entre as ferramentas, sinalizando os caminhos de ataque mais prováveis e ajudando os engenheiros a corrigir as vulnerabilidades que realmente importam.
Antes do envio, cada aplicação passa por diversas outras camadas de testes: testes dinâmicos de segurança da aplicação, testes de API, revisões de segurança de contêineres e testes de penetração. Portões de segurança automatizados impedem que riscos críticos cheguem à produção. Isso faz da segurança um requisito de lançamento que medimos, e não uma atividade que buscamos realizar da melhor forma possível.
A segurança não termina com a implantação. Monitoramos telemetria, vulnerabilidades emergentes e problemas relatados por clientes 24 horas por dia, 7 dias por semana. A análise assistida por IA acelera a triagem e nos ajuda a priorizar as correções, e o que aprendemos é incorporado ao design, aos padrões de codificação e ao treinamento de desenvolvedores.
O resultado é um SDLC (Ciclo de Vida de Desenvolvimento de Software) criado para a era da IA (Inteligência Artificial). A experiência humana, as práticas de engenharia rigorosas e a IA de ponta trabalham em conjunto para reduzir riscos, acelerar a resolução de problemas e proteger a confiança que você deposita em nosso software em todas as etapas do seu ciclo de vida.
O que isso significa para o seu ambiente
O mesmo princípio molda a forma como pensamos sobre o seu ambiente. Se a IA está tornando os ataques mais rápidos, você precisa de controles que reduzam o alcance inicial de um invasor — para que a detecção e a resposta não carreguem todo o fardo.
A pergunta que mais ouvimos não é realmente sobre os Mitos. Trata-se de velocidade: se o consenso leva horas em vez de dias — e em breve pode levar minutos — será que qualquer controle reativo conseguirá acompanhar? Nossa resposta é que a segmentação continua sendo a defesa mais eficaz contra o movimento lateral, independentemente de como o ataque evolua. Somente os controles proativos são capazes de superar uma ameaça que continua a se intensificar.
A Illumio Segmentation não leva em consideração qual vulnerabilidade um invasor explorou. Não precisa saber se está impedindo um ransomware, uma vulnerabilidade zero-day ou uma cadeia de intrusão impulsionada por IA. Ele funciona permitindo conexões apenas entre fontes que você autorizou explicitamente, de modo que um invasor precisa comprometer muito mais sistemas apenas para dar mais um passo. A detecção e resposta de endpoints (EDR), a aplicação de patches e a quarentena ainda são partes necessárias de uma infraestrutura de segurança, mas são reativas por natureza. Eles agem depois que algo já aconteceu. Em velocidades de ataque impulsionadas por IA, essa lacuna entre a detecção e a resposta é exatamente a janela de oportunidade que um invasor precisa.
Essa não é uma aposta nova para nós. Adotamos essa abordagem desde 2013, e ela provou seu valor quando o ransomware atingiu diversas empresas entre 2016 e 2018, pelo mesmo motivo que a torna importante agora. Ataques que não conseguem se mover lateralmente não causam muito dano, independentemente de como conseguiram se posicionar inicialmente. Em testes de emulação de ransomware realizados pela Bishop Fox, organizações que utilizam o Illumio conseguiram interromper ataques quase quatro vezes mais rápido do que apenas com detecção e resposta.
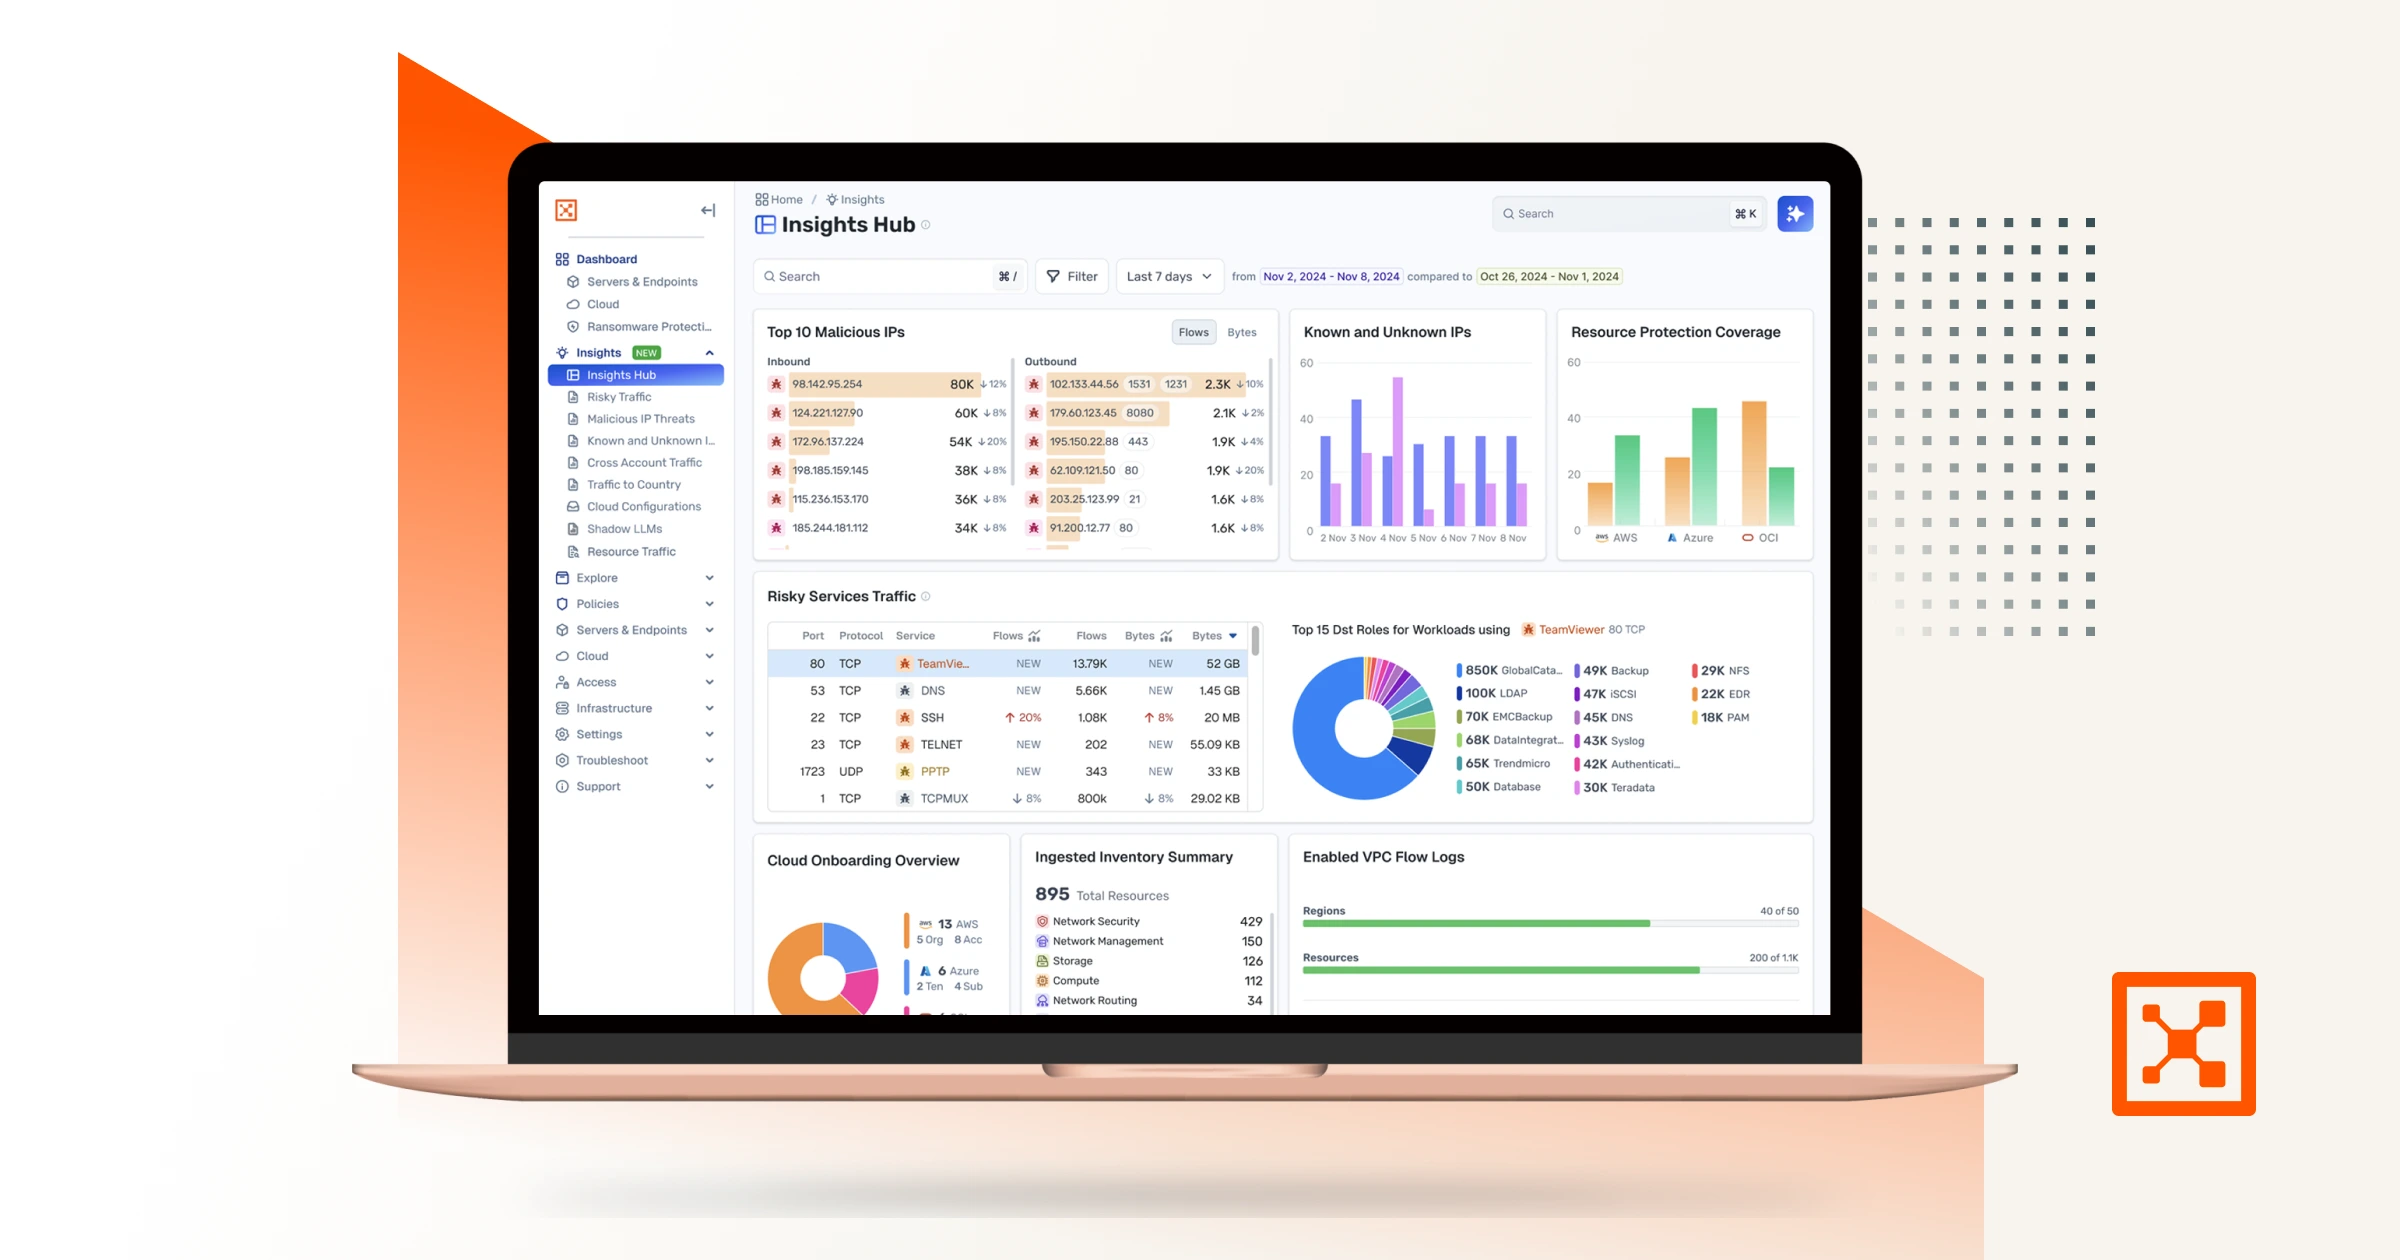
Três capacidades tornam isso viável. O Illumio Insights oferece visibilidade em tempo real, baseada em IA, dos fluxos de tráfego e do comportamento de ativos em ambientes híbridos e multicloud, priorizando o risco para que os ativos de alto risco recebam atenção primeiro. Isso significa que você nunca estará aplicando políticas às cegas. A aplicação seletiva permite reforçar proativamente a segurança de um serviço sabidamente vulnerável, como uma instância NGINX exposta, assim que a vulnerabilidade for identificada, antes que um ataque tenha a chance de se concretizar. E como nossas políticas são baseadas em rótulos, em vez de estarem vinculadas a endereços IP ou topologia de rede, elas acompanham as cargas de trabalho automaticamente à medida que a infraestrutura muda. A Illumio aplica as regras de forma consistente, independentemente da carga de trabalho.
Não tentamos vencer uma corrida contra ataques em velocidade de máquina. Reduzimos a área que um atacante — humano ou IA — precisa percorrer, diminuindo assim o alcance dele e, consequentemente, a necessidade de sua equipe persegui-lo.
O que vem a seguir?
As ameaças de IA de vanguarda não são um evento isolado para o qual devemos nos preparar. São uma trajetória. À medida que esse tipo de ameaça se torna permanente em vez de emergente, a tecnologia na qual os defensores se baseiam precisa mudar junto com ela. É aqui que achamos que isso vai dar.
À medida que a IA de ponta continua a reduzir a lacuna entre a divulgação e a exploração, algumas capacidades deixam de ser desejáveis e tornam-se essenciais. As políticas não podem permanecer algo escrito à mão por uma pessoa; elas precisam ser construídas a partir da postura da rede e do contexto de risco, e então se adaptar conforme esse contexto muda. A visibilidade precisa abranger os agentes de IA que agora estão surgindo em ambientes corporativos, e não apenas as cargas de trabalho e os usuários que as equipes de segurança sempre monitoraram. Um agente não monitorado representa uma superfície de ataque tão real quanto um serviço sem atualizações de segurança. A aplicação das normas tem de funcionar em todo o lado ao mesmo tempo, sem agentes onde a velocidade é mais importante e com agentes onde a precisão é fundamental, abrangendo a nuvem, a tecnologia operacional (TO) e os dispositivos IoT que nunca foram concebidos a pensar na segurança. E a detecção não pode parar em um alerta aguardando a ação de um humano; ela precisa acionar a contenção diretamente, em segundos, porque essa é a única escala de tempo viável quando um invasor está operando na velocidade de uma máquina. Nenhum fornecedor consegue preencher essa lacuna sozinho. É necessário que a rede, a camada de firewall, as ferramentas do centro de operações de segurança (SOC) e os sistemas de identidade atuem em resposta ao mesmo sinal. É nessa direção que vemos esse espaço se movendo, e é a lente que estamos usando ao pensar sobre o que vem a seguir.
Se você quiser ver como isso se parece no seu próprio ambiente, comece pela visibilidade. O Illumio Insights mapeia como o tráfego realmente se move em seu ambiente híbrido e multicloud e mostra para onde um invasor poderia ir em seguida, e esse mapa é a base para todas as decisões de segmentação subsequentes. Retomaremos esse assunto na próxima publicação desta série.