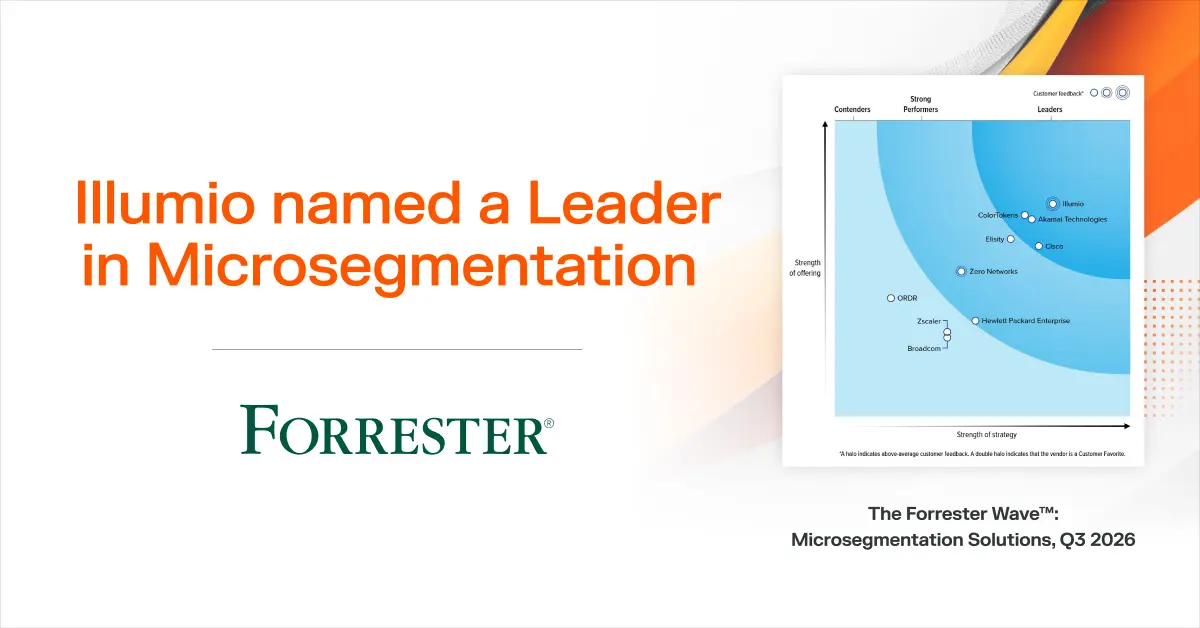
A Illumio foi nomeada líder geral no KuppingerCole Analysts Leadership Compass para plataformas de confiança zero.
O Zero Trust muitas vezes é tratado como uma única coisa: Acesso à rede Zero Trust (ZTNA). Verifique o usuário, verifique o dispositivo e conceda acesso ao aplicativo. Esse trabalho é importante. Mas isso abrange apenas uma pequena parte do problema. Uma vez que o invasor esteja dentro do prédio, poucas coisas o impedem de se movimentar livremente.
O conceito de Zero Trust real precisa ir além. É necessário controlar a movimentação lateral entre cargas de trabalho, aplicativos e configurações híbridas. E precisa levar em conta identidades não humanas.
Essa mudança transparece no novo relatório da KuppingerCole Analysts, Leadership Compass for Zero Trust Platforms, que nomeia a Illumio como Líder Geral. O motivo se resume a uma coisa: contenção da violação.
O relatório aponta a identidade como a principal superfície de ataque. Mas isso demonstra que o controle de acesso por si só não é suficiente. A segurança precisa abranger cargas de trabalho, aplicativos, tráfego leste-oeste e também identidades de máquinas.
A política de confiança zero foi além do acesso.
Os primeiros trabalhos com Zero Trust focaram na verificação de usuários e no controle de acesso a aplicativos. Isso ainda importa. Mas a maioria das equipes agora parte do princípio de que uma violação de segurança irá ocorrer. Assim, a visibilidade e o confinamento são tão importantes quanto a detecção e a prevenção.
KuppingerCole explica da seguinte forma: “as organizações agora operam em uma combinação de plataformas locais, nuvem pública, ecossistemas SaaS, implantações de borda e ambientes operados por parceiros”.
Toda essa expansão urbana gera muito mais tráfego leste-oeste entre os serviços. Isso faz com que impedir o movimento lateral seja uma necessidade fundamental de segurança.
Por que a KuppingerCole nomeou a Illumio como líder geral?
De acordo com o relatório, "a Illumio é líder geral devido à sua abrangência em segmentação Zero Trust e contenção de violações".
A KuppingerCole destacou o “modelo de política baseado em rótulos, aplicação nativa do host, ampla cobertura de carga de trabalho, segmentação em nível de processo e forte postura de conformidade” do Illumio. Em conjunto, esses fatores "fazem dela uma plataforma líder para reduzir a movimentação lateral em ambientes híbridos e multicloud".
Esse reconhecimento também mostra para onde o mercado está caminhando. Muitos fornecedores se concentram em identidade, redes ou serviços de segurança de ponta (SSE). A Illumio concentra-se em impedir a propagação de ameaças após uma violação de segurança.
A contenção de violações é um requisito fundamental da abordagem Zero Trust.
O relatório relaciona repetidamente o conceito de Zero Trust à segmentação e ao controle de movimentos laterais. A lista de obrigações de uma plataforma inclui:
- Segmentação e microsegmentação com reconhecimento de identidade
- Limitações no movimento lateral
- Aplicação distribuída em ambientes híbridos
- Prevenção de ameaças em cargas de trabalho e aplicativos
- Proteção para identidades de máquinas e sistemas automatizados
Simplificando, o mercado quer uma resposta para uma pergunta. Um ataque pode se espalhar? Obter uma resposta negativa é onde a contenção de violações se mostra eficaz.
O que diferencia a Illumio de outros fornecedores de segmentação?
A KuppingerCole destaca a segmentação como o principal diferencial da plataforma Illumio. O relatório observa que a Illumio aplica o mesmo modelo de política baseado em rótulos em todos os seguintes setores:
- Servidores físicos
- Máquinas virtuais
- cargas de trabalho na nuvem
- Contentores
- Pontos finais
- Tecnologia operacional (TO)
- ambientes de IoT
O relatório também destaca um conjunto de características que considera únicas:
- Mapeamento de dependências de aplicativos construído a partir do tráfego observado.
- Segmentação em nível de processo que controla quais processos podem se comunicar entre si.
- Análise gráfica de segurança de IA
- Quarentena com um clique
- Análise comportamental para detecção de ameaças
- Apoio a identidades de máquinas, APIs e sistemas de IA como temas de políticas públicas
Igualmente importante, o relatório observa que a Illumio aplica políticas com controles nativos do sistema operacional e da nuvem. Isso evita a inspeção em linha, que pode causar gargalos no tráfego em grande escala. O resultado é um modelo que se adapta a grandes configurações híbridas e multicloud.
O futuro da política de Confiança Zero reside na contenção.
A principal conclusão do Leadership Compass é que a estratégia Zero Trust continua a crescer. As equipes querem mais do que apenas uma forma de verificar um usuário. Eles também querem saber como:
- Contenha ransomware
- Identidades de máquinas seguras
- Proteja as cargas de trabalho na nuvem
- Governança de sistemas de IA
- Limitar o movimento lateral em ambientes dispersos
Como observa a KuppingerCole, o Zero Trust está se tornando o modelo operacional fundamental para a segurança de ambientes digitais modernos.
O reconhecimento de nossa posição como Líder Geral aponta para uma realidade simples. Impedir um agressor à porta continua a ser importante. Mas as equipes que melhor resistem são aquelas que conseguem impedir que uma brecha se alastre.
Essa é a promessa da contenção de violações. Parte-se do pressuposto de que uma violação de segurança ocorrerá e, mesmo assim, o negócio continua funcionando quando isso acontece.
Leia o relatório completo Descubra por que a KuppingerCole nomeou a Illumio como Líder Geral em Plataformas de Confiança Zero.