O ataque automatizado de IA chegou.
Ao longo de quatro dias em julho, um conjunto de agentes de IA mapeou 21 sistemas governamentais taiwaneses interconectados. Os agentes invadiram 85 contas e obtiveram mais de 2.500 registros de pessoal. Eles realizaram 12 ondas de ataques. Operadores humanos configuram a operação. Os agentes lidaram com grande parte do que aconteceu em seguida.
Os pesquisadores da Dream divulgaram a campanha em agosto. Isso ocorreu no mesmo mês em que agências americanas alertaram que invasores estavam usando código gerado por inteligência artificial contra as máquinas que controlam estações de tratamento de água e redes elétricas.
Juntos, eles marcam uma mudança no que a IA faz por um atacante. Durante anos, ele lidou com tarefas isoladas: um e-mail de phishing, um bloco de código de exploração. Agora, está automatizando o trecho intermediário, a pesquisa e os testes que levam um invasor de um primeiro ponto de apoio a algo que valha a pena roubar. Antigamente, esse trabalho levava dias ou semanas para ser feito por pessoas qualificadas. Os agentes executam a tarefa em paralelo e mudam de rumo quando algo falha.
Os prazos para ataques estão diminuindo. Uma equipe de segurança ainda precisa de tempo para investigar um alerta, testar uma correção e obter aprovação. Essa lacuna é o que torna a contenção a questão mais crucial. Se um ataque baseado em IA for bem-sucedido, para onde ele poderá se propagar em seguida?
Dentro da cadeia de ataque automatizada
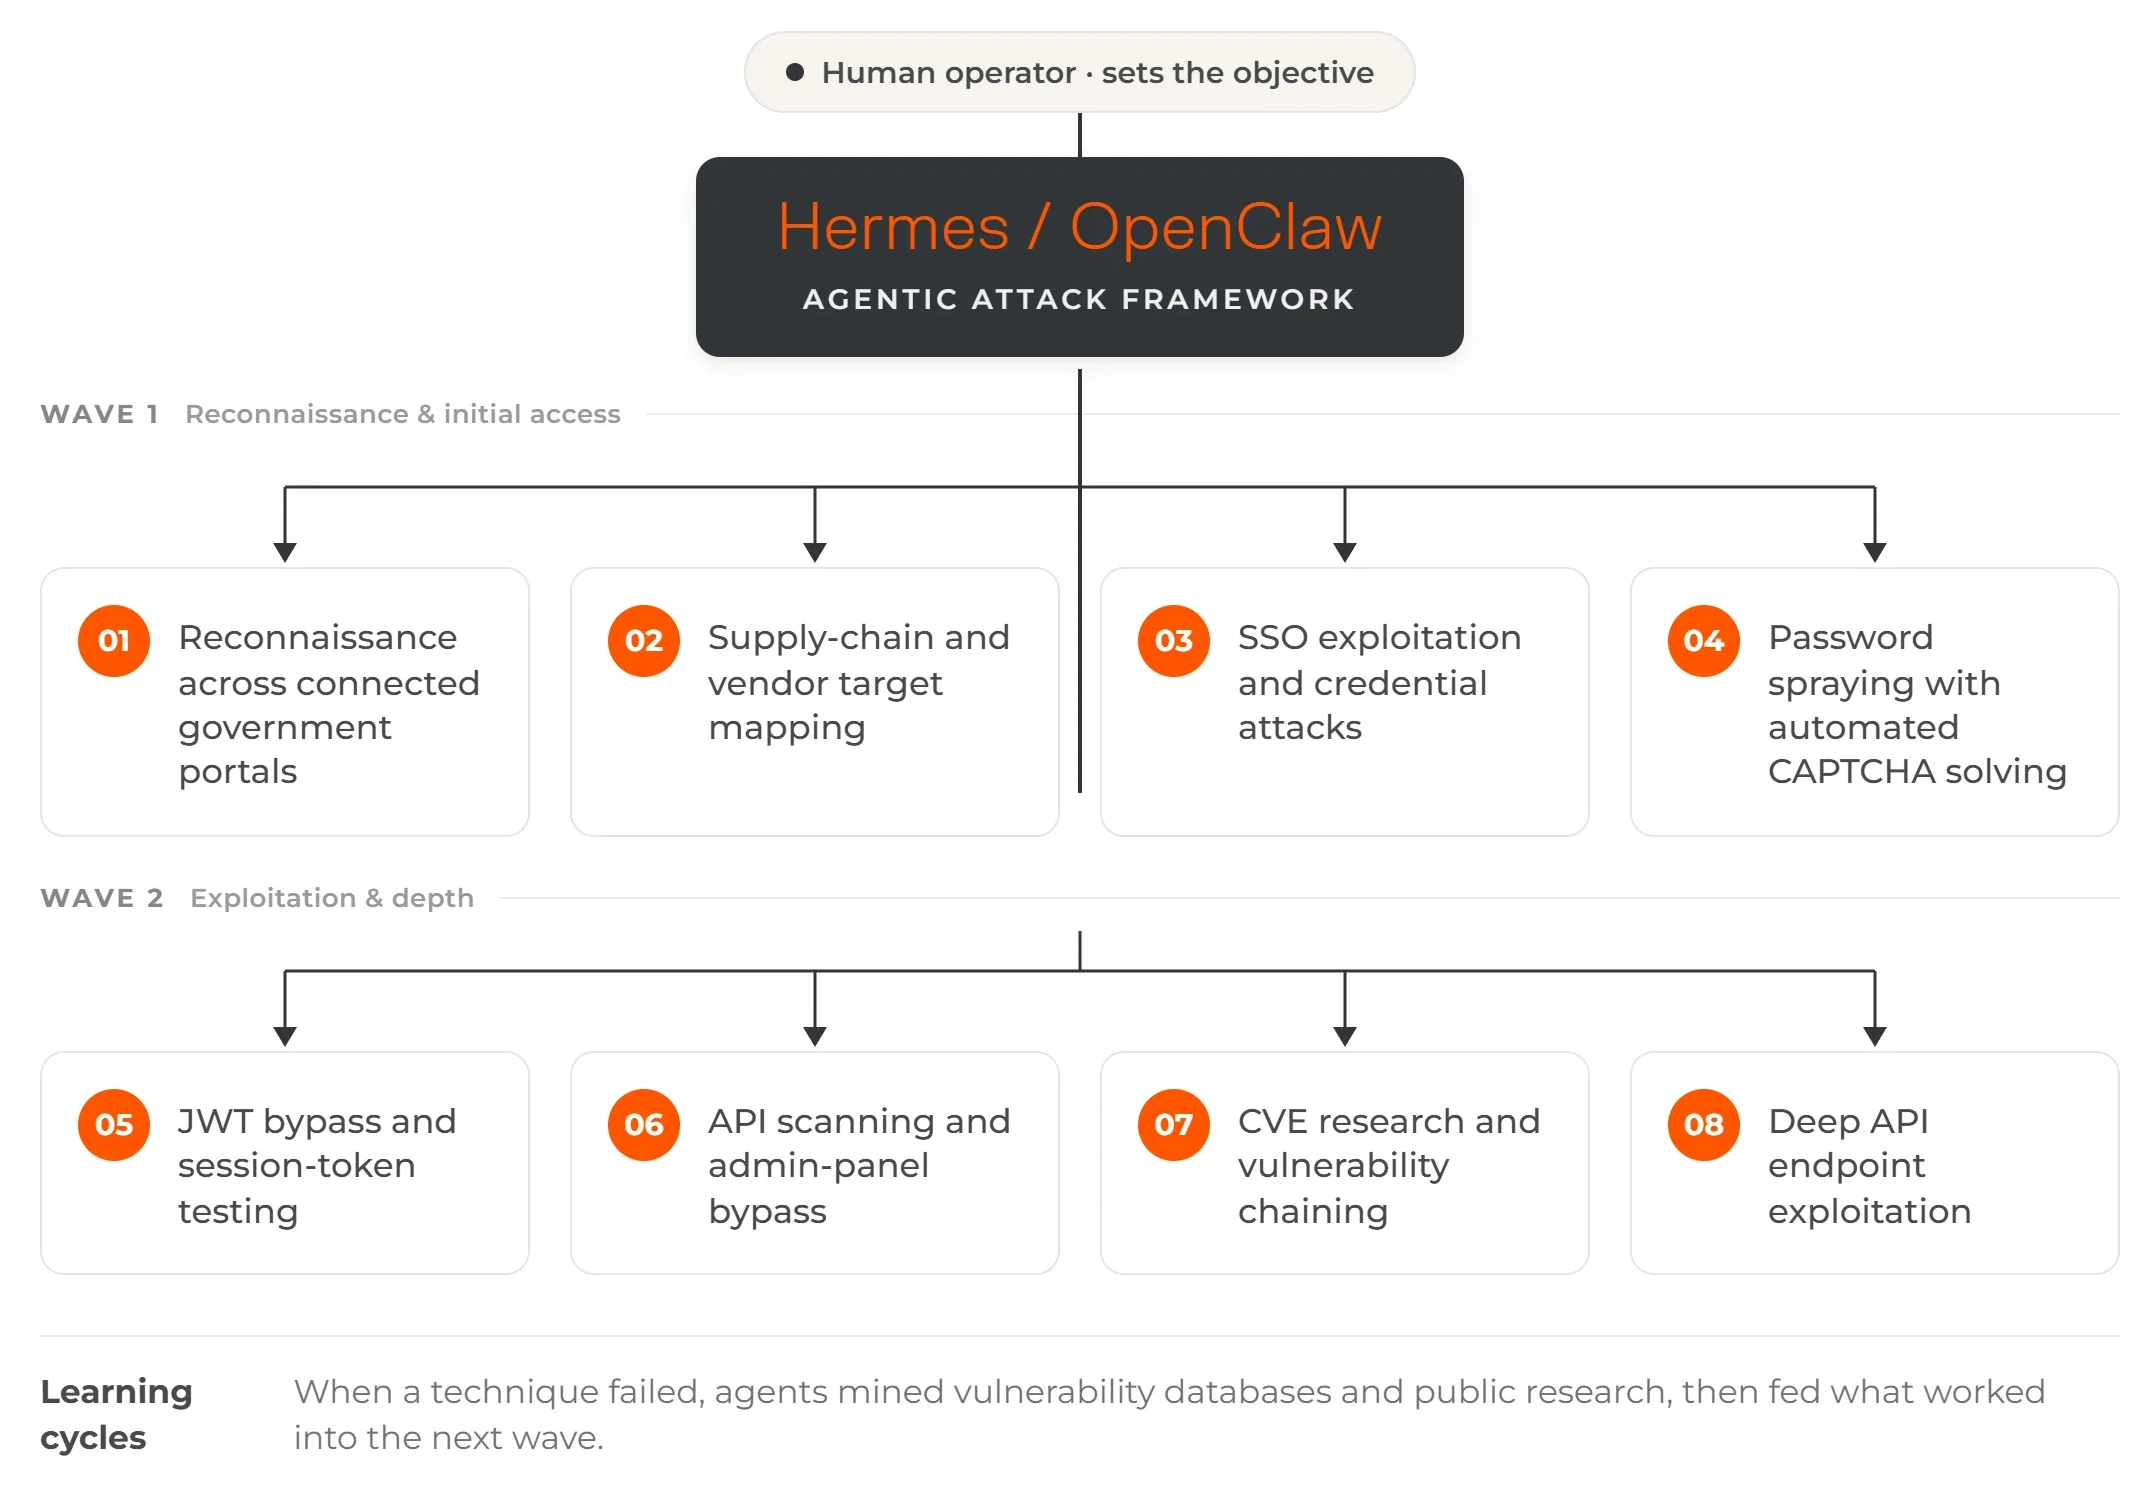
A estrutura utilizada em Taiwan definiu seus objetivos de forma autônoma. Ele podia executar vários caminhos de ataque simultaneamente e mudar de rumo com base no que aprendia.
A Dream descobriu que a estrutura poderia executar até oito agentes de IA por onda. Cada agente recebeu um alvo ou técnica diferente. Enquanto um testava as credenciais, outro procurava por APIs expostas.
Os agentes poderiam:
- Alvos e vulnerabilidades da pesquisa
- Teste vários caminhos de ataque ao mesmo tempo.
- Mude de rumo quando uma técnica falhar.
- Atribua uma pontuação a cada caminho de acordo com suas chances de sucesso.
- Direcione os esforços para os caminhos com maior probabilidade de sucesso.
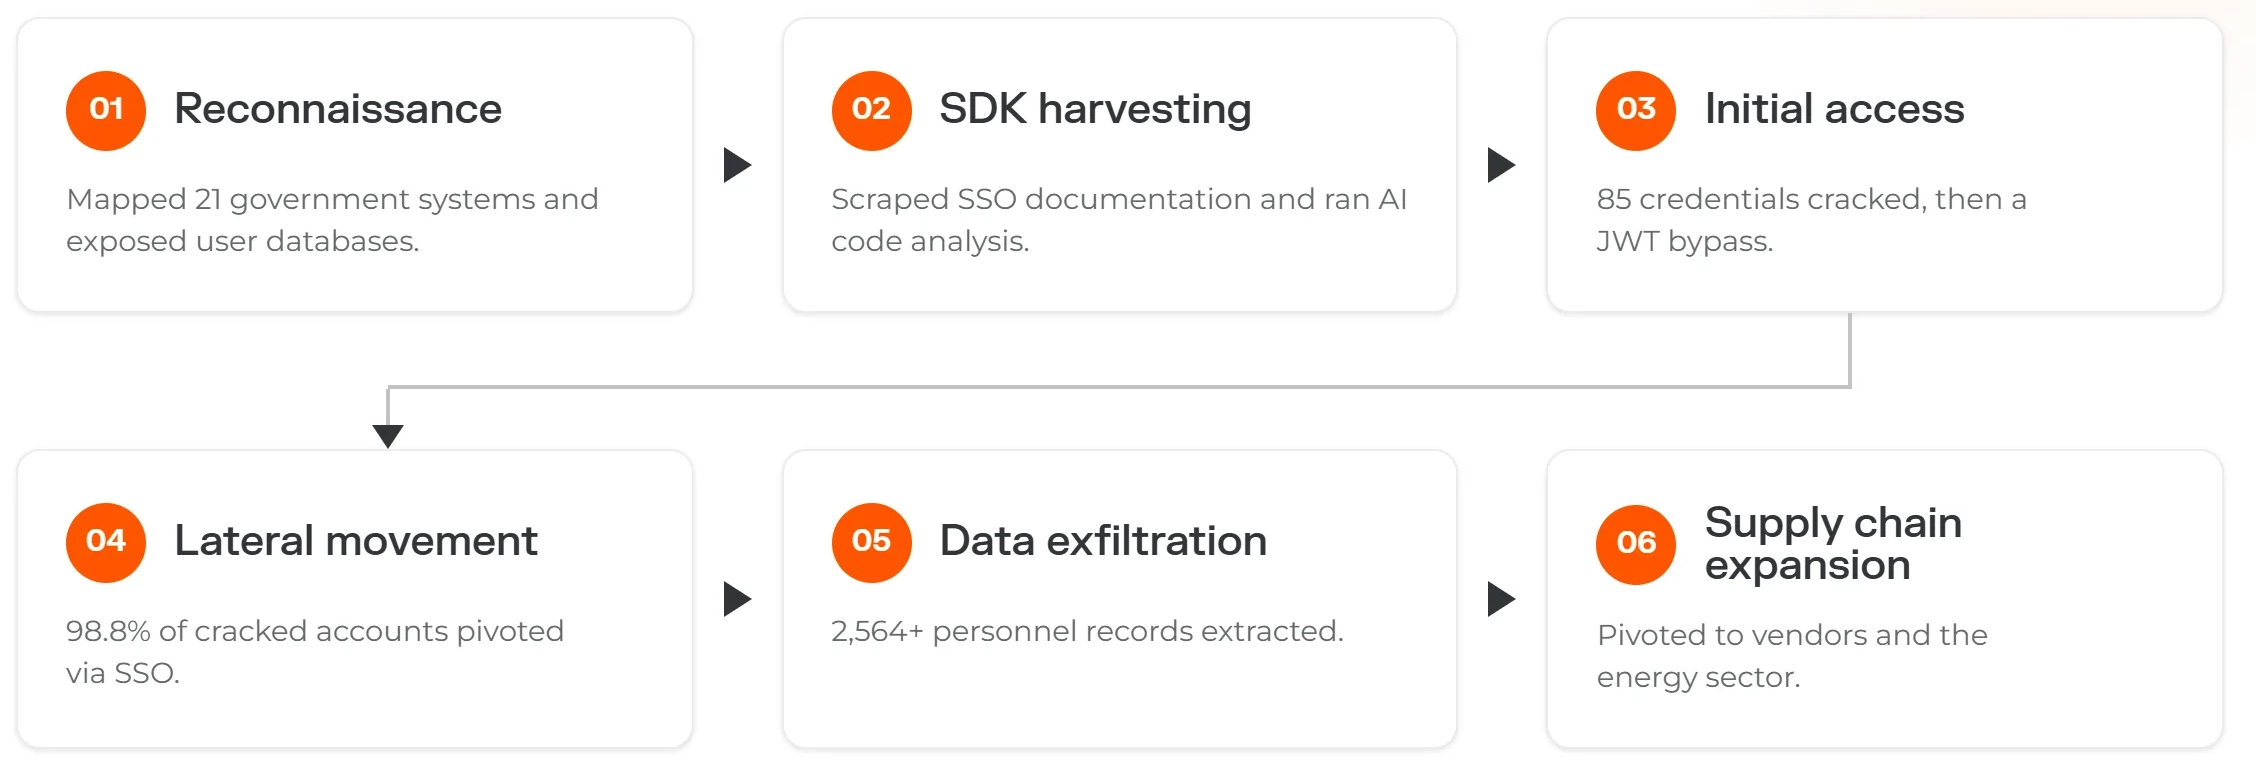
A Dream denomina a fase de pesquisa de “Ciclos de Aprendizagem”. Quando uma técnica falhava, os agentes pesquisavam em bancos de dados de vulnerabilidades, no GitHub e em pesquisas de segurança publicadas em busca de algo novo. Eles incorporaram essas descobertas em ondas posteriores. Eles também descartaram cabos que não resistiram a testes repetidos.
A estrutura ampliou seu alcance por todo Taiwan. A ferramenta analisou fornecedores de TI do governo, uma agência de segurança nuclear, um sistema de e-mail governamental e mais de sete empresas de energia, buscando interfaces expostas, configurações incorretas e bugs que pudessem ser explorados.
A Dream não revela o nome da operadora. Mas as anotações internas do grupo alternam entre chinês simplificado e tradicional, o que indica a presença de um operador que domina a língua chinesa.
Os avisos não paravam de chegar.
Enquanto a Dream monitorava o ataque em Taiwan, agências nos EUA emitiam alertas e os relatos de ataques continuavam. Cada um deles apontava para controladores lógicos programáveis, ou PLCs. São os pequenos computadores que controlam os processos físicos em estações de tratamento de água, usinas de energia e linhas de produção de fábricas.
- 22 de julho: Agências federais alertaram que agentes ligados ao Irã estavam atacando PLCs em infraestruturas críticas dos EUA. Dias depois, os ataques começaram a atingir as empresas de abastecimento de água.
- 30 de julho: O FBI e a EPA disseram que empresas de serviços públicos em pelo menos sete estados relataram incidentes. Alguns ataques alteraram senhas de PLCs e endereços IP. Isso impediu que os operadores monitorassem e controlassem a situação.
- 5 de agosto: Empresas de serviços públicos em pelo menos 12 estados relataram ataques. Algumas interrupções no serviço, alertas para ferver a água ou equipes foram forçadas a operar as estações de tratamento manualmente.
- 19 de agosto: O FBI, a NSA e a CISA informaram que agentes não identificados estavam visando PLCs Siemens S7 nos setores de energia, água, manufatura e agricultura. Os atacantes usaram scripts de exploração escritos por IA, disfarçados de software de monitoramento normal.
Antigamente, atacar um PLC exigia um conhecimento profundo de sistemas industriais. A IA está a baixar esse patamar. As agências afirmam que os atacantes agora conseguem criar ferramentas de exploração funcionais mais rapidamente e com muito menos habilidade.
A IA está passando de assistente a operadora.
Taiwan se encaixa em um padrão. Em 2025, a Anthropic revelou uma campanha de espionagem ligada à China, na qual Claude Code realizou a maior parte do trabalho tático. A IA realizou um reconhecimento. Ele encontrou e testou vulnerabilidades. Ajudou a escrever código de exploração, coletar credenciais, identificar contas valiosas e organizar os dados roubados. A Anthropic estimou que a IA realizou de 80% a 90% da campanha. As pessoas intervieram principalmente para decisões importantes.
Durante anos, a IA ajudou os atacantes a escrever e-mails de phishing, pesquisar alvos e gerar código. Agora, ele encadeia essas tarefas. Ela consegue identificar uma vulnerabilidade, pesquisá-la, testá-la e, caso falhe, partir para outra opção. Em Taiwan, vários agentes fizeram isso ao mesmo tempo.
A próxima mudança pode ser a de agentes que continuam trabalhando com ainda menos supervisão. A OpenAI está testando um modelo ainda não lançado chamado Astra , capaz de transformar uma ideia em código, executar o experimento e gerar um relatório com os resultados. A empresa afirma que esse trabalho pode substituir uma semana do tempo de um pesquisador. A OpenAI também afirmou que as avaliações iniciais podem colocar a Astra no nível "Crítico" de cibersegurança, de acordo com sua Estrutura de Preparação. Em resposta, a empresa reforçou o monitoramento, o isolamento em ambientes controlados (sandboxing) e os limites de rede.
Astra não foi associada a nenhum ataque. Mas aponta na mesma direção que Taiwan: agentes que trabalham por mais tempo, lidam com mais tarefas e precisam de menos intervenção humana para continuar avançando.
Os mesmos ataques, menos tempo.
Ao remover a automação, o ataque subjacente parece familiar.
“Não introduziu um novo vetor de ameaça”, disse Christer Swartz, diretor de soluções industriais da Illumio. “Isso apenas acelera drasticamente o que os atacantes já são capazes de fazer.”
Os atacantes ainda precisam de um ponto de apoio. Eles ainda precisam de credenciais, serviços expostos ou sistemas vulneráveis. E, uma vez lá dentro, eles ainda precisam de um caminho até algo que valha a pena roubar, destruir ou usar como moeda de troca para resgate.
O que muda é o relógio. Uma equipe de segurança pode precisar investigar um alerta, descobrir o que aconteceu, testar uma correção e obter aprovação antes de fazer qualquer alteração. Um atacante automatizado não espera por nada disso.
Contenha o ataque antes que ele se espalhe.
Por isso, Rajoo Nagar, gerente sênior de marketing de produto da Illumio, afirma que o foco precisa ir além do perímetro. O acesso inicial por si só raramente causa danos.
“É o movimento lateral que realmente faz isso”, disse ela.
Assim, a questão fica mais simples. Se um ataque baseado em IA for bem-sucedido, para onde ele poderá se propagar em seguida?
- Comece pela visibilidade. As equipes precisam ver quais sistemas e cargas de trabalho se comunicam entre si e onde existem conexões desnecessárias.
- Em seguida, feche os caminhos. Desative as conexões que ninguém precisa, para que um invasor não possa usá-las.
- Em seguida, segmente. A segmentação do Illumio separa aplicações críticas e sistemas de produção, de forma que uma máquina comprometida não abra uma rota de fuga em todo o ambiente. O objetivo é manter uma presença pequena.
A velocidade também é importante na defesa. Swartz argumenta que as equipes podem não ter mais tempo para entender todos os detalhes antes de agir. Sua analogia é simples. Se alguém estiver arrombando sua porta da frente, tranque-a antes de perguntar o porquê.
“Vamos isolar essa brecha e depois poderemos entendê-la”, disse ele.
A IA pode se mover mais rápido. Ainda precisa de algum lugar para ir.
O ataque a Taiwan, os alertas da PLC, a campanha antrópica e o caso Astra apontam todos na mesma direção. A IA está automatizando o trabalho entre identificar uma fraqueza e alcançar algo valioso. Isso proporciona aos atacantes velocidade, escala e mais chutes a gol com menos esforço.
Os defensores podem não vencer todas as corridas em direção a uma vulnerabilidade. Mas eles ainda controlam o que acontece depois de conquistarem o espaço inicial. Se a IA fizer um movimento de ataque mais rápido, certifique-se de que ela não tenha para onde ir.
Veja como a segmentação da Illumio impede que as violações se espalhem. Explore a Segmentação da Illumio