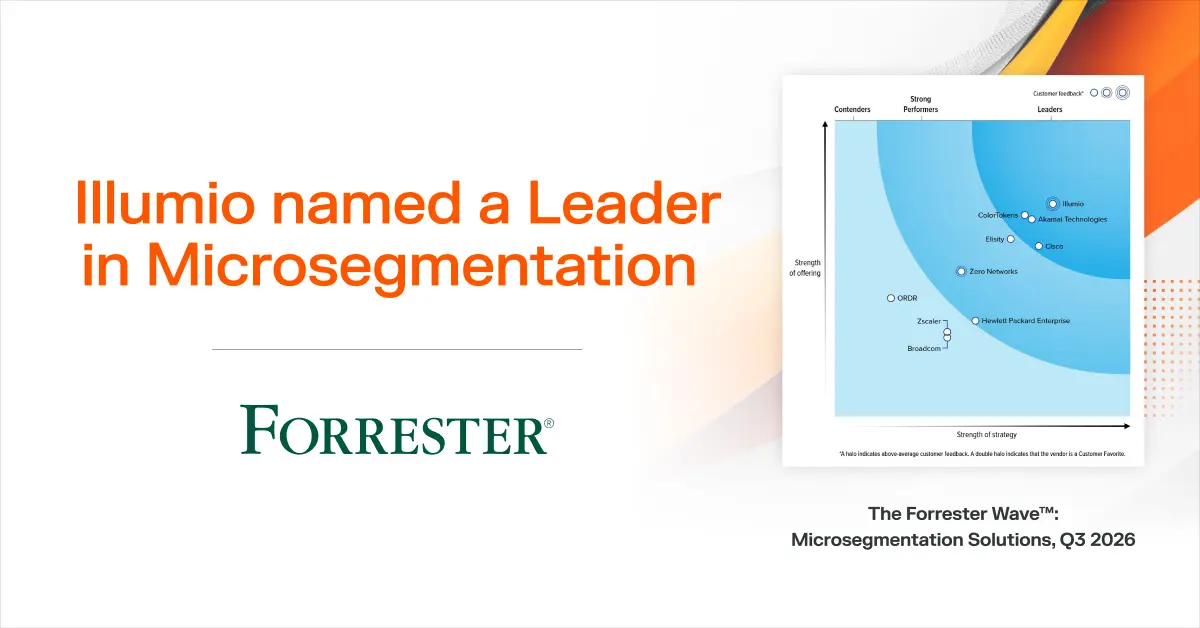
Illumio fue nombrado un Overall Leader en la KuppingerCole Leadership Compass para plataformas de confianza cero
Zero Trust a menudo se trata como una sola cosa: acceso a red Zero Trust (ZTNA). Comprueba al usuario, revisa el dispositivo, concede acceso a la app. Ese trabajo importa. Pero cubre una pequeña parte del problema. Una vez que un atacante está dentro, poco le impide mover.
Real Zero Trust tiene que ir más allá. Debe controlar el movimiento lateral entre cargas de trabajo, aplicaciones y configuraciones híbridas. Y tiene que tener en cuenta las identidades no humanas.
Ese cambio se refleja en el nuevo reporte de KuppingerCole Analysts, Leadership Compass for Zero Trust Platforms, que nombra a Illumio como un Overall Leader. La razón se reduce a una cosa: contención de brechas.
El reporte indica la identidad como la superficie principal de ataque. Pero defiende que el control de acceso por sí solo no es suficiente. La seguridad también debe cubrir cargas de trabajo, aplicaciones, tráfico este-oeste e identidades de las máquinas.
Zero Trust superó el acceso
Los primeros trabajos de Zero Trust se centraron en verificar usuarios y controlar el acceso a las aplicaciones. Eso sigue siendo importante. Pero la mayoría de los equipos ahora asumen que ocurrirá una brecha. Así que la visibilidad y la contención importan tanto como la detección y la prevención.
KuppingerCole lo expresa así: "las organizaciones ahora operan en combinaciones de plataformas on-local, plataformas de nube pública, ecosistemas SaaS, despliegues en el edge y entornos operados por socios."
Toda esa expansión genera mucho más tráfico este-oeste entre servicios. Eso convierte la detención del movimiento lateral en una necesidad fundamental de seguridad.
Por qué KuppingerCole nombró a Illumio un Overall Leader
Según el reporte, "Illumio es un Overall Leader debido a su profundidad en segmentación Zero Trust y contención de brechas."
KuppingerCole destacó el modelo de políticas basado en etiquetas de Illumio, aplicación de la aplicación de la compañía host-native, amplia cobertura de carga de trabajo, segmentación a nivel de procesos y una postura de cumplimiento estable." En conjunto, "lo convierten en una plataforma líder para reducir el movimiento lateral entre entornos híbridos y multi-nube."
El reconocimiento también muestra hacia dónde se dirige el mercado. Muchos proveedores se centran en identidad, redes o seguridad en el borde de servicios (SSE). Illumio se centra en evitar que las amenazas se propaguen tras una brecha.
La contención de brechas es un requisito fundamental de Zero Trust
Una y otra vez, el reporte vincula la Confianza Cero con la segmentación y el control lateral de movimientos. Su lista de lo que una plataforma debe hacer incluye:
- Segmentación y microsegmentación consciente de la identidad
- Límites al movimiento lateral
- Aplicación distribuida en entornos híbridos
- Prevención de amenazas entre cargas de trabajo y aplicaciones
- Protección para identidades de máquinas y sistemas automatizados
En pocas palabras, el mercado quiere una respuesta a una pregunta. ¿Puede un ataque propagar? Obtener esa respuesta de "no" es donde la contención de la brecha da resultado.
Qué diferencia a Illumio de otros proveedores de segmentación
KuppingerCole señala la segmentación como el mayor diferenciador de la plataforma Illumio. El reporte señala que Illumio aplica el mismo modelo de políticas basado en etiquetas en todo lo de:
- Servidores físicos
- Máquinas virtuales
- Cargas de trabajo en la nube
- Recipientes
- Extremos
- Tecnología operativa (OT)
- Entornos IoT
El reporte también señala un conjunto de características que considera únicas:
- Mapeo de dependencia de aplicaciones construido a partir del tráfico observado
- Segmentación a nivel de proceso que controla qué procesos pueden comunicar entre sí
- Análisis de grafos de seguridad de IA
- Cuarentena con un solo clic
- Análisis conductual para la detección de amenazas
- Soporte para identidades de máquinas, APIs y sistemas de IA como temas de política
Igualmente importante, el reporte señala que Illumio aplica políticas con controles nativos del sistema operativo y la nube. Eso evita la inspección en línea, que puede evitar el tráfico a gran escala. El resultado es un modelo que escala en grandes configuraciones híbridas y multi-nube.
El futuro de Zero Trust es la contención
La gran conclusión de la Leadership Compass es que la Confianza Cero sigue creciendo. Teams quiere algo más que una forma de verificar a un usuario. También quieren saber cómo:
- Contener ransomware
- Identidades seguras de máquinas
- Proteger cargas de trabajo en la nube
- Gobernar sistemas de IA
- Limitar el movimiento lateral a través de ambientes dispersos
Como señala KuppingerCole, Zero Trust se está convirtiendo en el modelo operativo fundamental para proteger entornos digitales modernos.
Nuestro reconocimiento como un Overall Leader apunta a una realidad sencilla. Detener a un atacante en la puerta sigue siendo importante. Pero los equipos que mejor aguantan son los que pueden evitar que una brecha se extienda.
Esa es la promesa de contención de brecha. Asume que ocurrirá una brecha y mantiene el negocio funcionando cuando ocurre.
Lee el reporte completo para entender por qué KuppingerCole nombró a Illumio un Overall Leader en Plataformas de Confianza Cero.