Violación de seguridad
Muchos de nosotros lo experimentamos en un momento u otro: vamos a iniciar sesión en una cuenta en línea solo para descubrir que fuimos pirateados. Perdimos el acceso y es muy probable que al menos algunos de nuestros datos personales confidenciales estén ahora en manos desconocidas. Pero el robo de datos no solo les sucede a las personas; A menudo, las compañías y otras organizaciones son víctimas de violaciones de seguridad corporativa.
Una violación de seguridad ocurre cuando un atacante elude los controles de seguridad de una organización para obtener acceso no autorizado a sistemas y datos. Veamos más de cerca los tipos de violaciones de seguridad y por qué ocurren.
Puntos clave
- A security breach occurs when an unauthorized party gains access to an organization’s systems, networks, or data.
- A security breach involves unauthorized access; a data breach specifically involves the exposure or theft of sensitive information.
- Human error, misconfigurations, phishing, and malware can create opportunities for attackers to gain entry.
- Rapid containment, investigation, and recovery help limit disruption, while segmentation reduces the opportunity for attackers to spread.
Individual vs. Infracciones corporativas
- Las personas pueden descubrir que fueron pirateadas cuando se les bloquea el acceso a las cuentas o notan una actividad inusual, a menudo un signo de exposición de datos personales.
- Las organizaciones se enfrentan a violaciones de datos que afectan activos confidenciales como datos de tarjetas de crédito, números de Seguro Social, registros de salud e información médica o documentos financieros internos.
Por qué ocurren las infracciones
1. Error humano
Configuraciones incorrectas, dispositivos no seguros o archivos compartidos accidentalmente pueden crear vulnerabilidades para los atacantes. Un reporte de Shred-it de 2019, basado en una encuesta de Ipsos, descubrió que el 47% de los ejecutivos de alto nivel atribuyeron las violaciones de datos a errores humanos o pérdidas accidentales por parte de un empleado.
2. Malware
Phishing emails, malicious downloads, or fake apps can deliver malware designed to steal login credentials, spy on users, or encrypt data for ransom.
Violación de seguridad vs. violación de datos
- Una violación de seguridad se refiere al acceso no autorizado a sistemas o redes de TI.
- Una violación de datos se refiere al robo o exposición de información confidencial real, a menudo como resultado de una violación de seguridad.
Costos de una violación de seguridad
- Costos directos: Investigación de incidentes, contención, multas reglamentarias y recuperación del sistema.
- Costos indirectos: Tiempo de inactividad, daño a la reputación de la marca y pérdida de clientes o usuarios.
Cómo prevenir una violación de seguridad
Tome medidas proactivas para reducir la probabilidad y el impacto de una infracción:
- Capacitación de empleados
Eduque a los empleados sobre phishing, higiene de contraseñas y prácticas de datos seguros. - Copias de seguridad periódicas
Maintain secure backups to protect against data loss from breaches or ransomware. - Email y Protección de endpoints
Implemente herramientas que detecten intentos de phishing, analicen archivos adjuntos y bloqueen malware. - Segmentación de red
Use Zero Trust principles and microsegmentation to limit lateral movement in the event of a breach.
Respuesta a una violación de seguridad
Si se produce una infracción, la respuesta rápida es fundamental. Los pasos incluyen:
- Aísle los sistemas o redes afectados.
- Realizar una investigación forense para determinar el alcance.
- Notificar a las partes afectadas de conformidad con las leyes.
- Corrija las vulnerabilidades y restaure a partir de copias de seguridad limpias.
Por qué es importante
Las brechas de seguridad son más que fallos técnicos: son riesgos empresariales con consecuencias legales, financieras y reputacionales. Las organizaciones deben adoptar una postura de seguridad proactiva y lista para brechas que haga hincapié en la contención, la resiliencia y la preparación para la respuesta.
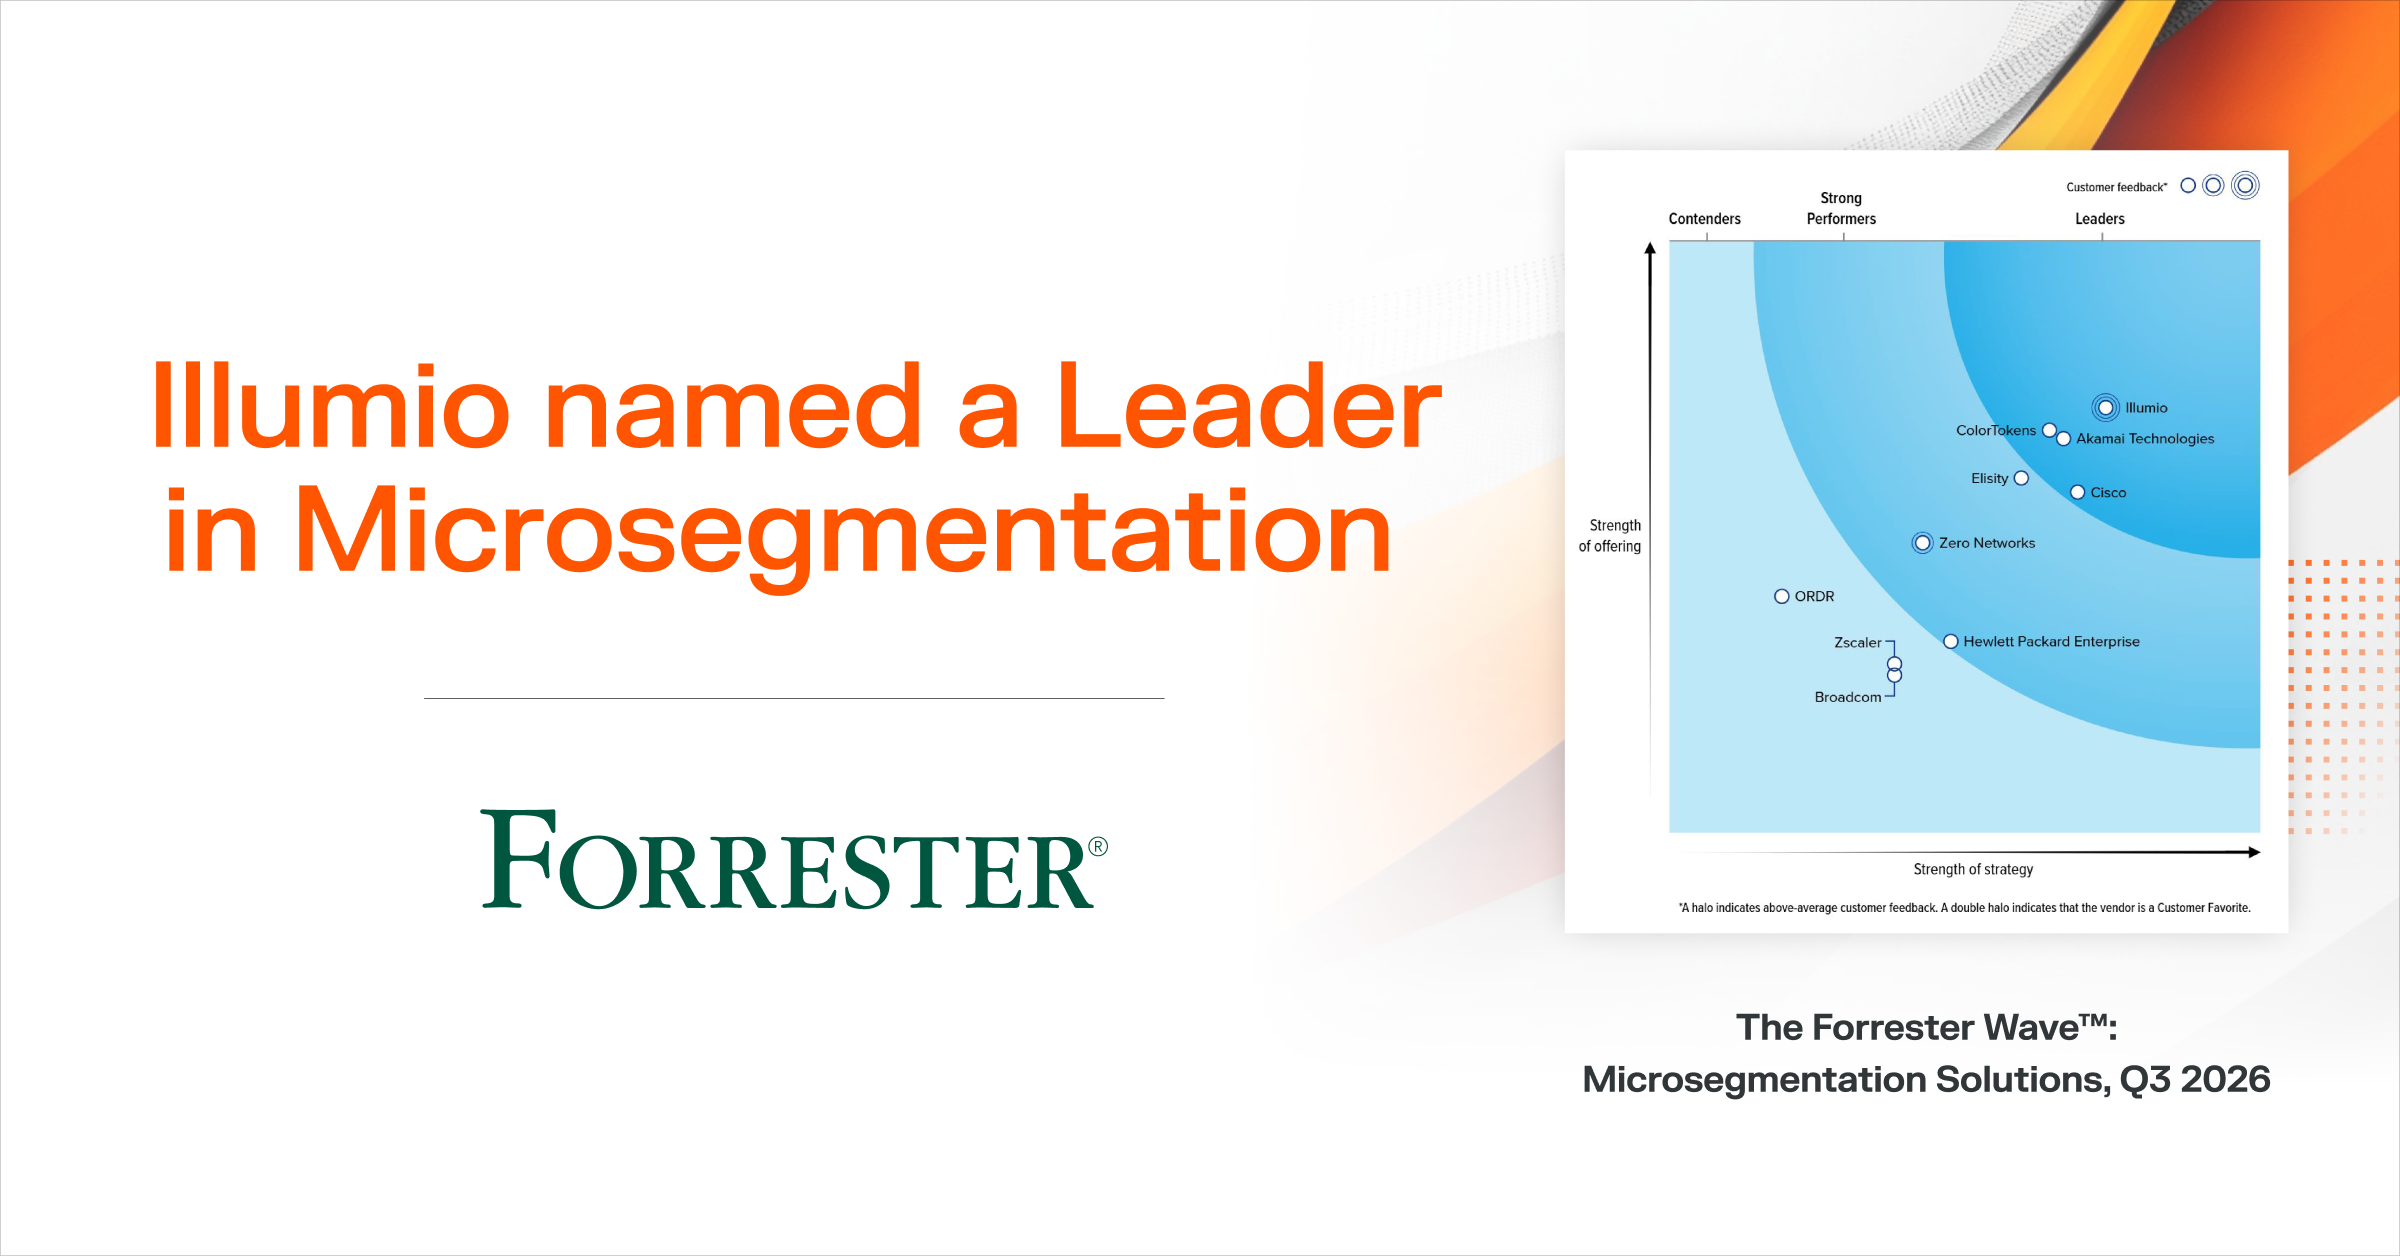
Con la segmentación de Illumio, las organizaciones pueden limitar el impacto de las infracciones al contener los ataques antes de que se propaguen, fortaleciendo la seguridad de adentro hacia afuera.