Kann KI Sie vor KI-gesteuerten Angriffen schützen?
Zeit, mit dem Mythos aufzuräumen.
Verteidiger brauchen KI. Aber Anthropic Mythos beweist, dass man ein KI-Wettrüsten niemals gewinnen wird. Die Antwort ist ein strategischer Wechsel von der Prävention zur Eindämmung von Sicherheitsverletzungen.

Die Zahlen sind eindeutig. Die Bedrohung hat sich verändert.
Erstmals seit fast zwei Jahrzehnten sind Exploits der häufigste Angriffsvektor – sie machen fast ein Drittel aller erfolgreichen Angriffe aus. (Verizon DBIR)
Die mediane Zeit bis zum Patch ist um mehr als ein Drittel auf 43 Tage gestiegen. KI-gestützte Angreifer können veröffentlichte Schwachstellen innerhalb von Stunden ausnutzen. (Verizon DBIR)
Die durchschnittliche Zeit bis zum Exploit ist negativ geworden. Angreifer können Schwachstellen bereits eine Woche ausnutzen, bevor überhaupt ein Patch existiert. (Google Mandiant)
Sie können nicht schneller patchen, als KI Schwachstellen ausnutzt. Aber Sie können die Ausbreitung stoppen und den Schaden eindämmen.
- Gehen Sie von einem Verstoß aus. KI-gestützte Angriffe werden Ihren Perimeter überwinden. Eindämmung beginnt damit, diese Realität zu akzeptieren und Ihre Architektur danach auszurichten.
- Umgebung abbilden. Illumio bildet alle Workloads, Anwendungen und Verbindungen in Ihrer hybriden Umgebung ab – in Echtzeit, auch wenn sich Ihre Umgebung verändert.
- Versteckte Risiken aufdecken. Illumio Insights nutzt einen KI-Sicherheitsgraphen, um die Pfade aufzudecken, die Angreifer ausnutzen – bevor KI-Modelle der Mythos-Klasse sie finden.
- Sofort eindämmen. Bei einem Angriff werden Richtlinien automatisch durchgesetzt. Isolieren Sie kompromittierte Workloads, unterbinden Sie Lateral Movement und verkleinern Sie den Explosionsradius. Ohne Netzwerkänderungen. Ohne Ausfallzeiten.
Eine Plattform. Jede Umgebung.
Entwickelt für das Mythos-Zeitalter.
Illumio bietet Ihnen die Transparenz und Kontrolle, die Sie brauchen, um Risiken zu reduzieren und KI-gestützte Bedrohungen zu stoppen – ohne Ihre Umgebung umzubauen.
Modelle der Mythos-Klasse kartieren Netzwerke und verketten Exploits – und finden so die Pfade, die Verteidiger übersehen. Illumio tut dasselbe, nur für Sie: Ein KI-Sicherheitsgraph bildet alle Workloads, Verbindungen und Abhängigkeiten in Ihrer hybriden Umgebung ab und deckt die risikoreichen Pfade auf, die Angreifer zuerst ins Visier nehmen.
Eine Exploit-Kette ist nur so wertvoll wie das Lateral Movement, das sie ermöglicht. llumio setzt granulare Richtlinien in Rechenzentrum und Cloud durch und beseitigt unnötige Pfade zwischen Workloads. Keine offenen Ports. Keine überprivilegierten Verbindungen. Keine Netzwerkänderungen erforderlich.
Wenn Patchen Wochen dauert und KI-gestützte Angriffe nur Stunden, entscheidet die Reaktionsgeschwindigkeit. Illumio dämmt Sicherheitsverletzungen in Sekunden ein – isoliert kompromittierte Workloads, blockiert Lateral Movement und begrenzt den Explosionsradius auf einen einzigen Punkt. Trifft der Angriff, kommt er nicht weiter.
Was Illumio auszeichnet

Mythos-Factsheet
Vor Mythos fragten Verteidiger: Was ist verwundbar? Ist es gepatcht? Wurde ein Alarm ausgelöst? Heute zählt: Was ist von einem ersten Einstiegspunkt aus erreichbar? Wie weit kann sich ein Angreifer bewegen? Wie schnell können Sie den Explosionsradius eindämmen?
Das Factsheet zeigt, was sich durch Mythos ändert, welche Kontrolllücken dabei sichtbar werden und wie die Eindämmung von Sicherheitsverletzungen jede davon schließt.

Mythos: Zeit, das gesamte Cybersicherheitsmodell neu zu denken
Die Rechnung der Cybersicherheit ging noch nie auf: Verteidiger müssen jedes Mal richtig liegen, Angreifer nur ein einziges Mal. Doch der Kampf war fair, weil beide Seiten in menschlichem Tempo agierten.
Mythos hat dieses Gleichgewicht beendet. Wenn Angreifer in Maschinengeschwindigkeit agieren und Verteidiger weiterhin in menschlichem Tempo patchen, Prozesse abarbeiten und beschaffen, reicht Prävention allein nicht mehr aus.
Andrew Rubin, Gründer und CEO von Illumio, sieht darin keinen schrittweisen Wandel, sondern das Ende des bisherigen Cybersicherheitsmodells. Die neue Aufgabe heißt Resilienz.
Checkliste: Bereit für Mythos
Bedrohungen der Mythos-Klasse sind da. Das Zeitfenster zur Vorbereitung ist noch offen – aber nicht mehr lange.
Diese Schritt-für-Schritt-Checkliste gibt Ihrem Team konkrete Maßnahmen an die Hand, die Sie sofort umsetzen können: Risiken bewerten, risikoreiche Ports blockieren, Transparenz über den Netzwerkverkehr gewinnen und Ihre Umgebung härten, bevor KI-gesteuerte Angriffe kommen.

Häufige Fragen zu Mythos
Alles, was Sie über Mythos, KI-gesteuerte Bedrohungen und Eindämmung von Sicherheitsverletzungen wissen müssen.
Illumio Insights kostenlos testen
Gewinnen Sie die Transparenz, die Sie für schnellere und fundiertere Sicherheitsentscheidungen brauchen.
So schützt Illumio das vielfältige Geschäftsökosystem von Sunway
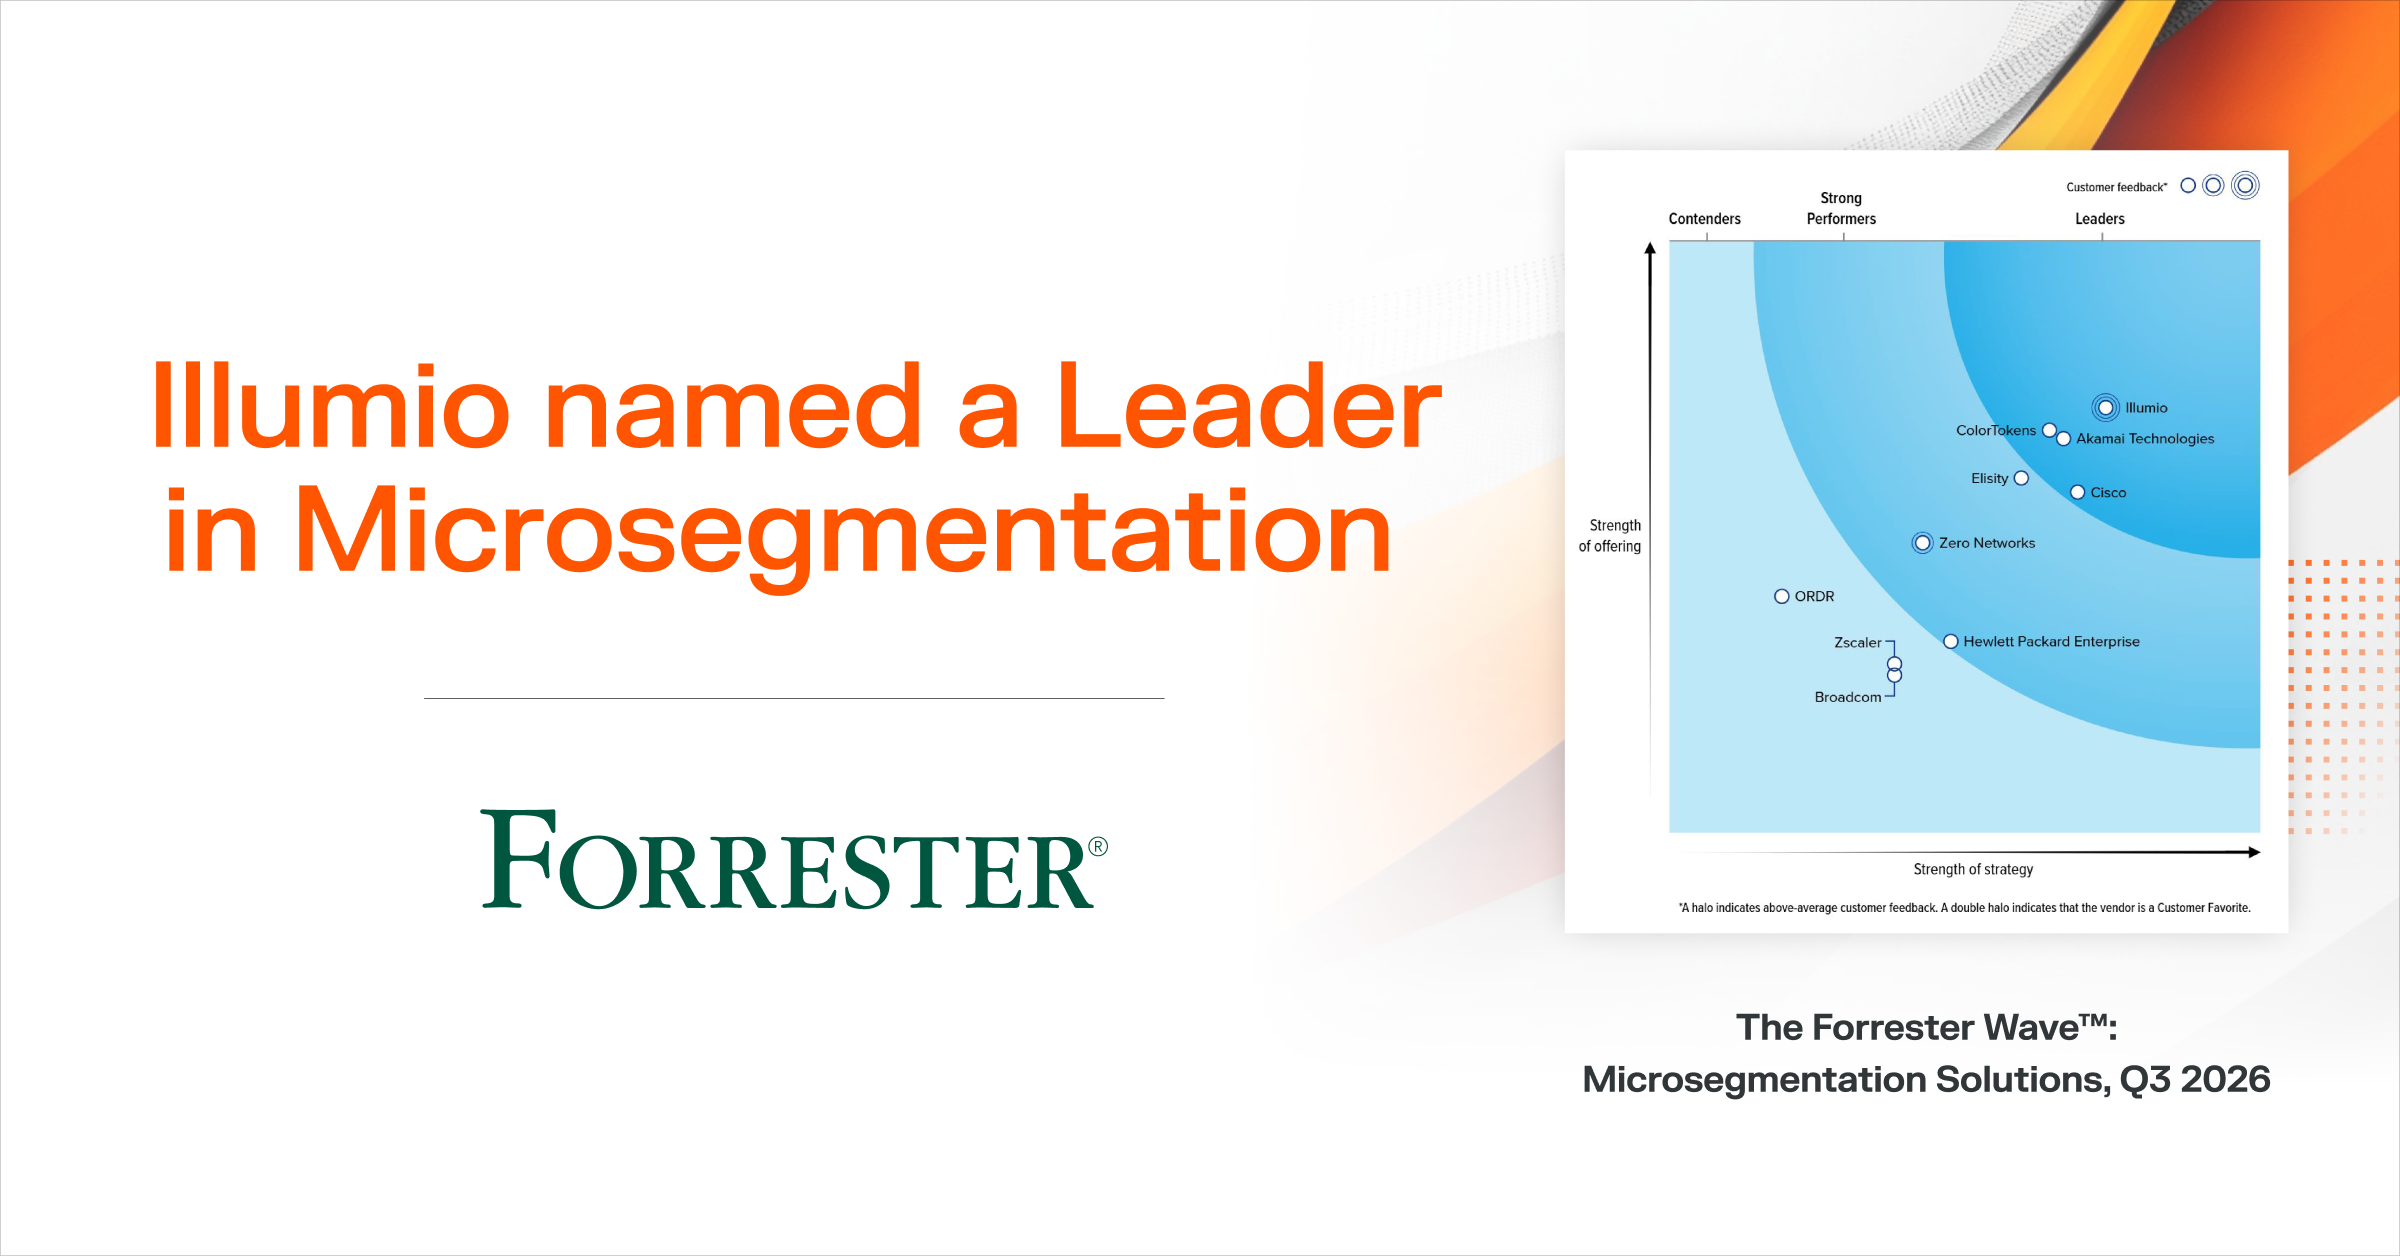
Leader und Customer Favorite im Bereich Mikrosegmentierung
Laden Sie Ihr Exemplar von The Forrester Wave™: Microsegmentation Solutions, Q3 2026 herunter.
Mythen über Mikrosegmentierung entlarvt
Erfahren Sie, was an Mikrosegmentierung wahr ist, was nicht – und warum das für Ihre Cybersicherheitsstrategie wichtig ist.

Das Cloud-Resilienz-Playbook
Erfahren Sie, wie Sie Sicherheitsverletzungen in der Cloud mit Mikrosegmentierung bekämpfen, eindämmen und beherrschen.