Stoppe seitliche Bewegungen in deiner hybriden, multi-cloud-Umgebung
Eine einheitliche Plattform für Sichtbarkeit, Politik und Durchsetzung – mit oder ohne Agent. Funktioniert über dein Rechenzentrum, Endpunkte, Container, Azure, AWS, GCP und OCI. Kein Ripp-and-Replace, keine neue Konsole.

Cloud-Adoption ist universell. Cloud-Sicherheit ist das nicht.
88 % der Unternehmen führen Produktionsanwendungen auf Public-Cloud-Infrastrukturen oder Plattformdiensten aus.
Von den größten Herausforderungen, mit denen Unternehmen nach eigenen Angaben bei Cloud-nativen Anwendungen konfrontiert sind oder sein werden, ist die Sicherheit die größte Sorge.
Organisationen mit einer ausgereiften Zero-Trust-Strategie berichten 4,3-mal häufiger von vollständiger Transparenz des Datenverkehrs über verschiedene Umgebungen hinweg.
Warum cloud-native Steuerungen nicht ausreichen
Sichtlücken, Fehlkonfigurationen und unkontrollierte seitliche Bewegungen setzen Ihre Arbeitslasten Gefahren aus.
Cloud-native Steuerungen wurden nicht darauf ausgelegt, den Ost-West-Verkehr abzudecken – also die Bewegung von Arbeitslast zu Arbeitslast innerhalb deiner Umgebung.
Cloud-Migrationen bringen den Zugriff aus der Rechenzentrumszeit direkt in die Cloud. Angreifer, einschließlich automatisierter und Al-gesteuerter Bedrohungen, nutzen diese Lücke aus.
Jeder Cloud-Anbieter hat seine eigene Konsole, daher gibt es keine einheitliche Richtlinienansicht in Azure, AWS, GCP und OCl. Fragmentierte Sicht führt zu toten Winkeln und inkonsistenten Regeln.
Was Illumio auszeichnet
Eine vollständige, Echtzeit-Ansicht Ihrer hybriden Multi-Cloud – jede Arbeitslast, jede Verbindung, jedes Risiko.
Sieh deine Wolke klar
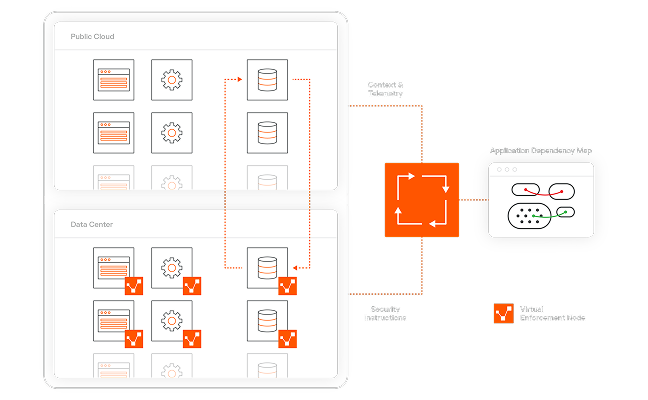
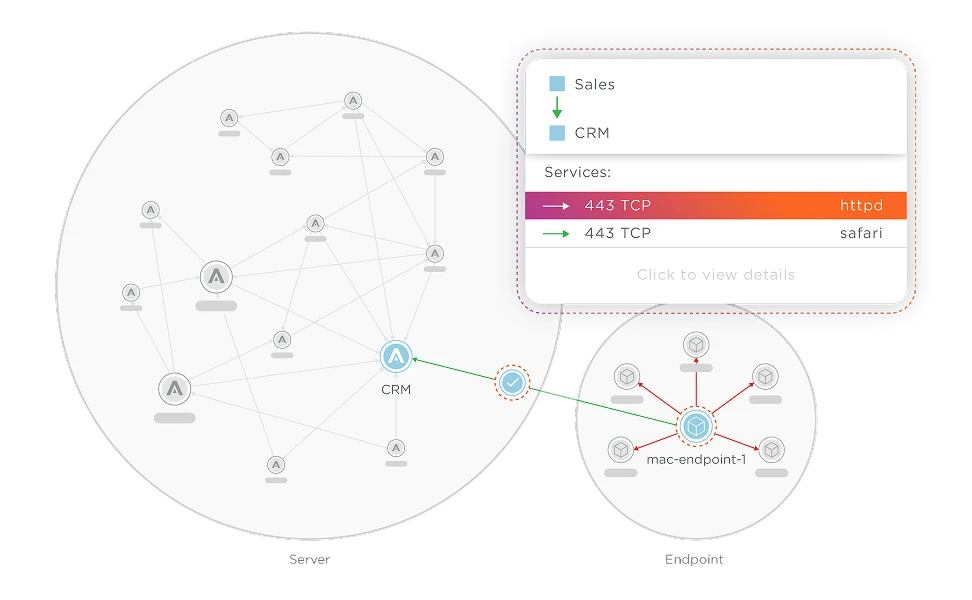
Illumio vereinfacht Cloud Sprawl, ständige Veränderungen und komplexe gegenseitige Abhängigkeiten. Erhalten Sie eine vollständige, Echtzeit-Übersicht über jede Arbeitslast. Anwendungs- und Abhängigkeiten über Hybrid- und Multi-Cloud-Umgebungen hinweg. Sehen Sie Fehlkonfigurationen, versteckte Vermögenswerte und ungeschützte Wege – und blockieren unerwünschte seitliche Bewegungen.
Risiken eindämmen, nicht Innovationen
Agilität sollte nicht auf Kosten der Sicherheit gehen. Illumio verwandelt die Komplexität der Cloud in Kontrolle, indem es Ihnen umfassende Observability bietet und automatisch skalierbare Segmentierungs- und Least-Privilege-Richtlinien durchsetzt. Wenn Angreifer versuchen, sich zu bewegen, werden ihre Wege sofort abgeschnitten – ohne die Arbeitslast zu beeinträchtigen oder die Bereitstellung zu verlangsamen.

Warum Unternehmen Illumio für Cloud-Sicherheit wählen
Eine Plattform, um alles zu sehen, alles zu kontrollieren und Sicherheitsverletzungen schnell einzudämmen – in jeder Cloud.
Eine Konsole für Ost-West-Transparenz und -Richtlinien über Azure, AWS, GCP, OCl und On-Premises – kein separates Tool und Regelwerk pro Cloud.
Eine Echtzeitkarte aller Arbeitslasten und Abhängigkeiten in Ihrer hybriden Multi-Cloud – damit Bedrohungen schnell auftauchen und eingedämmt werden.
Die labelbasierte Richtlinie folgt der Arbeitslast durch automatische Skalierung, Neueinsetzung und IP-Änderungen – keine manuellen Regeländerungen.
Die Draft-View zeigt genau, welche Verbindungen eine Regel vor der Einführung ändern würde, sodass Sie keinen Ausfall riskieren, um eine Lücke zu schließen.
Als erste Plattform zur Eindämmung des Bruchs isoliert Illumio kompromittierte Systeme sofort, um seitliche Bewegungen zu stoppen, bevor sie sich ausbreiten.
Mit dem Wachstum Ihrer Umgebung wächst Illumio mit Ihnen – es bietet einheitliche Sichtbarkeit, Kontrolle und Resilienz in jeder Cloud und jeder Arbeitslast.
Cloud-Ost-West-Sicherheit: häufige Fragen
Direkte Antworten zur Segmentierung des Ost-West-Verkehrs über AWS, Azure, GCP und OCI.
Die meisten Cloud-Teams wissen erst, wie exponiert ihr Ost-West-Verkehr ist, wenn sie ihn kartieren.
Illumio baut diese Karte in wenigen Minuten zusammen.
Illumio arbeitet mit Microsoft zusammen, um die Cyber-Resilienz des Unternehmens zu stärken und Verletzungen in großem Umfang zu verhindern
Illumio-Segmentierung für die Cloud
Erhalten Sie integrierte Transparenz und Breach Containment für hybride, Multi-Cloud-Anwendungen und Workloads mit Illumio Segmentation für die Cloud.

Das Cloud-Resilienz-Playbook
Erfahren Sie, wie Sie Sicherheitsverletzungen in der Cloud mit Mikrosegmentierung bekämpfen, eindämmen und beherrschen.

Illumio-Segmentierung für Container
Verbessern Sie die Containersicherheit mit Illumio Segmentation, indem Sie Transparenz gewinnen, einheitliche Richtlinien durchsetzen und die laterale Bewegung in hybriden Cloud-Umgebungen eindämmen.