Haben Sie eine Sicherheitsverletzung erlebt? Hier ist, was jetzt zu tun ist.
Eine Sicherheitsverletzung wartet nicht. Das sollten Sie auch nicht. Erfahren Sie genau, was in den ersten 24 Stunden zu tun ist, wie ein Zeitplan für die Reaktion auf eine Sicherheitsverletzung aussieht und wie Illumio helfen kann.
Was unmittelbar nach einer Sicherheitsverletzung zu tun ist
Wenn Sie eine aktive Sicherheitsverletzung vermuten, ergreifen Sie sofort die folgenden Maßnahmen. Die Geschwindigkeit, mit der eine Sicherheitsverletzung eingedämmt wird, wirkt sich direkt auf das Ausmaß des Schadens aus.
Segmentieren oder trennen Sie kompromittierte Systeme unverzüglich. Mit Mikrosegmentierung können Sie dies tun, ohne Ihr gesamtes Netzwerk offline nehmen zu müssen. Fahren Sie Systeme nicht vollständig herunter. Es zerstört wichtige Beweise.
Finden Sie heraus, auf welche Systeme und Daten zugegriffen wurde, wohin der Angreifer vorgedrungen ist und welche Systeme er berührt hat. Je schneller Sie das Ausmaß kennen, desto schneller können Sie den Schaden stoppen.
Speichern Sie Protokolle, System-Snapshots und Netzwerkdaten, bevor sie verloren gehen. Sie benötigen dies für Ihre Untersuchung, Compliance-Berichte und alle daraus folgenden rechtlichen Schritte.
Warten Sie mit diesem Schritt nicht. Wenden Sie sich umgehend an Ihr Sicherheitsteam, Ihre Rechtsberatung und die Geschäftsleitung. Viele Unternehmen müssen innerhalb festgelegter Fristen Aufsichtsbehörden oder betroffene Nutzer benachrichtigen.
Eine typische Zeitleiste für die Reaktion auf Sicherheitsverletzungen
Die Reaktion auf Vorfälle folgt einem klaren Muster. Zu wissen, worauf man sich in jeder Phase konzentrieren sollte, hilft Ihrem Team, unter Druck schnell zu agieren.
Die ersten 1–24 Stunden
- Aktivieren Sie Ihren Incident-Response-Plan
- Isolieren Sie kompromittierte Systeme und blockieren Sie Lateral Movement
- Identifizieren Sie den ersten Einstiegspunkt
- Sichern Sie wichtige Beweise, einschließlich Protokollen, Snapshots und Verkehrsdaten
- Interne Führung und Rechtsberatung benachrichtigen
Die ersten 48–72 Stunden
- Kartieren Sie, was der Angreifer in Ihrer Umgebung erreicht hat
- Finden Sie heraus, auf welche Daten zugegriffen wurde oder welche gestohlen wurden
- Beginnen Sie mit der Ursachenanalyse
- Prüfen Sie Ihre Meldefristen und gesetzlichen Verpflichtungen
- Ziehen Sie bei Bedarf externe Unterstützung zur Reaktion auf Vorfälle hinzu
Die ersten 7 Tage
- Stellen Sie betroffene Systeme aus sauberen Backups wieder her
- Widerrufen und rotieren Sie kompromittierte Zugangsdaten
- Patchen Sie die Schwachstelle, die der Angreifer ausgenutzt hat
- Aktualisieren Sie Ihre Sicherheitsrichtlinien, um etwaige Lücken zu schließen
- Benachrichtigen Sie die Aufsichtsbehörden und betroffenen Parteien, soweit erforderlich
Wie Illumio helfen kann
Illumio bietet Ihnen die Transparenz und Kontrolle, um Lateral Movement zu stoppen, den Blast Radius zu ermitteln und die Sicherheitsverletzung in Ihrer gesamten hybriden Multi-Cloud-Umgebung schnell einzudämmen.
Alles sehen, sofort
Sie können nicht sichern, was Sie nicht sehen können. Illumio kartiert jede Verbindung in Ihren Cloud-, Rechenzentrums- und Endpunktumgebungen in Echtzeit. Sie werden genau wissen, wo sich der Angreifer befindet und wohin er sich bewegt.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Stoppe die Ausbreitung
Illumio-Mikrosegmentierung ermöglicht es Ihnen, kompromittierte Systeme mit einem einzigen Klick zu isolieren. Das gesamte Netzwerk muss nicht offline genommen werden. Ein sauberer, schneller Schnitt, um den Angriffsweg zu blockieren, bevor der Angreifer Ihre kritischen Assets erreicht.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Ermitteln Sie den Explosionsradius des Angriffs
Erfassen Sie schnell den gesamten Umfang. Illumio bildet jede Arbeitslast, Verbindung und Abhängigkeit in Ihrer Umgebung ab, damit Ihr Team genau weiß, was betroffen war, was nicht betroffen war und worauf es sich als Nächstes konzentrieren sollte.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Kehren Sie schneller zum Tagesgeschäft zurück
Die Eindämmung von Sicherheitsverletzungen ist erst der Anfang. Illumio hilft Ihrem Team, die vom Angreifer ausgenutzten Sicherheitslücken zu schließen, Ihre Umgebung abzusichern und sicherzustellen, dass die nächste Sicherheitsverletzung dort gestoppt wird, wo sie beginnt. Das ist Zero Trust in der Praxis.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Anpassung an Ihre Bedürfnisse
Passen Sie Ihre Projektmethoden an, beispielsweise traditionelle Wasserfall-, agile, hybride oder prädiktive Modelle, die darauf ausgerichtet sind, die gewünschten Ergebnisse zu erzielen.
Sicherheitsverletzungen sind häufiger und kostspieliger als je zuvor
Die Anzahl der bestätigten Sicherheitsverletzungen, die Verizon in 145 Ländern in seinem 2026 DBIR analysiert hat.
Die weltweiten durchschnittlichen Kosten einer Datenschutzverletzung im Jahr 2025.
Die meisten Unternehmen, die von Ransomware betroffen sind, können ihre Daten nie vollständig wiederherstellen.
Vereinfachung der Segmentierung
Cyberbedrohungen entwickeln sich schnell, verbreiten sich unbemerkt und nutzen vertrauenswürdige Verbindungen aus. Prävention allein kann sie nicht aufhalten. Um widerstandsfähig zu bleiben, müssen sich Unternehmen darauf konzentrieren, Angriffe einzudämmen, bevor sie eskalieren. Dieses E-Book bietet einen klaren, schrittweisen Fahrplan für die Einführung der Segmentierung mit minimalem Risiko und messbarem Wert.
Benötigen Sie Hilfe bei der Eindämmung einer aktiven Sicherheitsverletzung?
Erfahren Sie, wie die KI-gestützte Eindämmung von Sicherheitsverletzungen Ihrem Team hilft, mit weniger mehr zu erreichen.
Häufig gestellte Fragen zur Eindämmung von Sicherheitsverletzungen
Eine Sicherheitsverletzung ist stressig. Zu wissen, was Sie erwartet und was zu tun ist, macht den entscheidenden Unterschied. Hier finden Sie Antworten auf die Fragen, die wir am häufigsten von Unternehmen hören, die einen aktiven Vorfall bewältigen oder sich von einem erholen.
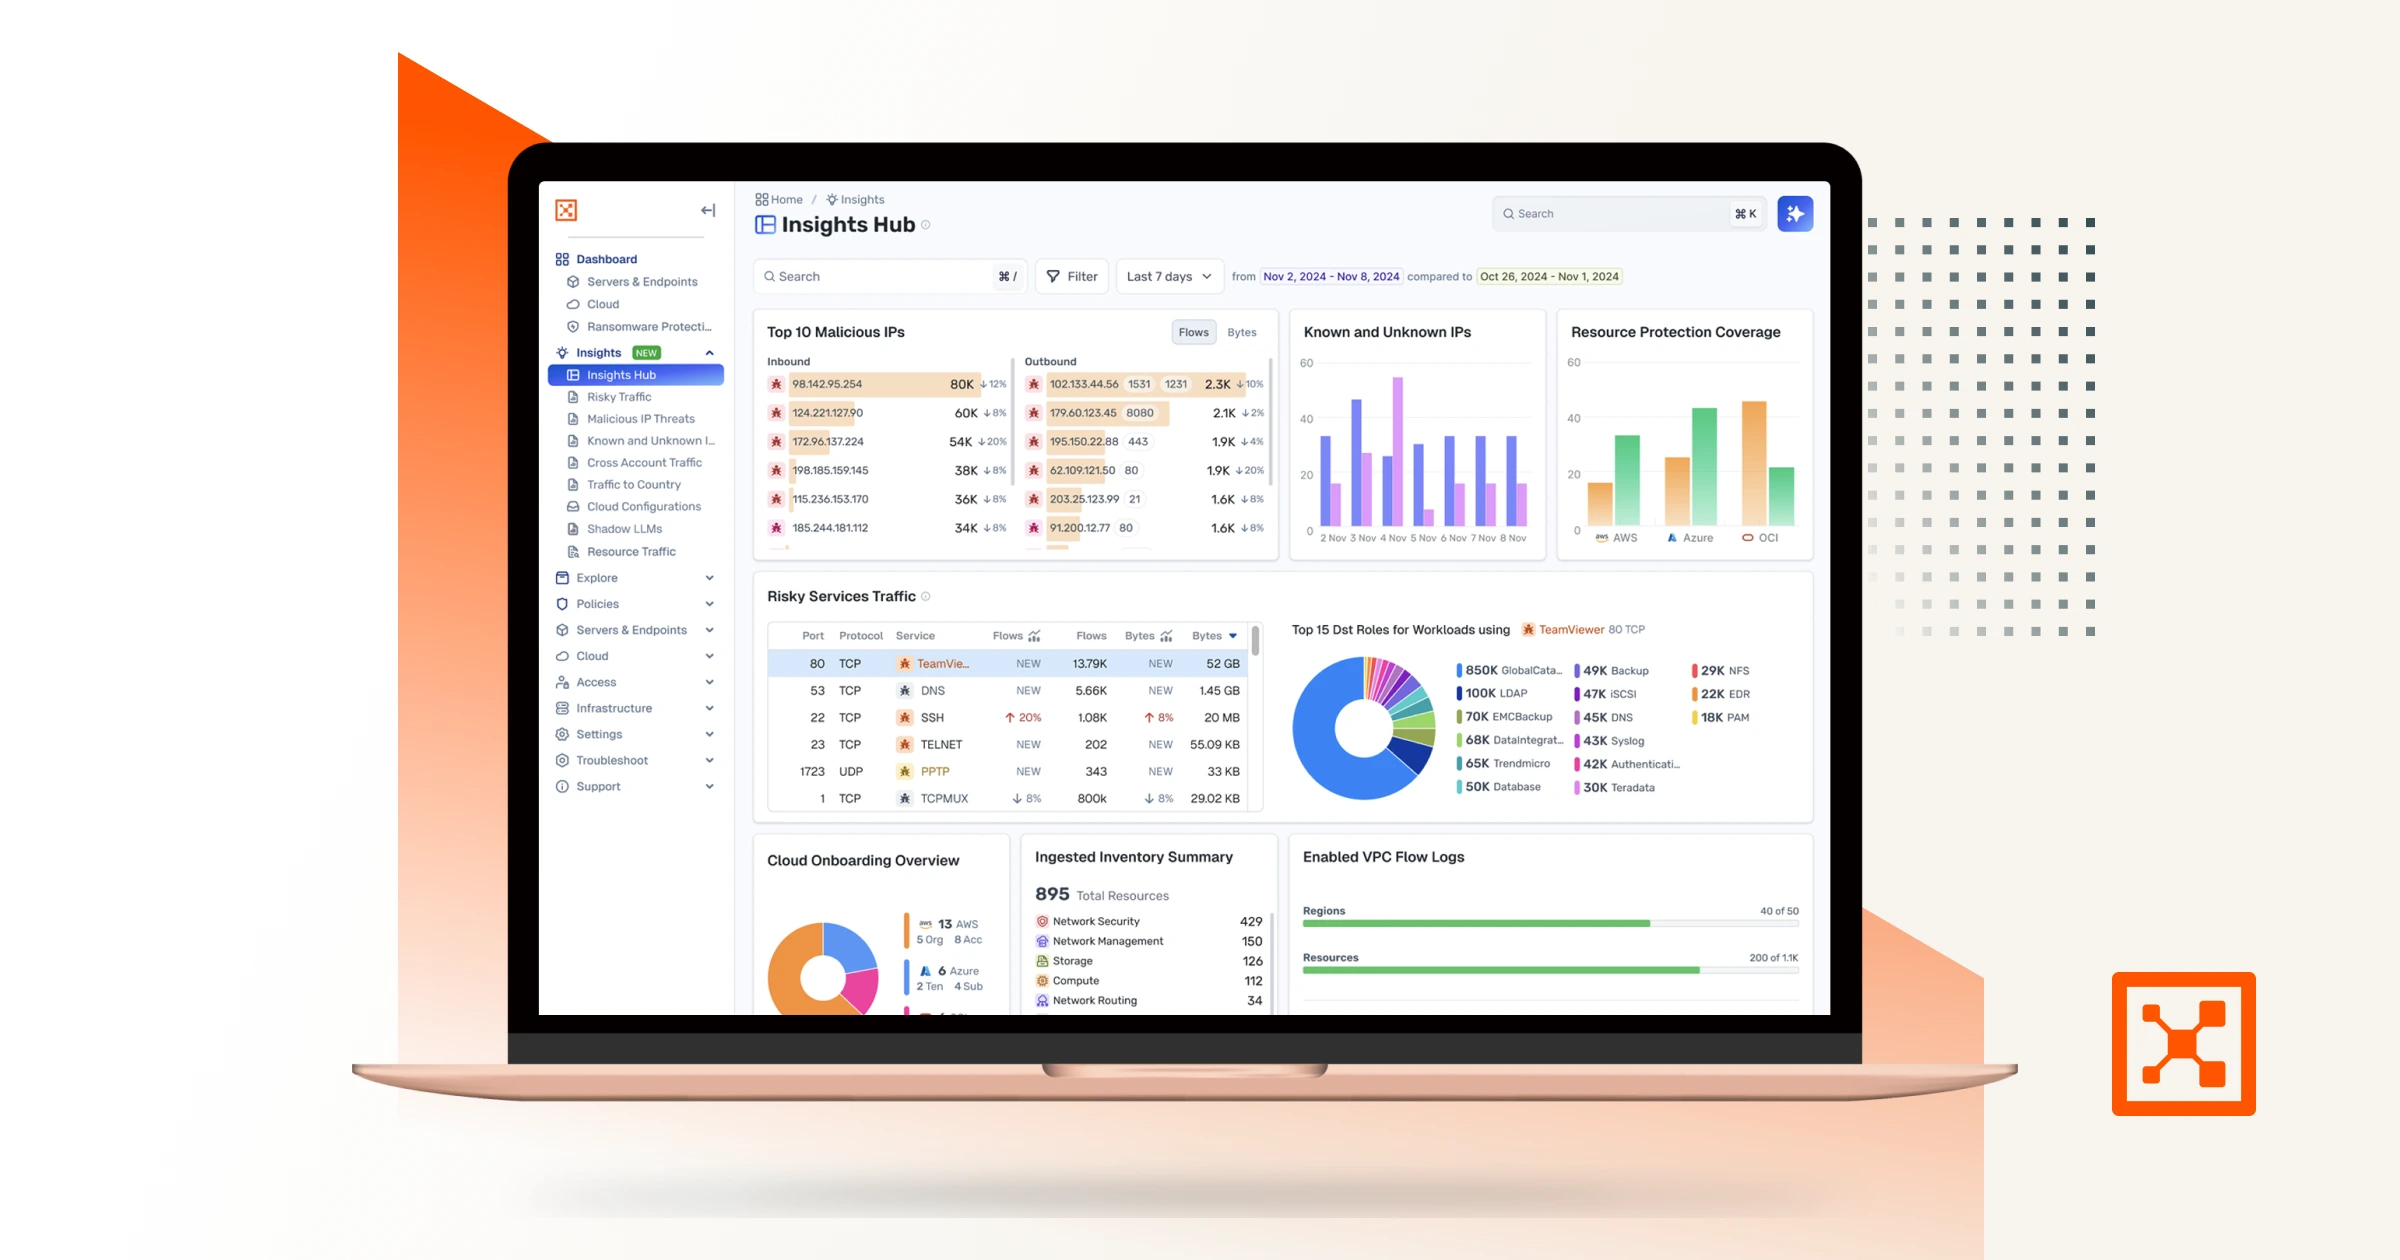


Illumio Insights
Erfahren Sie mehr über eine Lösung für hybride Multi-Cloud-Erkennung- und Reaktion, die auf einem KI-Sicherheitsdiagramm basiert.
Studie zu den globalen Kosten von Ransomware
Entdecken Sie die tatsächlichen Auswirkungen von Ransomware und Strategien, um gegen den nächsten unvermeidlichen Angriff widerstandsfähig zu bleiben.

Denken Sie wie ein Angreifer
WARUM SICHERHEITSGRAPHEN DIE NÄCHSTE GRENZE DER GEFAHRENERKENNUNG UND -ABWEHR SIND