Einzelhandels-Cybersicherheit, die Ransomware eindämmt, bevor der Verkauf eingestellt wird
Illumio schützt Einzelhändler vor Ransomware und anderen Sicherheitsverletzungen, indem es Gefahren in hybriden Umgebungen erkennt und diese durch Mikrosegmentierung eindämmt. Store-Netzwerke, Kassensysteme, E-Commerce-Plattformen und Lieferantenverbindungen bleiben isoliert, sodass ein Angriff dort bleibt, wo er begonnen hat, anstatt sich im gesamten Unternehmen auszubreiten.


Ransomware ist eine der größten Bedrohungen im Einzelhandel.
Einzelhändler sind Hauptziele für Ransomware wegen 24/7-Betriebs und komplexer Lieferketten. Ein Ransomware-Angriff auf einen Einzelhändler stoppt die Verkäufe, stört die Logistik und untergräbt das Vertrauen der Kunden.
Von den von Ransomware betroffenen Organisationen mussten die Operationen einstellen müssen.
Einige Organisationen meldeten nach einem Ransomware-Angriff erhebliche Umsatzverluste.
von Organisationen verloren Kunden nach einem Ransomware-Angriff.
Wie Illumio die Cybersicherheit im Einzelhandel stärkt
Sehen Sie sich das Video an, um zu erfahren, wie Einzelhandelsunternehmen ihre wertvollsten Vermögenswerte schützen:
- Identifizierung und Priorisierung kritischer Systeme
- Sicherheitslücken eindämmen, bevor sie wichtige Daten erreichen
- Aufrechterhaltung der Widerstandsfähigkeit durch kontinuierliche Transparenz und Kontrolle

Resilienz des Einzelhandels mit Illumio
Illumio gibt Einzelhändlern einen klaren Plan, um versteckte Risiken zu identifizieren, sich auf Sicherheitsverletzungen vorzubereiten und Angriffe zu stoppen, bevor sie den Verkauf beeinträchtigen.

Systemabhängigkeiten abbilden, um versteckte Risiken aufzudecken und kritische Dienste zu schützen.

Überwachen und kontrollieren Sie den Datenverkehr in Ihrer Umgebung, um Ransomware zu stoppen, bevor sie sich ausbreiten kann.

Richtlinien in Echtzeit anpassen, seitliche Ausbreitung verhindern und Bedrohungen dort stoppen, wo sie entstehen.

Illumio Insights kostenlos testen
Gewinnen Sie die Transparenz, die Sie für schnellere und fundiertere Sicherheitsentscheidungen brauchen.

Im Vergleich zu einem netzwerkzentrierten Ansatz bietet Illumio eine logische Segmentierung. Es macht jede Netzwerkkomplexität für Sie verständlich und erfordert deutlich weniger Aufwand, um eine Umgebung zu verstehen und zu sichern.
Bäche
Häufig gestellte Fragen

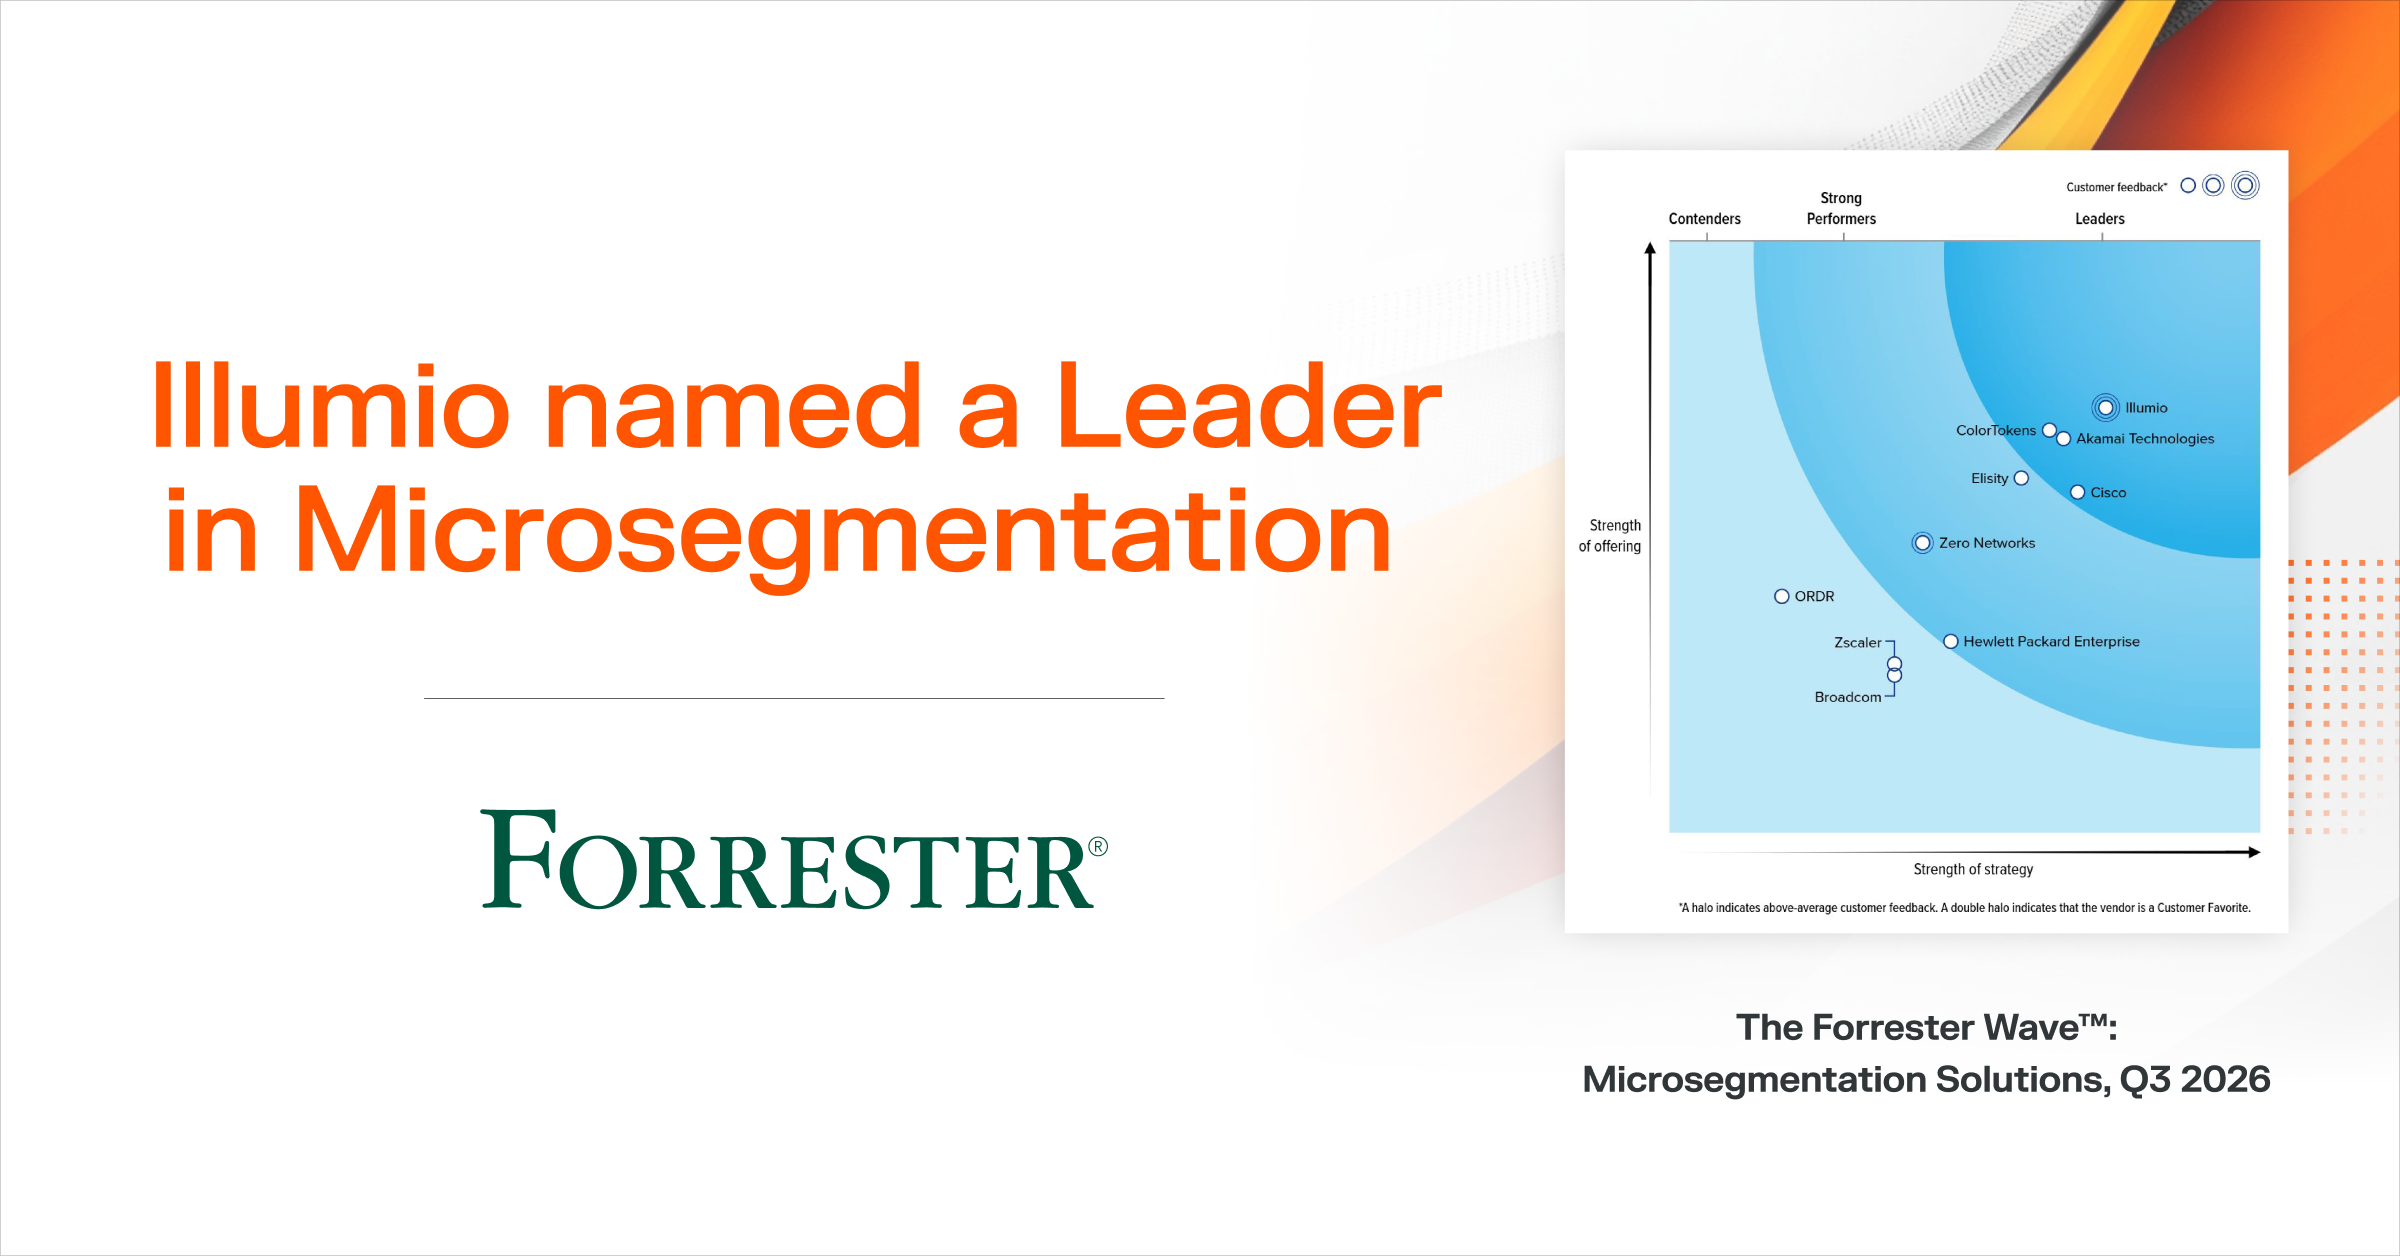
Leader und Customer Favorite im Bereich Mikrosegmentierung
Laden Sie Ihr Exemplar von The Forrester Wave™: Microsegmentation Solutions, Q3 2026 herunter.
Der Global Cloud Detection and Response Report 2025
Entdecken Sie, wie 1.150 weltweit führende Cybersicherheitsexperten Alarmmüdigkeit, blinde Flecken und laterale Bewegungen in der hybriden Multi-Cloud bekämpfen.

Das Cloud-Resilienz-Playbook
Erfahren Sie, wie Sie Sicherheitsverletzungen in der Cloud mit Mikrosegmentierung bekämpfen, eindämmen und beherrschen.