ハイブリッド、マルチクラウド環境における横方向の移動を阻止する
エージェントの有無にかかわらず、可視性、ポリシー、および執行のための統合プラットフォーム。データセンター、エンドポイント、コンテナ、Azure、AWS、GCP、OCIなど、あらゆる環境で動作します。交換も新しいコンソールも必要ない。

クラウド導入は普遍的な現象となっている。クラウドセキュリティはそうではありません。
組織の 88% がパブリック クラウド インフラストラクチャまたはプラットフォーム サービスで本番アプリケーションを実行しています。
組織がクラウド ネイティブ アプリケーションで直面している、または直面すると予想される主な課題のうち、セキュリティが最大の懸念事項です。
成熟したゼロ トラスト戦略を持つ組織では、環境全体のトラフィックの完全な可視性を報告する可能性が 4.3 倍高くなります。

クラウドネイティブな制御だけでは不十分な理由
可視性のギャップ、誤った構成、制御されていない横方向の移動により、ワークロードが無防備な状態になります。
クラウドネイティブの制御機能は、環境内でのワークロード間の移動、つまり東西方向のトラフィックをカバーするようには設計されていません。

クラウド移行は、データセンター時代のアクセス環境をそのままクラウドに移行させるものです。自動化された攻撃やAIによる脅威を含む攻撃者は、この脆弱性を悪用する。
各クラウドプロバイダーはそれぞれ独自のコンソールを持っているため、Azure、AWS、GCP、OCl を横断する単一のポリシービューは存在しません。視界が断片的になると、死角が生じ、規則に一貫性がなくなる。

Illumio の違い
ハイブリッドマルチクラウド環境のあらゆるワークロード、あらゆる接続、あらゆるリスクを、リアルタイムで完全に把握できます。
クラウドを鮮明に表示する
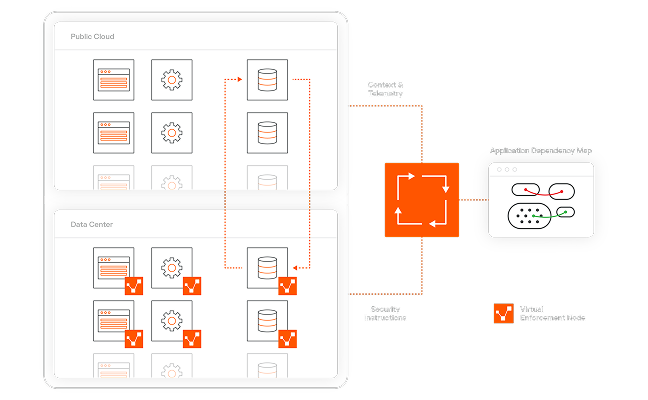
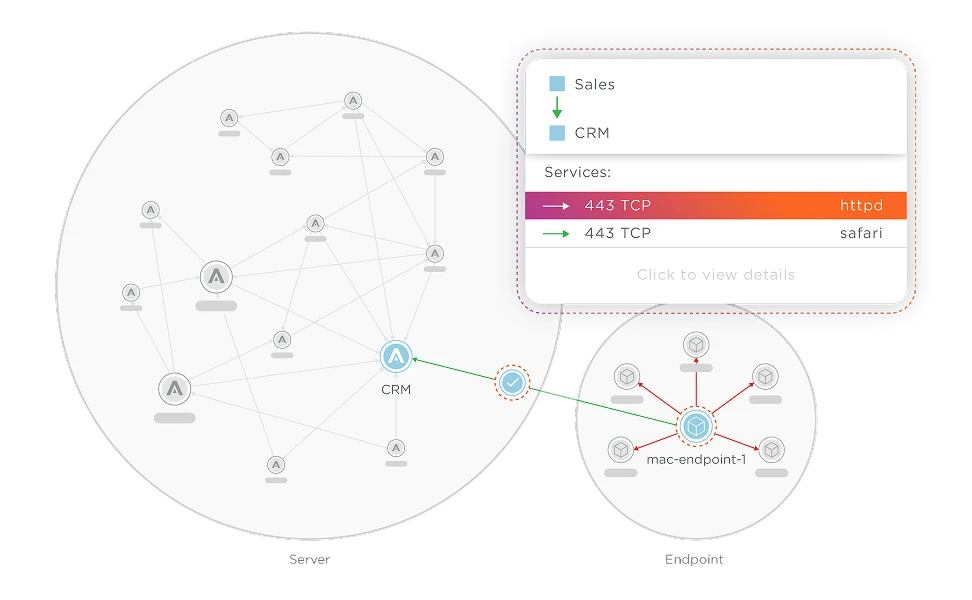
Illumioは、クラウドの無秩序な拡大、絶え間ない変化、複雑な相互依存関係を簡素化します。すべてのワークロードをリアルタイムで完全に把握できます。ハイブリッドおよびマルチクラウド環境におけるアプリケーション、および依存関係。設定ミス、隠された資産、保護されていない経路を特定し、不要な横方向の移動を阻止します。
イノベーションではなくリスクを抑制
敏捷性はセキュリティを犠牲にして得られるものではありません。Illumio は、詳細な観測性を提供し、拡張可能なセグメンテーションと最小権限ポリシーを自動的に適用することで、クラウドの複雑さを制御します。攻撃者が移動しようとすると、ワークロードを中断したり展開を遅らせたりすることなく、そのパスは即座に遮断されます。

組織がクラウドセキュリティにIllumioを選ぶ理由
あらゆるクラウド環境において、すべてを把握し、すべてを制御し、侵害を迅速に封じ込めることができる単一のプラットフォーム。
Azure、AWS、GCP、OCI、オンプレミス環境全体にわたる東西方向の可視性とポリシー管理を単一のコンソールで実現します。クラウドごとに個別のツールやルールセットを用意する必要はありません。
ハイブリッドマルチクラウド環境全体にわたるあらゆるワークロードと依存関係をリアルタイムで把握できるため、脅威を迅速に発見し、封じ込めることができます。
ラベルベースのポリシーは、自動スケーリング、再デプロイ、IPアドレスの変更などを通じてワークロードに追従するため、手動でルールを更新する必要はありません。
ドラフトビューでは、ルールが実際に運用開始される前に、どの接続が変更されるかが正確に表示されるため、ギャップを埋めるためにサービス停止のリスクを冒す必要がありません。
Illumioは、初の侵害封じ込めプラットフォームとして、侵害されたシステムを即座に隔離し、拡散する前に横方向への侵入を阻止します。
お客様の環境が成長するにつれて、Illumioも共に成長し、あらゆるクラウドとワークロードにわたって、統一された可視性、制御、および回復力を提供します。
クラウドの東西セキュリティ:よくある質問
AWS、Azure、GCP、OCIにおける東西トラフィックのセグメンテーションに関する明確な回答。

ほとんどのクラウドチームは、東西方向のトラフィックをマッピングするまで、そのトラフィックがどれほど脆弱であるかを把握していません。
Illumioならその地図を数分で作成できます。
IllumioはMicrosoftと協力し、企業のサイバーレジリエンスを強化し、大規模な侵害を防止する。