セキュリティに関して課題がありますか?すぐに対処する方法は次のとおりです。
侵害は待ってくれませんし、こちらも待つべきではありません。最初の24時間に何をすべきか、侵害対応のタイムラインがどのようなものか、そしてIllumioがどのように役立つかをご覧ください。
セキュリティ侵害発生直後に行うべきこと
アクティブな侵害が疑われる場合は、直ちに以下の手順を実行してください。侵害を封じ込める速度は、被害の大きさに直接影響を及ぼします。
侵害されたシステムを直ちにセグメント化するか、切断します。マイクロセグメンテーションを使用すれば、ネットワーク全体をオフラインにすることなく、これを実行できます。システムを完全にシャットダウンすることは避けてください。重要な証拠が破壊されてしまいます。
どのシステムやデータにアクセスされたのか、攻撃者がどこまで侵入し、何に触れたのかを確認してください。 影響範囲を早く把握できれば、被害をより早く食い止められます。
ログ、システムのスナップショット、ネットワークデータが失われる前に保存します。調査、コンプライアンス報告、およびそれに続く法的措置で必要となります。
このステップを先延ばしにせず、セキュリティチーム、弁護士、経営陣に直ちに連絡します。多くの企業は、定められた期限内に規制当局または影響を受けるユーザーに通知する必要があります。
一般的な侵害対応のタイムライン
インシデント対応は、明確なパターンに従って行われます。それぞれの段階で何に注力すべきかを把握しておくことで、プレッシャーのかかる状況でもチームが迅速に行動できます。
最初の1~24時間
- インシデント対応計画を発動してください
- 侵害されたシステムを隔離し、ラテラルムーブメントを阻止する
- 最初の侵入ポイントを特定する
- ログ、スナップショット、トラフィックデータなどの重要な証拠を保存する
- 社内の経営陣と弁護士に通知する
最初の48~72時間
- 環境全体で攻撃者が到達した範囲をマッピングする
- アクセスまたは窃取されたデータをご確認ください
- 根本原因分析を開始する
- 報告期限と法的義務をご確認ください
- 必要に応じて、外部のインシデント対応支援を要請する
最初の7日間
- 影響を受けたシステムをクリーンなバックアップから復元する
- 侵害された認証情報を取り消し、ローテーションする
- 攻撃者が悪用した脆弱性にパッチを適用してください
- ギャップを埋めるためにセキュリティポリシーを更新してください
- 必要に応じて、規制当局および影響を受ける関係者に通知してください
イルミオがどのように役立つか
Illumioは、ハイブリッド・マルチクラウド環境全体でラテラルムーブメントを阻止し、影響範囲を特定して、侵害を迅速に封じ込めるための可視性と制御を提供します。
すべてを、即座に可視化
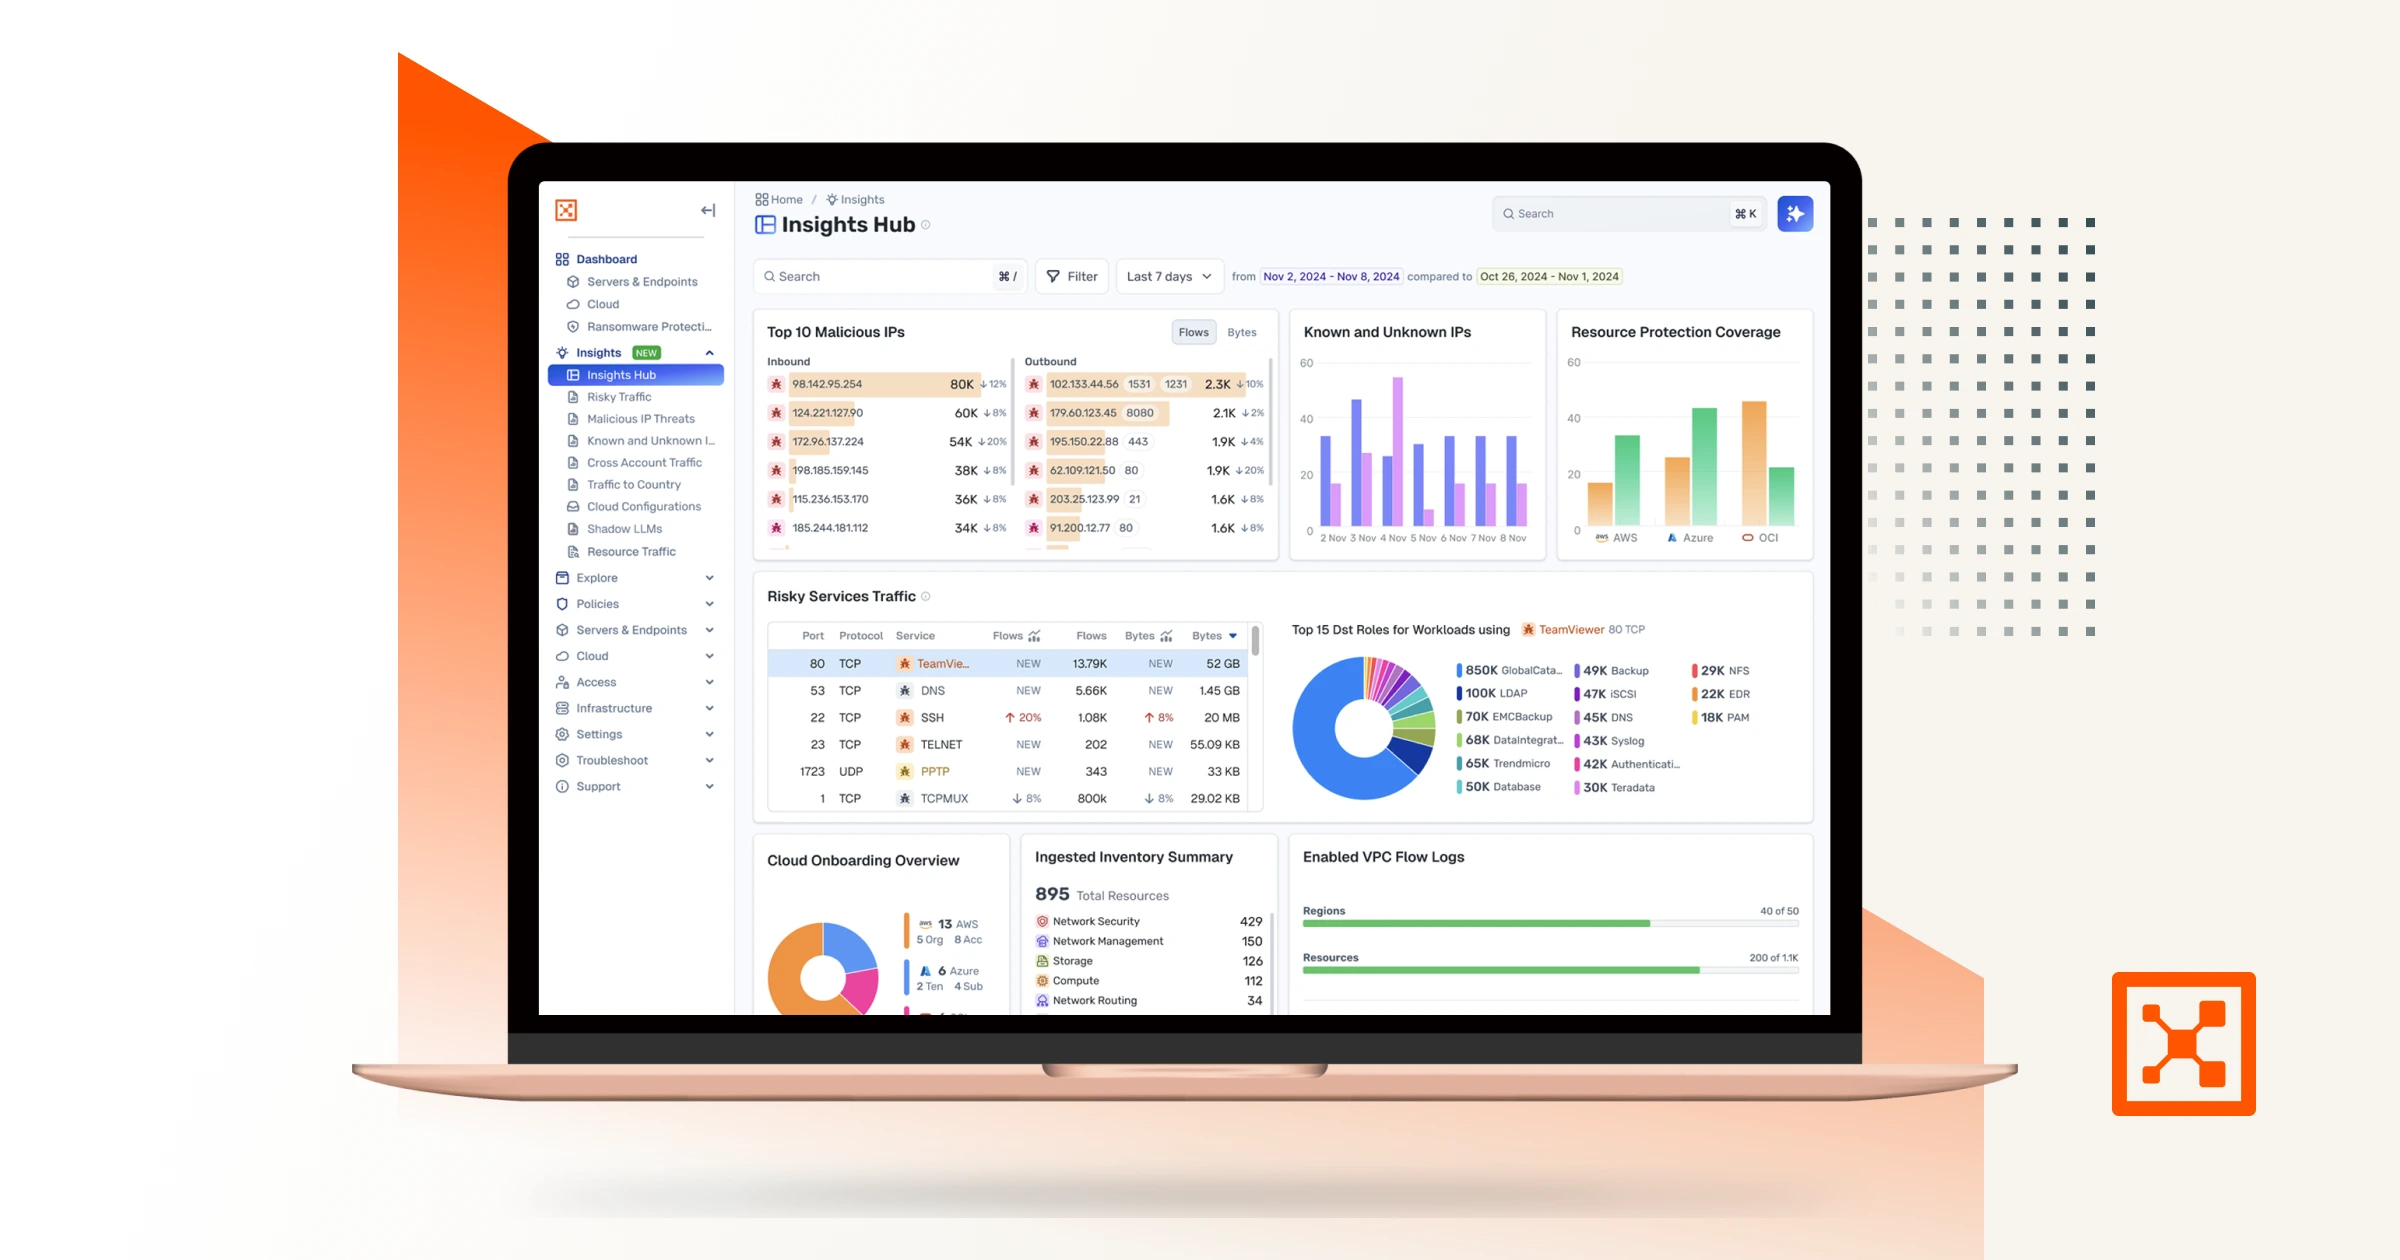
見えないものを保護することはできません。Illumioは、クラウド、データセンター、エンドポイントの環境全体にわたるすべての接続をリアルタイムでマッピングします。攻撃者が今どこにいて、どこへ向かっているのかを正確に把握できます。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
拡散を止める
Illumioのマイクロセグメンテーションを使えば、ワンクリックで侵害されたシステムを隔離できます。ネットワーク全体をオフラインにする必要はありません。攻撃者が重要な資産に到達する前に、その経路を的確かつ迅速に遮断します。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
攻撃の爆発半径を特定
全容をすばやく把握します。Illumioは、環境内のすべてのワークロード、接続、依存関係をマッピングするため、チームは何が影響を受けたのか、何が影響を受けていないのか、次にどこに注力すべきかを正確に把握できます。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
業務をより早く再開
侵害の封じ込めは、ほんの始まりにすぎません。Illumioは、攻撃者が悪用したギャップを解消し、環境を強化することで、次の侵害を、それが発生した場所で確実に阻止できるよう支援します。これこそが、ゼロトラストの実践です。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
お客様のニーズに適応
ウォーターフォール、アジャイル、ハイブリッド、予測型など、貴社のプロジェクト手法に合わせ、期待される成果の達成に最適化します。
セグメンテーションの簡素化
サイバー脅威は急速に移動し、静かに広がり、信頼できる接続を悪用します。予防だけでは阻止できません。組織は、回復力を維持するために、攻撃が拡大する前にそれを封じ込めることに重点を置く必要があります。この電子書籍では、最小限のリスクと測定可能な価値でセグメンテーションを展開するための明確で段階的なロードマップを紹介しています。
現在進行中の侵害の封じ込めでお困りですか?
AIを活用した侵害の封じ込めによって、より少ないリソースでより多くの成果を上げる方法をご覧ください。
侵害の封じ込めに関するよくある質問
侵害はストレスの原因になります。 何が起こるか、そしてどう対処すればよいかを把握しておくことで、大きな違いが生まれます。現在進行中のインシデントに対応している、またはインシデントからの復旧に取り組んでいる組織からよく寄せられる質問への回答をご紹介します。