
侵害封じ込め:組織向け完全ガイド
侵害封じ込めとは何ですか?
侵害の封じ込めとは、 サイバーセキュリティ インシデントが検出された後にその範囲と影響を制限するために取られる戦略と行動を指します。脅威の特定に焦点を当てた侵害検出とは異なり、封じ込めは攻撃者のネットワーク内でのラテラルムーブメントを防ぎ、重要な資産やデータを保護することを目指しています。
効果的な侵害の封じ込めは 、インシデント対応 ライフサイクルにおける重要な段階であり、検出と根絶の間のギャップを埋めます。影響を受けたシステムを隔離し、アクセス制御を実装し、マイクロセグメンテーションなどの技術を活用して攻撃の進行を阻止します。
組織にとって侵害封じ込めが重要な理由
データ侵害の頻度とコストの上昇
サイバー攻撃はますます頻繁に発生し、そのコストも増大しています。IBMの2024年データ漏洩コストレポートによると、データ漏洩の平均コストは445万ドルに達し、前年と比べて大幅に増加しました。財務的な影響と評判の失墜が相まって、強力な侵害封じ込め戦略の必要性が強調されます。
滞留時間と横方向の動き: サイレント リスク
滞留時間(侵害の発生から検出までの期間)は数か月に及ぶ可能性があり、攻撃者はネットワーク内で横方向に移動する十分な機会を得ることができます。このラテラルムーブメントにより、機密データやシステムにアクセスできるようになり、侵害の影響が増幅されます。封じ込め戦略は、滞留時間を短縮し、横方向の動きを制限することで、潜在的な損害を軽減することを目的としています。
規制遵守への影響
GDPR、HIPAA、 PCI-DSSなどの規制は、厳格なデータ保護措置を義務付けている。侵害を迅速に抑えなければ、高額な罰金や法的処分につながる可能性があります。効果的な封じ込め対策の実施は、コンプライアンスとデータセキュリティへのコミットメントを示します。
評判と信頼の低下
データ侵害は経済的損失だけでなく、顧客の信頼を損ない、ブランドの評判を傷つけます。迅速な封じ込めにより、侵害の可視性と影響が最小限に抑えられ、組織が利害関係者の信頼を維持できるようになります。
効果的な侵害封じ込めの主な利点
- 攻撃爆発半径を最小化: 影響を受けるシステムを隔離することで、ネットワークの他の部分への侵害の拡大を防ぎます。
- 平均応答時間(MTTR)を短縮します。 迅速な封じ込めアクションにより、インシデントの迅速な解決につながり、ダウンタイムと関連コストが削減されます。
- 機密データとビジネス継続性を保護: 封じ込めにより重要なデータが保護され、中断を最小限に抑えて事業運営を継続できるようになります。
- 監査準備とコンプライアンス体制を強化: 効果的な封じ込め対策を実証することで、コンプライアンス監査や規制審査が容易になります。
- 利害関係者の信頼を高めます。 プロアクティブな封じ込め戦略により、顧客、パートナー、投資家は、セキュリティに対する組織の取り組みを安心させます。
効果的な侵害封じ込めの基本原則
セグメンテーションとマイクロセグメンテーション
セグメンテーションは、ネットワークを明確なゾーンに分割してトラフィックフローを制御するものです。マイクロセグメンテーション はさらに進めて、個々のワークロードやアプリケーションに細かく分かるゾーンを作成します。このアプローチは ゼロトラスト モデルの導入に不可欠であり、たとえ一つのセグメントが侵害されても、侵害が簡単に広がらないようにします。
可視性とリアルタイムテレメトリ
アプリケーションとシステムがどのように通信するかを理解することは、異常を検出するために不可欠です。リアルタイムのテレメトリにより、ネットワーク トラフィックに関する洞察が得られ、脅威の迅速な特定と封じ込めが可能になります。
自動化とオーケストレーション
検出された脅威に対する自動応答により、応答時間を大幅に短縮できます。オーケストレーション ツールは、さまざまなシステム間でこれらの自動化されたアクションを調整し、一貫した封じ込め戦略を保証します。
ビジネスを中断することなく封じ込め
効果的な封じ込めは事業運営を妨げるべきではありません。影響を受けていないシステムの機能を維持しながら脅威を隔離し、継続性を確保する戦略を設計する必要があります。
侵害封じ込め戦略のフレームワーク
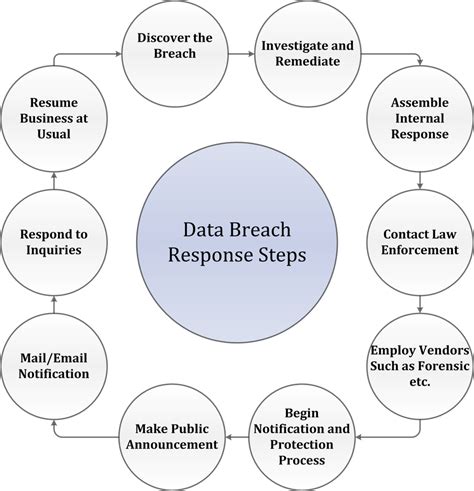
侵害封じ込め戦略を成功させるには、インシデントの最中に即興で作るものではなく、構造化され、プロアクティブに、継続的に改良されなければなりません。このフレームワークは、被害を最小限に抑え、業務を迅速に復旧し、長期的なサイバーレジリエンスを構築するために組織が従うべき6つの重要なステップを概説しています。
- 割り振る: ネットワークをマッピングして、重要な資産と潜在的な脆弱性を特定します。
- 設計: 組織のインフラストラクチャに合わせたセグメンテーションポリシーと封じ込め戦略を開発します。
- 道具: 設計されたポリシーを展開し、ネットワーク全体で確実に適用されます。
- モニター: ネットワークトラフィックとシステムの動作を継続的に観察して、異常を検出します。
- 応じる: 侵害を検出したら、脅威を隔離するために封じ込め対策を速やかに実行します。
- 進化: 学んだ教訓と新たな脅威に基づいて、封じ込め戦略を定期的に更新し、改良します。
この段階的な封じ込め戦略に従うことで、組織はサイバーセキュリティ インシデントによる影響を大幅に減らすことができます。適切な計画と適切なテクノロジーを導入することで、チームは迅速に対応し、進化する脅威の状況に適応できるようになります。
侵害封じ込めを可能にするテクノロジー
封じ込めの強さは、それをサポートするテクノロジーによって決まります。今日のサイバーセキュリティ環境では、オンプレミスからクラウド、そしてその間のあらゆる環境に至るまで、さまざまな環境にわたって可視性、制御、迅速な対応を可能にする、階層化された統合技術スタックが求められています。
- マイクロセグメンテーション プラットフォーム: Illumio などのツールは、効果的な封じ込めに不可欠な、ネットワーク トラフィックのきめ細かな制御を提供します。
- ゼロトラストアーキテクチャ: このセキュリティ モデルは暗黙の信頼を前提とせず、すべてのアクセス要求に対して検証を必要とするため、侵害の伝播が制限されます。
- EDR/XDR統合: endpoints検出・応答(EDR) および拡張検出応答(XDR)ツールは、endpointsやネットワーク間の脅威を検出し対応します。
- セキュリティオーケストレーションの自動化と対応(SOAR)ツール: これらのプラットフォームは脅威の検出と対応プロセスを自動化し、効率を高めます。
- 欺瞞技術とハニーポット: おとりシステムを導入することで、組織は実際の資産を危険にさらすことなく攻撃者の行動を検出および分析できます。
これらのテクノロジーを連携して使用すると、効果的な侵害封じ込め戦略のバックボーンを形成します。イルミオのマイクロセグメンテーションやゼロトラスト施行などのソリューションを活用することで、組織はリスクを劇的に軽減し、ラテラルムーブメントを阻止し、最も価値のあるデジタル資産を保護できます。
イルミオが組織の侵害封じ込めにどのように役立つか
イルミオのマイクロセグメンテーション技術は、侵害封じ込めへの積極的なアプローチを提供します。アプリケーションの依存関係を視覚化し、セグメンテーションポリシーを適用することで、イルミオはネットワーク内の脅威の横方向の移動を制限します。
当社のエージェントベースのアプローチにより、レガシーシステムを含むさまざまな環境との互換性が保証されます。既存のセキュリティ エコシステムとの統合により、シームレスな展開と運用が可能になります。
ケース例:「数時間ではなく数秒で封じ込める」
世界的な金融機関はイルミオのソリューションを導入し、侵害封じ込め時間を数時間からわずか数秒に短縮し、潜在的な損害を大幅に最小限に抑えました。
実際の使用例
ランサムウェアの拡散阻止
注目すべきインシデントとして、ある製造会社が ランサムウェア 攻撃に直面しました。Illumioのマイクロセグメンテーションを活用することで、影響を受けたシステムを迅速に隔離し、拡散を防ぎ、運用の継続性を確保しました。
インサイダー脅威の封じ込め
医療提供者が内部ユーザーによる不正アクセスを検出しました。セグメンテーション制御を実装することで、ユーザーのアクセスを制限し、患者データを保護しました。
クラウドおよびハイブリッド環境の封じ込め
ハイブリッドクラウド環境で事業を展開しているテクノロジー企業は、イルミオのソリューションを採用してインフラストラクチャ全体の可視性と制御を維持し、潜在的な侵害を効果的に封じ込めました。
オペレーショナルテクノロジー(OT)セキュリティ
あるエネルギー部門の企業は、イルミオのマイクロセグメンテーションをOTシステムに統合し、重要な業務を中断することなくセキュリティを強化しました。
侵害封じ込めにおける一般的な課題とその克服方法
侵害封じ込めは重要なサイバーセキュリティ機能ですが、それを効果的に実装するには障害がないわけではありません。多くの組織は、インシデント発生時に迅速に対応する能力を妨げる技術的および文化的な障害に直面しています。以下に、最も一般的な課題のいくつかと、それらを克服するための実践的な解決策を示します。
ネットワークの可視性の欠如
侵害封じ込めにおける最も大きなハードルの 1 つは、システムとアプリケーションがどのように相互作用するかをリアルタイムで可視化できないことです。この洞察がなければ、セキュリティチームは攻撃中に基本的に盲目的に飛行し、異常を検出したり、脅威の横方向の動きを追跡したりすることが困難になります。
解決: ネットワークトラフィックとシステム相互作用に関する包括的な洞察を提供するツールを実装します。たとえば、Illumio は、コミュニケーション フローを視覚化し、露出リスクを強調する動的なアプリケーション依存関係マッピングを提供し、チームが正確に対応できるようにします。
運用の中断に対する耐性
封じ込め戦略は、特にシステムを突然隔離したり、サービスを停止したりする場合、日常業務に混乱をもたらすと見なされることがよくあります。セキュリティと運用の間のこの摩擦により、応答時間が遅れ、侵害の影響が増大する可能性があります。
解決: ビジネス継続性を念頭に置いて封じ込め戦略を設計します。マイクロセグメンテーションなどのテクノロジーを採用して、影響を受けないシステムの実行を継続しながら、影響を受けるワークロードを外科的に分離できるようにします。長期的な混乱を最小限に抑えて、ビジネス関係者からの賛同を得るための封じ込めの価値を伝えます。
レガシーシステムとの統合の課題
レガシー インフラストラクチャには、最新の封じ込めツールと統合する柔軟性が欠けていることが多く、セキュリティ ギャップが残り、複雑さが増します。
解決: インフラストラクチャにとらわれず、古いシステムを含む幅広い環境と互換性のあるテクノロジーを選択してください。イルミオのエージェントベースのモデルにより、破壊的なアーキテクチャの変更を必要とせずに、レガシーインフラストラクチャと最新のインフラストラクチャ全体にシームレスに展開できます。
これらの課題に積極的に対処することで、組織は侵害封じ込め能力を強化し、全体的なサイバーセキュリティ体制を改善し、潜在的な脆弱性を回復力のポイントに変えることができます。
封じ込めの成功を測定するための主要な指標とKPI
- 平均収容時間 (MTTC): 侵害検出から封じ込めまでの平均期間。
- 横方向の移動の試みがブロックされました: 不正アクセスの試行回数により、封じ込め後の実装が妨げられました。
- 収容制御の前後に影響を受けたシステム: 封じ込め対策の有効性を評価するための比較。
- ポリシーカバレッジとエクスポージャーマッピングの比較:セキュリティポリシーが重要資産をどの程度保護するかの評価。
結論
データ侵害の封じ込めは単なる受動的な措置ではなく、現代のサイバーセキュリティに不可欠な先手的な戦略です。効果的な封じ込め手法を実施することで、組織は資産を守り、コンプライアンスを維持し、ステークホルダーの信頼を維持できます。
Illumioの侵害の封じ込めソリューションは、複雑なサイバーセキュリティ環境を自信と機敏さをもって進むためのツールと専門知識を提供します。マイクロセグメンテーションによるゼロトラストの強制から、リアルタイムの可視化による侵害隔離の加速まで、Illumioは開発、セキュリティオペレーション(DevSecOps)、サイバーセキュリティチームがインシデントを迅速に封じ込め、ビジネスの混乱を防ぐことを可能にします。
一秒一秒が重要な場合、Illumio のプラットフォームは応答時間を数時間から数秒に短縮し、組織が事後対応型の消火活動から事前対応型のサイバーレジリエンスに移行できるよう支援します。封じ込めを最優先とするセキュリティ戦略を構築する準備ができている場合は、侵害封じ込め、重要な資産の保護、またはクラウド セキュリティに関する Illumio のソリューションを検討して、今すぐ始めましょう。
侵害封じ込めに関するよくある質問
1. サイバーセキュリティにおける侵害封じ込めとは何ですか?
侵害封じ込めとは、サイバーセキュリティインシデントが検出された後に、その拡散と影響を制限するプロセスです。これには、侵害されたシステムを隔離し、セグメンテーション ポリシーを適用し、重要な資産を保護するためのラテラル ムーブメントの停止が含まれます。
2. 侵害の封じ込めは、侵害の検出とどう違うのですか?
検出は侵害を特定することに重点を置き、封じ込めは脅威の拡大を阻止するための措置を講じることです。どちらもより広範なデータ侵害対応プロセスの一部ですが、封じ込めは被害を軽減する決定的なステップです。
3. データ侵害対応計画におけるインシデント封じ込めとは何ですか?
インシデント封じ込めは、インシデント対応ライフサイクルの段階であり、影響を受けるシステムが隔離され、アクセスが制限され、脅威がネットワーク上で横方向に移動するのを防ぎます。
4. インシデント対応のための一般的な封じ込め戦略にはどのようなものがありますか?
一般的な封じ込め戦略には、マイクロセグメンテーション、最小権限アクセスの強制、ネットワークの分離、SOARツールの使用、横方向の移動の試みを検出するためのハニーポットまたはおとりの展開などがあります。
5. データ侵害を封じ込めるにはどのくらいの時間がかかるか?
理想的には、侵害の封じ込めは数分から数時間以内に行われる必要があります。平均封じ込め時間 (MTTC) が速ければ早いほど、侵害の影響は小さくなります。イルミオのようなツールは、封じ込め時間を数秒に短縮できます。
6. クラウド環境やハイブリッド環境でも侵害の封じ込めは可能ですか?
はい。Illumio のクラウド セキュリティ ソリューションなどのソリューションとツールを使用すると、 Illumio CloudSecureと同様に、組織はハイブリッドおよびマルチクラウド環境全体に封じ込め戦略を拡張し、可視性と制御を維持できます。