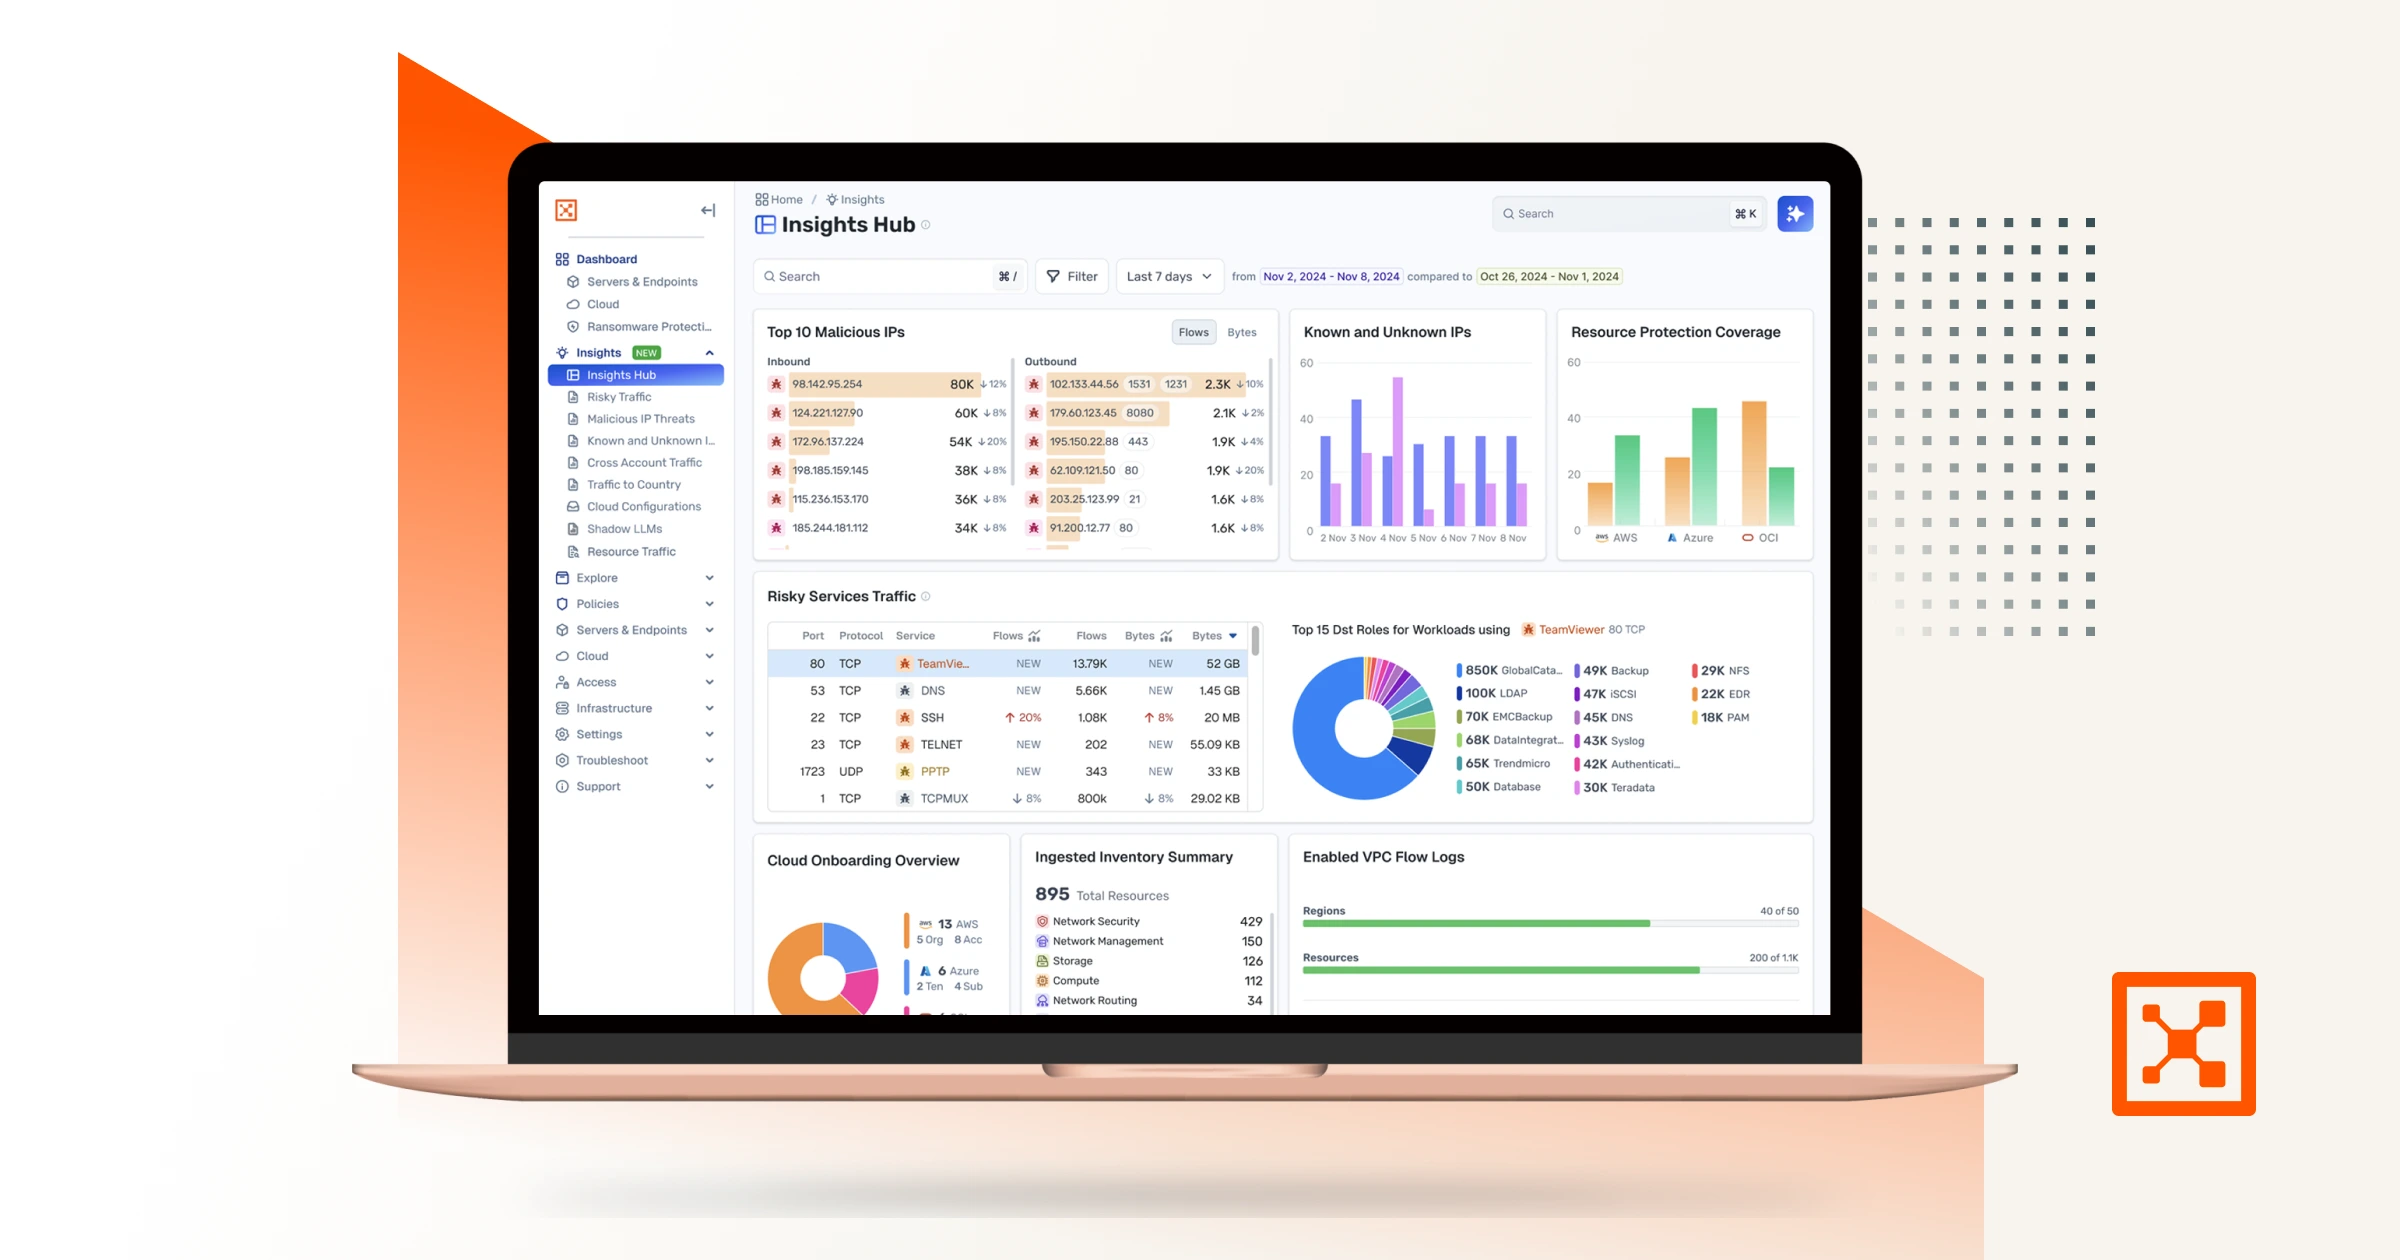
La faille cachée de la sécurité des centres de données : La connectivité des points d'extrémité
Beaucoup d’organisations savent à quel point il est important de segmenter leurs environnements, mais une erreur dangereuse persiste et peut démanteler les couches de défense qu’elles s’efforcent tant de construire.
Cet oubli ne concerne pas les menaces externes auxquelles les organisations se préparent quotidiennement ou les contrôles de la segmentation zéro confiance (ZTS) que plus de 60 % des organisations s'efforcent de mettre en place. Il s'agit plutôt d'un élément du paysage des menaces internes, en particulier la façon dont les attaquants peuvent se propager au sein d'un centre de données d'un segment à l'autre par le biais d'appareils d'utilisateurs finaux compromis tels que des ordinateurs portables et des postes de travail.
Dans ce billet de blogue, apprenez pourquoi les points d'extrémité laissent votre organisation exposée et comment arrêter le mouvement latéral entre les points d'extrémité et le centre de données avec la plateforme de segmentation zéro confiance d'Illumio.

Les endpoints représentent une menace pour la cyberrésilience
Les environnements hybrides et multi-cloud modernes sont une ruche d'activité, avec des données qui circulent dans tous les sens. Dans ce contexte complexe, les organisations s'efforcent de renforcer leur résilience cybernétique, et nombre d'entre elles se tournent vers des stratégies de sécurité "zéro confiance" pour y parvenir. La segmentation est une technologie fondamentale de toute architecture de confiance zéro. En stoppant les mouvements latéraux, la segmentation permet aux organisations de se concentrer sur la réduction du rayon d'action de la prochaine cyberattaque potentielle.
Alors que de nombreuses organisations se concentrent sur la segmentation de leurs environnements de datacenters et cloud, une menace discrète demeure lugubre. Beaucoup ne prennent pas en compte leurs endpoints, et cette lacune de sécurité permet aux attaquants d’utiliser des ordinateurs portables, des postes de travail et des technologies opérationnelles compromis comme tremplin vers des segments plus profonds et critiques des datacenters.
les endpoints : Voies cachées pour les attaquants
Avec la segmentation en place, les équipes de sécurité peuvent bloquer les mouvement latéraux entre segments, ce qui rend peu probable que les attaquants puissent passer d’un environnement de développement à une application à haute sécurité, par exemple.
Cependant, il peut y avoir un passage de l'environnement de développement à l'ordinateur portable d'un ingénieur, à un administrateur de réseau, et finalement à l'application critique de haute sécurité. L'absence de contrôles rigoureux du trafic entre les points d'extrémité et les centres de données, combinée à un contrôle limité entre les points d'extrémité, permet aux attaquants de trouver facilement des voies cachées pour effectuer des mouvements latéraux.

Sans segmentation moderne appropriée, les attaquants peuvent exploiter des voies internes ouvertes dès qu’ils gagnent un point d’appui dans les datacenters. Répondre à cette menace nécessite une approche différente qui dépasse les méthodes conventionnelles de segmentation.
La plateforme Illumio ZTS : Segmentation dans tous les environnements
Pour combler cette lacune de sécurité, il faut étendre les contrôles de segmentation aux appareils connectés aux datacenters. Cela nécessite une solution capable d’offrir une visibilité granulaire et un contrôle sur le trafic à l’intérieur des datacenters — et sur tout ce qui y est connecté.
Illumio Zero Trust Segmentation (ZTS) offre une plateforme unique conçue pour étendre la segmentation moderne à l'ensemble du nuage, du centre de données et des points d'extrémité. La plateforme Illumio ZTS ne se contente pas de restreindre les mouvements latéraux au sein des applications et entre elles, elle veille également à empêcher toute tentative de déplacement latéral dans le centre de données par l'intermédiaire des points d'extrémité.
L’argument de la segmentation des les endpoints
Illumio Endpoint n'est pas seulement conçu pour contenir les brèches provenant du point d'accès - il fait également partie intégrante de la plateforme ZTS d'Illumio. En étendant la segmentation au-delà des limites du centre de données jusqu'aux appareils des utilisateurs finaux avec Illumio Endpoint, les organisations peuvent contrôler entièrement leur trafic du point de terminaison au serveur dans une seule plateforme.
Voici comment Illumio Endpoint aide :
- Voir tout le trafic des les endpoints: Illumio Endpoint offre une clarté immédiate sur les activités réseau, offrant une visibilité des flux de trafic, que les les endpoints soient au bureau ou à distance. Cette visibilité est essentielle pour élaborer des politiques de segmentation — et constitue une information cruciale pour toute équipe de sécurité.
- Contrôler l’accès aux applications: En limitant l’accès aux points de terminaison uniquement aux serveurs nécessaires, Illumio Endpoint minimise considérablement les voies disponibles pour les attaquants en cas de violation de données. Cette approche ciblée garantit que le trafic pouvant atteindre les zones sensibles des datacenters est fortement limité, réduisant ainsi le risque posé par les appareils utilisateurs.
- Exposition sécurisée des points de terminaison: En préparation d’une éventuelle violation, Illumio Endpoint est conçu pour limiter l’impact à un seul appareil. Cette stratégie d'isoler les incidents est essentielle pour maintenir l’intégrité du réseau plus large et prévenir la propagation des attaque vers le datacenters.
Pour en savoir plus, regardez une démo sur Illumio Endpoint :
La réponse : une plateforme unique
L'évolution des cybermenaces exige une évolution correspondante des stratégies de cybersécurité. Avec Illumio Endpoint et l'ensemble de la plateforme Illumio ZTS, les organisations peuvent adopter une approche avant-gardiste pour empêcher les brèches de se propager dans le centre de données. En reconnaissant et en atténuant les risques associés à la connectivité des points d'extrémité, les entreprises peuvent être prêtes à faire face à tout ce qui se présentera.
Vous voulez en savoir plus sur Illumio Endpoint ? Contactez-nous dès aujourd'hui.