Frontier AIは欧州の銀行における業務の回復力を検証している。
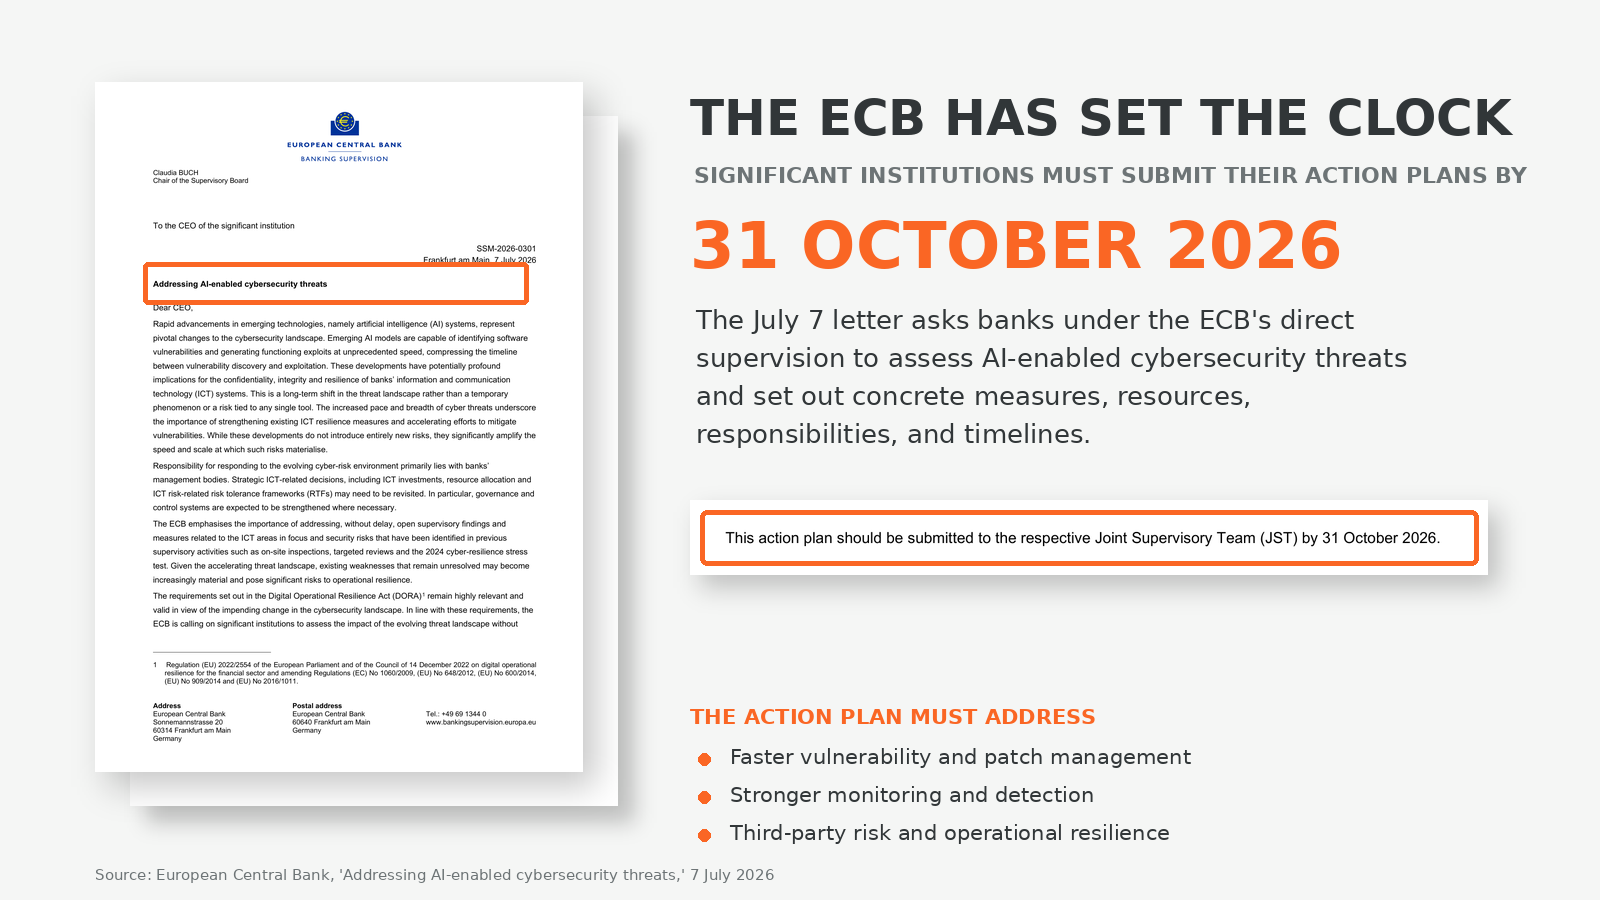
欧州中央銀行が直接監督する主要銀行は、今まさに時間との戦いを強いられている。10月31、2026までに、AIを利用したサイバー脅威の増加にどのように対応するかを示す行動計画を提出しなければならない。これらの計画では、脆弱性管理とパッチ適用の迅速化、監視と検出の強化、第三者リスク、および運用上の回復力への対応を盛り込む必要がある。銀行は、保護すべき重要なサービスを中断することなく、より速い脅威サイクルに適応できることを示さなければならない。
欧州中央銀行(ECB)が7月7日に送付した書簡には、その緊急性が説明されている。DORAが2025年1月に施行されて以来、最先端のAIは、以前から知られていたリスクを増幅させている。現在、ソフトウェアの脆弱性はかつてない速さで発見され、悪用される可能性があり、銀行が脆弱性を特定し、テストし、安全に修正プログラムを展開するための時間がますます少なくなっている。
「最先端のAIのおかげで、エージェントは脆弱性を発見し、セキュリティ上の問題を非常に迅速に特定できるようになりました」と、Illumioのシニアソリューションマーケティングマネージャーであるアイシュワリヤ・ラマニ氏は述べています。「しかし、彼らはそれらの脆弱性を機械の速度で悪用することもできる。」
そのスピードは、難しいバランスを生み出す。銀行はパッチを適用する必要があるが、基幹銀行システム、決済プラットフォーム、クラウド環境、あるいは重要なサードパーティ接続への性急な変更は、保護しようとしているサービスを混乱させる可能性がある。彼らは、自らのシステム障害を引き起こすことなく、迅速にリスクを軽減する必要がある。
脆弱性の有効期間は縮小している
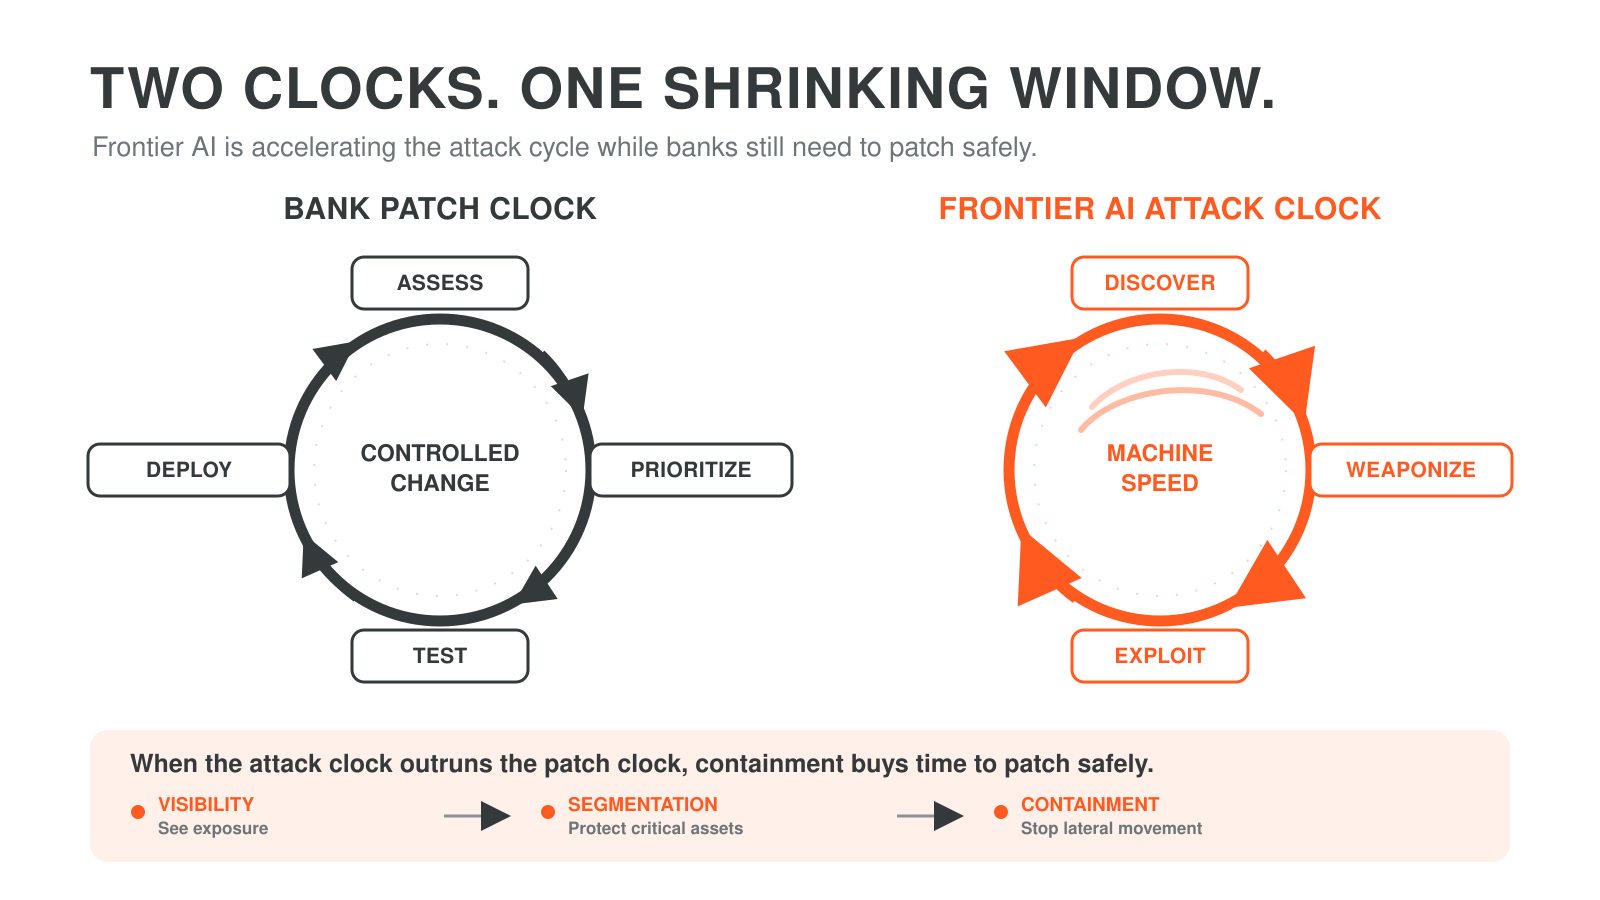
従来の脆弱性管理は明確な手順で行われていた。まず、欠陥が発見される。セキュリティチームは脆弱性を評価し、修正プログラムをテストし、パッチを適用した。そのプロセスは決して安全を保証するものではなかったが、多くの場合、防御側に行動する時間を与えてくれた。最先端のAIは、その期間を短縮し、場合によっては完全に排除することができる。
CERT-EUは、「AIを活用したツールが、従来のパッチ適用サイクルを根本的に覆すほどの速さでソフトウェアの脆弱性を発見し、悪用している」と警告した。また、パッチが利用可能になる前に悪用が始まる可能性があるという証拠も挙げた。
これにより、銀行のセキュリティチームとITチームは、相反する2つのプレッシャーにさらされることになる。彼らはより多くの脆弱性を評価し、より迅速な攻撃に対応しなければならない。同時に、彼らはパッチのテストを行い、システムの安定性を維持し、重要な金融サービスを継続的に提供しなければならない。
規制当局はこれを永続的な変化と捉えている。6月、 ファイブ・アイズのサイバー機関は、 AIを活用したサイバー能力の大幅な変化が起こる時期は「数年ではなく、数ヶ月以内」だと警告した。欧州システミックリスク委員会も同様に、最先端のAIがEUの金融システムに対するサイバー攻撃の速度、規模、高度化を加速させる可能性があると警告した。
これらの警告を総合すると、脆弱性管理は運用上の回復力に関する問題となる。銀行は依然として迅速なパッチ適用を行う必要があるが、パッチ適用だけに頼ることはできない。修正プログラムが利用できない場合、またはすぐに展開できない場合は、リスクを軽減し、重要なサービスを保護し、攻撃者がアクセスできる範囲を制限する必要があります。
「すぐに修復できない場合でも、被害の範囲を縮小することは可能です」とラマニ氏は述べた。「何かが侵害された場合、それが広がるのを傍観するのではなく、その場で封じ込めるべきだ。」
DORAはレジリエンスを証明するためのフレームワークです
DORAは2025年1月からEUの金融機関に適用されている。その5つの柱は、情報通信技術(ICT)リスク管理、インシデント報告、レジリエンステスト、サードパーティリスク管理、および情報共有を網羅している。
しかし、DORAは完璧な予防を前提としているわけではない。これは、企業が重要なサービスを支えるシステムとプロバイダーを特定することを要求するものです。企業は、それらのサービスが混乱に耐えうることを証明する必要もある。
欧州中央銀行(ECB)が設定した10月31日の期限は、そのテストをより緊急性の高いものにしている。銀行は、パッチ適用にかけられる時間が短くなる脅威サイクルに、自社のDORAプログラムがどのように適応していくのかを示す必要がある。彼らはまず、最もリスクにさらされているシステムに注力しつつ、中核となる銀行業務、決済、顧客サービスを安定的に維持しなければならない。
依存関係が爆発範囲を拡大する
銀行の攻撃対象領域は、銀行自身のデータセンターにとどまらない。これには、クラウド環境、ソフトウェアコンポーネント、マネージドサービス、決済接続、およびサードパーティプロバイダーが含まれます。それらのいずれかに脆弱性があると、重要なサービスへの侵入経路が生まれる可能性がある。
「第三者への依存の度合いは分からない」とラマニ氏は述べた。「そうした相互依存関係を把握することが、最大の課題だと私は考えています。」
ジャック・ヘンリー社で最近発生したサイバー攻撃事件は、この問題を具体的なものとして浮き彫りにした。この米国の金融テクノロジープロバイダーは、7,200以上の銀行と信用組合にサービスを提供している。8月、同社はフィッシング攻撃が社内の非本番環境のごく一部にまで及び、10人未満の顧客の個人情報に影響を与えたことを公表した。
ジャック・ヘンリー氏は、顧客向けシステム、基幹プラットフォーム、日常的な処理サービスへのアクセスや中断は一切なかったと述べた。その制御システムは異常な活動を検知し、影響を受けたシステムを隔離し、システム停止を起こすことなく事態を収束させた。
この出来事は、広範囲にわたる経済混乱を引き起こさなかった。しかし、これは銀行が主要なテクノロジープロバイダーとの関係を理解する必要がある理由、そして攻撃がそれらのプロバイダーのいずれかを標的とした場合に、影響を受けたシステムを封じ込める必要がある理由を示している。
ラマニ氏が言うように、「評価では、ベンダーが3月に安全だったかどうかは分かりますが、9月にそのベンダー自身の環境が侵害され、そのベンダーとの接続がまだ維持されている場合に何が起こるかについては何も分かりません。」
銀行が時間を稼ぐ方法
銀行が一度にパッチを適用できない場合、修正プログラムのテストと展開中にリスクを軽減する対策が必要となる。ラマニ氏は「評価、優先順位付け、検出」という3つのステップを説明した。
銀行は、以下の方法でこれらの措置を実行できます。
- アプリケーション、ワークロード、クラウド環境、サードパーティ間の現在の接続をマッピングする
- インターネットに接続された資産、重要なサービス、および最も露出度の高い経路を優先する
- 東西間の不要な通信を制限することで、侵害されたシステムが周囲の全てに影響を及ぼさないようにする。
- 重要な資産を保護し、爆発範囲を縮小するために、セグメンテーションまたはマイクロセグメンテーションを使用する。
- 横方向への拡散を防ぐため、侵害されたワークロードやリスクの高いサードパーティ接続を隔離する。
- 高速攻撃、ランサムウェア、クラウド障害、サプライチェーンの混乱に対する対応計画のテスト
セグメンテーションはパッチ適用に取って代わるものではありません。パッチが入手できない場合、さらなるテストが必要な場合、または展開するには運用上のリスクが大きすぎる場合に、それを補うことができます。欧州中央銀行(ECB)は、多層防御の一環として、特にセグメンテーション、そして可能な場合はマイクロセグメンテーションを挙げている。
回復力は脅威に追いつかなければならない
10月31日までに、銀行は最先端のAIの脅威を認識する以上のことをしなければならない。彼らはそれをどのように管理するのかを示す必要がある。
「強力な対策計画では、銀行が攻撃者に悪用される前にすべての脆弱性を修正できるとは想定しない」とラマニ氏は述べた。「これらの事例は、銀行がどのシステムが重要かを把握し、それらのシステムがどのように接続されているかを理解しており、攻撃者が足がかりを得た際に横方向への侵入を制限できることを示すだろう。」
脅威が機械並みのスピードで展開する場合、回復力を高めるには、より速い作業だけでは不十分だ。銀行は
一つの脆弱性
広範囲にわたる業務の中断を引き起こさないようにしなければならない。さらに詳しく知りたいですか?金融サービス業界における情報漏洩対策についてご覧ください。


