イルミオが我々の環境内およびあなたの環境内でのミトス級脅威に備えている方法
フロンティアAIは速度の計算を変えました。Mythosのようなシステムは脆弱性調査を加速させ、攻撃者がエクスプロイトチェーンを特定し、防御者が対応しなければならない窓口を縮小します。これはセキュリティ業界が数年ごとに直面する最新の疑問です。攻撃者が防御者の反応を上回る速さで動いたらどうなるのか?
もし名前が新しい方のために説明すると、Mythosは新世代のフロンティアAIモデルに属します。これらは真剣なセキュリティ調査を行うのに十分なシステムであり、つまり攻撃者調査も行う能力があるということです。
お客様と同じ疑問を持つかもしれません。Illumioは自社内でこの変化にどう防御しているのか、そして攻撃者が人間ではなくAIモデルである場合に、私たちのプラットフォームはどのように環境保護に役立っているのか?この記事は、その疑問に正面から答える短いシリーズの第1回目です。まずは以下から始めましょう。
- 社内で行っていること
- 私たちは今日、お客様の環境におけるリスクを抑制するためにどのように貢献しているかをご紹介します。
- 次に何が起こるのか
IllumioがAI時代に向けたソフトウェアのセキュリティ確保方法
ソフトウェアセキュリティのルールは変わりました。AIは攻撃者が脆弱性を見つけ、弱点をつなぎ、動作するエクスプロイトを構築するのを以前よりもはるかに短時間で支援できます。従来のセキュリティレビュー、つまり開発のごく一部の段階で行われるものでは、それに追いつききれません。
Illumioでは、セキュアなソフトウェア開発ライフサイクル(SDLC)を、自動化、分析、最先端のAIモデルを活用した継続的なコードからクラウドへのセキュリティプログラムへと進化させました。セキュリティは要件やアーキテクチャ計画の段階から始まります。脅威モデリング、悪用事例分析、設計レビューにより、コードの一行も書かれる前にリスクを特定します。
開発者が構築するにつれて、セキュリティコントロールは通常のワークフロー内で動作します。静的コード解析、ソフトウェア構成解析、シークレットスキャン、依存関係チェック、およびソフトウェア部品表(SBOM)の検証により、脆弱性を早期に発見できます。FrontierのAIモデルはこれらの発見を大規模にレビューし、ツール間のシグナルを相関させ、攻撃経路をフラグ付けし、エンジニアが実際に重要な脆弱性を修正するのを支援します。
出荷前に、すべてのアプリケーションは動的アプリケーションセキュリティテスト、APIテスト、コンテナセキュリティレビュー、ペネトレーションテストなど、さらに複数のテスト層を経ます。自動化されたセキュリティゲートは、重大なリスクが本番環境に到達するのを防ぎます。そのため、セキュリティは私たちが測定するリリース要件であり、最善の取り組みの活動ではありません。
セキュリティは展開で終わるわけではありません。テレメトリー、新たな脆弱性、顧客からの報告された問題を24時間体制で監視しています。AI支援分析はトリアージを加速させ、修正の優先順位付けを支援し、学んだことを設計、コーディング標準、開発者トレーニングにフィードバックします。
その結果、AI時代にふさわしいSDLCが誕生しました。人間の専門知識、規律あるエンジニアリング手法、そして最先端のAIが連携し、リスクを減らし、修復を加速し、ソフトウェアのライフサイクルのあらゆる段階で信頼を守ります。
これがあなたの環境にどのような意味を持つか
同じ原則が、私たちがあなたの環境について考える際の基盤となっています。AIが攻撃を高速化しているなら、そもそも攻撃者が到達できる範囲を縮小するコントロールが必要であり、検知と対応が全ての負担を担わないようにするためです。
私たちが最もよく耳にする質問は、実はクトゥルフ神話に関するものではありません。問題はスピードだ。妥協に数日ではなく数時間、そして間もなく数分で済むようになるとしたら、どんな事後対応型の制御システムでも追いつけるだろうか?私たちの答えは、攻撃がどのように進化しても、セグメンテーションはラテラルムーブメントに対する最も効果的な防御手段であるということです。積極的な操作こそが、加速し続ける脅威を追い越すために作られた唯一のものです。
Illumio Segmentationは、攻撃者がどの脆弱性を使っていたかを気にしません。ランサムウェアの阻止、ゼロデイ、AIによる侵入チェーンのいずれを阻止しているのかを知る必要はありません。この仕組みでは、明示的に承認したソース間でのみ接続を許可するため、攻撃者は次の段階に進むために、はるかに多くのシステムを侵害する必要が生じます。endpointsの検出と対応(EDR)、パッチ適用、隔離は依然としてセキュリティスタックの必要な部分ですが、設計上は反応的です。彼らは既に何かが起こってから行動する。AI駆動の攻撃速度においては、その検知と対応の間のギャップこそが攻撃者にとって必要な窓口となります。
これは私たちにとって新しい賭けではない。このアプローチは2013年から採用されており、2016年から2018年にかけてランサムウェアが企業を席巻した際にその価値を証明しました。理由は今も同じです。横方向に動けない攻撃は、どのようにして足場を築いても大きなダメージを与えられません。Bishop Foxによるランサムウェアエミュレーションテストでは、Illumioを使用する組織は、検出と対応だけで攻撃を阻止する速度でほぼ4倍速く阻止しました。
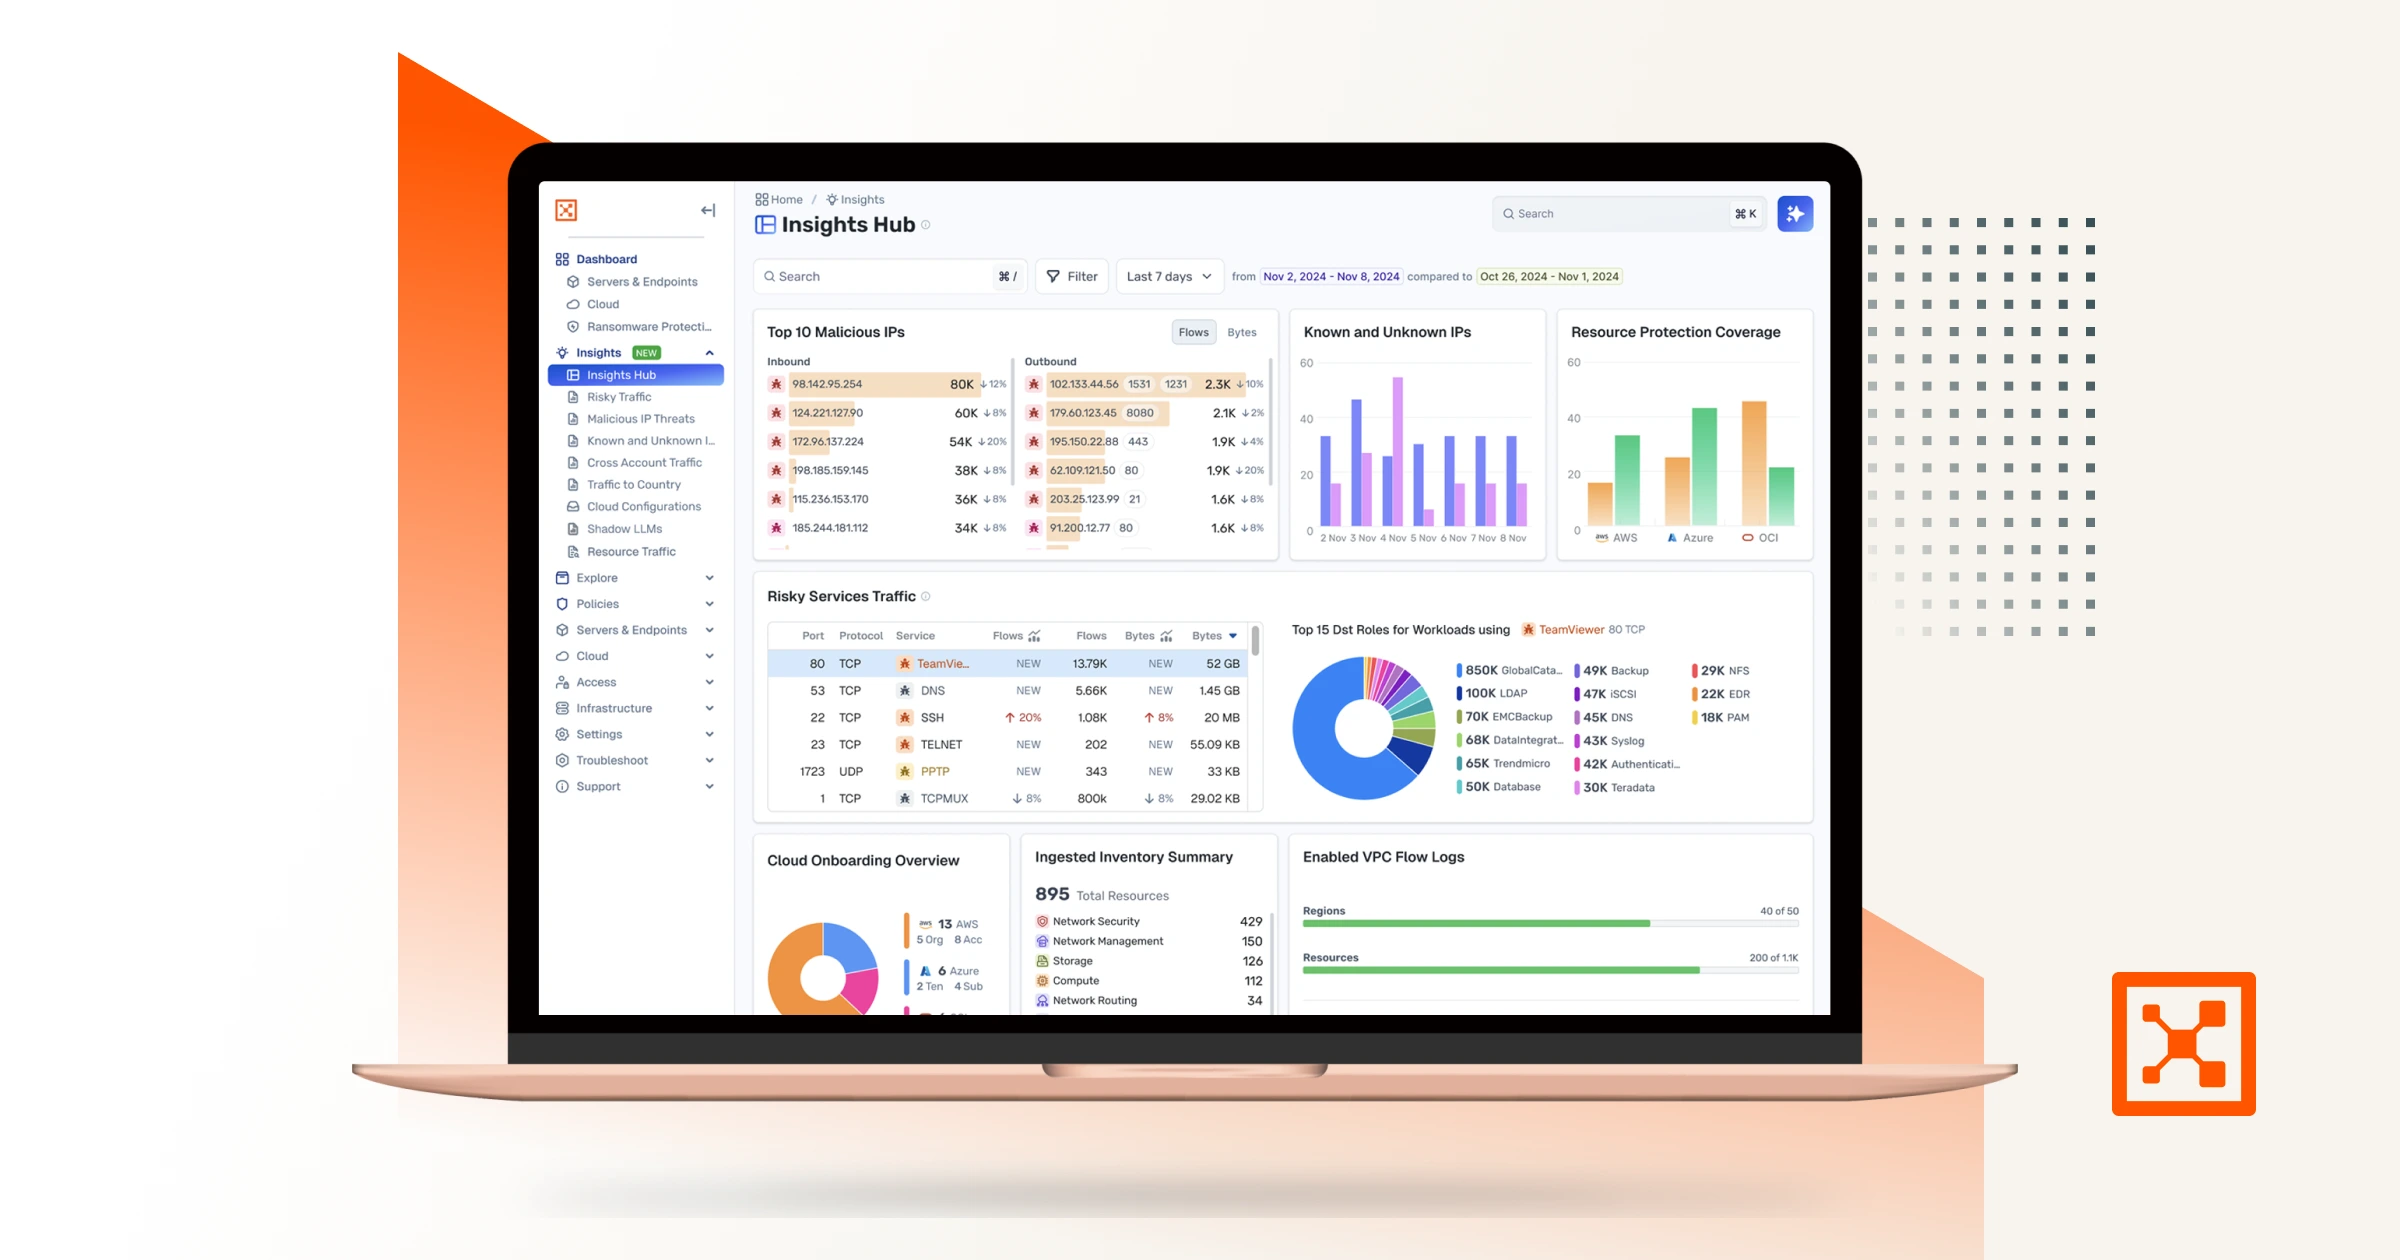
それを実現するには、3つの機能が必要です。Illumio Insightsは、ハイブリッドおよびマルチクラウド環境におけるトラフィックフローや資産の挙動をリアルタイムかつAI駆動で可視化し、リスクを優先してハイリスク資産に注目を集中させます。つまり、政策を盲目的に適用することは決してないということだ。選択的強制により、暴露されたNGINXインスタンスのような既知の脆弱なサービスを、攻撃が起こる前に識別され次第、積極的に強化できます。また、当社のポリシーはIPアドレスやネットワークトポロジーに紐づくのではなく、ラベルベースであるため、インフラストラクチャの変更に伴ってワークロードに自動的に追従します。イルミオは、仕事量がどこにあってもルールを一貫して適用します。
機械の速度攻撃に勝とうとしたりはしない。攻撃者(人間でもAIでも)が越えなければならない地面を縮小し、彼らが届く範囲を減らし、チームが追いかける場所も減らします。
次は?
フロンティアのAI脅威は一度きりの出来事ではありません。それらは軌跡だ。この脅威の形態が現れるのではなく恒久的なものになるにつれて、防御者が依存する技術もそれに伴って変化しなければなりません。私たちは、それがこうなると考えています。
フロンティアAIが開示と悪用のギャップを埋め続ける中で、いくつかの機能は「あればいい」から「重要なもの」へと変わっています。政策は、人が手書きで作成するだけのものにとどまるべきではない。ネットワークの状況やリスクの状況に基づいて構築され、その状況の変化に応じて適応していく必要がある。可視性は、セキュリティチームがこれまで追跡してきたワークロードやユーザーだけでなく、現在エンタープライズ環境内に現れるAIエージェントもカバーしなければなりません。監視されていないエージェントは、パッチ適用されていないサービスと同じくらい現実的な攻撃対象となります。執行は、速度が最も重視されるエージェントレス、精度が重視されるエージェントベース、クラウド、運用技術(OT)、そしてセキュリティを念頭に置いて作られたもののいないIoTデバイスなど、どこでも同時に行われなければなりません。また、検知は人間の対応を待つアラートで止まってはいけません。攻撃者が機械の速度で活動するようになると、数秒以内に直接封じ込めをトリガーする必要があるのです。なぜなら、それが唯一有効な時間スケールだからです。どのベンダーも単独でそのギャップを埋めることはできない。ネットワーク、ファイアウォール層、セキュリティオペレーションセンター(SOC)ツール、アイデンティティシステムすべてが同じ信号で動作します。それが、私たちがこの分野の今後の展開として捉えている方向性であり、次に何が起こるかを考える際に用いる視点です。
自分の環境でこれがどのように見えるかを確認したい場合は、まず可視性から始めてください。Illumio Insightsは、ハイブリッドクラウドやマルチクラウドの資産間で実際にトラフィックがどのように移動するかをマッピングし、攻撃者が次にどこに向かうかを示し、その地図がその後のすべてのセグメンテーション判断の基盤となります。この件については、シリーズの次回の記事で取り上げます。