

PHP2Shell ファクトシート
PHP2Shell攻撃の仕組み、影響を受けるのは誰で、そしてそれに対して何をすべきかについてです。
ハイライト
主な利点
アセットのプレビュー
PHP2Shell は PHP エンジンの重大な欠陥のペアであり、10 月21 、 2026に修正されました。彼らは、攻撃者がログインせずにウェブサーバー上でコードを実行できるようにしている。
PHPは、WordPress、Drupal、Joomlaといった最も人気のあるサイトやプラットフォームを含め、ウェブの大部分を支えています。これらのバグはエンジン自体の中に潜んでいるため、攻撃者はウェブサイト独自のコードやログインチェックが実行される前に攻撃を仕掛けることができます。
このファクトシートは、攻撃の仕組み、どのPHPバージョンが影響を受けるか、そして今後取るべき手順を説明しています。パッチ適用は重要です。しかし、セグメンテーションによって一つのサーバーが複数に増えるのを防いでいます。


アイテムが見つかりませんでした。

CRNパートナープログラムガイド2022 – 受賞者

グローバル情報セキュリティ賞 - パブリッシャーズチョイス

CRNパートナープログラムガイド2022 – 受賞者



ガイド
セグメンテーションソリューションを購入する前に尋ねるべき5つの質問
セグメンテーション ソリューションを購入する前に尋ねるべき 5 つの重要な質問を理解し、横方向の移動を阻止するために構築されたゼロ トラスト アーキテクチャを使用して隠れたリスクを回避します。
インフォグラフィック
サイバー脅威を封じ込めるために、すべての政府が必要とするもの
政府機関がAIを活用したサイバー脅威を封じ込め、リスクを軽減し、AI時代における持続的なサイバーレジリエンスを構築するために必要な基本的な実践方法を発見してください。
レポート
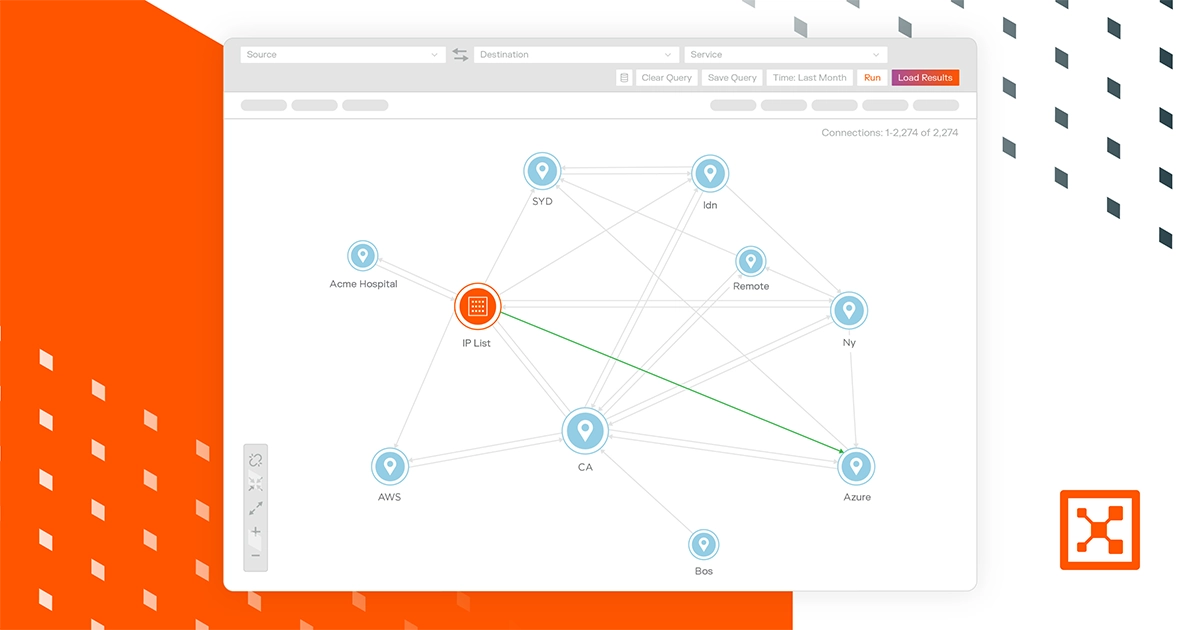
マイクロセグメンテーションの有効性:評価レポート
レッドチームのスペシャリストであるビショップ・フォックスによるこの種のものとしては初めてのレポートは、マイクロセグメンテーションが横方向の動きを制限する能力を定量化しています。
アイテムが見つかりませんでした。
違反を想定します。
影響を最小限に抑えます。
レジリエンスを高めます。
予期しないことがいつでも発生する可能性があるという前提から始めると、次の動作が促進されます

