Wie Illumio sich auf Gefahren der Mythos-Klasse in unserer eigenen Umgebung und in deiner vorbereitet
Frontier KI hat die Mathematik der Geschwindigkeit verändert. Systeme wie Mythos können die Schwachstellenforschung beschleunigen, Angreifern helfen, Exploit-Ketten zu identifizieren und die Fensterverteidiger zur Reaktion verringern. Es ist die neueste Version einer Frage, der sich die Sicherheitbranche alle paar Jahre stellen muss: Was passiert, wenn Angreifer schneller handeln, als Verteidiger reagieren können?
Falls dir der Name neu ist: Mythos gehört zu einer neuen Generation von Pionier-KI-Modellen. Sie sind systemfähig genug, um ernsthafte Sicherheitsforschung durchzuführen, was bedeutet, dass sie auch für ernsthafte Angreiferforschung fähig sind.
Sie fragen sich vielleicht dasselbe wie unsere Kunden: Wie schützt Illumio sich gegen diesen Wandel innerhalb unserer eigenen Mauern, und wie hilft unsere Plattform, Ihre Umgebung zu schützen, wenn der Angreifer möglicherweise ein KI-Modell statt einer Person ist? Dieser Beitrag ist der erste einer kurzen Reihe, in der diese Frage direkt beantwortet wird. Fangen wir an mit:
- Was wir intern machen
- Wie wir heute helfen, Risiken in Ihrer Umgebung einzudämmen
- Was kommt als Nächstes
Wie Illumio Software für das KI-Zeitalter sichert
Die Regeln der Softwaresicherheit haben sich geändert. KI kann Angreifern helfen, Schwachstellen zu finden, Schwachstellen zu identifizieren und funktionierende Exploits in einem Bruchteil der früheren Zeit zu erstellen. Traditionelle Sicherheitsüberprüfungen, die in wenigen isolierten Entwicklungsphasen stattfinden, können damit nicht Schritt halten.
Bei Illumio haben wir unseren Secure Software Development Lifecycle (SDLC) zu einem kontinuierlichen Code-to-Cloud-Sicherheit Programm entwickelt, das von Automatisierung, Analysen und fortschrittlichen KI-Modellen angetrieben wird. Sicherheit beginnt während der Anforderungen und der Architekturplanung. Gefahrenmodellierung, Analyse von Missbrauchsfällen und Designüberprüfungen helfen uns, Risiken zu erkennen, bevor eine einzige Codezeile geschrieben wird.
Während Entwickler bauen, laufen Sicherheit und Kontrollen innerhalb ihrer normalen Arbeitsabläufe. Statische Code-Analyse, Softwarekompositionsanalyse, Geheimnis-Scanning, Abhängigkeitsprüfungen und Software-Bauliste-(SBOM)-Validierung erkennen frühzeitig Schwächen. Frontier-KI-Modelle überprüfen diese Ergebnisse dann in großem Maßstab, korrelieren Signale über Tools hinweg, markieren die wahrscheinlichen Angriffspfade und helfen Ingenieuren, die tatsächlich relevanten Schwachstellen zu beheben.
Bevor wir ausliefern, durchläuft jede Anwendung mehrere weitere Testschichten: dynamische Anwendungssicherheitstests, API-Tests, Container-Sicherheitsprüfungen und Penetrationstests. Automatisierte Sicherheitstore verhindern, dass kritische Risiken in die Produktion gelangen. Das macht Sicherheit zu einer Veröffentlichungsanforderung, die wir messen, und nicht zu einer Best-Effort-Aktivität.
Sicherheit endet nicht mit dem Einsatz. Wir überwachen rund um die Uhr Telemetrie, aufkommende Schwachstellen und von Kunden gemeldete Probleme. KI-gestützte Analyse beschleunigt die Triage und hilft uns, Korrekturen zu priorisieren, und fließt das Gelernte dann zurück in Design, Codierungsstandards und Entwicklerschulungen.
Das Ergebnis ist ein SDLC, das für das KI-Zeitalter gebaut wurde. Menschliches Know-how, disziplinierte Ingenieurspraktiken und fortschrittliche KI arbeiten zusammen, um Risiken zu verringern, die Sanierung zu beschleunigen und das Vertrauen zu bewahren, das Sie in unsere Software in jeder Lebensphase setzen.
Was das für deine Umgebung bedeutet
Dasselbe Prinzip prägt, wie wir über deine Umgebung denken. Wenn KI Angriffe schneller macht, braucht man Kontrollen, die das Erreichen eines Angreifers verkürzen – sodass Erkennung und Reaktion nicht die ganze Last tragen.
Die Frage, die wir am häufigsten hören, betrifft eigentlich nicht Mythos. Es geht um Geschwindigkeit: Wenn ein Kompromiss Stunden statt Tage dauert – und vielleicht bald Minuten – kann eine reaktive Kontrolle mithalten? Unsere Antwort ist, dass Segmentierung immer noch der effektivste Schutz gegen Lateral Movement ist, egal wie sich der Angriff entwickelt. Proaktive Steuerungen sind die einzigen, die darauf ausgelegt sind, einer Gefahr zu entkommen, die immer schneller wird.
Illumio Segmentation ist egal, welche Schwachstelle ein Angreifer verwendet hat. Sie muss nicht wissen, ob sie Ransomware, einen Zero-Day oder eine KI-gesteuerte Eindringlingskette stoppt. Es funktioniert, indem Verbindungen nur zwischen von dir explizit autorisierten Quellen erlaubt werden, sodass ein Angreifer viel mehr Systeme kompromittieren muss, nur um einen weiteren Schritt zu machen. endpoints-Erkennung und -reaktion (EDR), Patching und Quarantäne sind weiterhin notwendige Bestandteile eines Sicherheitsstacks, aber sie sind von Natur aus reaktiv. Sie handeln, nachdem bereits etwas passiert ist. Bei KI-gesteuerten Angriffsgeschwindigkeiten ist diese Lücke zwischen Erkennung und Reaktion genau das Zeitfenster, das ein Angreifer braucht.
Das ist keine neue Wette für uns. Wir verfolgen diesen Ansatz seit 2013, und er hat sich bewährt, als zwischen 2016 und 2018 Ransomware Unternehmen erfasste – aus demselben Grund, aus dem es jetzt wichtig ist. Angriffe, die sich nicht seitlich bewegen können, können kaum Schaden anrichten, egal wie sie sich anfangs festgesetzt haben. Bei Ransomware-Emulationstests von Bishop Fox stoppten Organisationen, die Illumio verwendeten, Angriffe fast viermal schneller als allein Erkennung und Reaktion.
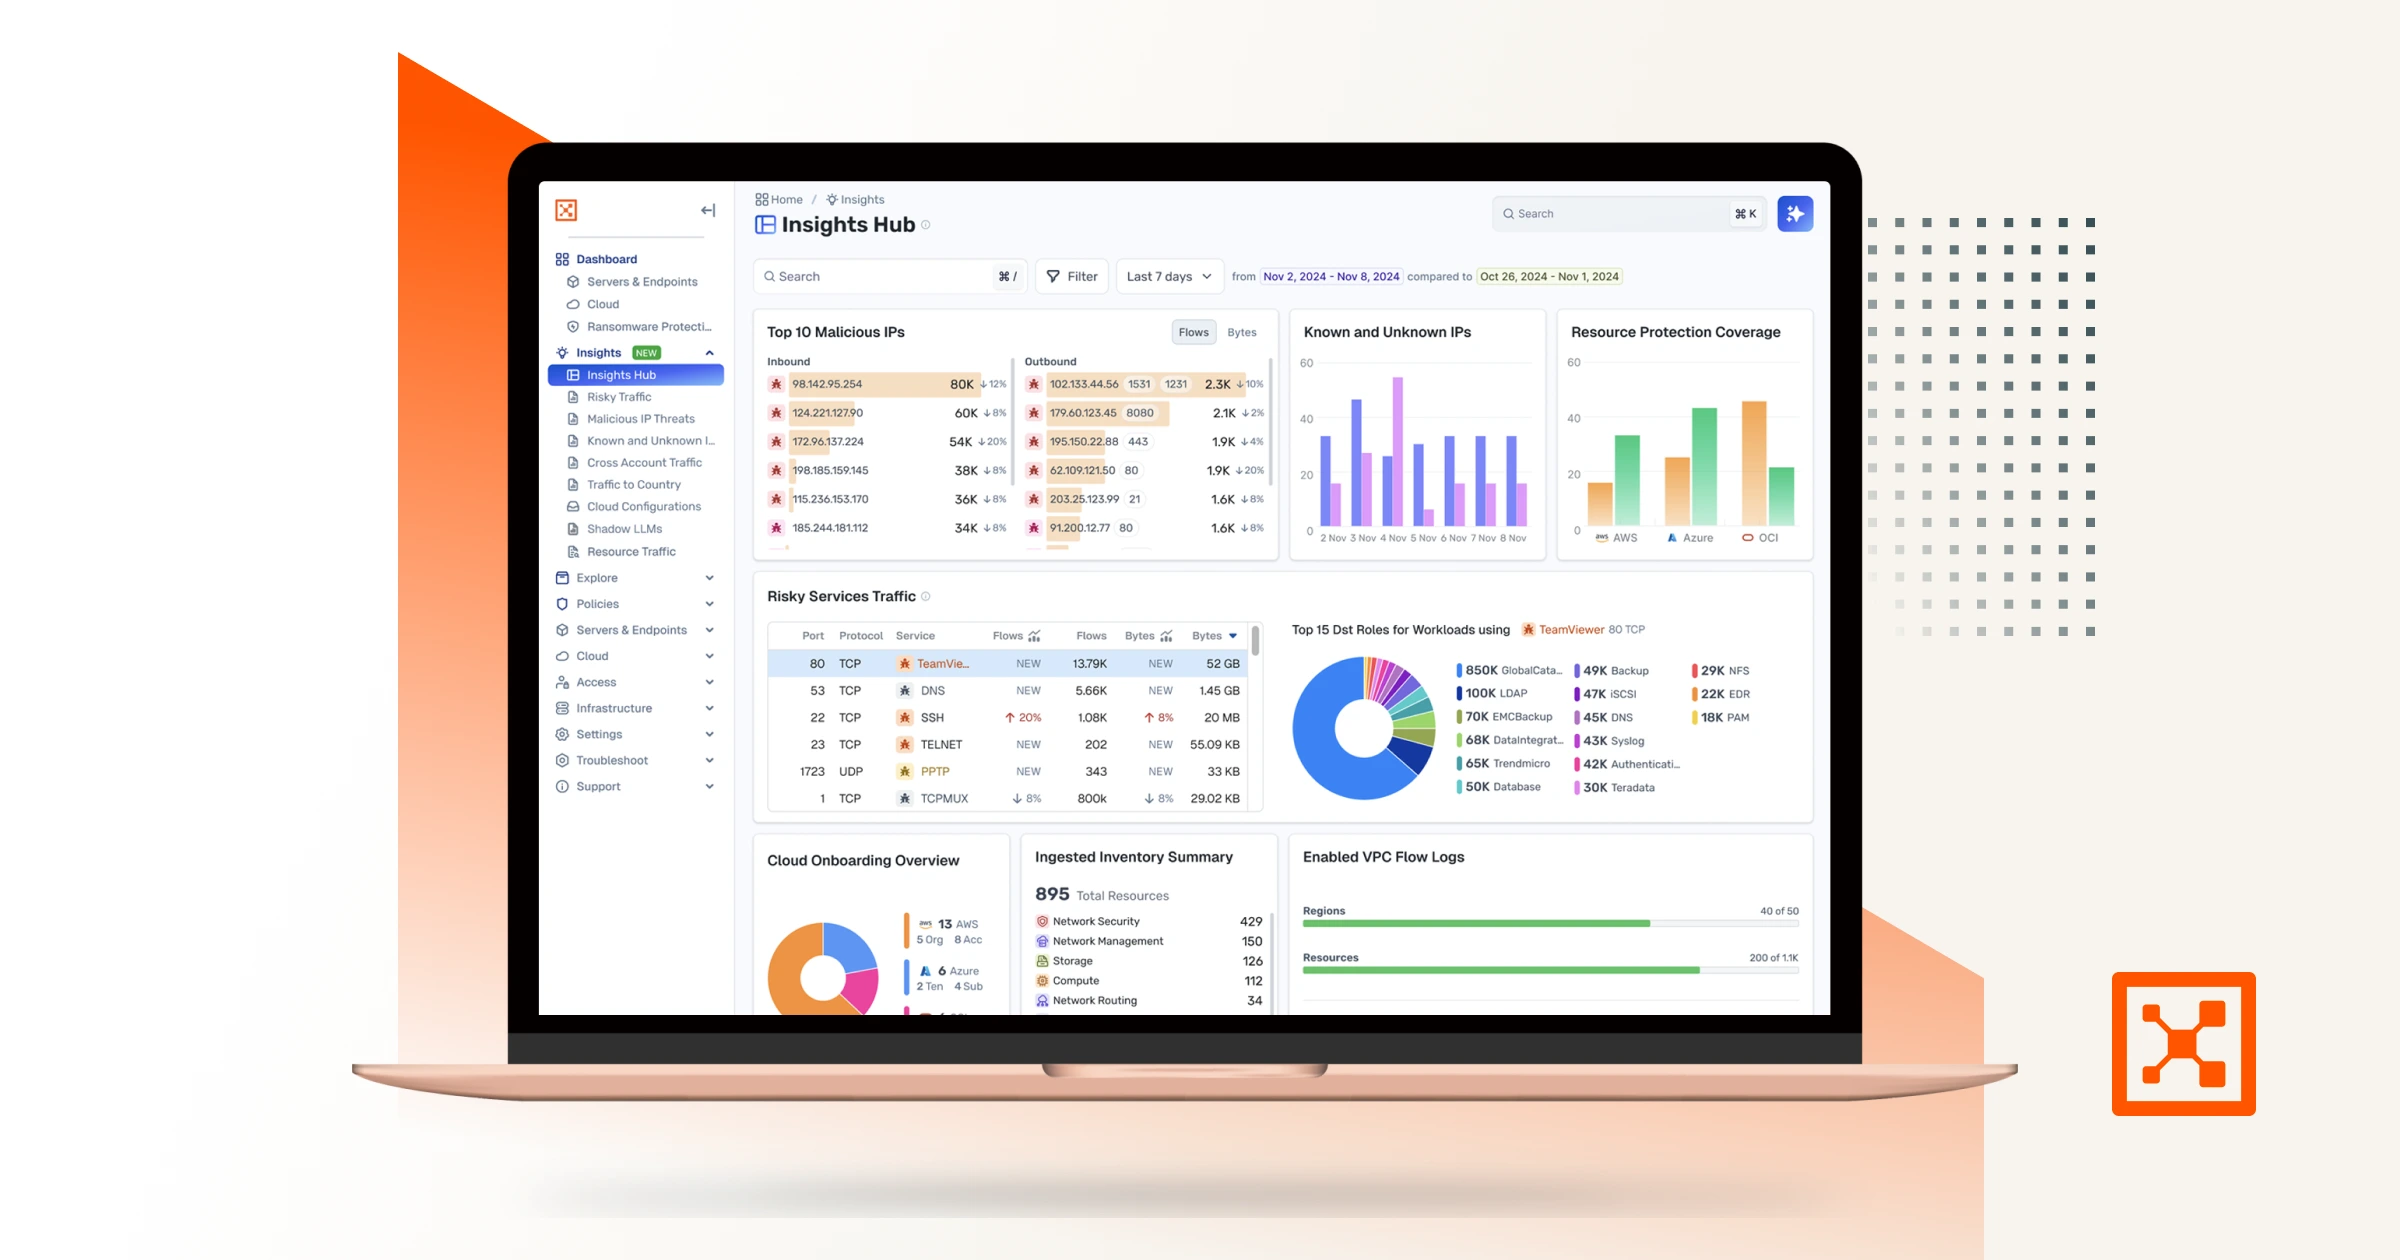
Drei Fähigkeiten machen das praktisch. Illumio Insights bietet Ihnen Echtzeit-KI-gesteuerte Transparenz über Verkehrsströme und Asset-Verhalten in hybriden und Multicloud-Umgebungen und priorisiert Risiko, sodass risikoreiche Assets zuerst Aufmerksamkeit erhalten. Das bedeutet, dass Sie die Politik nie blind durchsetzen. Selektive Durchsetzung ermöglicht es Ihnen, proaktiv einen bekannt-verwundbaren Dienst, wie eine exponierte NGINX-Instanz, zu verstärken, sobald sie identifiziert ist, bevor ein Angriff überhaupt eintritt. Und da unsere Richtlinien labelbasiert sind und nicht an IP-Adressen oder Netzwerktopologie gebunden sind, folgen sie den Workloads automatisch, wenn sich die Infrastruktur verändert. Illumio wendet die Regeln konsequent an, egal wo die Arbeitslast hingeht.
Wir versuchen nicht, ein Rennen gegen maschinenschnelle Angriffe zu gewinnen. Wir verkleinern das Gelände, das ein Angreifer – Mensch oder KI – überqueren muss, sodass sie weniger erreichen und dein Team weniger verfolgen kann.
Was kommt als Nächstes?
Frontier-KI-Gefahren sind kein einmaliges Ereignis, auf das man sich vorbereiten muss. Sie sind eine Bahn. Da diese Klasse von Gefahr dauerhaft wird und nicht auftaucht, muss sich die Technologie, auf die Verteidiger angewiesen sind, mit ihr wachsen. Hier denken wir, dass das hingeht.
Während die KI an der Grenze die Lücke zwischen Offenlegung und Ausnutzung immer weiter schließt, wechseln einige Fähigkeiten von praktisch zu alltäglichen Einsätzen. Policy kann nicht etwas bleiben, das eine Person von Hand schreibt; sie muss sich aus Netzwerk-Posture und Risikokontext aufbauen und sich dann anpassen, wenn sich dieser Kontext verschiebt. Sichtbarkeit muss die KI-Agenten abdecken, die jetzt in Unternehmensumgebungen auftauchen, nicht nur die Arbeitslasten und Nutzer, die Sicherheitsteams immer verfolgt haben. Ein unüberwachter Agent ist eine ebenso reale Angriffsfläche wie ein ungepatchter Dienst. Durchsetzung muss überall gleichzeitig arbeiten: agentenlos, wo Geschwindigkeit am wichtigsten ist, und agentenbasiert, wo Präzision wichtig ist, von Cloud, operativer Technologie (OT) bis hin zu IoT-Geräten, die nie mit Sicherheit im Blick auf Sicherheit gebaut wurden. Und die Erkennung kann nicht bei einem Alarm stoppen, der auf das Handeln eines Menschen wartet; sie muss die Eindämmung direkt und innerhalb von Sekunden auslösen, denn das ist der einzige Zeitrahmen, der hält, sobald ein Angreifer mit Maschinengeschwindigkeit arbeitet. Kein einzelner Anbieter schließt diese Lücke allein. Es nutzt das Netzwerk, die Firewall-Schicht, Sicherheit Operations Center (SOC)-Tools und Identitätssysteme, die alle auf demselben Signal wirken. Das ist die Richtung, in die wir diesen Raum bewegen sehen, und das ist die Perspektive, die wir nutzen, wenn wir darüber nachdenken, was als Nächstes kommt.
Wenn du sehen willst, wie das in deiner eigenen Umgebung aussieht, fang mit der Sichtbarkeit an. Illumio Insights kartiert, wie der Verkehr tatsächlich über Ihr hybrides und Multicloud-Gebiet verteilt wird, und zeigt Ihnen, wohin ein Angreifer als Nächstes gehen könnte – und diese Karte bildet die Grundlage für jede folgende Segmentierungsentscheidung. Wir werden das im nächsten Beitrag der Reihe aufgreifen.