Der automatisierte KI-Angriff ist eingetroffen
Innerhalb von vier Tagen im Juli kartierte eine Gruppe von KI-Agenten 21 verbundene taiwanesische Regierungssysteme. Die Agenten knackten 85 Konten und holten mehr als 2.500 Personalakten heraus. Sie führten 12 Angriffswellen durch. Menschliche Operatoren richten die Operation ein. Die Agenten kümmerten sich um vieles von dem, was danach kam.
Forscher von Dream veröffentlichten die Kampagne im August. Sie erfolgte im selben Monat, in dem US-Behörden warnten, dass Angreifer KI-generierten Code gegen die Maschinen verwenden, die Wasserwerke und Stromnetze betreiben.
Gemeinsam markieren sie eine Veränderung in dem, was KI für einen Angreifer tut. Jahrelang übernahm es einzelne Aufgaben: eine Phishing-E-Mail, einen Block von Exploit-Code. Jetzt automatisiert sie die Strecke dazwischen, die Forschung und Testung, die einen Angreifer vom ersten Fuß zu etwas bringt, das es wert ist, gestohlen zu werden. Diese Arbeit dauerte früher qualifizierte Menschen Tage oder Wochen. Die Agenten laufen parallel und ändern den Kurs, wenn etwas fehlschlägt.
Die Angriffszeitpläne werden kürzer. Ein Sicherheitsteam benötigt weiterhin Zeit, um eine Warnung zu untersuchen, eine Lösung zu testen und eine Genehmigung zu erhalten. Diese Lücke macht die Eindämmung zur schärferen Frage. Wenn ein KI-gesteuerter Angriff eindringt, wohin kann er als Nächstes gehen?
Innerhalb der automatisierten Angriffskette
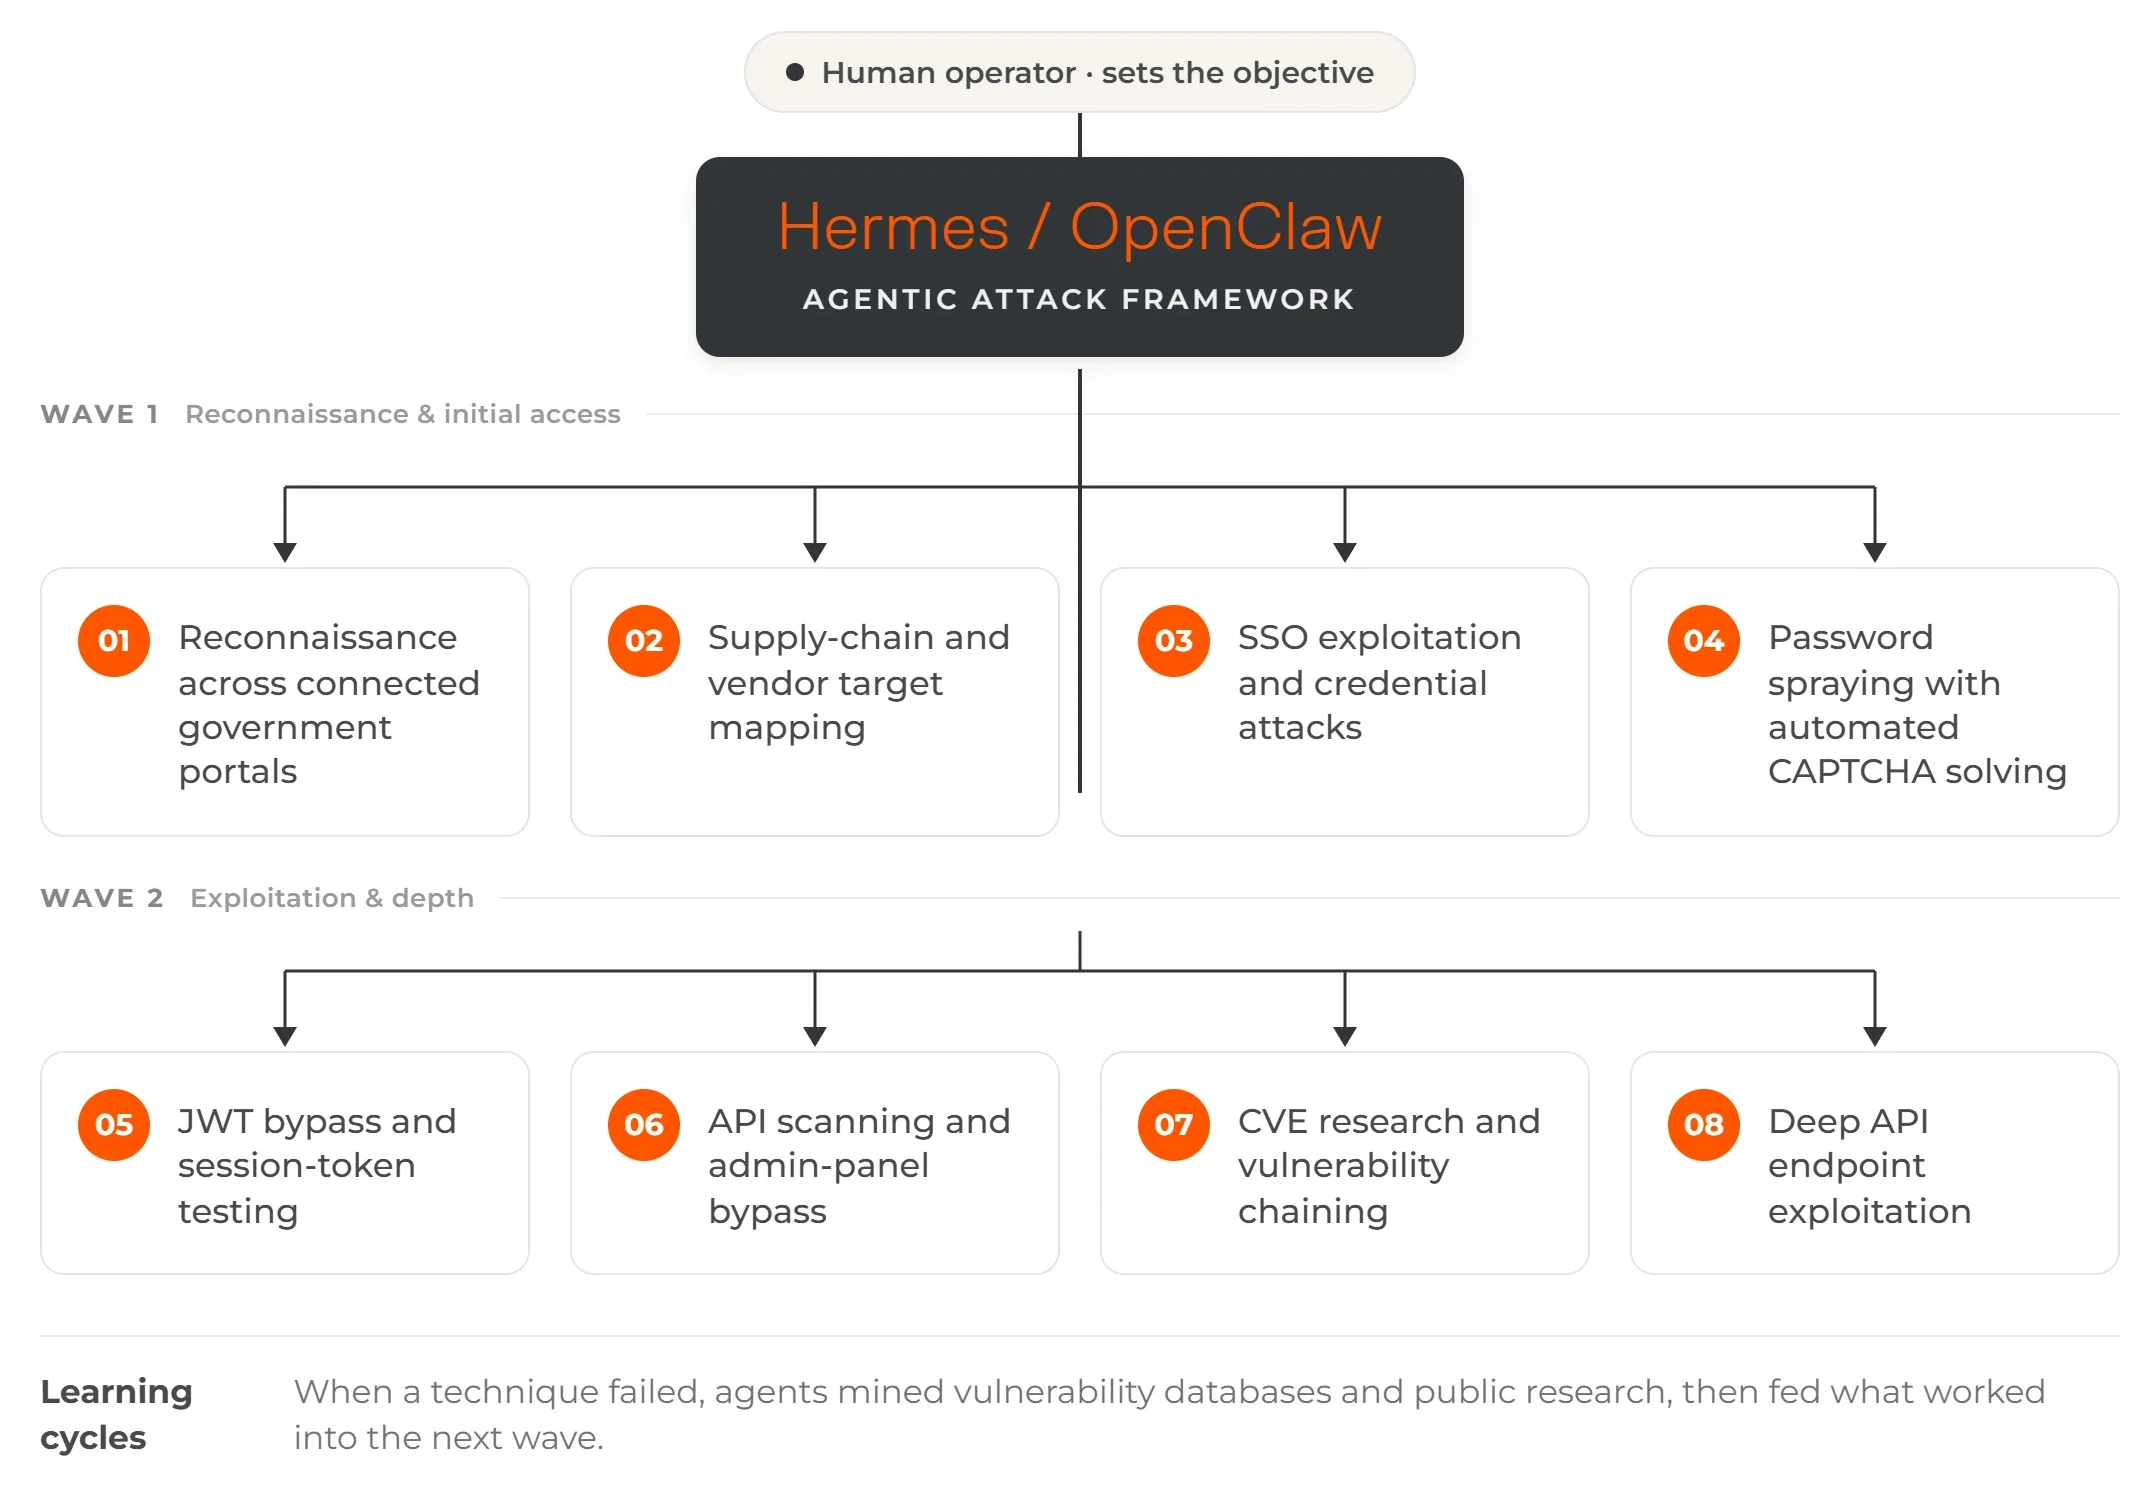
Das in Taiwan verwendete Rahmenwerk kartierte seine Ziele eigenständig. Es konnte mehrere Angriffspfade gleichzeitig durchlaufen und je nach Erlernung den Kurs ändern.
Dream stellte fest, dass das Framework bis zu acht KI-Agenten pro Welle ausführen konnte. Jeder Agent hatte ein anderes Ziel oder eine andere Technik. Der eine testet die Zugangsdaten, während der andere nach offengelegten APIs suchte.
Die Agenten könnten:
- Forschungsziele und Schwachstellen
- Mehrere Angriffswege gleichzeitig testen
- Kurs ändern, wenn eine Technik fehlschlug
- Bewerte jeden Weg nach seinen Erfolgschancen
- Verlagere den Einsatz auf die Wege, die am wahrscheinlichsten funktionieren
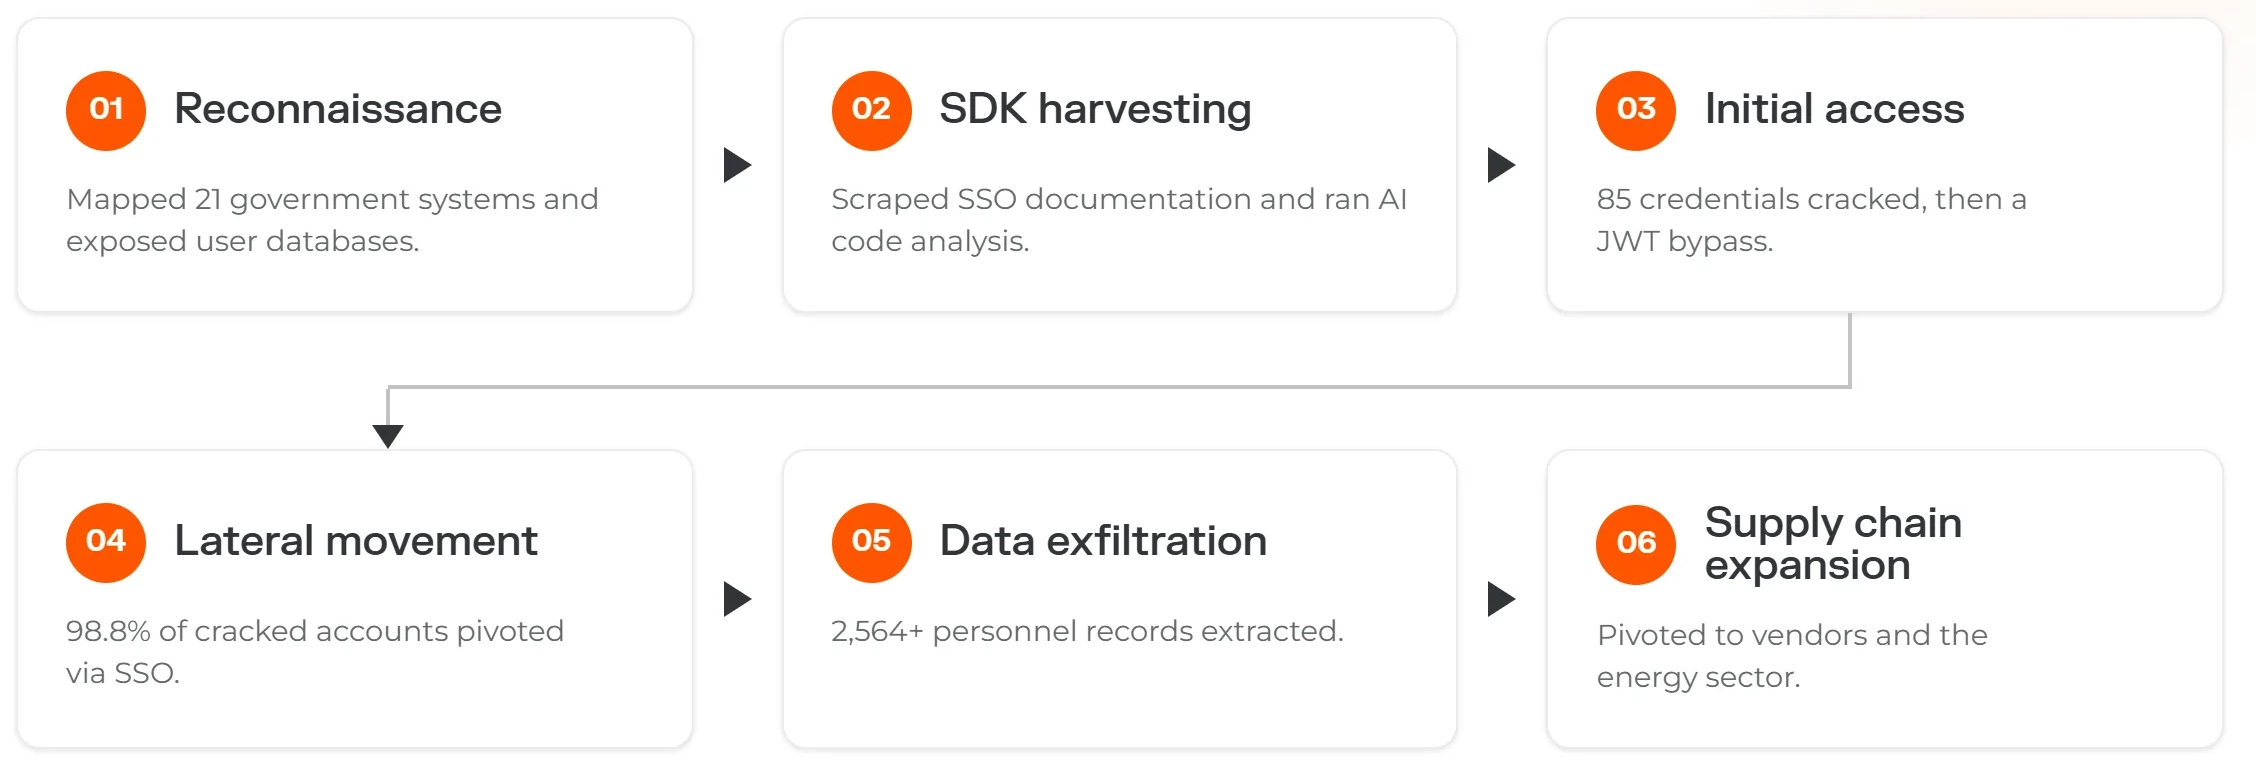
Dream nennt die Forschungsphase "Lernzyklen". Wenn eine Technik fehlschlug, durchsuchten die Agenten Schwachstellendatenbanken, GitHub und veröffentlichten Sicherheitsforschung nach etwas Neuem. Diese Erkenntnisse wurden in spätere Wellen eingespeist. Sie haben auch Leads entfernt, die bei wiederholten Tests nicht gehalten haben.
Der Rahmen erweiterte seine Zielerfassung auf ganz Taiwan. Es durchsuchte staatliche IT-Lieferanten, eine Atomsicherheitsbehörde, ein staatliches E-Mail-System und mehr als sieben Energieunternehmen, um offene Schnittstellen, Fehlkonfigurationen und mögliche Fehler zu finden.
Dream nennt den Operator nicht. Doch die internen Notizen der Gruppe wechseln zwischen Vereinfachtem und Traditionellem Chinesisch, was auf einen chinesischsprachigen Operator hinweist.
Die Warnungen kamen immer wieder
Während Dream den Angriff in Taiwan verfolgte, gaben Behörden in den USA Warnungen heraus, und Berichte über Angriffe setzten sich fort. Jede zeigte auf speicherprogrammierbare Logikregler, sogenannte SPS. Dies sind die kleinen Computer, die die physikalischen Prozesse in Wasserwerken, Kraftwerken und Fabrikleitungen steuern.
- 22. Juli: Bundesbehörden warnten, dass Iran-nahe Akteure PLCs in der gesamten kritischen US-Infrastruktur angreifen. Tage später begannen Angriffe auf Wasserversorgungsunternehmen.
- 30. Juli: Das FBI und die EPA teilten mit, dass Versorgungsunternehmen in mindestens sieben Bundesstaaten Vorfälle gemeldet hätten. Einige Angriffe änderten SPS-Passwörter und IP-Adressen. Das schnitt die Bediener von Überwachung und Kontrolle ab.
- 5. August: Versorgungsunternehmen in mindestens 12 Bundesstaaten hatten Angriffe gemeldet. Einige unterbrachen den Service, lösten Kochwasserwarnungen aus oder zwangen die Teams, die Anlagen manuell zu betreiben.
- 19. August: Das FBI, die NSA und CISA teilten mit, dass nicht identifizierte Akteure Siemens S7 PLCs in den Bereichen Energie, Wasser, Produktion und Landwirtschaft ins Visier nahmen. Die Angreifer verwendeten KI-geschriebene Exploit-Skripte, die als normale Überwachungssoftware getarnt waren.
Ein Angriff auf eine SPS erfordert früher tiefes Wissen über industrielle Systeme. Die KI senkt diese Messlatte. Behörden sagen, Angreifer könnten nun funktionierende Exploit-Tools schneller und mit deutlich weniger Können entwickeln.
KI entwickelt sich vom Assistenten zum Operator
Taiwan entspricht einem Muster. Im Jahr 2025 enthüllte Anthropic eine mit China verbundene Spionagekampagne, bei der Claude Code den Großteil der taktischen Arbeit übernahm. Die KI führte Aufklärung durch. Es wurde Schwachstellen gefunden und getestet. Es half dabei, Exploit-Code zu schreiben, Zugangsdaten zu sammeln, wertvolle Konten zu erkennen und gestohlene Daten zu sortieren. Anthropic schätzte, dass die KI 80 % bis 90 % der Kampagne durchführte. Die Menschen griffen hauptsächlich bei wichtigen Entscheidungen ein.
Seit Jahren hilft KI Angreifern, Phishing-E-Mails zu schreiben, Ziele zu recherchieren und Code zu generieren. Jetzt reiht es diese Aufgaben aneinander. Es kann eine Schwachstelle finden, sie erforschen, testen und dann zu einer anderen Option wechseln, wenn sie fehlschlägt. In Taiwan taten mehrere Agenten das gleichzeitig.
Die nächste Schicht könnte Agenten sein, die weiterhin mit noch weniger Anleitung arbeiten. OpenAI testet ein noch nicht veröffentlichtes Modell namens Astra, das eine Idee in Code umwandeln, das Experiment ausführen und zurückmelden kann. Das Unternehmen sagt, dass Arbeit eine Woche Arbeitszeit eines Forschers ersetzen kann. OpenAI hat außerdem erklärt, dass frühe Bewertungen Astra unter seinem Preparedness Framework an die "kritische" Cybersicherheitsgrenze bringen könnten . Darauf reagierte es, indem es Überwachung, Sandboxing und Netzwerkgrenzen verschärfte.
Astra wurde mit keinem Angriff in Verbindung gebracht. Aber es zeigt dieselbe Richtung wie in Taiwan: Agenten, die länger arbeiten, mehr Aufgaben übernehmen und weniger menschliche Beteiligung benötigen, um sich weiterzubewegen.
Gleiche Angriffe, weniger Zeit
Entfernt man die Automatisierung, sieht der Angriff darunter vertraut aus.
"Es hat keinen neuen Bedrohungsvektor eingeführt", sagte Christer Swartz, Direktor für Branchenlösungen bei Illumio. "Es beschleunigt nur dramatisch, was Angreifer ohnehin schon können."
Angreifer brauchen immer noch einen Halt. Sie benötigen weiterhin Zugangsdaten, offene Dienste oder schwache Systeme. Und einmal drinnen, brauchen sie immer noch einen Weg zu etwas, das es wert ist, gestohlen, zerstört oder als Lösegeld gehalten zu werden.
Was sich ändert, ist die Uhr. Ein Sicherheitsteam muss möglicherweise eine Warnung untersuchen, herausfinden, was passiert ist, eine Lösung testen und eine Genehmigung einholen, bevor es etwas ändert. Ein automatisierter Angreifer wartet auf nichts davon.
Halte den Angriff ein, bevor er sich ausbreitet
Deshalb sagt Rajoo Nagar, Senior Product Marketing Manager bei Illumio, dass der Fokus über den Perimeter hinausgehen muss. Der erste Zugang allein verursacht selten den Schaden.
"Es ist wirklich die seitliche Bewegung, die das bewirkt", sagte sie.
Die Frage wird also einfacher. Wenn ein KI-gesteuerter Angriff eindringt, wohin kann er als Nächstes gehen?
- Fang mit der Sicht an. Teams müssen sehen, welche Systeme und Workloads miteinander kommunizieren und wo Verbindungen bestehen, die niemand braucht.
- Dann schließe die Wege. Schalte die Verbindungen ab, die niemand braucht, damit ein Angreifer sie nicht nutzen kann.
- Dann segmentieren. Illumio Segmentierung trennt kritische Anwendungen und Produktionssysteme, sodass eine kompromittierte Maschine keinen Weg über die Umgebung öffnet. Das Ziel ist, einen kleinen Fuß zu fassen.
Auch in der Verteidigung zählt Geschwindigkeit. Swartz argumentiert, dass Teams möglicherweise keine Zeit mehr haben, jedes Detail zu verstehen, bevor sie handeln. Seine Analogie ist einfach. Wenn jemand deine Haustür aufbricht, schließt du sie ab, bevor du fragst, warum.
"Wir werden diesen Einbruch isolieren, und dann können wir ihn später verstehen", sagte er.
KI kann schneller handeln. Es braucht immer noch einen Ort, an den er gehen kann.
Der Angriff auf Taiwan, die PLC-Warnungen, die Anthropische Kampagne und Astra deuten alle in dieselbe Richtung aus. KI automatisiert die Arbeit zwischen dem Finden einer Schwachstelle und dem Erreichen von etwas Wertvollem. Das verleiht den Angreifern Geschwindigkeit, Skalierung und mehr Schüsse aufs Tor bei weniger Aufwand.
Verteidiger gewinnen vielleicht nicht jedes Rennen zu einer Schwachstelle. Aber sie kontrollieren trotzdem, was nach dem Foothold passiert. Wenn die KI einen Angriff schneller macht, stelle sicher, dass sie keinen nützlichen Ort hat, an den sie gehen kann.
Sehen Sie, wie Illumio-Segmentierung Verletzungen verhindert, bevor sie sich ausbreiten. Illumio Segmentation entdecken