

PHP2Shell Informationsblatt
Wie der PHP2Shell-Angriff funktioniert, wer betroffen ist und was dagegen zu tun ist.
Höhepunkte
Wesentliche Vorteile
Asset-Vorschau
PHP2Shell ist ein Paar kritischer Mängel in der PHP-Engine, das am 21. Oktober 2026behoben wurde. Sie erlauben Angreifern, Code auf Webservern laufen zu lassen, ohne sich einzuloggen.
PHP bedient den Großteil des Webs, einschließlich einiger seiner beliebtesten Seiten und Plattformen wie WordPress, Drupal und Joomla. Diese Fehler befinden sich direkt in der Engine, sodass ein Angreifer zuschlagen kann, bevor der eigene Code oder die Login-Prüfungen Ihrer Website überhaupt ausgeführt werden.
Dieses Informationsblatt erklärt, wie der Angriff funktioniert, welche PHP-Versionen betroffen sind und welche Schritte jetzt zu unternehmen sind. Patching ist wichtig. Aber die Segmentierung verhindert, dass ein verletzter Server zu vielen wird.





Cloud Security Index: Die wichtigsten Ergebnisse aus Frankreich
Vanson Bourne fasst Forschungsergebnisse zum Stand der Cloud-Sicherheit in französischen Unternehmen zusammen.
Illumio für Informationsdienste der Strafjustiz
Erfahren Sie, wie Sie Sicherheitsverletzungen eindämmen, sensible Daten schützen und wichtige öffentliche Dienste mit Illumio am Laufen halten.
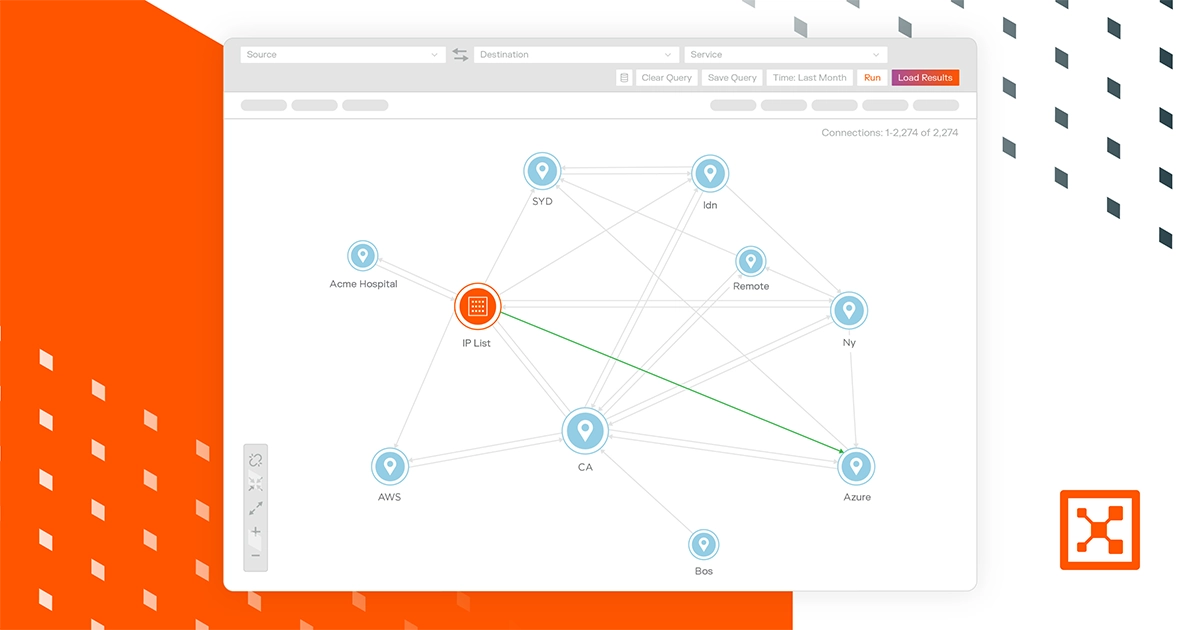
Illumio KI-gestützte Segmentierung
Erfahren Sie, wie Sie mit dem Illumio Virtual Advisor (IVA) und der KI-Kennzeichnung die Cyber-Resilienz vereinfachen und Angriffe schneller eindämmen können.
5 Fragen, die Sie sich vor dem Kauf einer Segmentierungslösung stellen sollten
Lernen Sie die fünf entscheidenden Fragen kennen, die Sie sich vor dem Kauf einer Segmentierungslösung stellen sollten, und vermeiden Sie versteckte Risiken mit einer Zero-Trust-Architektur, die entwickelt wurde, um laterale Bewegungen zu unterbinden.
Was jede Regierung braucht, um Cyberbedrohungen einzudämmen
Entdecken Sie die wesentlichen Praktiken, die Regierungsbehörden benötigen, um KI-gestützte Cyberbedrohungen einzudämmen, Risiken zu reduzieren und dauerhafte Cyberresilienz im KI-Zeitalter aufzubauen.
Wirksamkeit der Mikrosegmentierung: Bewertungsbericht
Dieser erste Bericht seiner Art von den Red-Team-Spezialisten Bishop Fox quantifiziert die Fähigkeit der Mikrosegmentierung, laterale Bewegungen zu begrenzen.
Gehen Sie von einer Sicherheitsverletzung aus.
Minimieren Sie die Auswirkungen.
Erhöhen Sie die Resilienz.
Ausgehend von der Prämisse, dass das Unerwartete jederzeit passieren kann, treiben die folgenden Verhaltensweisen an

