Cumplimiento de la ciberseguridad: una guía completa de marcos, soluciones y mejores prácticas
¿Qué es el cumplimiento de la ciberseguridad?
El cumplimiento en ciberseguridad significa seguir leyes, normativas y estándares del sector que ayudan a mantener seguros los activos digitales, datos sensibles y sistemas informáticos de una compañía frente a ciberataques. Las organizaciones deben alinear con diversos marcos de cumplimiento en ciberseguridad que establezcan controles de seguridad, mejores prácticas y directrices de reporte.
Esta guía explorará por qué el cumplimiento de la ciberseguridad es esencial y cómo su organización puede garantizarlo en cada parte de su negocio.
Puntos clave
- Cybersecurity compliance means meeting applicable security requirements established by laws, regulations, industry standards, and contracts.
- An organization’s obligations depend on factors such as its industry, location, customers, and the data it handles.
- Documented policies, implemented controls, monitoring, and audit evidence help demonstrate that requirements are being met.
- Compliance requires ongoing review and supports a broader security program; meeting requirements alone does not eliminate cyber risk.
Why Cybersecurity Compliance Matters
En el mundo actual, la confianza lo es todo, especialmente cuando se trata de datos. Ya sean bancos, hospitales u oficinas gubernamentales, la gente quiere saber que su información está segura. Cada compañía es diferente, por lo que las normas de cumplimiento que siguen pueden cambiar dependiendo de su industria, ubicación y lo que hacen. Para cumplir con las normas, las compañías emplean las mejores prácticas de seguridad, siguen pautas establecido e informan sobre cómo protegen sus sistemas.
Ahí es donde entra en juego el cumplimiento de la ciberseguridad. Ayuda:
- Proteja los datos confidenciales de los atacantes
- Evite problemas legales y multas importantes
- Mantenga las compañías funcionando sin problemas durante un ataque
- Evite daños a su reputación
El cumplimiento no se trata solo de seguir las reglas, se trata de mantener seguro, inteligente y listo para cualquier cosa. A continuación: las reglas clave y las mejores prácticas que toda compañía debe conocer.
Marcos clave de cumplimiento de ciberseguridad
Las regulaciones que debe seguir su compañía dependen de lo que haga y de dónde se encuentre. Aquí hay un vistazo rápido a algunos de los marcos de ciberseguridad más comunes y para quién son:
Cada uno viene con su propio conjunto de reglas sobre cómo proteger, monitorear e informar sobre sus sistemas. Seguir el correcto te ayuda a mantenerte seguro y a no meterte en problemas.
Estándares de cumplimiento de ciberseguridad y mejores prácticas
Cumplir con las normas significa usar las herramientas adecuadas, establecer reglas inteligentes y vigilar de cerca sus sistemas. Aquí hay cinco mejores prácticas que toda compañía debe seguir:
1. Emplee un modelo de seguridad Zero Trust
La confianza cero es un principio fundamental del cumplimiento moderno en ciberseguridad. Confianza cero limita el acceso y emplea microsegmentación para evitar que las amenazas se propaguen. No confíes en nadie ni en nada por defecto. Verifica siempre.
2. Cifrar datos y controlar el acceso
Bloquea tus datos — ya sea que estén almacenados o en proceso de envío. Emplea cifrado y controles de acceso basados en roles (RBAC) para que solo las personas adecuadas vean la información correcta.
3. Auditorías periódicas de seguridad y evaluación de riesgos
No espere a que ocurran infracciones. Realice auditorías y evaluaciones de riesgos con frecuencia para encontrar y corregir vulnerabilidades antes de que lo hagan los atacantes.
4. Respuesta a incidentes e reportes
Cerciórate de saber qué hacer si algo sale mal. Normas como NIST, GDPR y HIPAA requieren un estable plan de respuesta a incidentes y una notificación rápida.
5. Seguridad y cumplimiento de la nube
Si emplea servicios en la nube, cerciorar de que cumplen los requisitos de cumplimiento con marcos como SOC 2, ISO 27017 y PCI DSS. Estos marcos requieren visibilidad de las cargas de trabajo en la nube y una configuración adecuada.
Cómo Illumio lo ayuda a mantener el cumplimiento
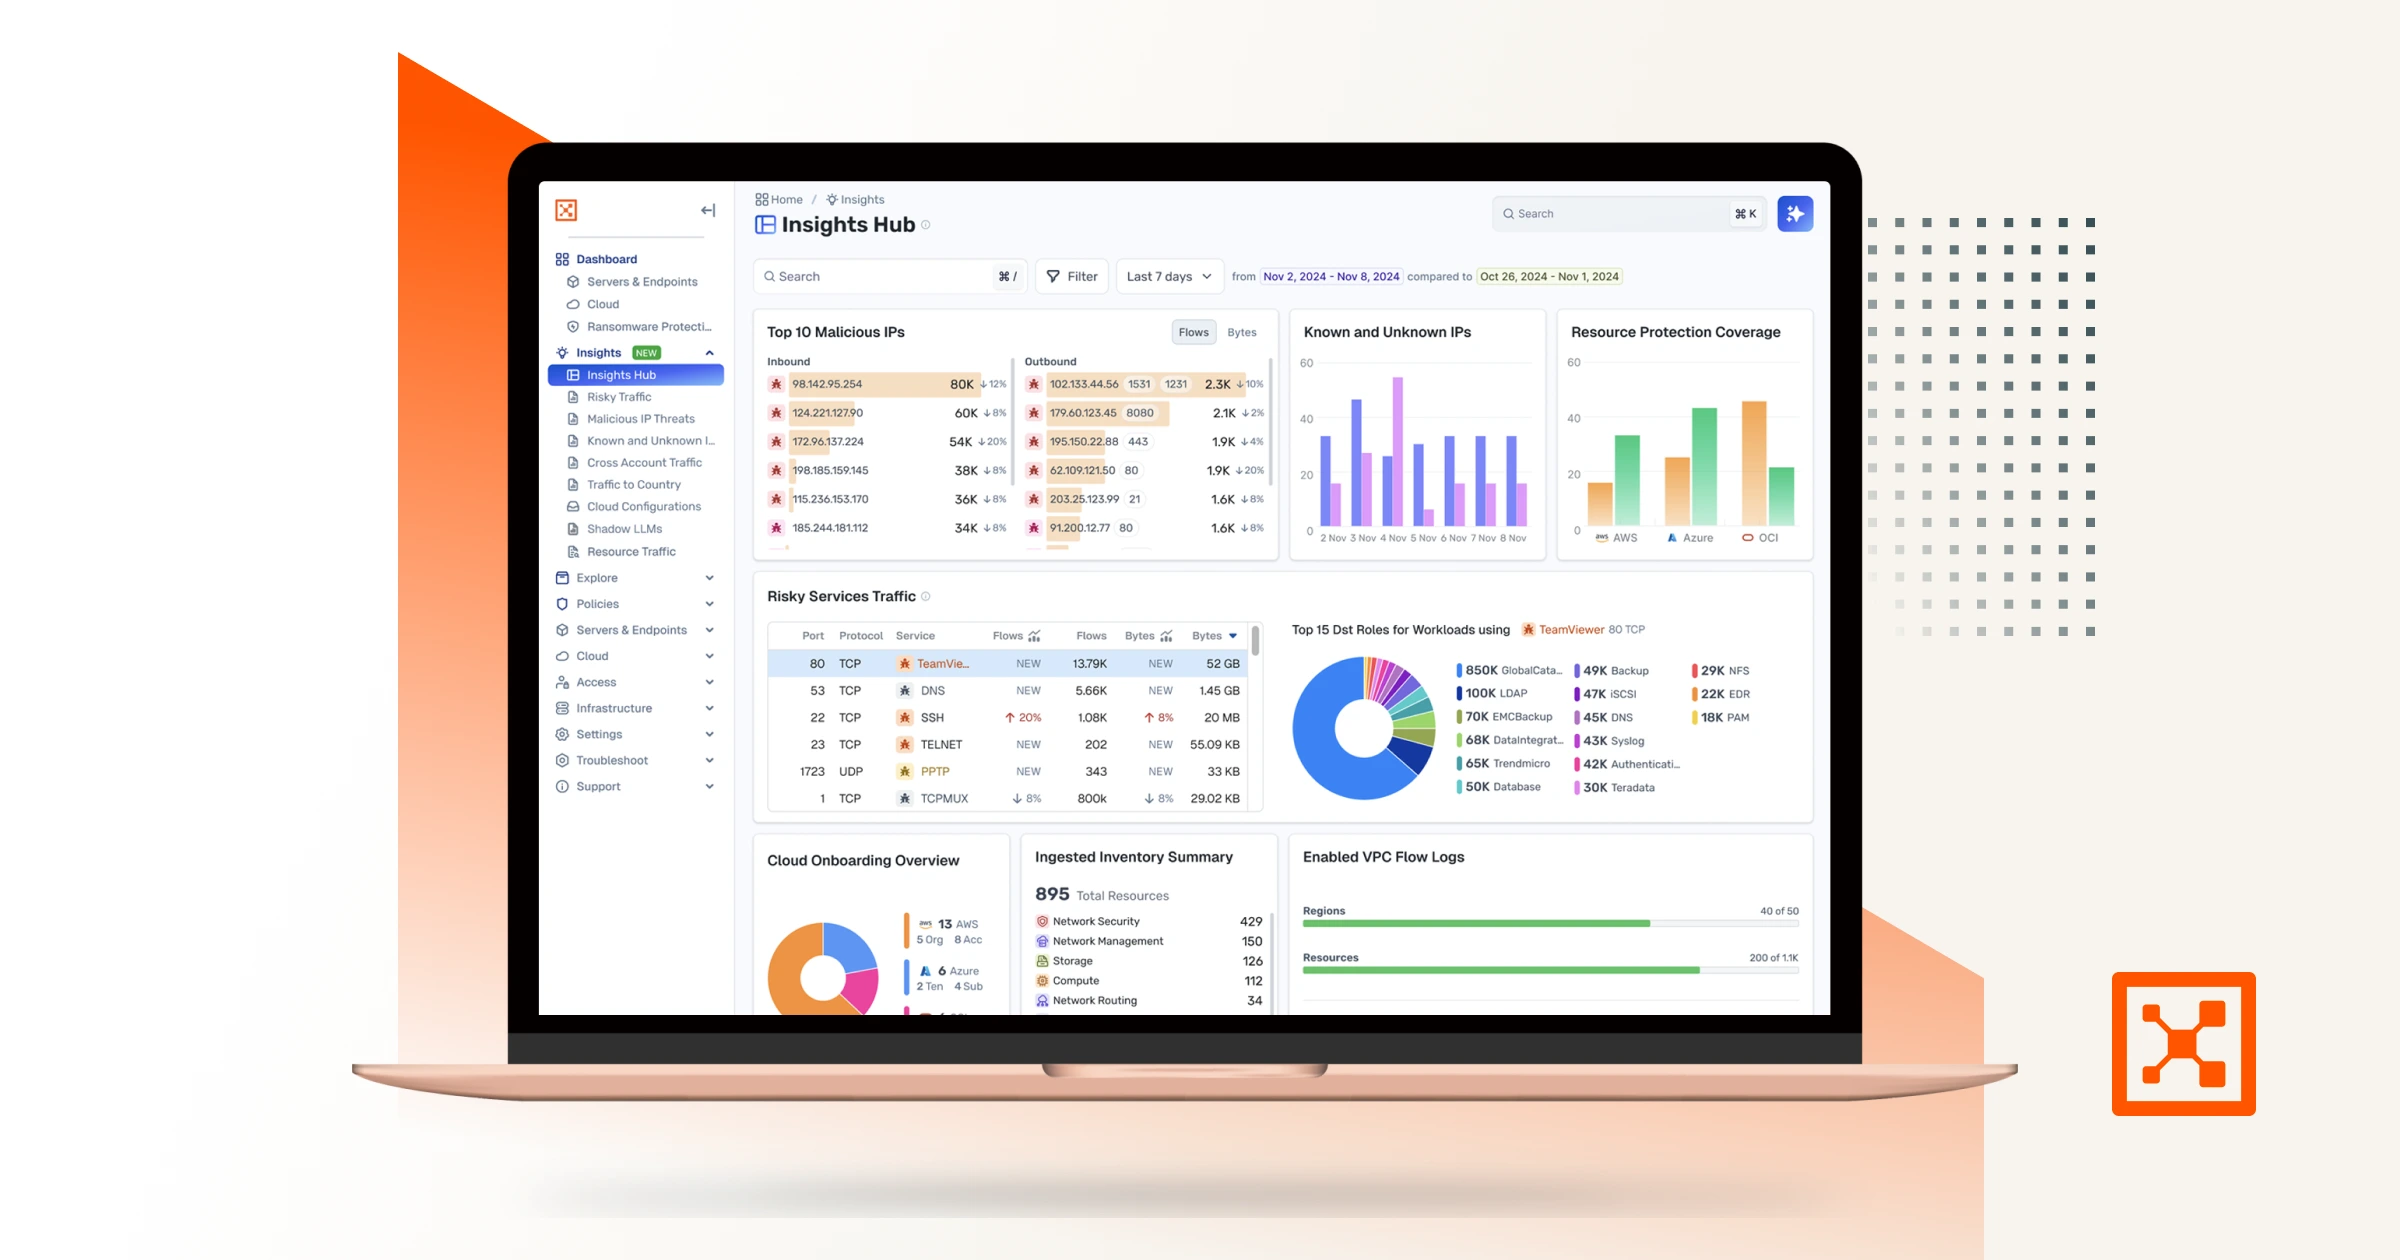
En Illumio, creemos que la seguridad y el cumplimiento deben ir de la mano, no agregar más tarde como una ocurrencia tardía. Nuestra plataforma facilita que las compañías cumplan con las reglas de ciberseguridad mientras se mantienen protegidas.
Beneficios clave de Illumio para el cumplimiento de la ciberseguridad:
- Segmentación: Evita que los atacantes se muevan dentro de sus sistemas, lo que lo ayuda a cumplir con los principios de cumplimiento y seguridad de Zero Trust.
- Visibilidad en tiempo real: Proporciona evaluaciones continuas de la postura de seguridad.
- Cumplimiento más fácil de PCI DSS: Mejora la segmentación entre los entornos de datos del titular de la tarjeta (CDE) y los sistemas que no son CDE.
- Seguridad en la nube que escala: Protege los entornos híbridos y multinube con controles de seguridad de cargas de trabajo.
Con Illumio, cumplir con las normas se vuelve más simple y su seguridad se fortalece al mismo tiempo.
Preguntas frecuentes sobre el cumplimiento de la ciberseguridad
Pregunta: 1. ¿Qué es el cumplimiento de la ciberseguridad?
El cumplimiento de la ciberseguridad garantiza que una organización cumpla con los requisitos de seguridad normativos, legales y de la industria para proteger los datos y los sistemas.
Pregunta: 2. ¿Qué son los marcos de cumplimiento de ciberseguridad?
Respuesta: Estas son pautas estructuradas que definen los controles de seguridad, las mejores prácticas y los estándares de reportes para que las organizaciones los sigan.
Pregunta: 3. ¿Cómo cumplen las compañías?
Respuesta: Implementando políticas de seguridad, controles de acceso, monitorización continua y siguiendo los marcos de cumplimiento pertinentes.
Pregunta: 4. ¿Cómo apoya Zero Trust el cumplimiento de la ciberseguridad?
Respuesta: confianza cero limita el acceso solo a usuarios y sistemas autorizados, reduciendo el riesgo de incumplimientos de datos y mejorando el cumplimiento normativo.
Pregunta: 5. ¿Qué industrias requieren cumplimiento de ciberseguridad?
Respuesta: Los sectores de servicios financieros, atención médica, gobierno, comercio minorista y tecnología tienen requisitos de cumplimiento específicos.
Pregunta: 6. ¿Qué sucede si una organización no cumple?
Respuesta: El incumplimiento puede dar lugar a fuertes multas, acciones legales, violaciones de datos y daños a la reputación.
Pregunta: 7. ¿Con qué frecuencia deben las compañías realizar auditorías de seguridad?
Respuesta: Las auditorías periódicas, trimestrales o anuales, ayudan a garantizar el cumplimiento continuo de las regulaciones en evolución.
Pregunta: 8. ¿Qué es el cumplimiento de la ciberseguridad sanitaria?
Respuesta: Implica proteger los registros de salud electrónicos (EHR) y los datos de los pacientes según lo exigen las regulaciones de HIPAA.
Pregunta: 9. ¿Puede el cumplimiento prevenir los ciberataques?
Respuesta: El cumplimiento ayuda a reducir los riesgos, pero las organizaciones aún necesitan crear medidas de ciberseguridad proactivas. Pero las organizaciones aún deben implementar medidas proactivas de ciberseguridad.
Pregunta: 10. ¿Cómo puede Illumio ayudar con el cumplimiento?
Respuesta: Illumio ofrece segmentación de confianza cero, Illumio ofrece segmentación que proporciona perspicacia de seguridad en tiempo real, y aplicación de políticas para ayudar a las compañías a cumplir con los requisitos de cumplimiento de forma eficiente.
Conclusión
Poner el cumplimiento de la ciberseguridad en primer lugar no se trata solo de evitar riesgos, es una forma inteligente de mantener a la vanguardia. Con herramientas como Illumio, puede facilitar el cumplimiento y aumentar sus defensas contra las amenazas que cambian rápidamente en la actualidad.