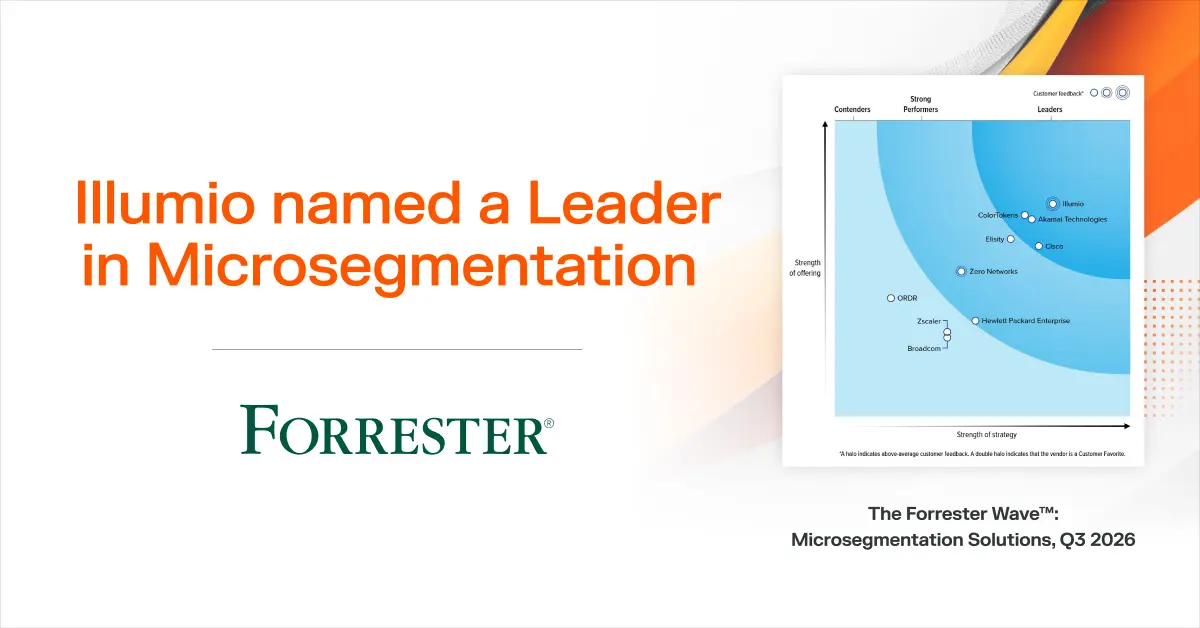
Illumio a été nommé un Overall Leader dans le KuppingerCole Analysts Leadership Compass pour les plateformes zéro confiance
Le Zero Trust est souvent traité comme une seule chose : l’accès réseau Zero Trust (ZTNA). Vérifie l’utilisateur, vérifie l’appareil, accorde l’accès à l’application. Ce travail compte. Mais cela couvre une petite partie du problème. Une fois qu’un attaquant est à l’intérieur, peu de choses l’empêchent de bouger.
Real Zero Trust doit aller plus loin. Il doit contrôler les déplacements latéraux entre les charges de travail, les applications et les configurations hybrides. Et cela doit prendre en compte les identités non humaines.
Ce changement se reflète dans le nouveau rapport des analystes KuppingerCole, Leadership Compass for Zero Trust Platforms, qui désigne Illumio comme un Overall Leader. La raison se résume à une chose : le confinement de la brèche.
Le rapport indique Identity comme surface d’attaque principale. Mais cela soutient que le contrôle d’accès seul est insuffisant. La sécurité doit aussi couvrir les charges de travail, les applications, le trafic est-ouest et l’identité des machines.
Zero Trust a dépassé l’accès
Les premiers travaux de Zero Trust se concentraient sur la vérification des utilisateurs et le contrôle de l’accès aux applications. Cela compte toujours. Mais la plupart des équipes supposent désormais qu’une violation va se produire. Ainsi, la visibilité et le confinement comptent autant que la détection et la prévention.
KuppingerCole le formule ainsi : « les organisations opèrent désormais à travers des combinaisons de plateformes sur site, de plateformes cloud publiques, d’écosystèmes SaaS, de déploiements en périphérie et d’environnements exploités par des partenaires. »
Tout cet étalement urbain crée beaucoup plus de trafic est-ouest entre les services. Cela fait de l’arrêt des mouvements latéraux un besoin fondamental de sécurité.
Pourquoi KuppingerCole a nommé Illumio un Overall Leader
Selon le rapport, « Illumio est un Overall Leader grâce à sa profondeur dans la segmentation du Zero Trust et le confinement des brèches. »
KuppingerCole a mis en avant le « modèle de politique basé sur les étiquettes, application de l’application des charges hôtes, large couverture de la charge de travail, segmentation au niveau des processus et posture de conformité solide » d’Illumio. Ensemble, ces éléments « en font une plateforme de premier plan pour réduire les mouvements latéraux entre environnements hybrides et multi-cloud. »
Cette reconnaissance montre également la direction que prend le marché. De nombreux fournisseurs se concentrent sur l’identité, le réseau ou la sécurité de service edge (SSE). Illumio se concentre sur l’empêchement des menaces de se propager après une brèche.
Le confinement de la brèche est une exigence fondamentale de Zero Trust
Encore et encore, le rapport relie le zéro confiance à la segmentation et au contrôle latéral des mouvements. Sa liste de ce qu’une plateforme doit faire comprend :
- Segmentation et microsegmentation conscientes de l’identité
- Limites du mouvement latéral
- Application distribuée dans des environnements hybrides
- Prévention des menaces à travers les charges de travail et les applications
- Protection des identités des machines et des systèmes automatisés
En résumé, le marché veut une réponse à une seule question. Une attaque peut-elle se propager ? Obtenir la réponse « non » est là que le confinement de la brèche porte ses fruits.
Ce qui distingue Illumio des autres fournisseurs de segmentation
KuppingerCole pointe la segmentation comme le principal facteur différenciateur de la plateforme Illumio. Le rapport note qu’Illumio applique le même modèle de politique basé sur les étiquettes pour l’ensemble :
- Serveurs physiques
- Machines virtuelles
- Charges de travail cloud
- Conteneurs
- Points finaux
- Technologie opérationnelle (OT)
- Environnements IoT
Le rapport signale également un ensemble de caractéristiques qu’il considère comme uniques :
- Cartographie des dépendances applicatives construite à partir du trafic observé
- Segmentation au niveau des processus qui contrôle quels processus peuvent communiquer entre eux
- Analytique des graphes de sécurité de l’IA
- Quarantaine en un clic
- Analyse comportementale pour la détection des menaces
- Prise en charge des identités de machines, des API et des systèmes d’IA comme sujets de politique
Tout aussi important, le rapport note qu’Illumio applique la politique avec les contrôles natifs du système d’exploitation et du cloud. Cela évite l’inspection en ligne, qui peut limiter le trafic à grande échelle. Le résultat est un modèle qui évolue à travers de grandes configurations hybrides et multi-cloud.
L’avenir de Zero Trust est le confinement
La grande leçon du Leadership Compass est que le Zéro Confiance continue de croître. Les équipes veulent plus qu’un moyen de vérifier un utilisateur. Ils veulent aussi savoir comment :
- Contenir les ransomwares
- Identités sécurisées des machines
- Protéger les charges de travail cloud
- Gouverner les systèmes d’IA
- Limiter les mouvements latéraux à travers des environnements dispersés
Comme le note KuppingerCole, le Zéro Trust devient le modèle opérationnel fondamental pour sécuriser les environnements numériques modernes.
Notre reconnaissance de Overall Leader témoigne d’une réalité simple. Arrêter un agresseur à la porte reste important. Mais les équipes qui tiennent le mieux sont celles qui peuvent empêcher une brèche de se propager.
C’est la promesse de confinement par brèche. Il suppose qu’une violation va se produire et maintient l’entreprise en activité quand cela arrive.
Lisez le rapport complet pour comprendre pourquoi KuppingerCole a nommé Illumio un Overall Leader des Plateformes Zéro Confiance.