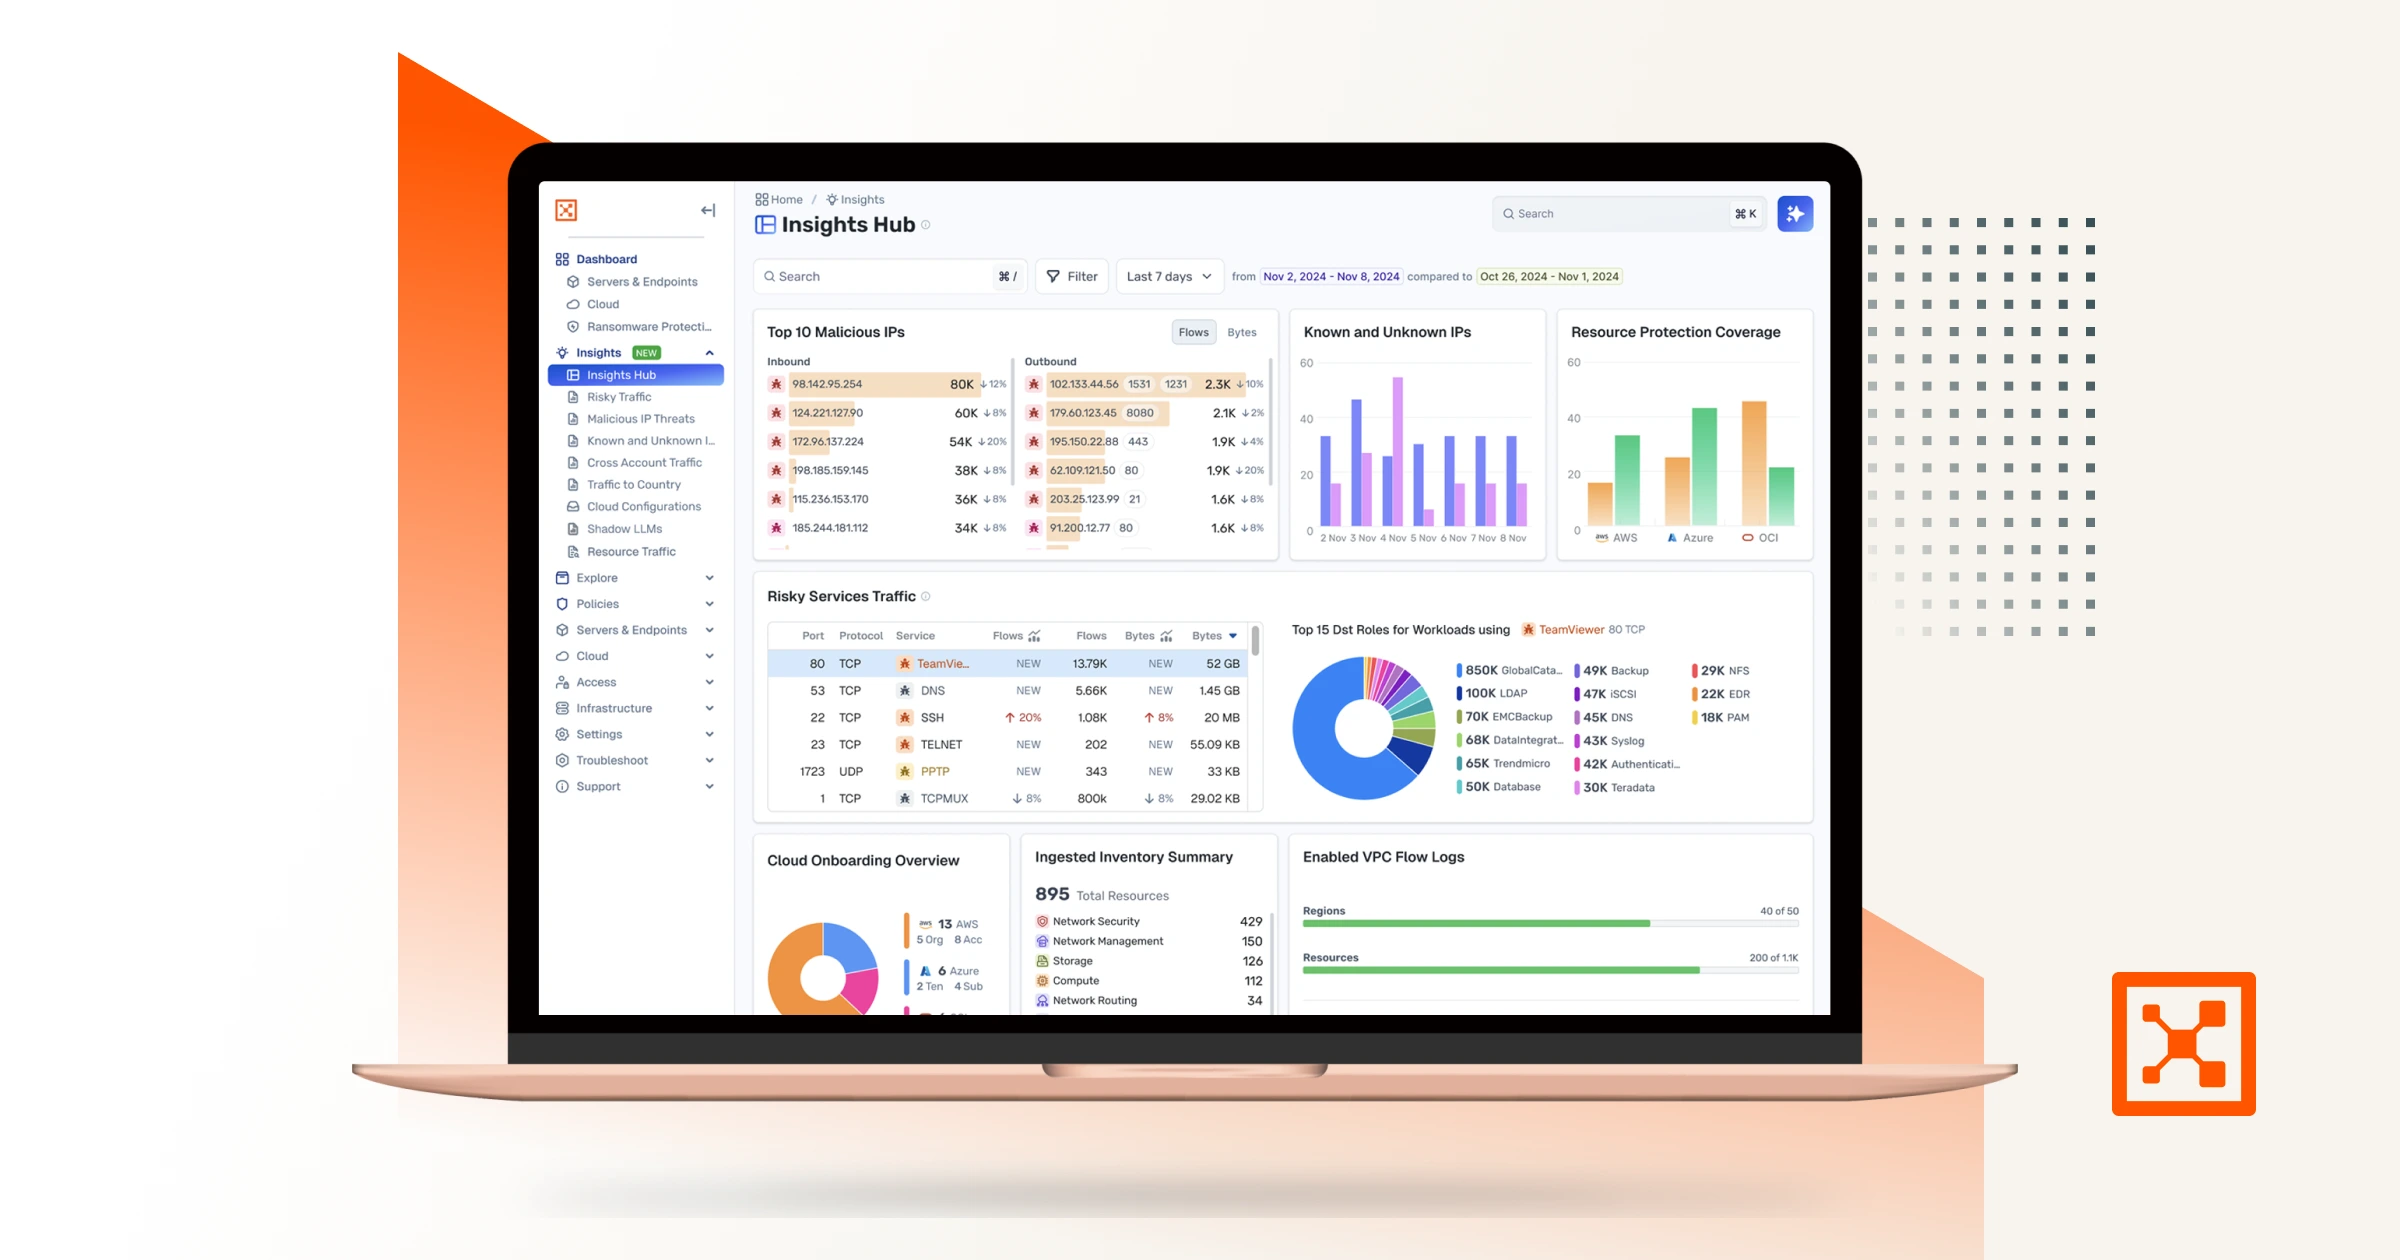
Die versteckte Schwachstelle in der Sicherheit von Rechenzentren: Endpunktkonnektivität
Viele Organisationen wissen, wie wichtig es ist, ihre Umgebung zu segmentieren, aber ein gefährliches Versäumnis bleibt bestehen, das die Verteidigungsschichten, die sie so hart aufgebaut haben, auflösen kann.
Dieses Versäumnis betrifft nicht die externen Bedrohungen, gegen die sich Organisationen täglich wappnen, oder die Zero Trust Segmentation (ZTS)-Kontrollen, auf die über 60 Prozent der Organisationen hinarbeiten. Es ist vielmehr Teil der internen Bedrohungslandschaft, genauer gesagt der Frage, wie Angreifer sich innerhalb eines Rechenzentrums von einem Segment zum anderen ausbreiten können, und zwar über kompromittierte Endgeräte wie Laptops und Workstations.
In diesem Blogbeitrag erfahren Sie, warum Endpunkte Ihr Unternehmen angreifbar machen und wie Sie mit der Illumio Zero Trust Segmentation Platform die seitliche Ausbreitung zwischen Endpunkten und dem Rechenzentrum unterbinden können.

Endgeräte stellen eine Gefahr für die Cyberresilienz dar
Moderne hybride Multi-Cloud-Umgebungen sind ein Bienenstock voller Aktivität, in dem Daten in alle Richtungen fließen. Inmitten dieser Komplexität streben Organisationen danach, Cyberresilienz aufzubauen, und viele wenden sich dafür Zero-Trust-Sicherheitsstrategien zu. Eine grundlegende Technologie jeder Zero-Trust-Architektur ist die Segmentierung. Durch die Unterbrechung der seitlichen Ausbreitung ermöglicht die Segmentierung Organisationen, sich darauf zu konzentrieren, den Wirkungsradius des nächsten potenziellen Cyberangriffs so gering wie möglich zu halten.
Während viele Organisationen sich darauf konzentrieren, ihre Rechenzentrums- und Cloud-Umgebungen zu segmentieren, lauert immer noch eine stille Gefahr. Viele berücksichtigen ihre endpoints nicht, und diese Sicherheitslücke ermöglicht es Angreifern, kompromittierte Laptops, Arbeitsstationen und Betriebstechnologie als Sprungbrett zu tieferen, kritischeren Bereichen des Rechenzentrums zu nutzen.
Endpoints: Versteckte Wege für Angreifer
Mit Segmentierung können Sicherheitsteams Lateral Movement zwischen Segmenten blockieren, sodass es unwahrscheinlich ist, dass Angreifer beispielsweise von einer Entwicklungsumgebung zu einer Hochsicherheitsanwendung wechseln können.
Es könnte jedoch einen Weg von der Entwicklungsumgebung zum Laptop eines Ingenieurs, zum Netzwerkadministrator und schließlich zu dieser kritischen, hochsicheren Anwendung geben. Das Fehlen strenger Kontrollen des Datenverkehrs zwischen Endgeräten und Rechenzentren in Verbindung mit einer begrenzten Kontrolle zwischen den Endgeräten erleichtert es Angreifern, versteckte Wege für die seitliche Ausbreitung zu finden.

Ohne richtige, moderne Segmentierung können Angreifer offene interne Wege ausnutzen, sobald sie sich im Rechenzentrum etabliert haben. Die Bewältigung dieser Gefahr erfordert einen anderen Ansatz, der über herkömmliche Segmentierungsmethoden hinausgeht.
Die Illumio ZTS-Plattform: Segmentierung über jede Umgebung hinweg
Um diese Sicherheitlücke zu schließen, muss die Segmentierungskontrollen auf Geräte ausgeweitet werden, die sich mit dem Rechenzentrum verbinden. Es erfordert eine Lösung, die granulare Transparenz und Kontrolle über den Datenverkehr innerhalb des Rechenzentrums – und alles, was daran angeschlossen ist, bietet.
Illumio Zero Trust Segmentation (ZTS) bietet eine einzige Plattform, die die moderne Segmentierung über Cloud, Rechenzentrum und Endpunkte hinweg erweitert. Die Illumio ZTS-Plattform beschränkt nicht nur die seitliche Bewegung innerhalb und zwischen Anwendungen, sondern stellt auch sicher, dass jeder Versuch, sich seitlich im Rechenzentrum über die Endgeräte zu bewegen, verhindert wird.
Der Fall für endpoints-Segmentierung
Illumio Endpoint ist nicht nur darauf ausgelegt, Sicherheitslücken, die vom Endpunkt ausgehen, einzudämmen – es ist auch ein integraler Bestandteil der ZTS-Plattform von Illumio. Durch die Ausweitung der Segmentierung über die Grenzen des Rechenzentrums hinaus auf Endbenutzergeräte mit Illumio Endpoint können Unternehmen ihren Endpunkt-Server-Datenverkehr vollständig auf einer einzigen Plattform kontrollieren.
So hilft Illumio Endpoint:
- Sehen Sie den gesamten endpoints-Verkehr: Illumio Endpoint bietet sofortige Klarheit über Netzwerkaktivitäten und bietet Transparenz über Verkehrsflüsse, egal ob die endpoints im Büro sind oder remote betrieben werden. Diese Transparenz ist unerlässlich für den Aufbau von Segmentierungsrichtlinien – und ist entscheidender Einblick für jedes Sicherheitsteam.
- Anwendungszugriff kontrollieren: Indem der endpoints-Zugriff nur auf die benötigten Server beschränkt wird, minimiert Illumio Endpoint die für Angreifer verfügbaren Möglichkeiten für Sicherheitsverletzungen erheblich. Dieser gezielte Ansatz stellt sicher, dass der Datenverkehr, der sensible Bereiche des Rechenzentrums erreichen kann, stark eingeschränkt wird und das Risiko durch Benutzergeräte reduziert.
- Sichere Endpunkt-Exposition: Zur Vorbereitung auf eine potenzielle Sicherheitsverletzung ist Illumio Endpoint so konzipiert, dass die Auswirkungen auf ein einzelnes Gerät begrenzt werden. Diese Strategie zur Eindämmung von Sicherheitsverletzungen ist entscheidend, um die Integrität des größeren Netzwerks zu erhalten und die Ausbreitung von Angriffen auf das Rechenzentrum zu verhindern.
Erfahren Sie mehr, indem Sie eine Demo auf Illumio Endpoint ansehen:
Die Antwort: Eine einzige Plattform
Die Entwicklung von Cyberbedrohungen erfordert eine entsprechende Weiterentwicklung der Cybersicherheitsstrategien. Mit Illumio Endpoint und der gesamten Illumio ZTS-Plattform können Unternehmen einen zukunftsorientierten Ansatz verfolgen, um die Ausbreitung von Sicherheitsverletzungen im Rechenzentrum zu verhindern. Durch das Erkennen und Mindern der mit der Endpunktkonnektivität verbundenen Risiken können sich Unternehmen auf alles vorbereiten, was als Nächstes kommt.
Möchten Sie mehr über Illumio Endpoint erfahren? Nehmen Sie noch heute Kontakt mit uns auf .