Sicherheit durch Zero-Trust-Segmentierung: Ein tiefer Einblick
In der heutigen schnelllebigen Welt werden Cyberbedrohungen von Tag zu Tag gefährlicher. In diesem Artikel erklären wir, was Zero Trust Segmentation ist, warum sie nützlich ist, wo sie helfen kann und wie Tools wie die Plattform von Illumio die Sicherheit von Unternehmen erhöhen.
Was ist Zero-Trust-Segmentierung?
Zero Trust Segmentation (ZTS), also called microsegmentation, is a security tool that helps stop threats from spreading inside a company’s network. Unlike older methods that use fixed boundaries like VLANs, ZTS works in real-time, focusing on who is accessing what, how they behave, and the current risks. This approach makes sure that even if a hacker gets in, they can't spread through the network and cause a lot of damage.
Es ist wie bei Brandschutztüren in einem Gebäude. Du kannst vielleicht nicht verhindern, dass ein Feuer ausbricht, aber du kannst verhindern, dass es sich überall ausbreitet. Auf die gleiche Weise trennt ZTS verschiedene Teile des Netzwerks, wie Apps, Daten und Benutzer. Es ermöglicht nur den Zugriff auf das, was notwendig ist, und verhindert, dass Bedrohungen große Probleme verursachen.
Warum Zero-Trust-Segmentierung wichtig ist
In today's fast-moving world, cyber threats are getting more dangerous every day. Traditional security methods, like relying solely on perimeter defenses, aren’t enough anymore — it's like using a leaky umbrella in a hurricane. Cyber threats like ransomware, insider attacks, and advanced threats are becoming more common. Businesses need more than just strong outer defenses to stay safe. Zero Trust Segmentation (ZTS) adds an extra layer of protection by:
Reduzierung der Angriffsfläche
ZTS funktioniert, indem es verschiedene Teile eines Netzwerks getrennt hält und unnötige Verbindungen einschränkt. Das bedeutet, wenn ein Hacker einbricht, kann er sich nicht frei bewegen und auf sensible Daten oder wichtige Systeme zugreifen.
Verbesserung der Transparenz
Eine der besten Funktionen von ZTS ist, dass es Sicherheitsteams hilft, zu sehen, was im Netzwerk passiert. Tools wie Illumio zeigen, wie Apps und Systeme sich verbinden und Daten in Echtzeit austauschen. Diese klare Sicht macht es einfacher, ungewöhnliche Aktivitäten zu erkennen und strengere Sicherheitsregeln einzurichten.
Verbesserung der Compliance
Mit immer mehr Regeln zum Datenschutz müssen Unternehmen mit Gesetzen wie DSGVO, HIPAA und PCI DSS Schritt halten. ZTS hilft bei der Kontrolle des Zugriffs, der Trennung wichtiger Systeme und der Führung detaillierter Protokolle. Dies erleichtert das Bestehen von Sicherheitsaudits.
Stärkung der Resilienz gegen Insider-Bedrohungen
Nicht alle Bedrohungen kommen von externen Hackern – manchmal kommen sie von innen. ZTS hilft, indem es den Mitarbeitern nur den Zugang gewährt, den sie benötigen, und auf ungewöhnliches Verhalten achtet. Dies verringert die Wahrscheinlichkeit von Insider-Bedrohungen, unabhängig davon, ob es sich um versehentliche oder absichtliche Bedrohungen handelt.
Anpassung an Hybrid- und Multi-Cloud-Umgebungen
Herkömmliche Sicherheitsmethoden funktionieren nicht immer gut mit modernen Setups, die sowohl Vor-Ort- als auch Cloud-Systeme verwenden. ZTS wurde für diese Umgebungen entwickelt und sorgt auch dann für eine starke Sicherheit, wenn sich Workloads verschieben und ändern.
Beschleunigung der Reaktion auf Vorfälle
Im Falle einer Sicherheitsverletzung hilft ZTS den Sicherheitsteams, schnell zu reagieren. Durch die Aufteilung des Netzwerks in kleinere Abschnitte können sie das Problem schnell finden und isolieren, was die Auswirkungen reduziert und Zeit und Geld spart.
Schutz der Geschäftskontinuität
Cyberattacks can shut down operations and cost businesses a lot. ZTS helps maintain smooth operations by stopping threats from causing big disruptions.
Hauptmerkmale der Zero-Trust-Segmentierung
Das zeichnet die Zero-Trust-Segmentierung aus:
Zero Trust vs. Zero Trust Segmentierung: Sind sie dasselbe?
Let’s clear up a common misconception: Zero Trust and Zero Trust Segmentation aren’t interchangeable, but they’re closely related.
Zero Trust Segmentation is a way to break a network into smaller, easy-to-manage, and easy-to-secure pieces, even down to individual apps or workloads. Unlike older methods that use hardware like firewalls, microsegmentation uses software to control how data moves between these smaller segments. The approach focuses on:
- Granulare Kontrolle: Sie können bestimmte Regeln festlegen, z. B. dass nur bestimmte Apps oder Datentypen eine Verbindung herstellen dürfen.
- Dynamische Skalierbarkeit: Funktioniert nahtlos in Hybrid- oder Multi-Cloud-Umgebungen und passt sich an die sich ständig ändernde Art der Workloads an.
- Durchsetzung von Richtlinien: Es blockiert nicht nur Bedrohungen, sondern stellt auch sicher, dass die richtigen Daten und Anwendungen reibungslos funktionieren.
Wenn Sie beispielsweise eine Finanzdienstleistungs-App ausführen, kann die Mikrosegmentierung sicherstellen, dass Ihre Zahlungssysteme nur mit den richtigen Datenbankservern kommunizieren. Dies hilft, unbefugten Zugriff zu verhindern und Ihre Daten zu schützen.
Mikrosegmentierung als Baustein für die Zero-Trust-Segmentierung
ZTS ist zwar ein leistungsstarkes Tool, aber nur ein Teil des Zero-Trust-Puzzles:
Zero-Trust-Lösungen wie ZTS, einschließlich der von Illumio, glänzen in Umgebungen, in denen eine granulare Kontrolle von größter Bedeutung ist. Das breitere Zero-Trust-Framework befasst sich jedoch nicht nur mit der Frage, "wer mit wem sprechen kann", sondern auch mit der Frage, "wer mit wem sprechen sollte" und ob diese Interaktionen sicher sind.
Illumio und Cloud-Sicherheit
Wenn es um Cloud-Sicherheit geht, ist die Zero-Trust-Segmentierung von Illumio ein entscheidender Faktor. In der heutigen Cloud-First-Welt haben traditionelle Sicherheitsmethoden, die für das Rechenzentrum entwickelt wurden, oft Schwierigkeiten, mit der sich schnell verändernden Natur der Cloud Schritt zu halten. Illumio behebt dies durch:
1. Verbesserung der Sichtbarkeit
Illumio bietet einen Echtzeit-Einblick in die Verbindung von Anwendungen und Systemen und hilft Unternehmen, Schwachstellen in komplexen Cloud-Setups zu erkennen. Auf diese Weise basieren die Sicherheitsvorschriften auf echten Daten und nicht nur auf Vermutungen.
2. Dynamische Segmentierung
Im Gegensatz zu alten Sicherheitsmethoden passt sich die Plattform von Illumio an das Wachstum von Apps und Systemen an. Wenn beispielsweise neue Dienste in einem Multi-Cloud-Setup hinzugefügt werden, aktualisiert Illumio automatisch die Sicherheitsregeln, ohne dass viel manuelle Arbeit erforderlich ist. Das spart Zeit und hält den Schutz stark.
3. Minimierung des Explosionsradius
Illumio hält verschiedene Cloud-Systeme getrennt, so dass sich die Bedrohung nicht leicht verbreiten kann, wenn ein Teil gehackt wird. Dies ist besonders hilfreich gegen Ransomware und Insider-Bedrohungen, die versuchen, sich innerhalb von Netzwerken zu bewegen.
4. Unterstützung der Compliance
Cloud-Systeme müssen oft strengen Regeln und Vorschriften folgen. Illumio erleichtert dies, indem es detaillierte Protokolle führt und Regeln festlegt, die Standards wie GDPR, HIPAA und PCI DSS entsprechen.
5. Nahtlose Multi-Cloud-Integration
Illumio funktioniert mit allen wichtigen Cloud-Diensten wie AWS, Azure, Google Cloud und sogar On-Premises-Setups. Es bietet einen klaren, einheitlichen Überblick über die Sicherheit in verschiedenen Umgebungen, was für Unternehmen, die Hybrid-Cloud-Strategien anwenden, sehr hilfreich ist.
So nutzte beispielsweise ein globales E-Commerce-Unternehmen die Plattform von Illumio, um seine Cloud-Sicherheit zu stärken. Sie nutzten die Segmentierung, um ihre Zahlungssysteme von kundenorientierten Apps zu trennen. Dies machte sie nicht nur sicherer, sondern half ihnen auch, wichtige Compliance-Regeln einfach zu erfüllen.
Anwendungsfälle für Zero-Trust-Segmentierung
Um die Auswirkungen der Illumio-Plattform zu verstehen, betrachten wir drei reale Szenarien:
1. Eindämmung von Ransomware
Herausforderung: Ein Gesundheitsunternehmen wurde von einem Ransomware-Angriff getroffen, der sich schnell über seine Systeme ausbreitete.
Lösung: Die Segmentierungstools von Illumio verhinderten die Ausbreitung des Angriffs, indem sie ihn nur in einem Teil des Netzwerks hielten.
Ergebnis: Das Unternehmen kehrte schnell zur Normalität zurück und sparte Millionen von Dollar an verlorener Zeit.
2. Hybrid-Cloud-Sicherheit
Herausforderung: Ein Einzelhandelsunternehmen hatte Probleme, seine Daten sowohl in seinen Cloud- als auch in seinen Rechenzentrumsumgebungen sicher zu halten.
Lösung: Illumio nutzte dynamische Richtlinien, um Daten auf AWS und in den eigenen Rechenzentren zu schützen.
Ergebnis: Dies erleichterte das Bestehen von Sicherheitsaudits und verbesserte die allgemeine Sicherheit des Unternehmens.
3. Einhaltung gesetzlicher Vorschriften
Herausforderung: Ein Finanzunternehmen musste strenge PCI DSS-Regeln zum Schutz der Daten von Karteninhabern befolgen.
Lösung: Die Mikrosegmentierungstools von Illumio trennten sensible Daten von weniger sicheren Systemen.
Ergebnis: Das Unternehmen bestand seine Audits problemlos und gewann mehr Vertrauen bei seinen Kunden.
Häufig gestellte Fragen (FAQs) zur Zero-Trust-Segmentierung
Frage: 1. Wie unterstützt Illumio die Zero-Trust-Segmentierung?
Answer: Illumio offers real-time traffic visibility, adaptive security policies, and scalable solutions for hybrid and multi-cloud environments.
Frage: 2. Was ist der Unterschied zwischen Zero Trust und Zero Trust Segmentierung?
Antwort: Die Zero-Trust-Segmentierung ist eine Teilmenge von Zero Trust. Zero Trust ist eine Sicherheitsstrategie, die Folgendes umfasst.
Frage: 3. Kann Zero-Trust-Segmentierung Ransomware verhindern?
Antwort: Ja! Durch die Speicherung von Bedrohungen in bestimmten Netzwerksegmenten reduziert ZTS die Ausbreitung von Ransomware-Angriffen.
Frage: 4. Ist die Zero-Trust-Segmentierung für kleine und mittlere Unternehmen geeignet?
Antwort: Absolut. Skalierbare Lösungen wie Illumio machen ZTS für Unternehmen jeder Größe zugänglich.
Frage: 5. Wie verbessert ZTS die Compliance?
Antwort: ZTS hilft bei der Isolierung sensibler Daten und der Erstellung detaillierter Prüfprotokolle, um die Einhaltung von Vorschriften wie DSGVO und HIPAA zu erleichtern.
Frage: 6. Funktioniert ZTS in Cloud-Umgebungen?
Antwort: Ja, vor allem mit Tools wie Illumio, die für Hybrid- und Multi-Cloud-Infrastrukturen konzipiert sind.
Frage: 7. Welche Branchen profitieren am meisten von der Zero-Trust-Segmentierung?
Antwort: Alle Branchen, insbesondere solche mit sensiblen Daten wie Gesundheitswesen, Finanzen, Einzelhandel und Behörden, finden in ZTS einen Mehrwert.
Frage: 8. Wie unterscheidet sich Illumio von der Konkurrenz?
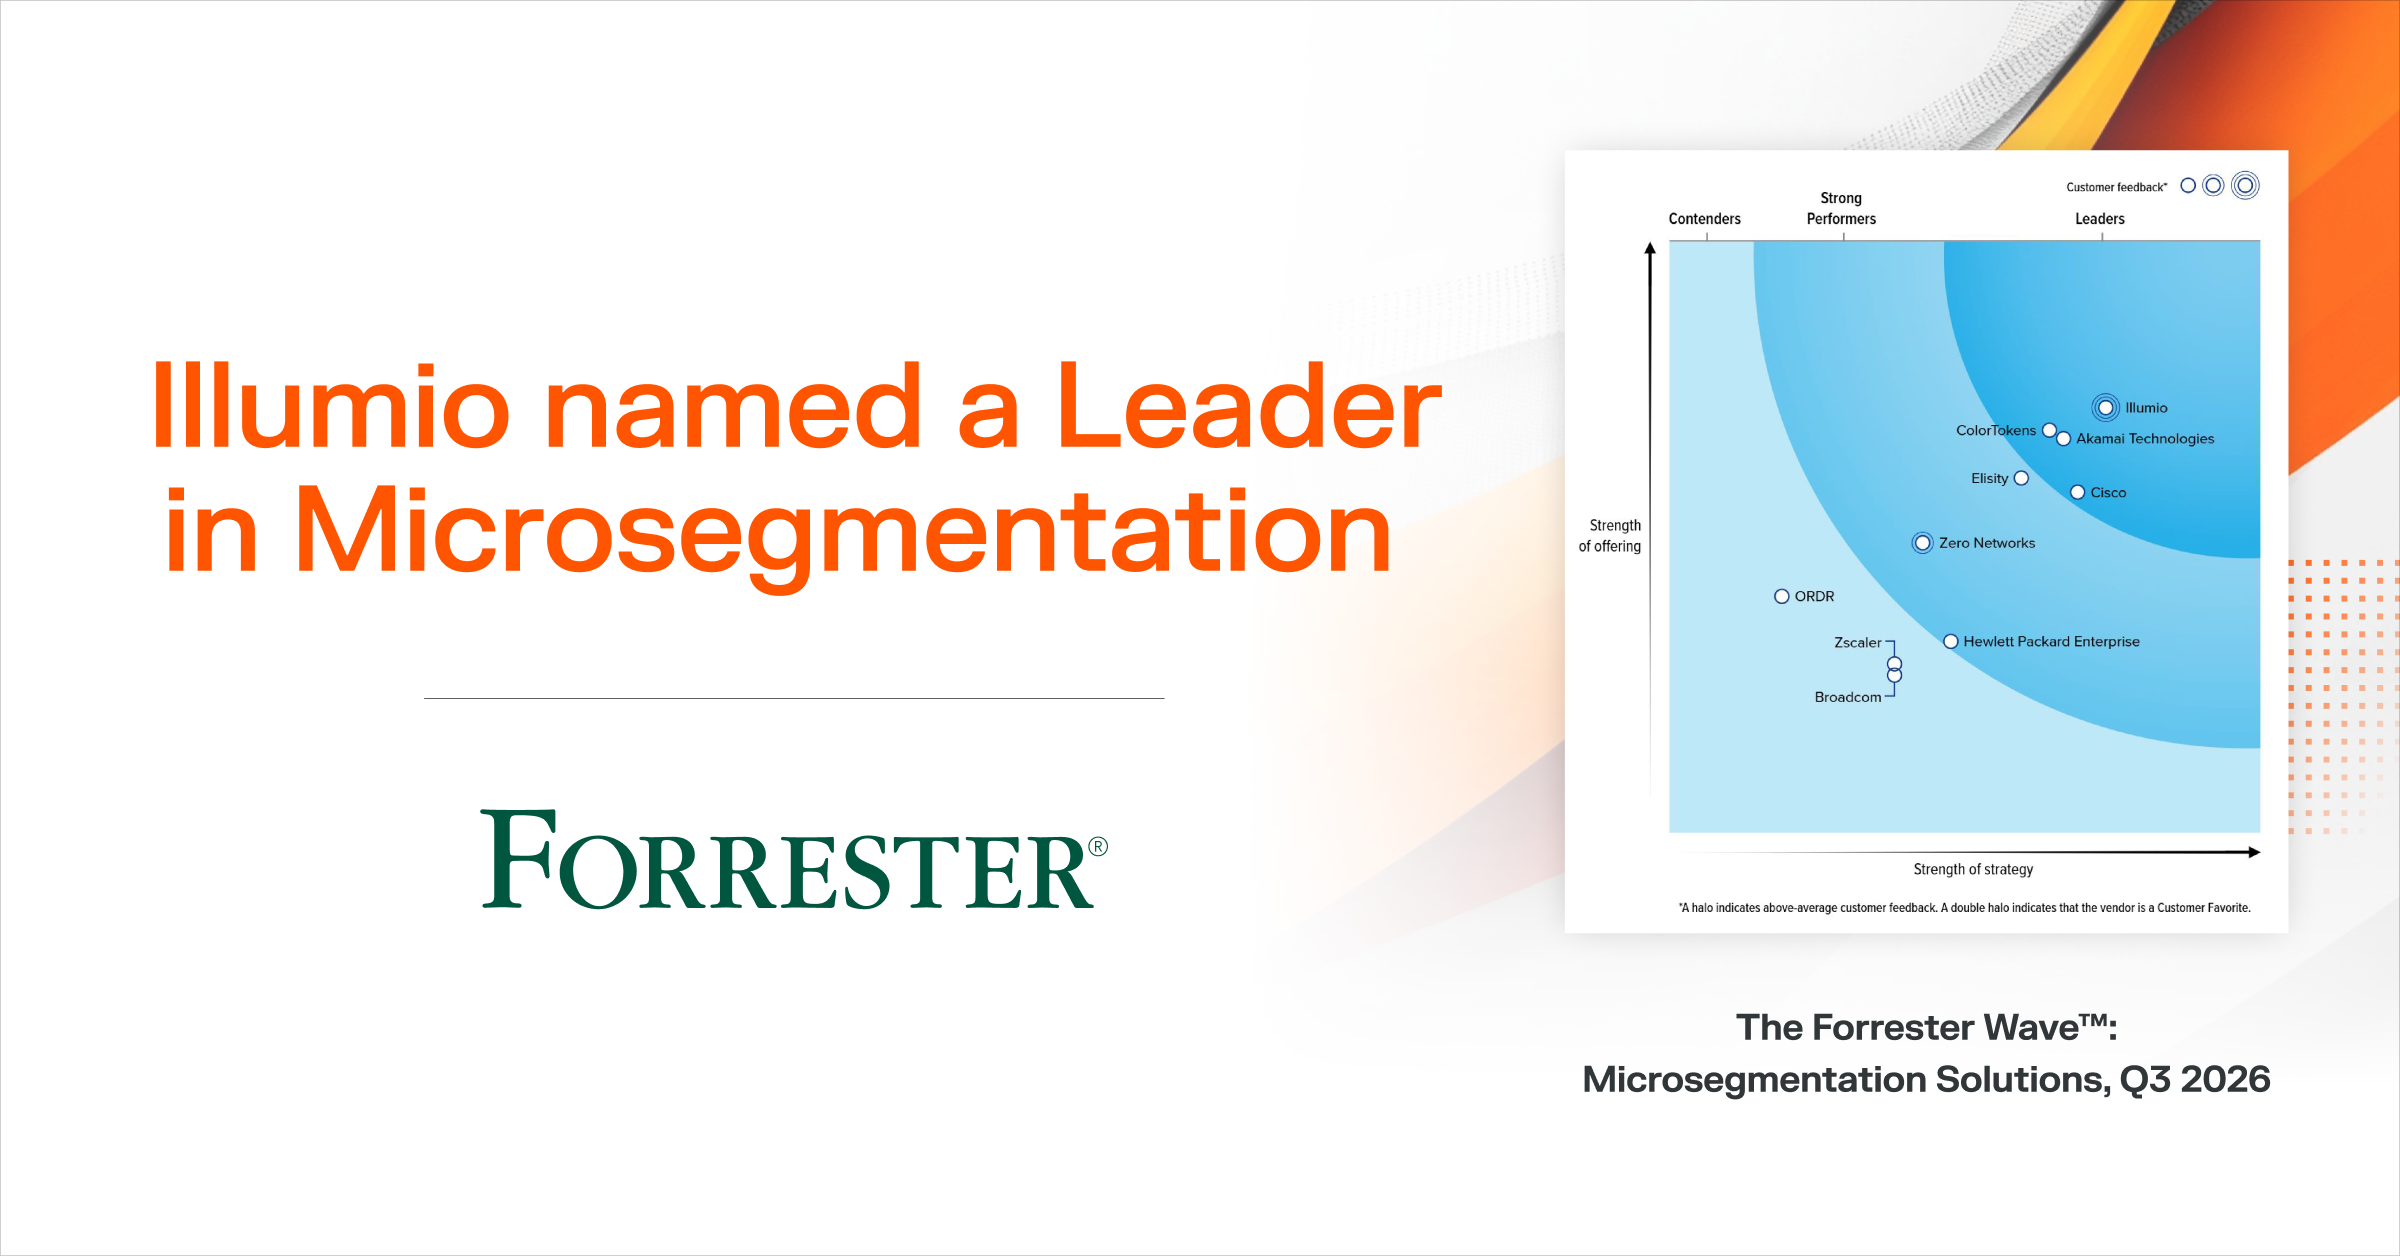
Antwort: Illumio konzentriert sich auf Einfachheit, Transparenz und Skalierbarkeit und ist damit führend im Bereich der Zero-Trust-Segmentierung.
Frage: 9. Wie implementiere ich ZTS?
Antwort: Beginnen Sie damit, Anwendungsabhängigkeiten abzubilden, Richtlinien zu definieren und eine Lösung wie Illumio zu verwenden, um die Durchsetzung zu automatisieren.
Fazit
Cyber threats are getting smarter, and old security methods just aren't enough anymore. Zero Trust Segmentation (ZTS) is a new way of thinking about cybersecurity. It focuses on always checking who has access, giving people only the access they need, and breaking up networks into smaller parts to stop threats from spreading.
Ganz gleich, ob Sie sich vor Ransomware schützen, Cloud-Systeme sichern oder strenge Sicherheitsregeln befolgen möchten, ZTS ist nicht nur eine gute Idee, sondern ein Muss in der heutigen digitalen Welt. Da die Bedrohungen immer fortschrittlicher werden, ist die Verwendung eines intelligenten, segmentierten Sicherheitsmodells der beste Weg, um die Sicherheit und den reibungslosen Betrieb Ihres Unternehmens zu gewährleisten.
Jetzt ist es an der Zeit zu handeln. Sind Sie bereit, Ihre Sicherheitslage mit Zero-Trust-Segmentierung zu verbessern? Lasst uns die Reise in eine sicherere, widerstandsfähigere Zukunft beginnen.