Illumio Insights
Sehen Sie jeden Ost-West-Datenverkehrsfluss in Ihrer hybriden Umgebung. Illumio Insights deckt kritische Gefahren auf, vereinfacht die Behebung und hilft Ihnen, intelligentere Richtlinien durchzusetzen, um Sicherheitsverletzungen schnell einzudämmen.


Sicherheit fängt damit an, dass man alles im Blick hat
Jetzt mit Network Posture: ein Echtzeit-Score für das Risiko von Lateral Movement. Beurteilen Sie Ihre Compliance-Bereitschaft und beschleunigen Sie die Mikrosegmentierung.
Einheitliche, kontextreiche und skalierbare KI-Beobachtbarkeit – ohne Alarmmüdigkeit. Verstehen Sie das Verhalten von Angreifern. Durchbrechen Sie das Alarmrauschen. Priorisieren Sie die Reaktion auf Sicherheitsverletzungen.

Sehen Sie jeden Workload und Datenverkehrsfluss. Finden Sie Richtlinienlücken, bevor Angreifer es tun. Verfolgen Sie Ihren Sicherheitsstatus in Echtzeit, damit Sie sicher sein können, dass Ihr Risiko sinkt und nicht steigt.
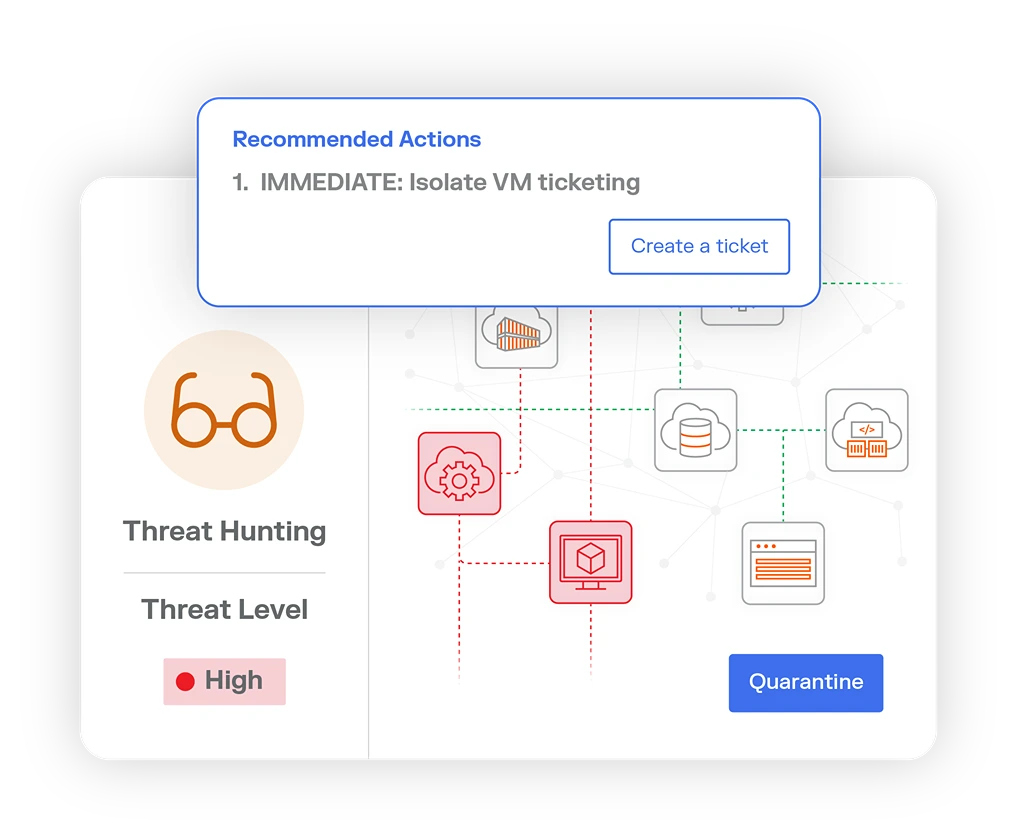
Blockieren und isolieren Sie Gefahren schnell basierend auf echtem Verkehrsverhalten. Erhalten Sie einen KI-gestützten Abhilfeplan mit Richtlinienempfehlungen, um Sicherheitslücken zu schließen und eine laterale Ausbreitung zu verhindern.


Score your lateral movement risk in real time
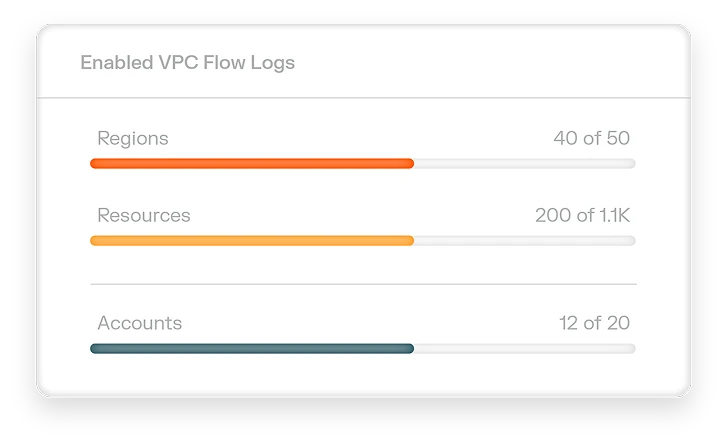
Network Posture gives you a real-time view of lateral movement risk by validating actual network flows — not just static rules. It scores your environment against major compliance mandates, highlights the riskiest issues, and speeds up remediation. You see where policies fall short and where to tighten them, so your microsegmentation strategy keeps getting stronger.
Lernen Sie den Insights Agent kennen: Ihr KI-Leitfaden für eine intelligentere Reaktion auf Sicherheitsverletzungen
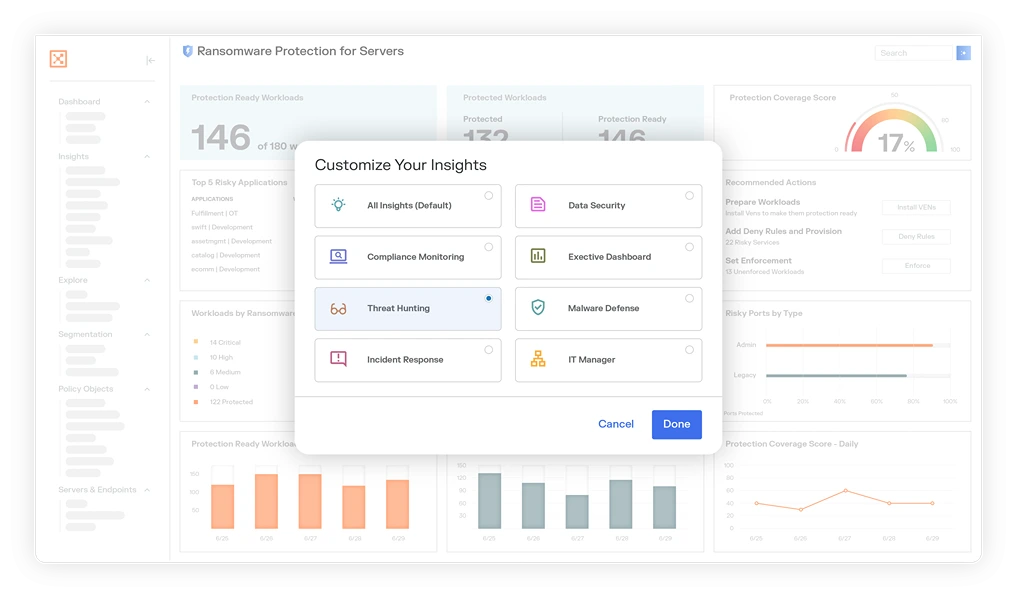
Mit KI-gestützter Anleitung, die auf spezifische Rollen abgestimmt ist, deckt der Insights Agent die wichtigsten Probleme bei jeder Workload auf. Er hilft Ihnen, Gefahren schneller einzudämmen und Untersuchungen mit Zuversicht voranzutreiben – indem er Ihnen Kontext, Zuversicht und klare nächste Schritte bietet.
Finden Sie Illumio-Produkte


KI-Cloud-Erkennung und -Reaktion (CDR)
Schnelle Bereitstellung im Cloud-Maßstab
Die agentenlose Bereitstellung per Knopfdruck liefert innerhalb von Minuten Einblicke in Millionen von Workloads mithilfe von KI-Sicherheit


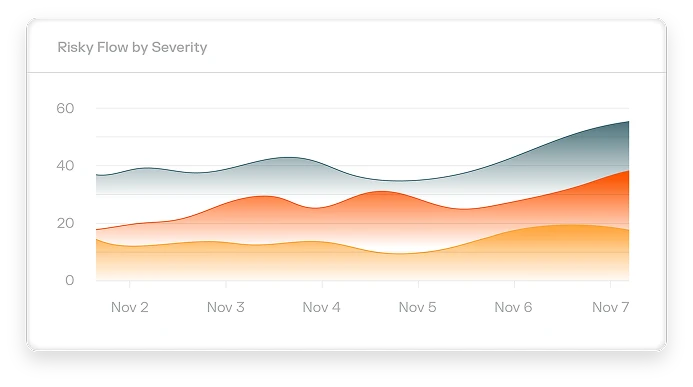

Unübertroffene Gefahrenerkennung mit KI-gestützter Beobachtbarkeit
Reduziert die mittlere Erkennungszeit (MTTD) erheblich, indem unsichtbare Gefahren und Angriffspfade aufgedeckt werden
Eindämmung von Angriffen mit einem Klick
Neutralisiert potenzielle Risiken sofort und verkürzt die mittlere Reaktionszeit (MTTR) durch Eindämmung mit einem Klick.
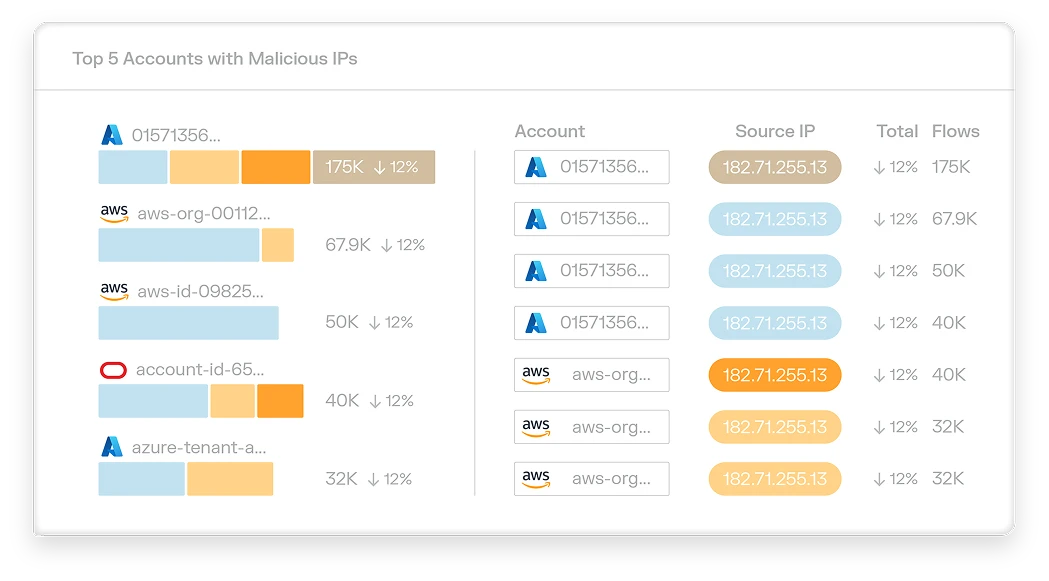
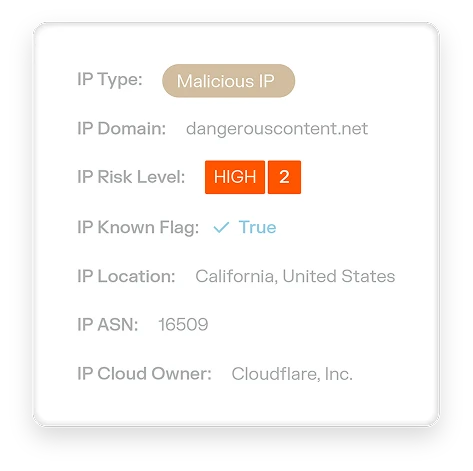

Accelerate and optimize microsegmentation
Finden Sie kritische Kontrolllücken. Vergewissern Sie sich, dass Ihre Korrekturmaßnahmen erfolgreich waren. Verbessern Sie die Segmentierung kontinuierlich, während sich Ihre Umgebung ändert.
Sicherheitserfolge powered by Illumio Insights
Illumio Insights bietet Ihnen die Transparenz und Intelligenz, die Sie benötigen, um die Zusammenhänge in Ihrer hybriden Multi-Cloud-Umgebung zu erkennen und Lateral Movement zu stoppen.
Decken Sie unerwünschtes Lateral Movement auf. Priorisieren Sie hochriskante Warnmeldungen. Unterbinden Sie Verbindungen, die Angreifer zur Ausbreitung nutzen.
Erkennen Sie verdächtiges Verhalten, sobald eine Workload markiert wird. Verfolgen Sie die Aktivität in Ihrer Umgebung. Isolieren Sie kompromittierte Workloads, bevor Angreifer sich lateral ausbreiten können.
Decken Sie übermäßigen Zugriff und übermäßig freizügige Richtlinien auf. Erhalten Sie Empfehlungen, um Kontrolllücken zu schließen und den Zugriff in Ihrer gesamten Umgebung bedarfsgerecht anzupassen.
Verfolgen Sie ungewöhnliche ausgehende Aktivitäten und markieren Sie die verantwortlichen Workloads. Erkennen Sie verdächtige Datenflüsse frühzeitig – und unterbinden Sie diese, bevor Ihre Daten das Unternehmen verlassen.
Illumio Insights wird uns in Echtzeit Einblick und Kontrolle über unsere riskanten Häfen geben, wodurch unser Risiko deutlich reduziert und die Einhaltung von Industriestandards verbessert wird. Dadurch können wir Schwachstellen schnell identifizieren und beheben, bevor sie zu Gefahren werden.
Illumio Insights kostenlos testen
Verschaffen Sie sich Transparenz über Workloads und Erkenntnisse zum Verkehr, um Richtlinienlücken zu identifizieren und Gefahren schnell einzudämmen – bevor sich Angreifer lateral bewegen.
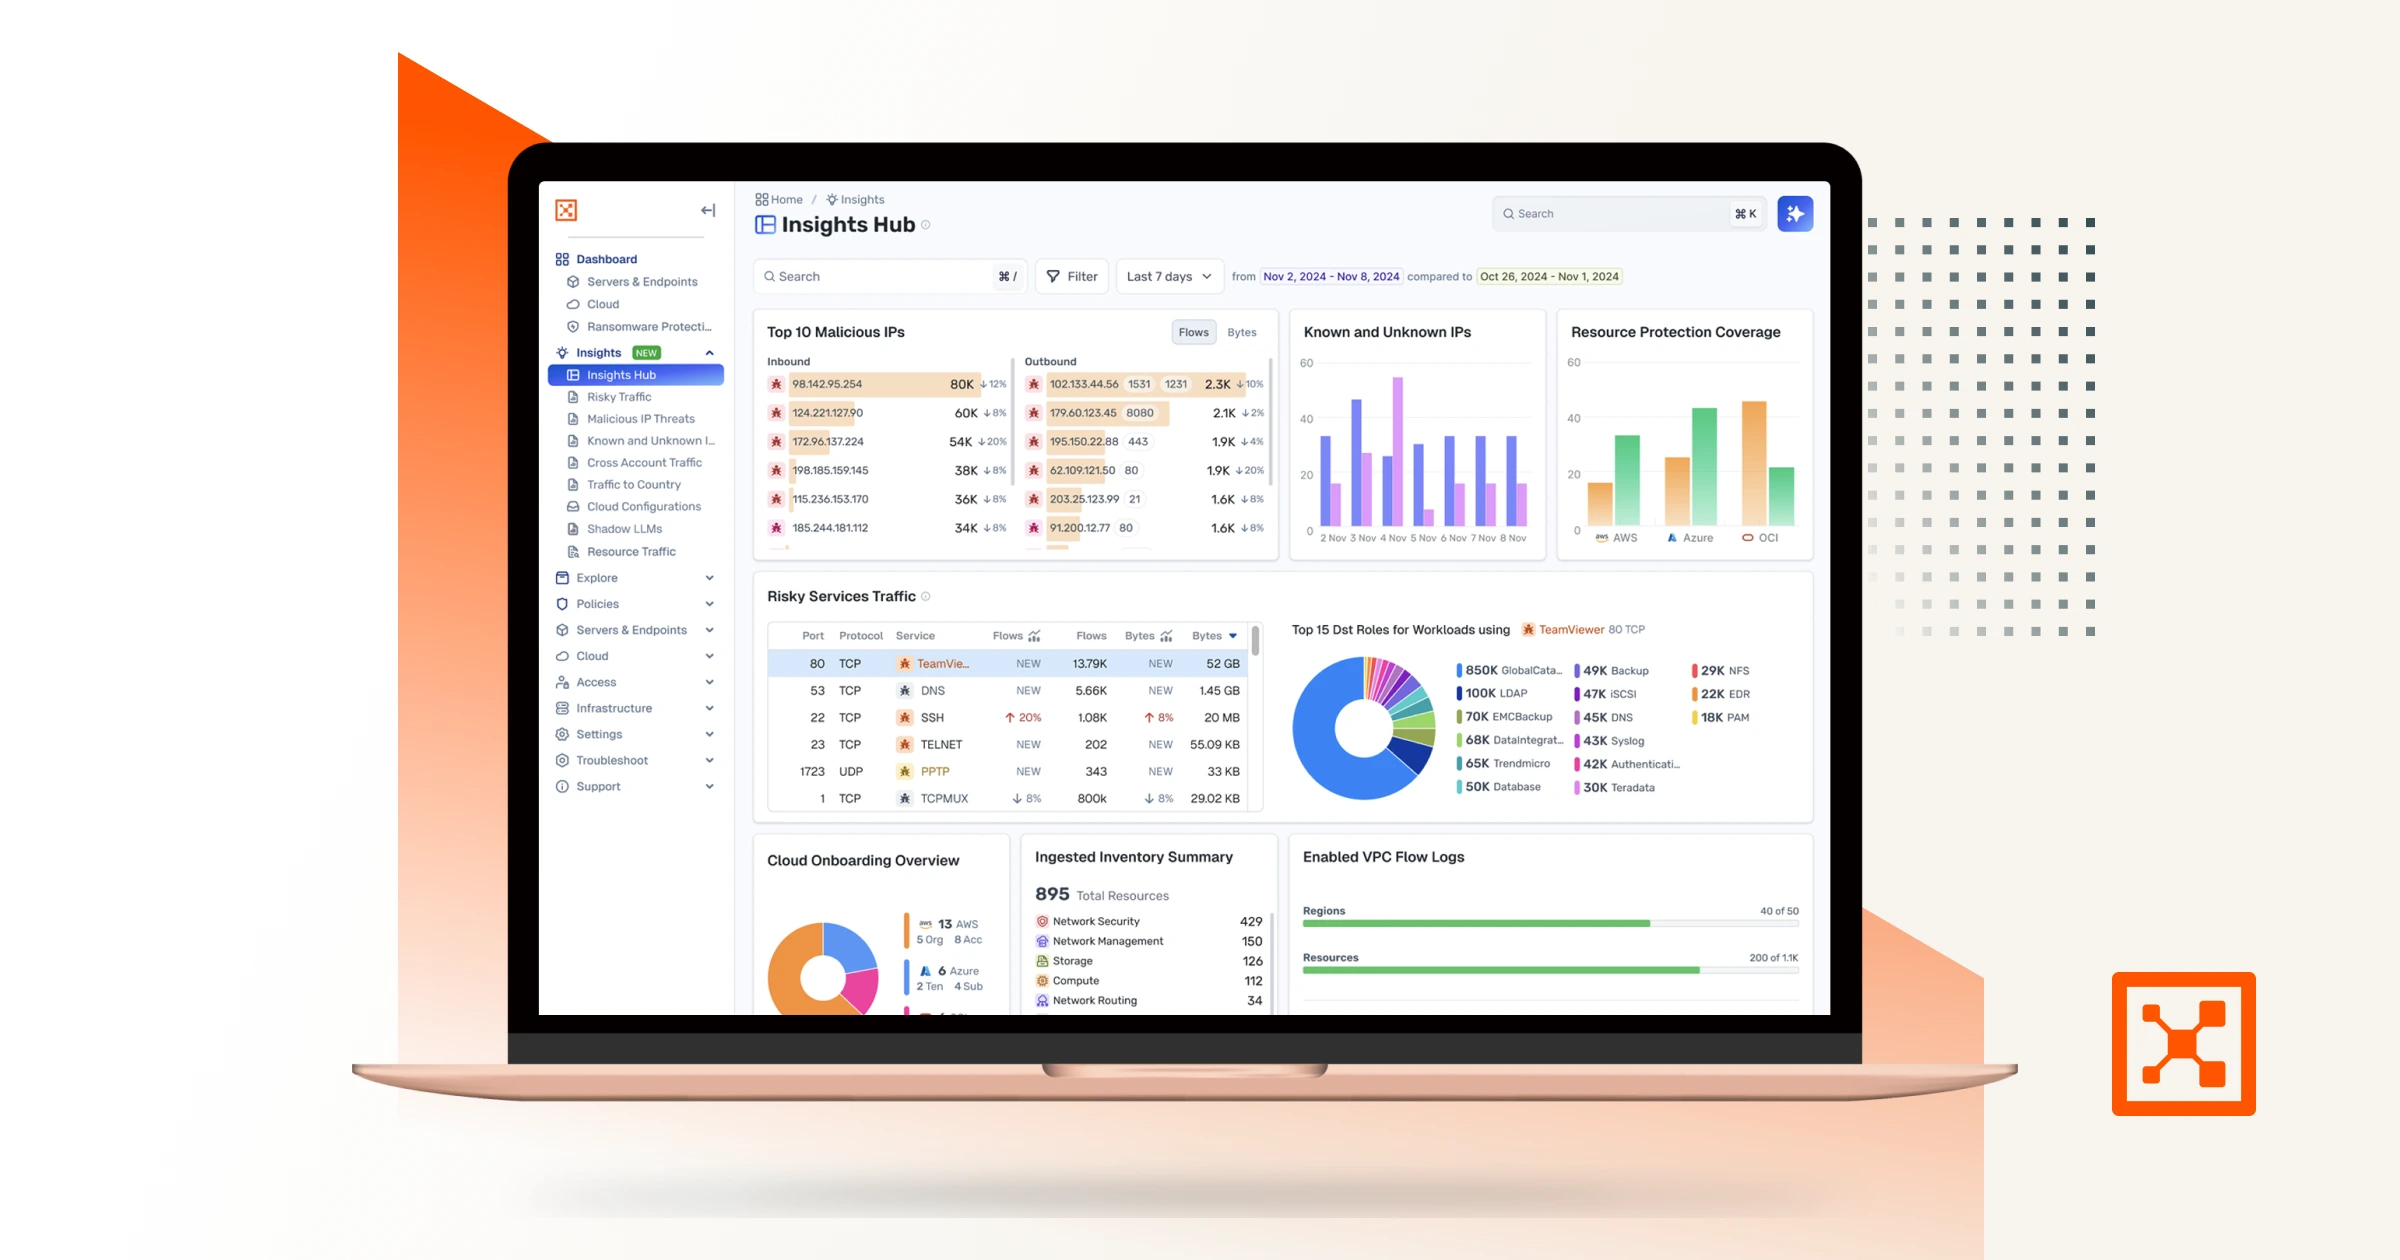


Illumio Insights
Erfahren Sie mehr über eine Lösung für hybride Multi-Cloud-Erkennung- und Reaktion, die auf einem KI-Sicherheitsdiagramm basiert.
Globaler Bericht zu Cloud-Erkennung und -Reaktion 2025
Erfahren Sie, wie 1.150 weltweit führende Cybersecurity-Fachpersonen Alarmmüdigkeit, blinde Flecken und Lateral Movement in der hybriden Multi-Cloud angehen.

Erklärvideo von Illumio Insights
Entdecken Sie KI-gestützte hybride Cloud-Erkennung und -Reaktion (CDR), die Risiken für laterale Bewegungen identifiziert, Angriffe erkennt und diese in Ihrer hybriden Multi-Cloud-Umgebung sofort eindämmt.