Illumio Insightsの無料トライアルで実践的な価値を得るための4つの方法
本シリーズのパート1では、Illumio Insightsの使い方を理解し、無料トライアル期間中に早期に価値を見出すための方法をご紹介しました。
基本的な理解ができたら、次のステップは、セキュリティチームが実際に業務を行う方法でInsightsを活用することです。つまり、CISOから脅威ハンターまで、さまざまな役割の視点から、質問を投げかけ、仮説を検証し、リスクを妥当性確認することで活用します。
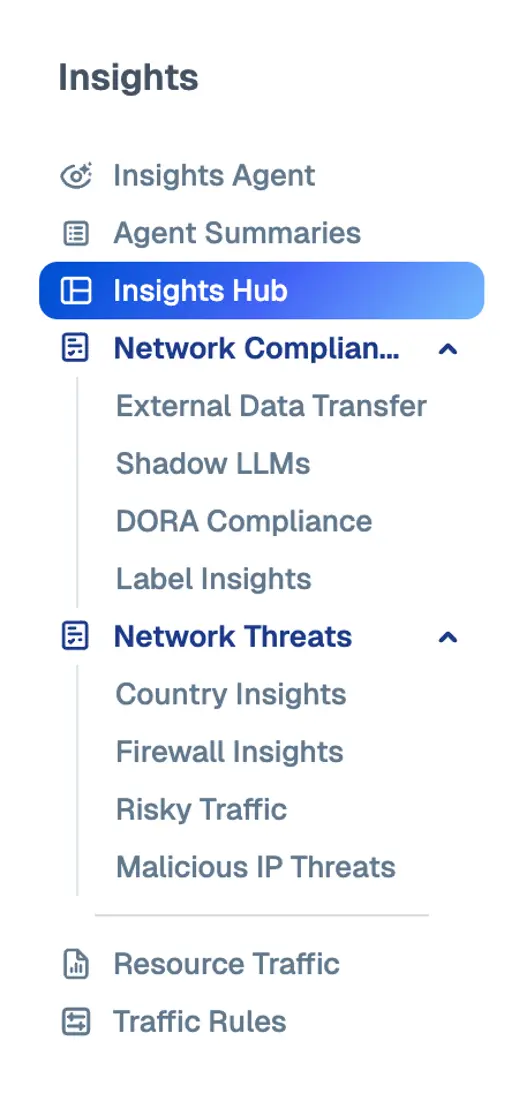
今回の続編では、新規ユーザーが表面的な可視性にとどまらず、より有意義なセキュリティに関する洞察を得るのに役立つ、環境内で今すぐ実行できる4種類の調査に焦点を当てます。
それぞれが現実世界でよくある懸念事項を反映しており、Insightsがいかにして数週間の調整や過去のデータに基づく分析を必要とせずに、より迅速で自信に満ちた意思決定を支援するかを示しています。
これらの演習を最大限に活用するために、クラウドアカウント(AWS、Azure、またはGCP)をオンボーディングすることをお勧めします。弊社がフローログを取り込み、トライアル環境でリアルタイムのデータを確認できるようにします。その方法については、本シリーズの第1部、または製品ドキュメントをご覧ください。
この記事で紹介されている機能のいずれかにアクセスするには、Insights画面の左側にあるナビゲーションウィンドウを使用してください。
1. 仮説上の脅威ではなく、現実の脅威を調査する
セキュリティツールを使う上でよくある課題は、どこから始めれば良いのか分からないことだ。
横方向への移動リスクを迅速に検出できるツールはあまり多くありません。実際、多くの企業は豊富なツールを保有しているにもかかわらず、依然として情報漏洩の被害に遭っている。そのため、問題の原因を特定するために複数のダッシュボードを確認する代わりに、 Illumio Insightsは既知の悪意のある活動を早期に明らかにすることで、そうした推測を排除し、新規ユーザーに具体的な調査対象を提供します。
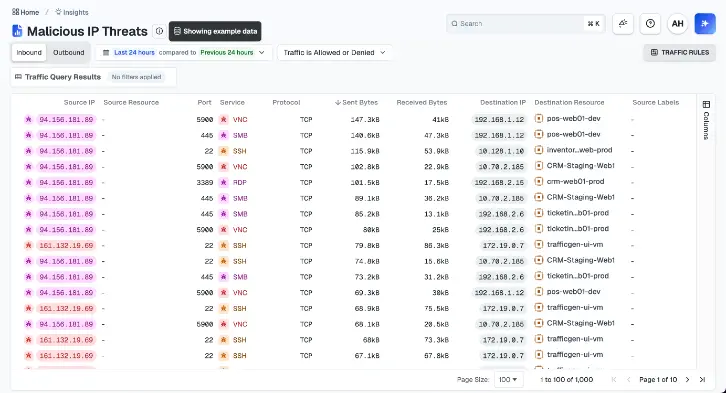
「悪意のあるIP脅威」タブに移動すると、抽象的な指標から始めるのではなく、単一の悪意のあるIPを中心に調査を進めることができます。
次のような実用的な質問への回答が得られます。
- この活動は単発的なものなのか、それとも広範囲に及んでいるのか?
- どの内部リソースが関わっていますか?
- これは単なるノイズでしょうか、それともエスカレーションする価値のある問題でしょうか?
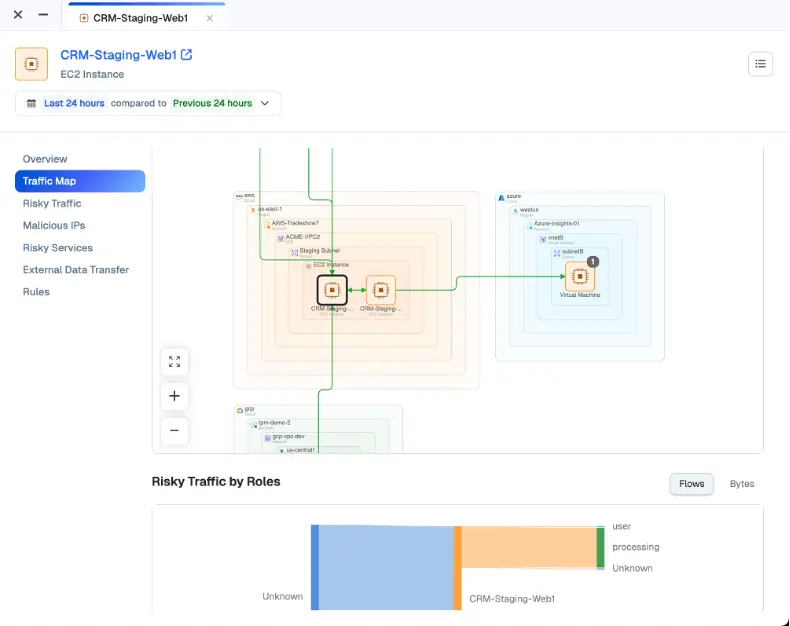
Insightsは、IPアドレスの詳細を一つずつ記憶するのではなく、 脅威インテリジェンス、トラフィックコンテキスト、影響を受けるワークロード間の関連性をすべて一箇所で把握するのに役立ちます。ここでも、InsightsはAIを活用したセキュリティグラフを最大限に活用します。
ネットワークトラフィックの流れに対する強力な可視性を活用することで、Insightsは、攻撃者が横方向のアクセスを試みていることを示す、危険な動作、露呈した攻撃経路、および異常な移動パターンを明らかにします。
その結果、アラートの数が増えるのではなく、アラートが潜在的な影響に直接結び付けられるため、検出が向上します。セキュリティ チームは、ノイズを追いかけるのではなく、最も重要なことに集中できます。
2. リスクの高いサービスと、信頼できる制御機能を検証する
ほぼすべての組織は、既に何らかのセキュリティ対策を講じている。問題は、それらの制御機能が実際にあなたが考えているように機能しているかどうかです。
Insightsの無料トライアル期間は、リスクの高いサービスのトラフィックを調査することで、その仮説を検証する絶好の機会です。これらは、横方向の移動や不正アクセスに悪用されることが多いプロトコルです。
Insightsでは、これを許可かブロックかの二者択一的なチェックとして扱うのではなく、より包括的にリスクを評価できます。
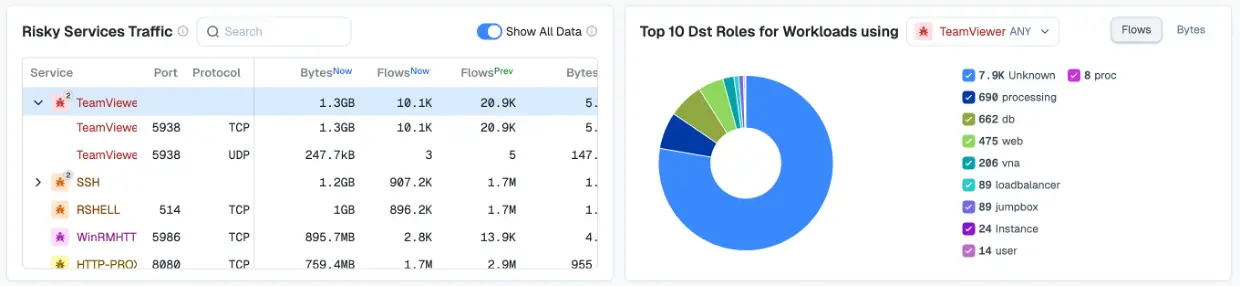
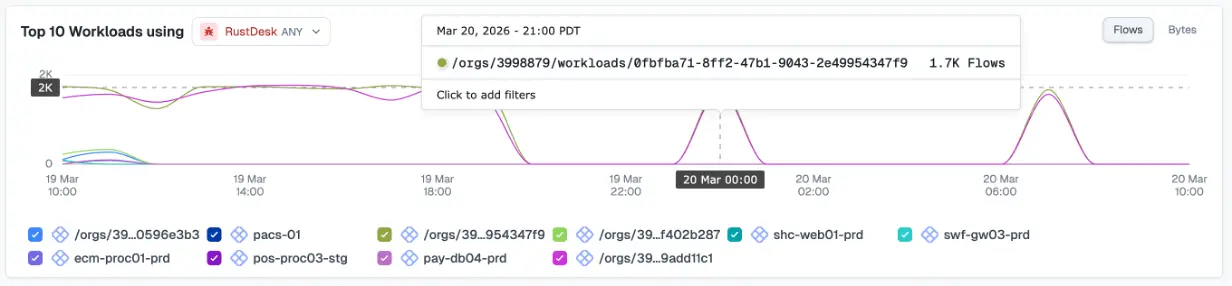
まず、「リスクの高いサービス」タブに移動してください。すぐに理解できるでしょう:
- どのような種類のワークロードがリスクの高いサービスにさらされているか
- 使用が過剰または予期せぬ場合
- 交通規制が意図通りに行われているかどうか
その結果は、潜在的なリスクを特定するだけでなく、 セグメンテーションと執行戦略に対するエビデンスに基づいた確信を得ることにもつながります。ネットワークトラフィックを見るだけでなく、設計上の決定を検証できるようになります。
3. 不審な活動が実際にデータ漏洩であるかどうかを判断する
データ窃盗の可能性ほど、緊急性を高めるシナリオはほとんどない。しかし、文脈がなければ、過剰反応したり、さらに悪いことに、その兆候を全く見逃してしまう可能性がある。
Illumio Insightsは、チームがこの問題に分析的に取り組むのに役立ちます。「外部データ転送」タブに移動すると、次のような具体的な質問に対する回答を簡単に得ることができます。
- データは環境からどこに流出しているのか?
- 最も多くの送信量を発生させている内部ソースはどれですか?
- 目的地は懸念すべき点があるか?
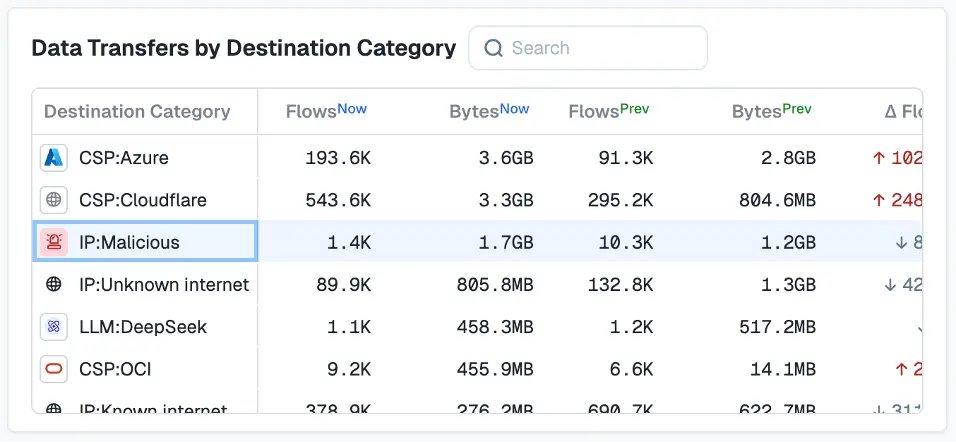
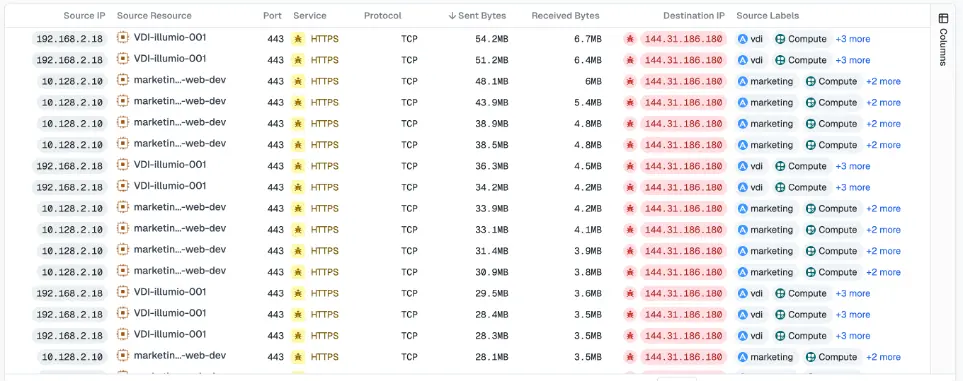
Insightsは、送信トラフィックのパターンを宛先のリスクと地理的要因と関連付けることで、正当な外部通信と、データステージングやデータ漏洩を示唆する行動を区別するのに役立ちます。
同様に重要なのは、時間的な制約のある状況を把握できるため、これが一時的な急増なのか、それとも継続的なパターンなのかを理解できる点です。
Insightsを活用すれば、プレッシャーのかかる状況下でも、冷静かつ情報に基づいた意思決定を行うことができます。
4. LLMが実際にどのように活用されているかを理解する
多くの企業がすぐに気づいたように、 AIの導入は正式な承認プロセスを経ることはほとんどない。ポリシーが策定される頃には、すでに利用は始まっており、多くの場合、セキュリティチームが容易に把握できない場所で利用されている。
Illumio Insightsは、Shadow LLMsタブでLLMが環境全体で実際にどのように使用されているかを明らかにすることで、AIガバナンスを現実に基づいたものにする方法を提供します。
強制的な措置から始めるのではなく、まずは可視性を高めることから始める。どのモデルが使用されているか、どのユーザーやワークロードがそれらとやり取りしているか、そしてどれだけのデータが共有されているかを確認できます。さらに詳細な分析を行うことで、どの交通の流れが特に危険または見慣れないものかを正確に特定することもできます。
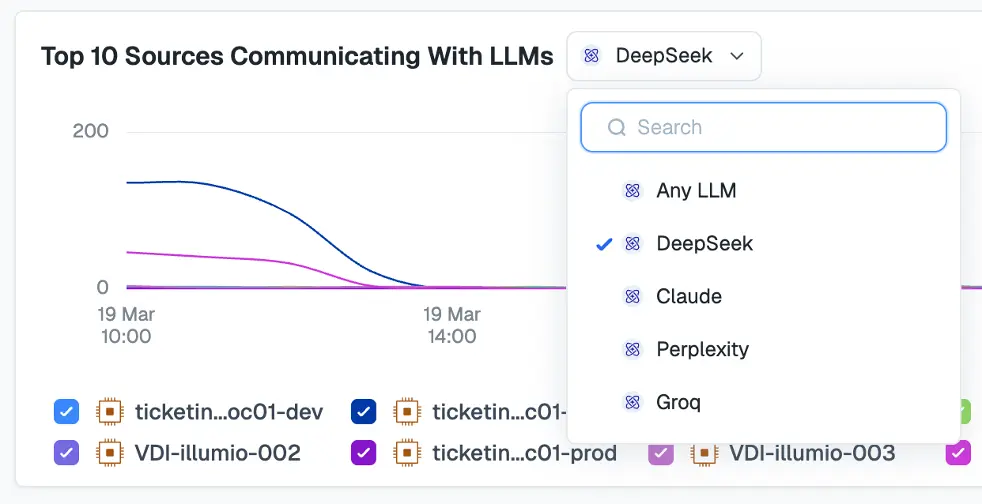
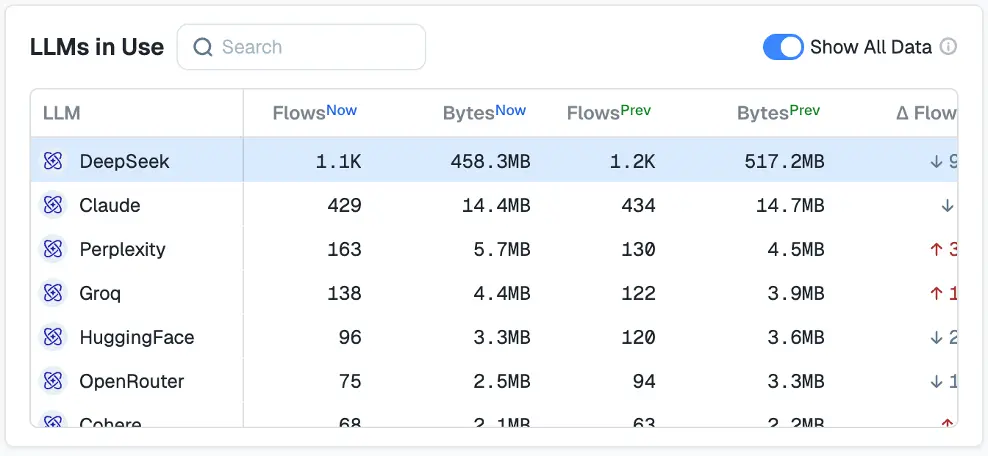
これにより、認可されたAI実験と非公式な利用、そして日常的なやり取りと潜在的に危険な行動を区別しやすくなる。
セキュリティチームはAIの導入を阻害したくないと考えている。しかし、彼らはネットワークにおけるAIに関する事実に基づいた基準を確立する必要があり、それが政策、安全策、そして将来の規制策定に役立つだろう。
Illumio Insightsで探究を行動に移そう
Illumio Insightsの無料トライアルは、単なるツアーではなく、調査として活用することで最も効果を発揮します。
これらの演習はそれぞれ、新規ユーザーが好奇心から明確な理解へと移行するのに役立ちます。それは、実際の脅威を理解すること、既存の制御を検証すること、あるいは承認されていないAIの使用といった新たなリスクを明らかにすることなどを意味します。
Insightsがいかに迅速に、より良い質問を投げかけ、信頼できる回答を得るのに役立つかをご覧ください。
開始 イルミオインサイトの無料トライアル 今日。