AIを活用したCDRとセグメンテーションで侵害封じ込めを簡素化
エンドポイント検出および対応 (EDR)、ファイアウォール、セキュリティ情報およびイベント管理 (SIEM) システム、さらには動作分析など、豊富なセキュリティ ツールを備えているにもかかわらず、多くの組織は依然としてハイブリッド クラウド内で横方向に移動する攻撃に直面しています。
従来のツールでは、意味のあるアラートを 1 つトリガーするまでに数週間かかることもあります。
侵入が成功するのは、データ不足が原因である場合がほとんどありません。これらは、文脈の欠如、そしてひとたび脅威が侵入してきたらそれを封じ込めることができないことによって生じます。
これは、従来の境界ベースの防御を使用して現代のクラウド セキュリティ リスクに対応しようとしている組織にとっての現実です。
クラウド検出および対応 (CDR) の将来には、AI を活用した CDR とセグメンテーション セキュリティを組み合わせて、詳細な観測性、実用的な洞察、より迅速かつシンプルな侵害封じ込めを実現する新しいアプローチが必要です。
AI が攻撃と防御の両方を変え続ける中、組織はセキュリティに対してより統合され自動化されたアプローチを求めています。だからこそ、CDR とセグメンテーションがどのように連携するかを検討するのに適した時期なのです。
雲が境界線を破った
セキュリティ チームは長い間、境界を監視するツールに依存してきました。しかし、今日のハイブリッド クラウドおよびマルチプラットフォーム環境では、守るべき単一の境界は存在しません。
クラウド ワークロードは、AWS、Azure、Google Cloud などさまざまな場所で起動および停止します。開発者は毎日コードを本番環境にプッシュします。攻撃者は、弱点が必ずしもエッジにあるとは限らないことを知っています。弱点は、アプリケーション、サービス、コンテナ間の東西トラフィックに隠れています。
現代のラテラルムーブメント攻撃は、境界ではなく環境内で活発化します。しかし、従来の検出ツールのほとんどは、そうした動作を監視するように構築されていませんでした。
代わりに、ルール、シグネチャ、静的しきい値に依存し、コンテキストや優先度のないアラートをチームに大量に送信します。
2025 年のグローバル クラウド検出および対応レポートによると、組織は 1 日平均 2,000 件を超えるアラートに直面しています。そのノイズを選別して重要な少数のものを見つけるのは、焚き火でマッチを探すようなものです。その間、攻撃者は検知も封じ込めもされずにシステムを静かに移動します。
問題はディフェンダーが十分に努力していないということではありません。彼らのツールは行動するためではなく、観察するために作られているのです。
クラウド検出と対応でより速く、より詳しく把握
クラウド検出および対応 (CDR)は、最新のハイブリッド マルチクラウド環境向けに設計されています。
エンドポイントまたは静的シグネチャのみに依存する古いシステムとは異なり、CDR はクラウドとオンプレミスのプラットフォーム間でワークロードがどのように通信するかを継続的に分析します。
AI を活用した CDR が機能する場合、アラートを生成するだけでなく、正常な状態がどのようなものか学習します。一般的な通信パターンをモデル化し、逸脱を検出し、実用的なコンテキストでリアルタイムの脅威検出と対応を提供します。
つまり、横方向の移動の検出が高速化し、セキュリティ態勢がより良く改善され、アナリストの時間を無駄にする誤検知が減ります。
しかし、優れた検出能力にも限界はあります。疑わしいパターンを見つけたら、どうやってそれを抑制しますか?ここでセグメンテーションが重要になります。
セグメンテーションにより侵害が広がる前に封じ込める
CDR は認識をもたらします。セグメンテーションにより制御が可能になります。
セグメンテーションにより、環境全体に厳密で最小限の権限のセキュリティ ポリシーが適用されます。ワークロードとアプリケーションを相互に分離することで、攻撃者がネットワークに侵入した場合でも、横方向に移動して重要なシステムにアクセスできなくなります。
ここで、マイクロセグメンテーションの利点が明らかになります。これにより、大規模なサイバーセキュリティ危機が抑制され、管理可能なイベントに変わります。これにより、攻撃対象領域が縮小され、 ランサムウェアの拡散が制限され、セキュリティ チームが制御を失うことなく調査と対応を行う時間を確保できます。

セグメンテーションにより、従来のセキュリティ モデルも変化します。チームは何千ものアラートを追跡する代わりに、いくつかの信頼性の高いシグナルに焦点を当てて、断固たる行動をとることができます。
これがセグメンテーションの基礎です。つまり、侵害を想定し、最小限の権限を適用し、分離をデフォルトの防御戦略として使用することです。
Illumio: AI を活用した CDR とセグメンテーションの融合
Illumio は、AI を活用した CDR とリアルタイムのセグメンテーション インテリジェンスを統合し、統合された適応型の侵害封じ込め戦略を提供します。
これは、防御側が実際に抱える複雑、動的、ハイブリッド、クラウド ネイティブの環境向けに構築されています。
Illumio Insights: AIを活用したクラウド検知と対応
Illumio Insights は、ワークロード、コンテナ、仮想マシン、サービス全体のトラフィックを継続的に分析します。
AI と機械学習を使用して、システムが通常どのように通信するかの動作ベースラインを構築します。そこから、異常を検出し、潜在的な横方向の移動攻撃にフラグを立て、侵害が発生する前に高リスクの通信パスを明らかにします。
Insights then visualizes your environment through an AI security graph which provides a living map of dependencies, exposures, and vulnerabilities. This allows SOC analysts to instantly see which assets are affected and how an attacker might pivot next.
Insights はクラウド内でエージェントレスであるため、開発を遅らせたり DevOps チームに負担をかけたりすることなく、コンテナ化された一時的なワークロードの可視性を提供します。
この単一の画面により、 サイバーレジリエンスを向上させ、調査を加速し、より迅速かつ自信を持って行動できるようになります。
Illumio セグメンテーション: きめ細かな制御を実施して侵害を阻止
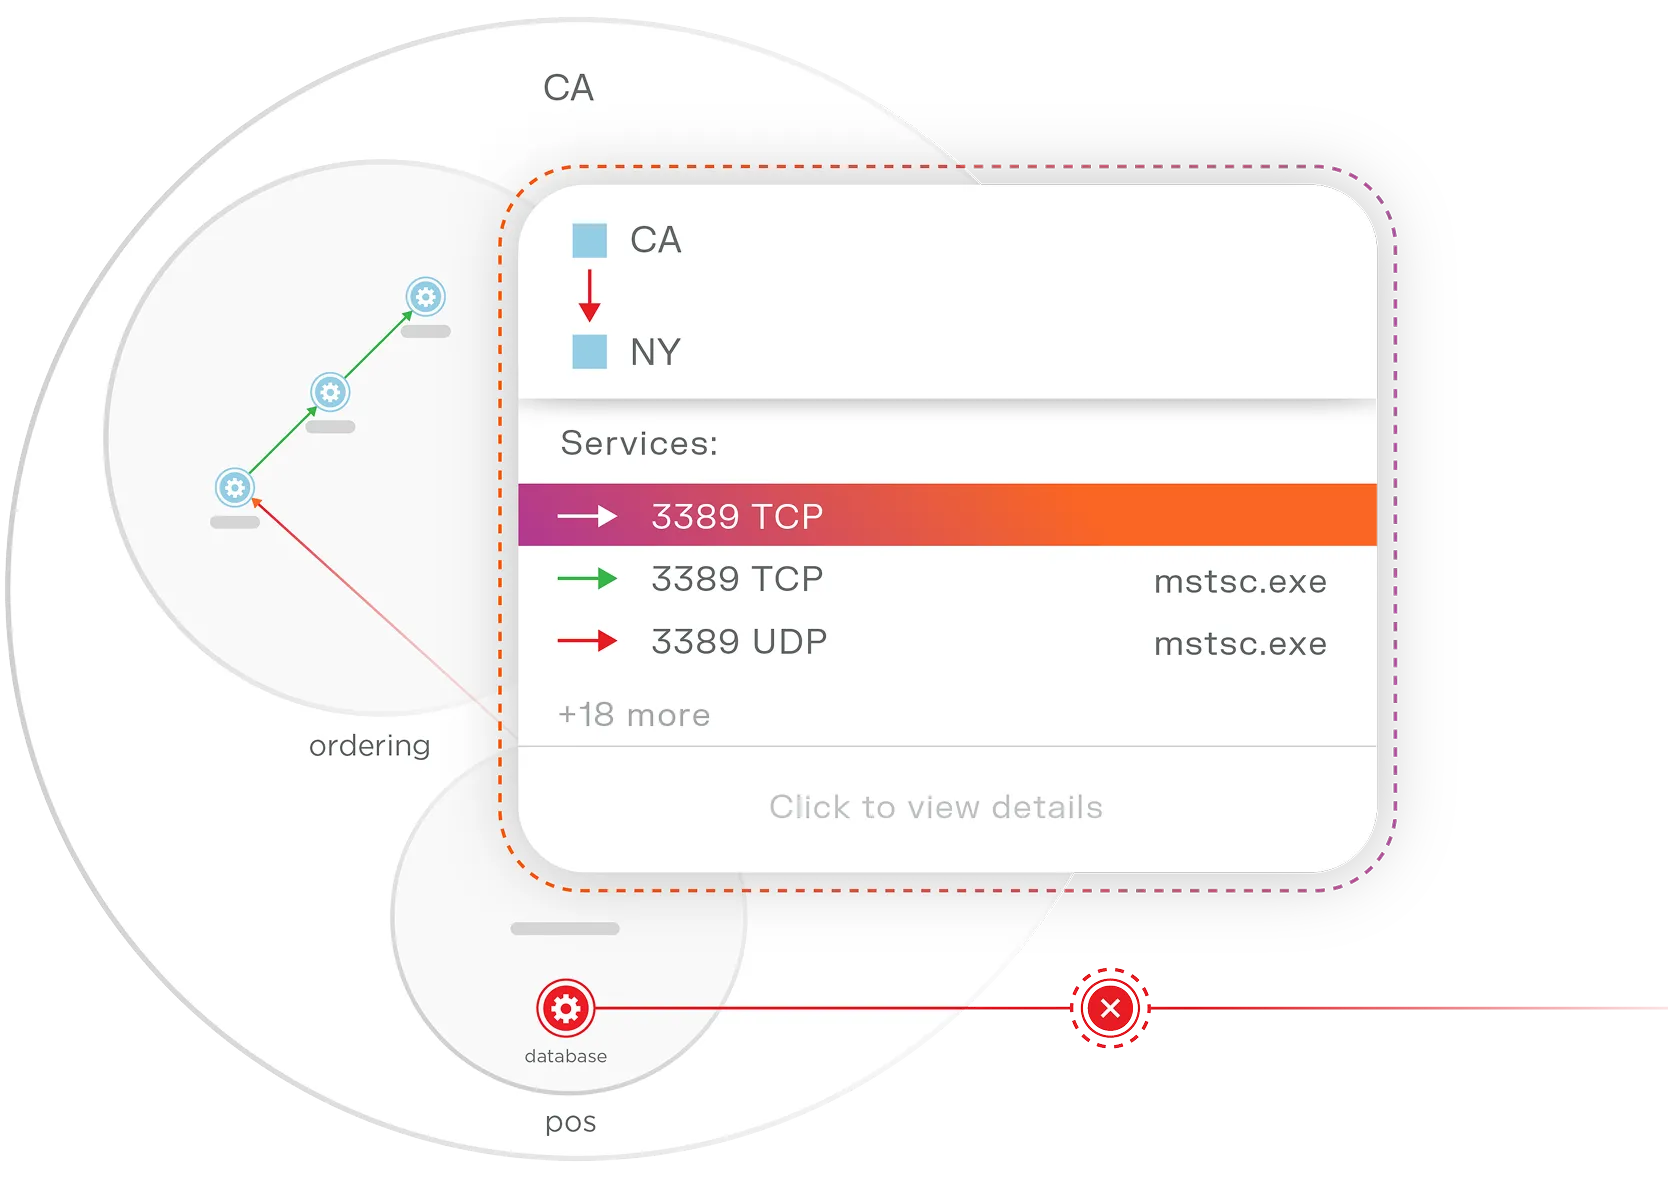
Illumio Segmentation はInsights から得たインテリジェンスを、実用的な封じ込めポリシーに変換します。
セグメンテーションを使用すると、セキュリティ チームは通信すべきものとすべきでないものを定義し、クラウド、ハイブリッド、エンドポイント、オンプレミス環境全体で最小権限のセグメンテーションを自動的に適用できます。
ワークロードが侵害されると、セグメンテーションによりそのワークロードがネットワークの残りの部分から即座に分離され、ランサムウェアの封じ込め失敗を防ぎ、横方向の移動を即座に停止します。
このプロアクティブな適用により、攻撃の影響範囲を最小限に抑え、コンプライアンス要件を遵守し、ビジネスの継続性を維持することが簡単になり、すべて手動による介入なしで実現します。
Insights とセグメンテーションを組み合わせることで、可視性と適用の間にフィードバック ループが作成され、セキュリティ アーキテクチャのすべての層が強化されます。
CDR + セグメンテーションが侵害封じ込めを簡素化する理由
AI を活用した CDR とセグメンテーションを組み合わせることで、プロアクティブでスケーラブルな侵害封じ込め戦略を構築できます。
防御を簡素化し、組織全体のセキュリティ体制を強化する方法は次のとおりです。
- 滞在時間を短縮します。AI はキル チェーンの早い段階で侵害を特定し、攻撃者が機密システムに到達する前にセグメンテーションによって直ちに拡散を阻止します。
- 死角をなくす。東西トラフィックを監視し、最小権限を適用することで、横方向の移動のための隠れた経路がなくなります。
- チームの負担を軽減します。アナリストは、価値の低いノイズに溺れるのではなく、信頼性が高く、コンテキストの高いアラートに重点を置いています。
- 攻撃対象領域を減らします。セグメンテーションにより、攻撃者が取る可能性のあるパスが削減され、 ゼロ トラスト アーキテクチャの原則が強化されます。
- 将来に備えた防御を実現します。AI を活用した攻撃が一般的になるにつれて、この組み合わせにより、チームは適応する俊敏性と回復力を獲得できるようになります。
つまり、AI を活用した CDR とセグメンテーションは連携して動作し、侵害の封じ込めをより迅速、スマート、効率的にします。インテリジェントな検出と自動制御を組み合わせることで、複雑なクラウド セキュリティの課題を合理化された防御戦略に変え、次に何が起こっても組織の回復力を維持します。
クラウドセキュリティの新しい標準はCDR + セグメンテーション
境界線は消えた。クラウド セキュリティはこれまで以上に複雑になっています。そして、敵対者は現在、AI を活用して検出を回避し、影響を拡大しています。
組織が効果的に防御するには、可視性以上のものが必要です。リアルタイムの観測性、セグメンテーション制御、そして脅威がどこに現れてもより迅速に検出、理解、封じ込めることを可能にする統合アプローチが必要です。
そのため、今日の脅威の状況では、AI を活用したクラウド検出および対応 (CDR) とセグメンテーション セキュリティを組み合わせることが不可欠です。
Illumio Insightsを試す 今すぐ試して、より強力でシンプルな侵害封じ込めがいかに簡単に構築できるかを確認してください。


