ソフトウェアサプライチェーンは今やラテラルムーブメントの問題となっています
10月21日、攻撃者たちは、週に約2300万回ダウンロードされている人気のPythonライブラリであるLiteLLMの悪意のあるバージョンを拡散した。それはプロジェクト独自のリリースパイプラインを通じてPyPIと公式Dockerイメージに公開された。
GitHub上の公式ソースタグを確認した人なら誰でも、何も問題を見つけられなかっただろう。なぜなら、悪意のあるファイルはそこに一切手を加えていなかったからだ。
毒を含んだ放出が攻撃の最後の跳ねだった。LiteLLMの根本原因分析によると、 5月に誤って公開リポジトリにコミットされた管理者キーが原因だったことが判明した。その鍵は、組織所有者に属するGitHubトークンを保持する内部エージェントプラットフォームを開くためのものだった。そこから攻撃者はCIワークフローを利用してさらに多くのトークンを取得した。そして彼らは、リリースパイプラインを類似のリポジトリに向けました。
これは今年続いている類似インシデントの最新のものだ。5月、研究者らがTeamPCPと特定したグループが、TanStackのCI/CDパイプラインを悪用し、プロジェクトの信頼できるnpm IDを使用して84個の悪意のあるパッケージバージョンを公開した。8月、 ChainDropキャンペーンは盗まれた認証情報を使用して数百ものnpmパッケージに拡散したが、その多くは正当な出所情報を持っていた。
いずれの場合も、信頼できるソフトウェアが攻撃経路となり、その周囲のコントロールは機能しているように見えました。悪意のあるコードが信頼できる環境内に侵入した場合、次にどこへ拡散する可能性があるでしょうか?ビルドランナーはクラウド認証情報や公開権限を保持している場合があり、内部サービスは呼び出し元が直接アクセスできないシステムに接続する場合があります。
だからこそ、ソフトウェアサプライチェーンのセキュリティは依存性の問題であると同時に 、ラテラルムーブメント の問題として扱う必要があります。
パッケージは最初のホップにすぎません
サードパーティのコンポーネントがセキュリティ上の懸念になると、チームは自然とそのコンポーネント自体から始めます:
- 脆弱性はありますか?
- 改造されたのですか?
- どこで稼働しているのですか?
- 安全なバージョンはありますか?
それらの疑問は重要だが、それらはあくまでも入り口を示すものに過ぎない。開発者マシンやビルド環境内で実行される侵害されたパッケージは、ソース管理の認証情報、公開トークン、クラウドID、 Kubernetesアクセス、内部API、および他のシステムへのネットワークパスと突然近接することになる可能性がある。
その時点で、パッケージは既に信頼できる内部で実行権を獲得するという重要な役割を担っている。環境が次に何が起こるかを決定する。
チームはしばしば攻撃経路を悪意のあるパッケージから侵害されたアプリケーションへの直線的なものと捉えています。より有用なのは、その経路全体を追跡することです。悪意のあるパッケージは信頼できる環境に侵入し、そこで利用可能な認証情報とアクセス権限を取得し、それらを使用して他のシステムにアクセスします。
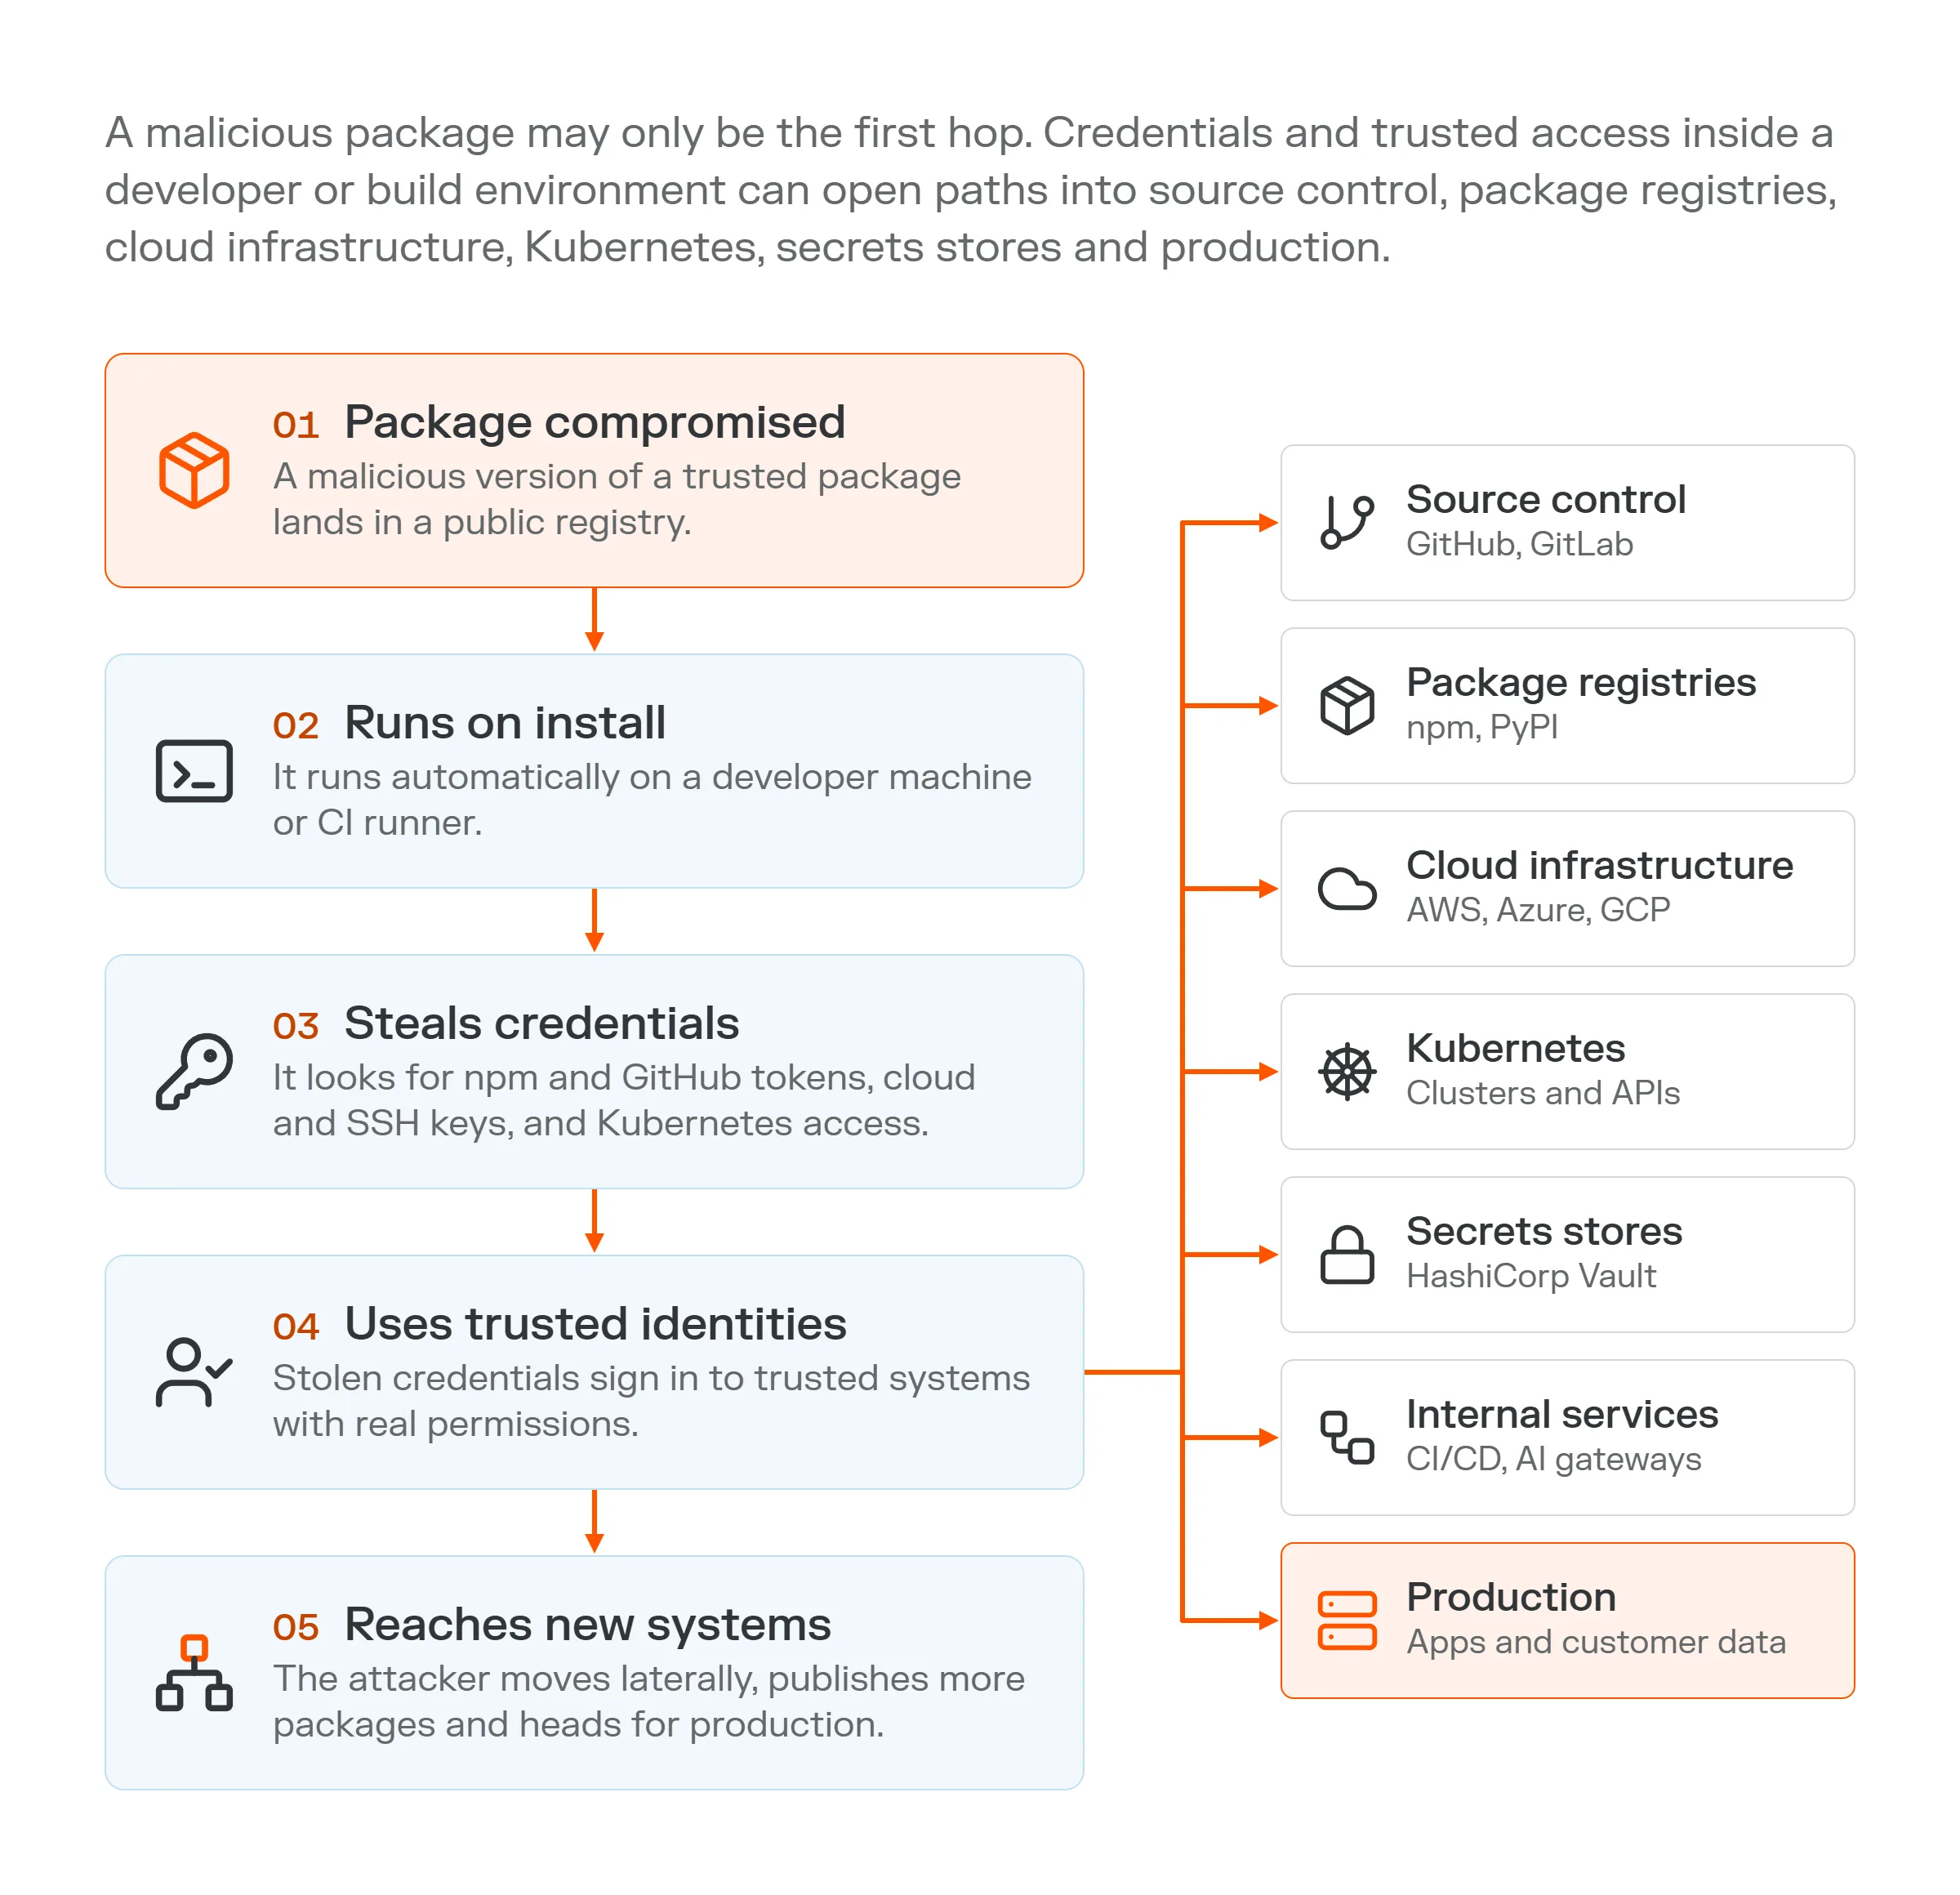
悪意のあるパッケージは最初のホップのみである場合があります。開発者環境またはビルド環境
内の認証情報と信頼できるアクセスは、ソース管理、パッケージレジストリ、クラウドインフラストラクチャ、Kubernetes、シークレットストア、および本番環境へのパスを作成する可能性があります。
同じ妥協的なパッケージを運用しても、2つの企業で全く異なる結果が生じる可能性がある。ある環境では、悪意のあるコードが有用な形で利用される場所がない可能性がある。別のケースでは、強力な認証情報と広範な内部接続性と共に動作する可能性がある。
このパッケージは足がかりとなる。爆発の半径は環境によって決まる。
中間に潜むリスク
セキュリティの議論はしばしばソフトウェアサプライチェーンの両端、すなわち侵害される可能性のあるサードパーティのコンポーネントと、守りたい本番システムに焦点を当てます。しかし、両者の間には多くの隔たりがある。
アーティファクトリポジトリ、パッケージプロキシ、CIキャッシュ、ビルドプラットフォーム、社内開発者ツール、AIゲートウェイ、シークレットサービス、その他の共有インフラが、開発環境と本番環境の異なる部分をつなげています。チームはこれらのシステムをインフラの配管として扱うことが多いですが、同時にセキュリティの境界でもあります。
共有サービスは、多くの環境からアクセスできる可能性があります。認証情報を保持したり、他のワークロードが後で使用するデータを保存したり、呼び出し元が直接アクセスできないシステムに接続したりする場合があります。これらのシステムを理解する上で有効な考え方は、それらを仲介者として捉えることである。彼らは他のワークロードに代わって作業を実行するため、呼び出し元のアクセス範囲をブローカー自体を超えて拡大できる可能性がある。
LiteLLMの社内エージェントプラットフォームは、その明確な例です。それはプルリクエストを開くために存在していたので、GitHubトークンを保持していた。そのトークンは組織の所有者に属していたため、プラットフォームを管理していた人物は、その企業のレポジトリ全体に対して所有者レベルのアクセス権限を得ることができた。
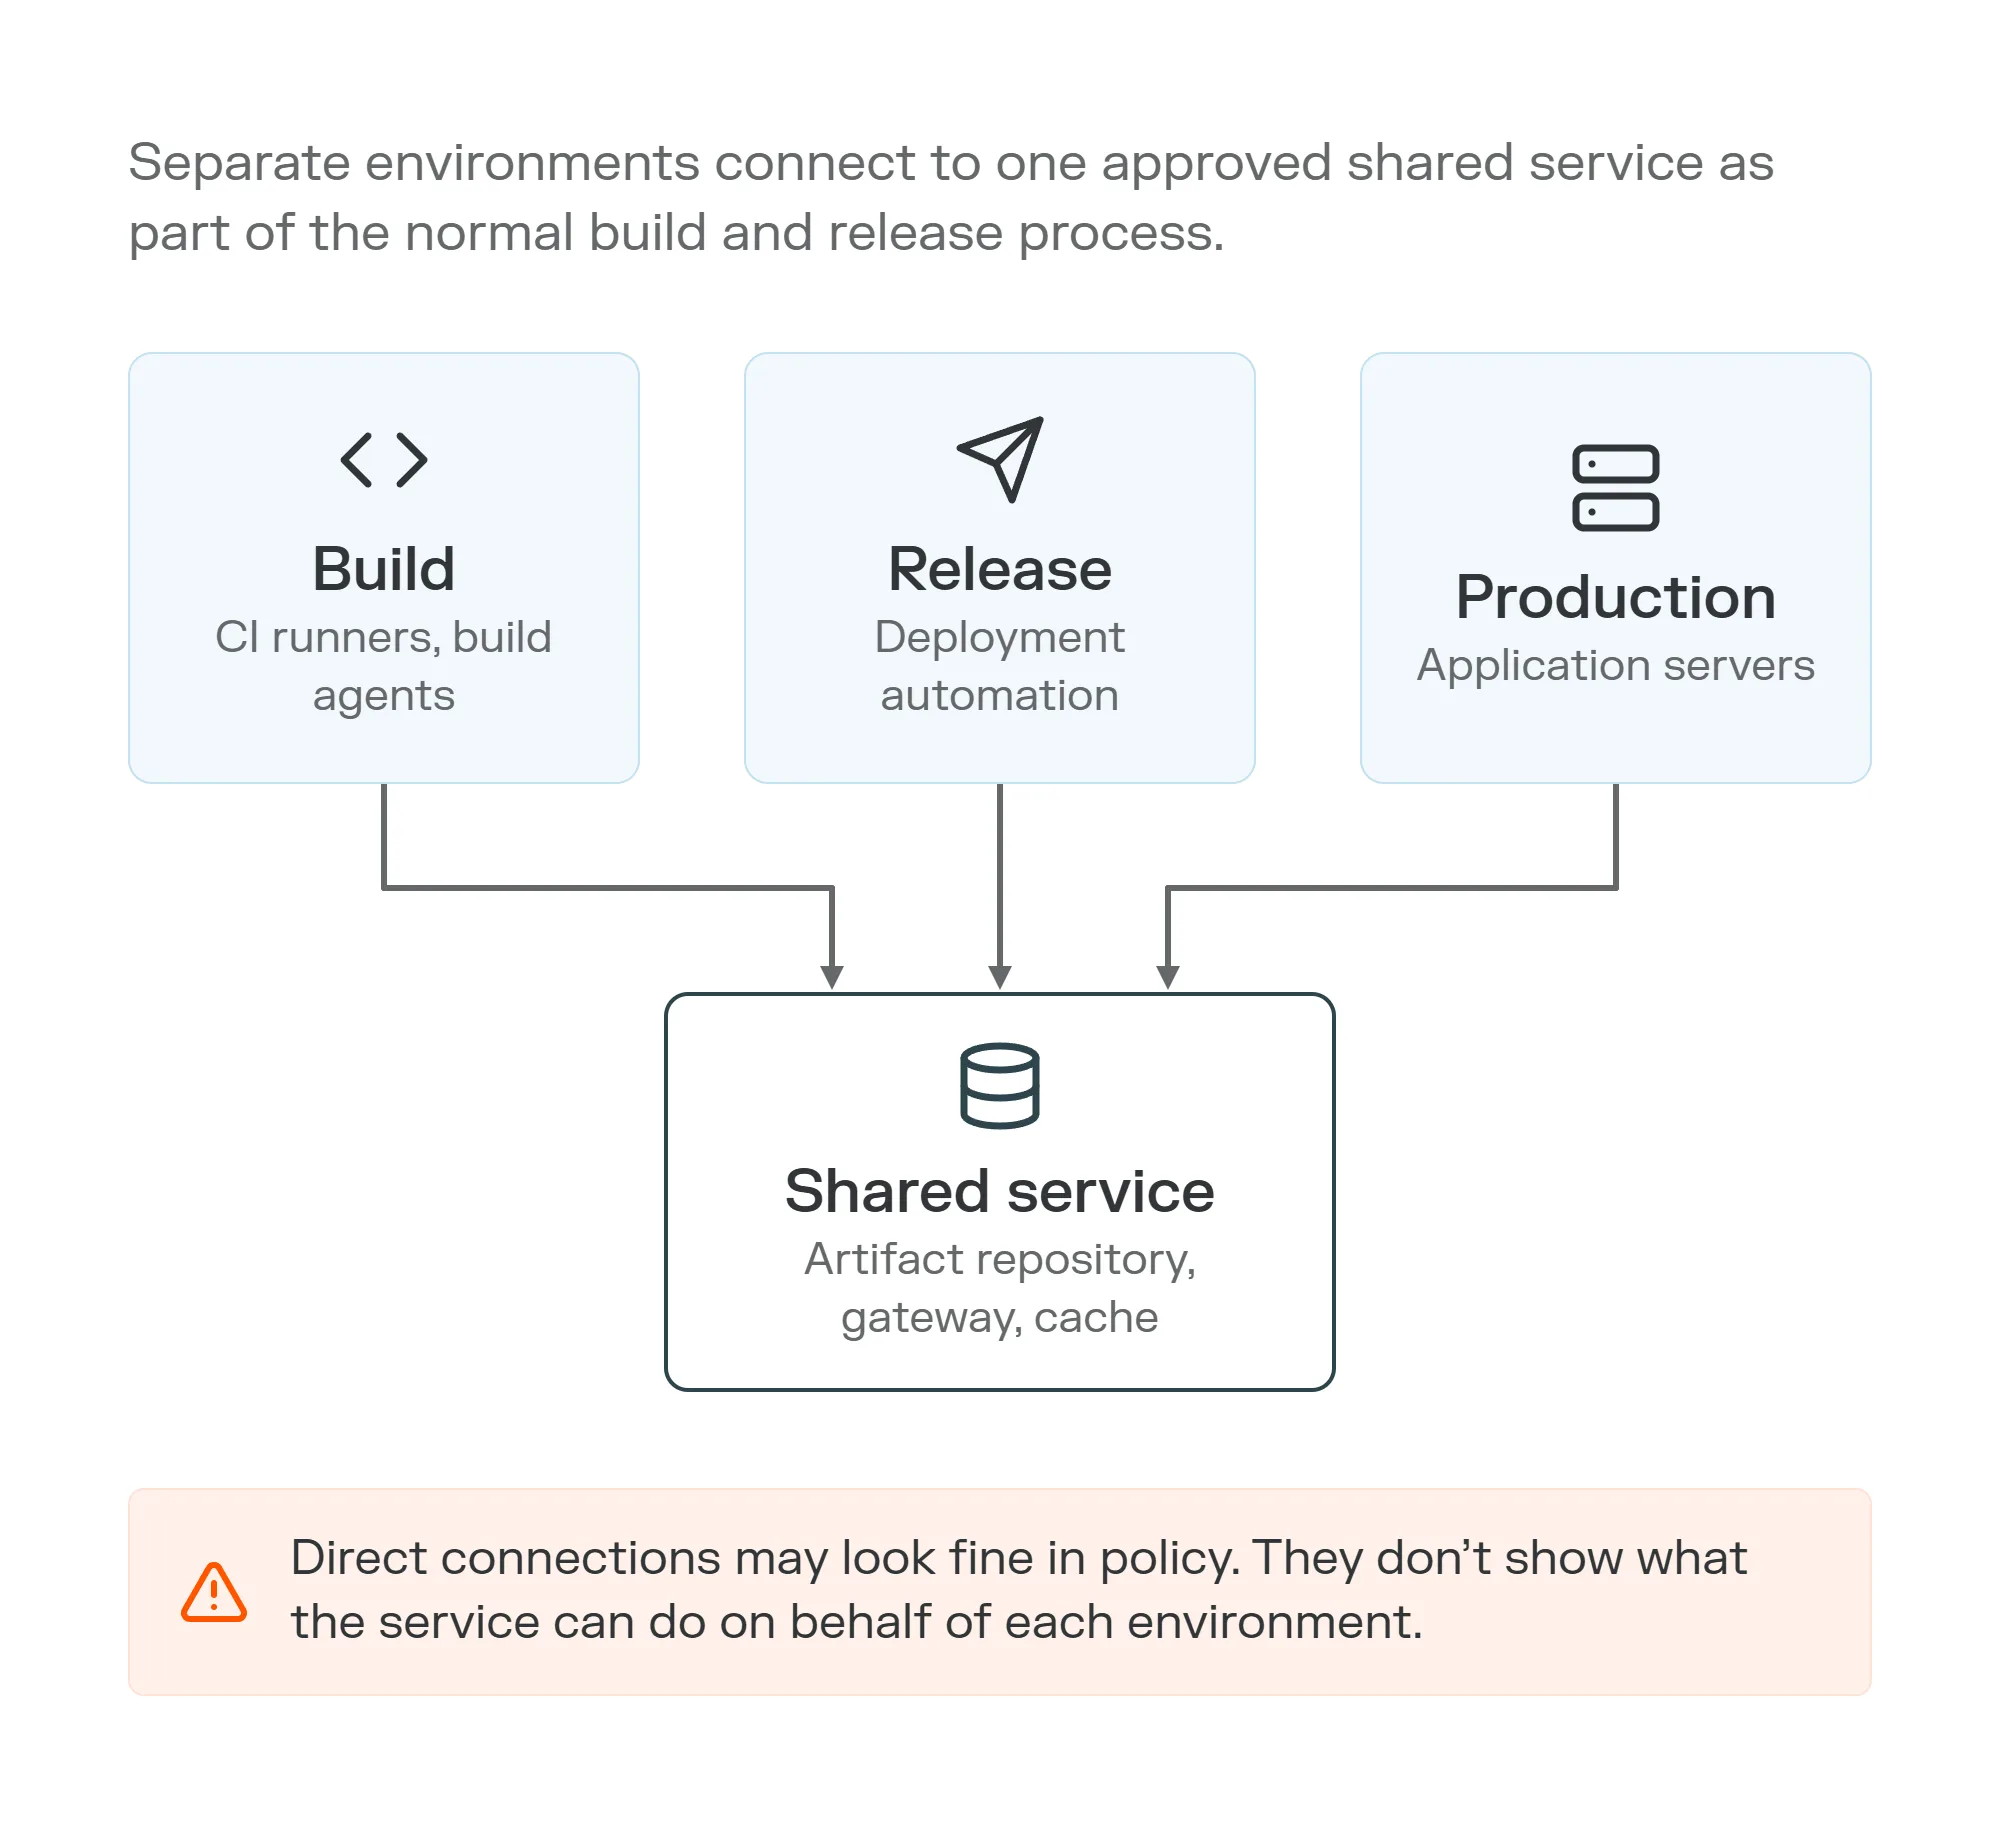
ビルドおよびリリースプロセスの一環として、個別の環境が承認済みの共有サービスに接続します。ビルド、リリース、および本番環境はそれぞれ、共有サービスへの承認済みリンクを持っています。書類上では、両者は明確に区別されているように見える。
ポリシーの観点から見ると、特に異常な点はありません。ビルド環境が成果物リポジトリに接続し、リリースワークフローが同じリポジトリに接続し、本番環境がそこから成果物を取得するという流れです。あらゆるつながりは想定され、承認される可能性がある。
問題は、直接的な接続性だけでは、信頼関係の全体像を把握できない点にある。それは、共有サービスが何ができるのか、どのような状態を保持するのか、次にどこに通信できるのかを示していません。
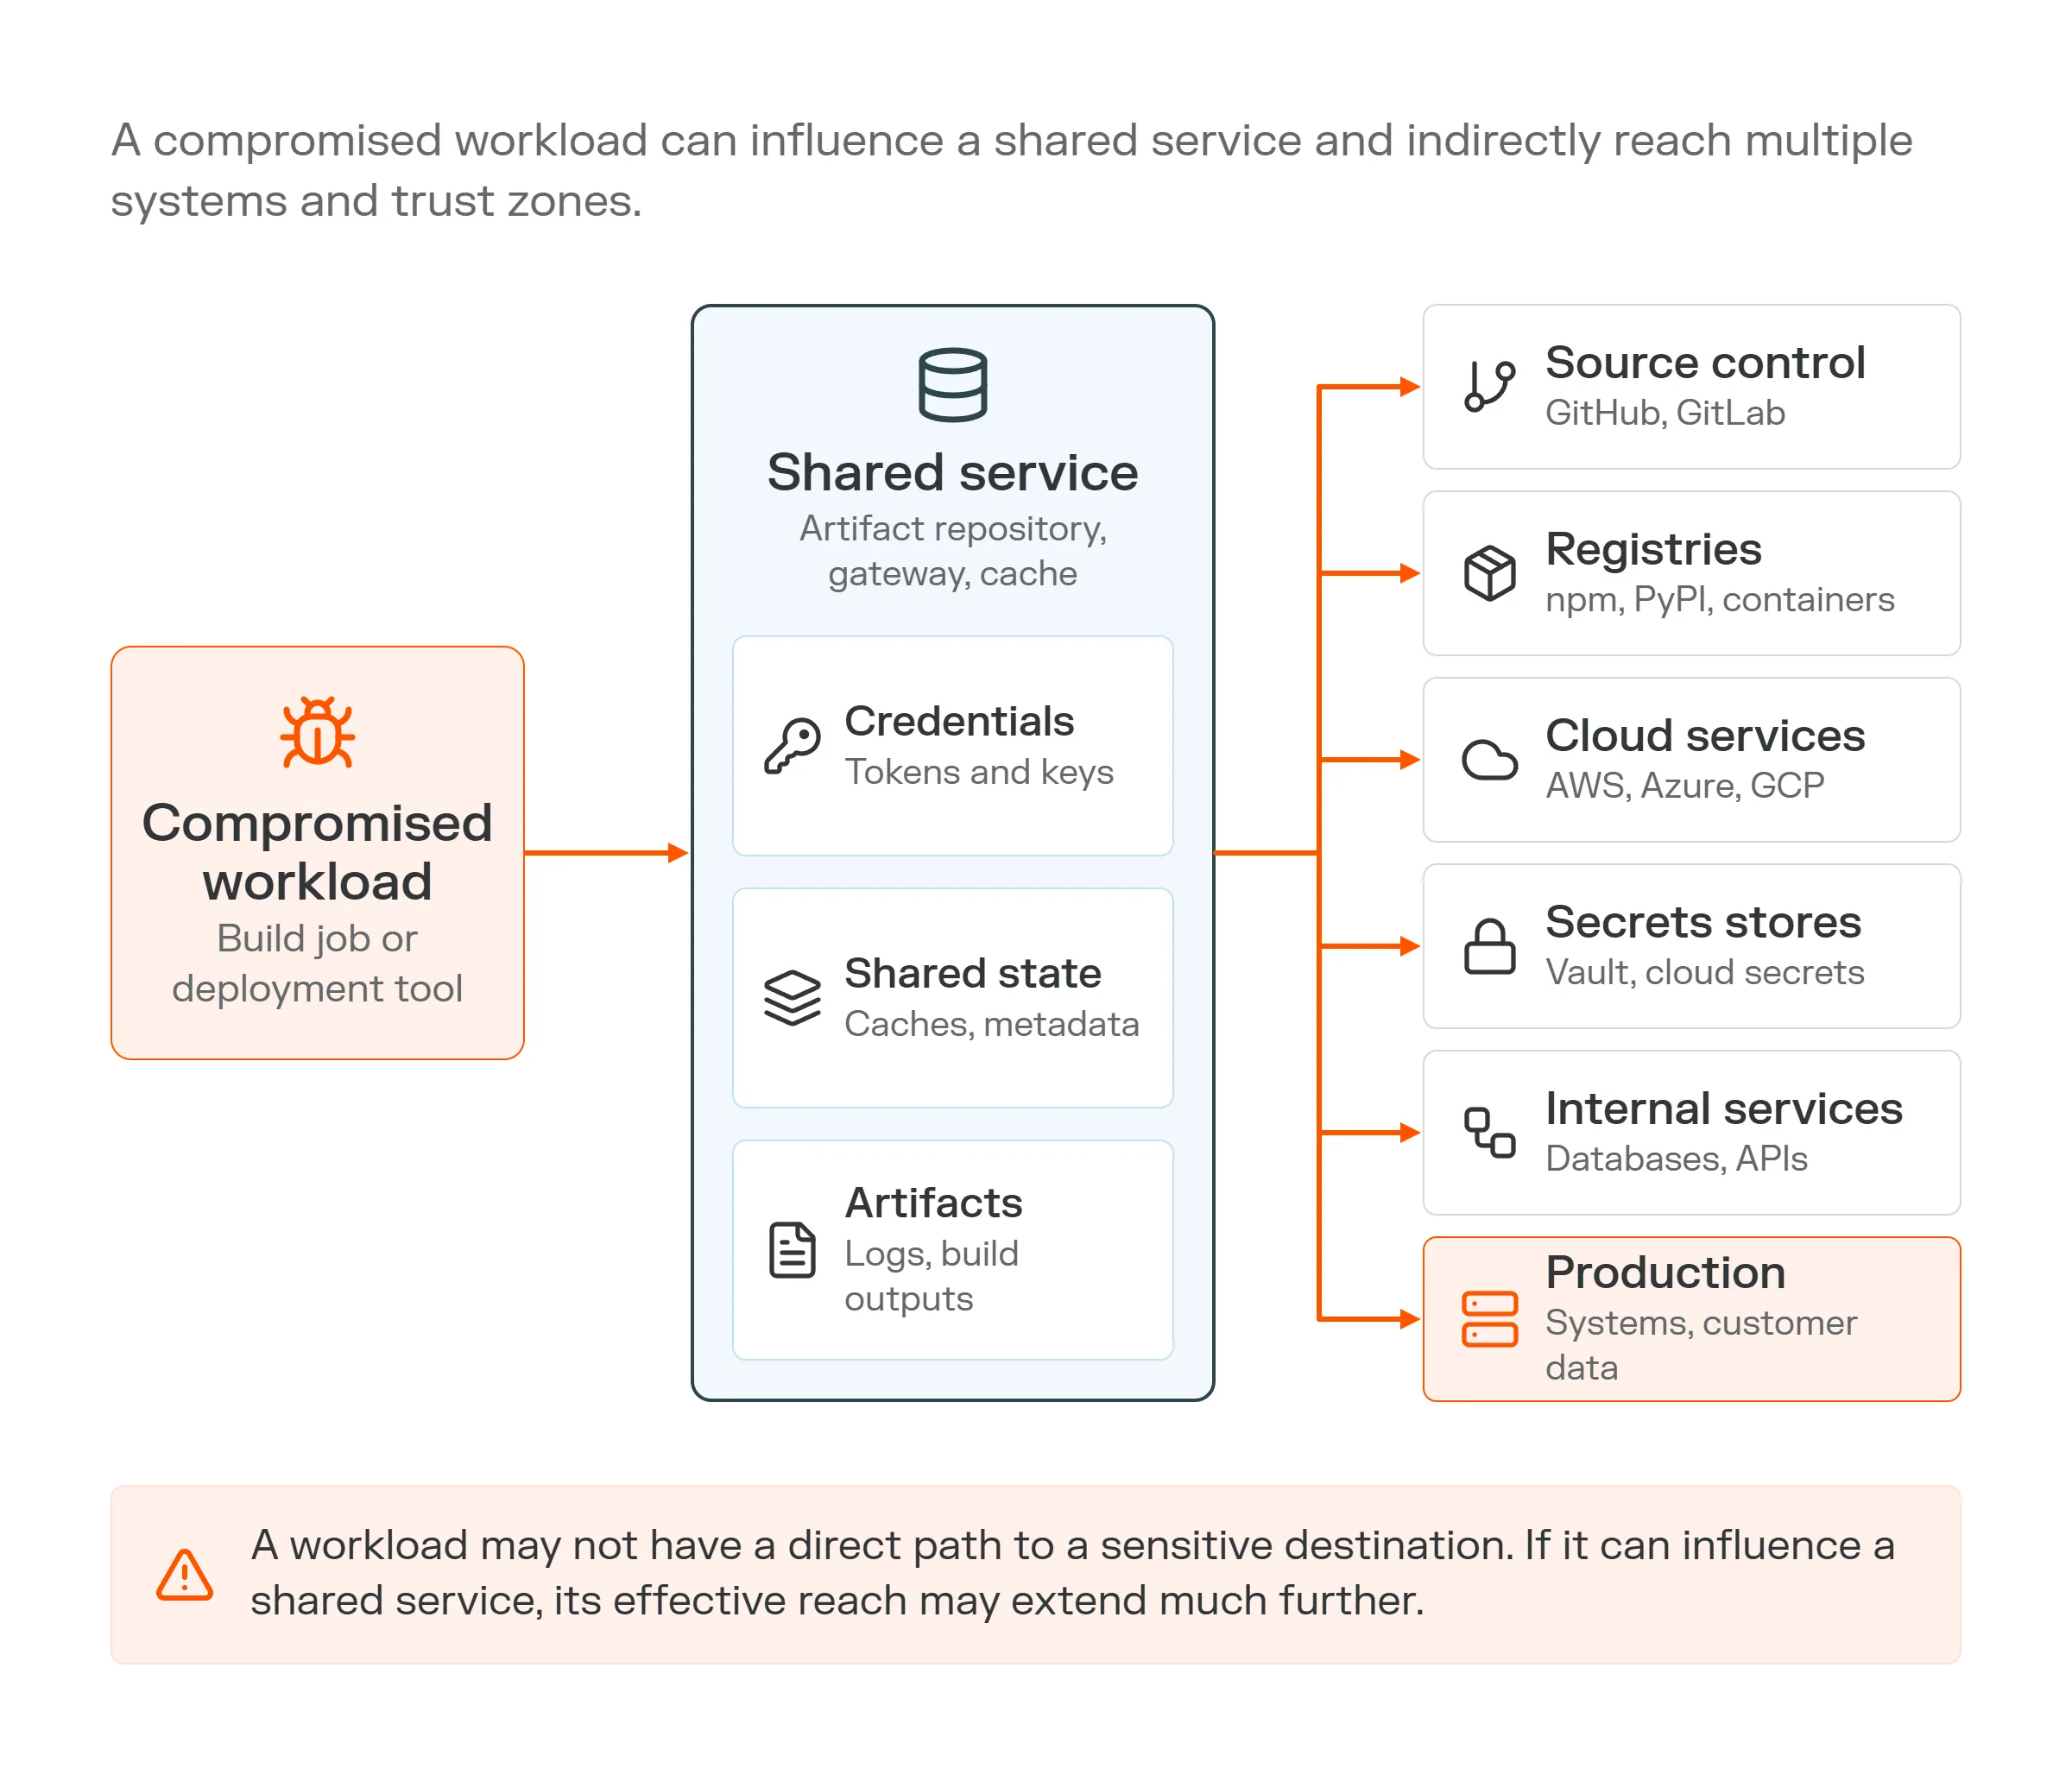
トラストゾーンに影響を及ぼす可能性があります。共有サービスを制御できるワークロードは、認証情報から本番環境まで、そのサービスが到達できるあらゆる領域に到達できます。
到達可能性ビューでは、さらに3つの質問が投げかけられます。
- ワークロードによって、このサービスは何を実現できるのでしょうか?
- このサービスは、そのサービスに代わって何に到達できるのか?
- このサービスは、他のワークロードからどのような情報を保持しますか?
アーティファクトプロキシは外部レジストリに接続する場合があります。ビルドサービスは、ソースコードを取得し、成果物に署名し、それを公開することができます。ゲートウェイは、内部API、クラウドサービス、またはデータベースに接続することができます。したがって、ワークロードは機密システムと直接的なつながりを持たない場合でも、機密システムとつながりを持つサービスに影響を与える可能性がある。
国家の共有も重要だ。あるワークフローによって書き込まれたキャッシュは、後で別のワークフローによって利用される可能性があり、ログには認証情報が保持される可能性があり、また、一見分離されているように見える環境間で成果物やメタデータが移動する可能性がある。TanStack攻撃はこのように動作しました。外部からのプルリクエストに含まれるコードが共有ビルドキャッシュを汚染し、プロジェクトのリリースワークフローによって数時間後にそれが復元された。
ワークロードが共有サービスに影響を与える場合、その影響範囲は、そのサービスの背後にあるシステム、認証情報、および状態にまで及ぶ可能性があります。
予防策を講じても、爆発範囲はわからない。
各チームは既に、ソフトウェアサプライチェーンのリスクを軽減するための強力なツール群を備えている。これらには、依存関係のスキャン、ソフトウェア部品表(SBOM)、保護されたブランチ、成果物の署名、ビルドの証明、マルウェアの検出、信頼できる公開、および短命なIDが含まれます。これらのツールは依然として不可欠ですが、そのほとんどは攻撃者を寄せ付けないため、あるいはコードの信頼性を証明するために作られています。
彼らは、その信頼関係が崩壊した場合に何が起こるのかという問いに、完全には答えていない。開発者の身元が盗まれたり、信頼できるワークフローが改ざんされたり、正当なビルドプロセスが悪意のあるものを生み出したり、共有状態が信頼度の低い環境から信頼度の高い環境に渡ったりする可能性がある。
そこで、予防と封じ込めは異なる問いに答えることになる。予防策とは、悪意のあるソフトウェアの侵入を阻止できるかどうかを問うものです。封じ込めとは、予防策が失敗した場合に、どの程度の妥協が生じる可能性があるかを問うものである。
どちらもソフトウェアサプライチェーンセキュリティにふさわしいです。なぜなら、最初の足場は最終的な成果の一部に過ぎないからです。
サプライチェーンの混乱が及ぼす影響を制限する方法
サプライチェーンの封じ込めは、完璧な管理体制に依存するものではない。目標は、何らかの問題が発生した後に攻撃者が実行できる有用な次のステップの数を減らすことであり、以下の4つの対策はそのための良い出発点となる。
認証情報の価値を制限する
可能な限り、 範囲を限定したIDを使用し、ビルド、公開、デプロイの権限を分離してください。有効期限の短い認証情報は役立ちますが、権限の範囲も同様に重要です。なぜなら、たとえ数分間しか存在しない認証情報であっても、広範な権限を持っている場合は重大な損害を引き起こす可能性があるからです。
異なる信頼レベルを分離する
開発ワークフロー、信頼できないプルリクエストビルド、リリースシステム、および本番環境は、書き込み可能な状態、認証情報、または権限を自動的に共有すべきではありません。共有インフラストラクチャが必要な場合は、可能な限り権限とアクセス ポリシーを分離してください。
不要な接続を減らす
ビルドシステムは、エンジニアリングを容易にするために広範なネットワークアクセス権限を持つことが多いが、悪意のあるコードも同様のアクセス権を得てしまう。ワークロードが必要とする宛先が少数であれば、それらの宛先へのパスが割り当てられるべきである。
同じ原則は共有サービスにも当てはまります。アーティファクトプロキシはいくつかのレジストリへのアクセスを必要とする場合があり、一方、内部ゲートウェイは定義された一連のAPIを必要とする場合があります。どちらも、ネットワーク内に存在しているという理由だけで、無制限の接続性を必要とするわけではない。
ここでセグメンテーションが特に重要になります。不要な経路を一つでも取り除けば、攻撃者が最初の足がかりを得た後に利用できる経路が一つ減ることになる。
開発者インフラを機密インフラとして扱う
CIシステム、アーティファクトリポジトリ、開発者ポータル、AIゲートウェイ、ビルドサービスは、本番環境のシステムと同じくらい価値のある認証情報や接続性を持つことがあります。内部関係者とみなされるかどうかに関わらず、彼らが到達できる範囲と保持できる範囲に基づいて保護する。
爆発半径から始めましょう
この考え方を応用する簡単な方法は、開発者のワークステーション、CIランナー、ビルドサービス、ゲートウェイ、またはアーティファクトリポジトリを選択し、それが既に侵害されていると想定することです。
それから外へ歩き出し、次に何が利用可能になるかを見てみよう。
- 資格。利用可能なトークン、キー、またはIDは何ですか?
- アクセス。それらのIDは、何に対して認証できるのか?
- 接続性。この環境はどのシステムと通信できますか?
- 共有サービス。それはどの仲介者に影響を与えることができ、また、仲介者は何に到達したり、何を維持したりできるのか?
- 次のホップ。別のシステムが追加の認証情報、ID、またはパスを公開していますか?
これにより、単に脆弱性を見つけるだけでなく、攻撃経路の理解へと移行します。個々の問題点は、権限が過剰に付与されたクラウドロール、期限切れになっているはずの発行トークン、共有キャッシュ、不要なネットワークパス、認証情報が保持されているログなど、些細なものに見えるかもしれません。
これらの詳細を総合的に判断することで、問題が1つのワークロードにとどまるか、あるいはさらに広範囲に及ぶかが決まる。
次にどこに侵害が起こるのか?
私たちは今後も自分たちが開発していないソフトウェアに依存し続けるでしょう。そのため、パッチ適用、出所管理、安全なビルドパイプライン、信頼できる公開方法は引き続き重要になります。それらのうちいずれかが失敗した場合の封じ込め計画。
いったん信頼できるシステム内で悪意のあるコードが実行されると、次にどこへ移動するのかが最も重要な問題となる。
つまり、ワークロードを取り巻くアイデンティティ、ワークロードがアクセスできるシステム、そして環境のさまざまな部分を接続する共有サービスを検討するということです。最初の足がかりを毎回防ぐのは難しいかもしれないが、次の足がかりは必ずしも自動的に得られるとは限らない。
LiteLLMの攻撃者は、PyPIに到達するために、漏洩した鍵、内部プラットフォーム、所有者のトークン、盗まれたCIシークレット、そして最終的にリリースワークフローという、一連のホップを必要とした。それぞれのつながりは、感染拡大を阻止する新たな機会だった。
不具合のある部品は、不具合のある部品のままにしておくべきです。
Illumioがどのようにして各ワークロードが到達できる範囲をマッピングし、最初の足場を作った後に攻撃者が使える経路を閉じるのを助けるかをご覧ください。今すぐデモを予約しましょう。