4 autres façons d'obtenir une valeur pratique de votre essai gratuit d'Illumio Insights
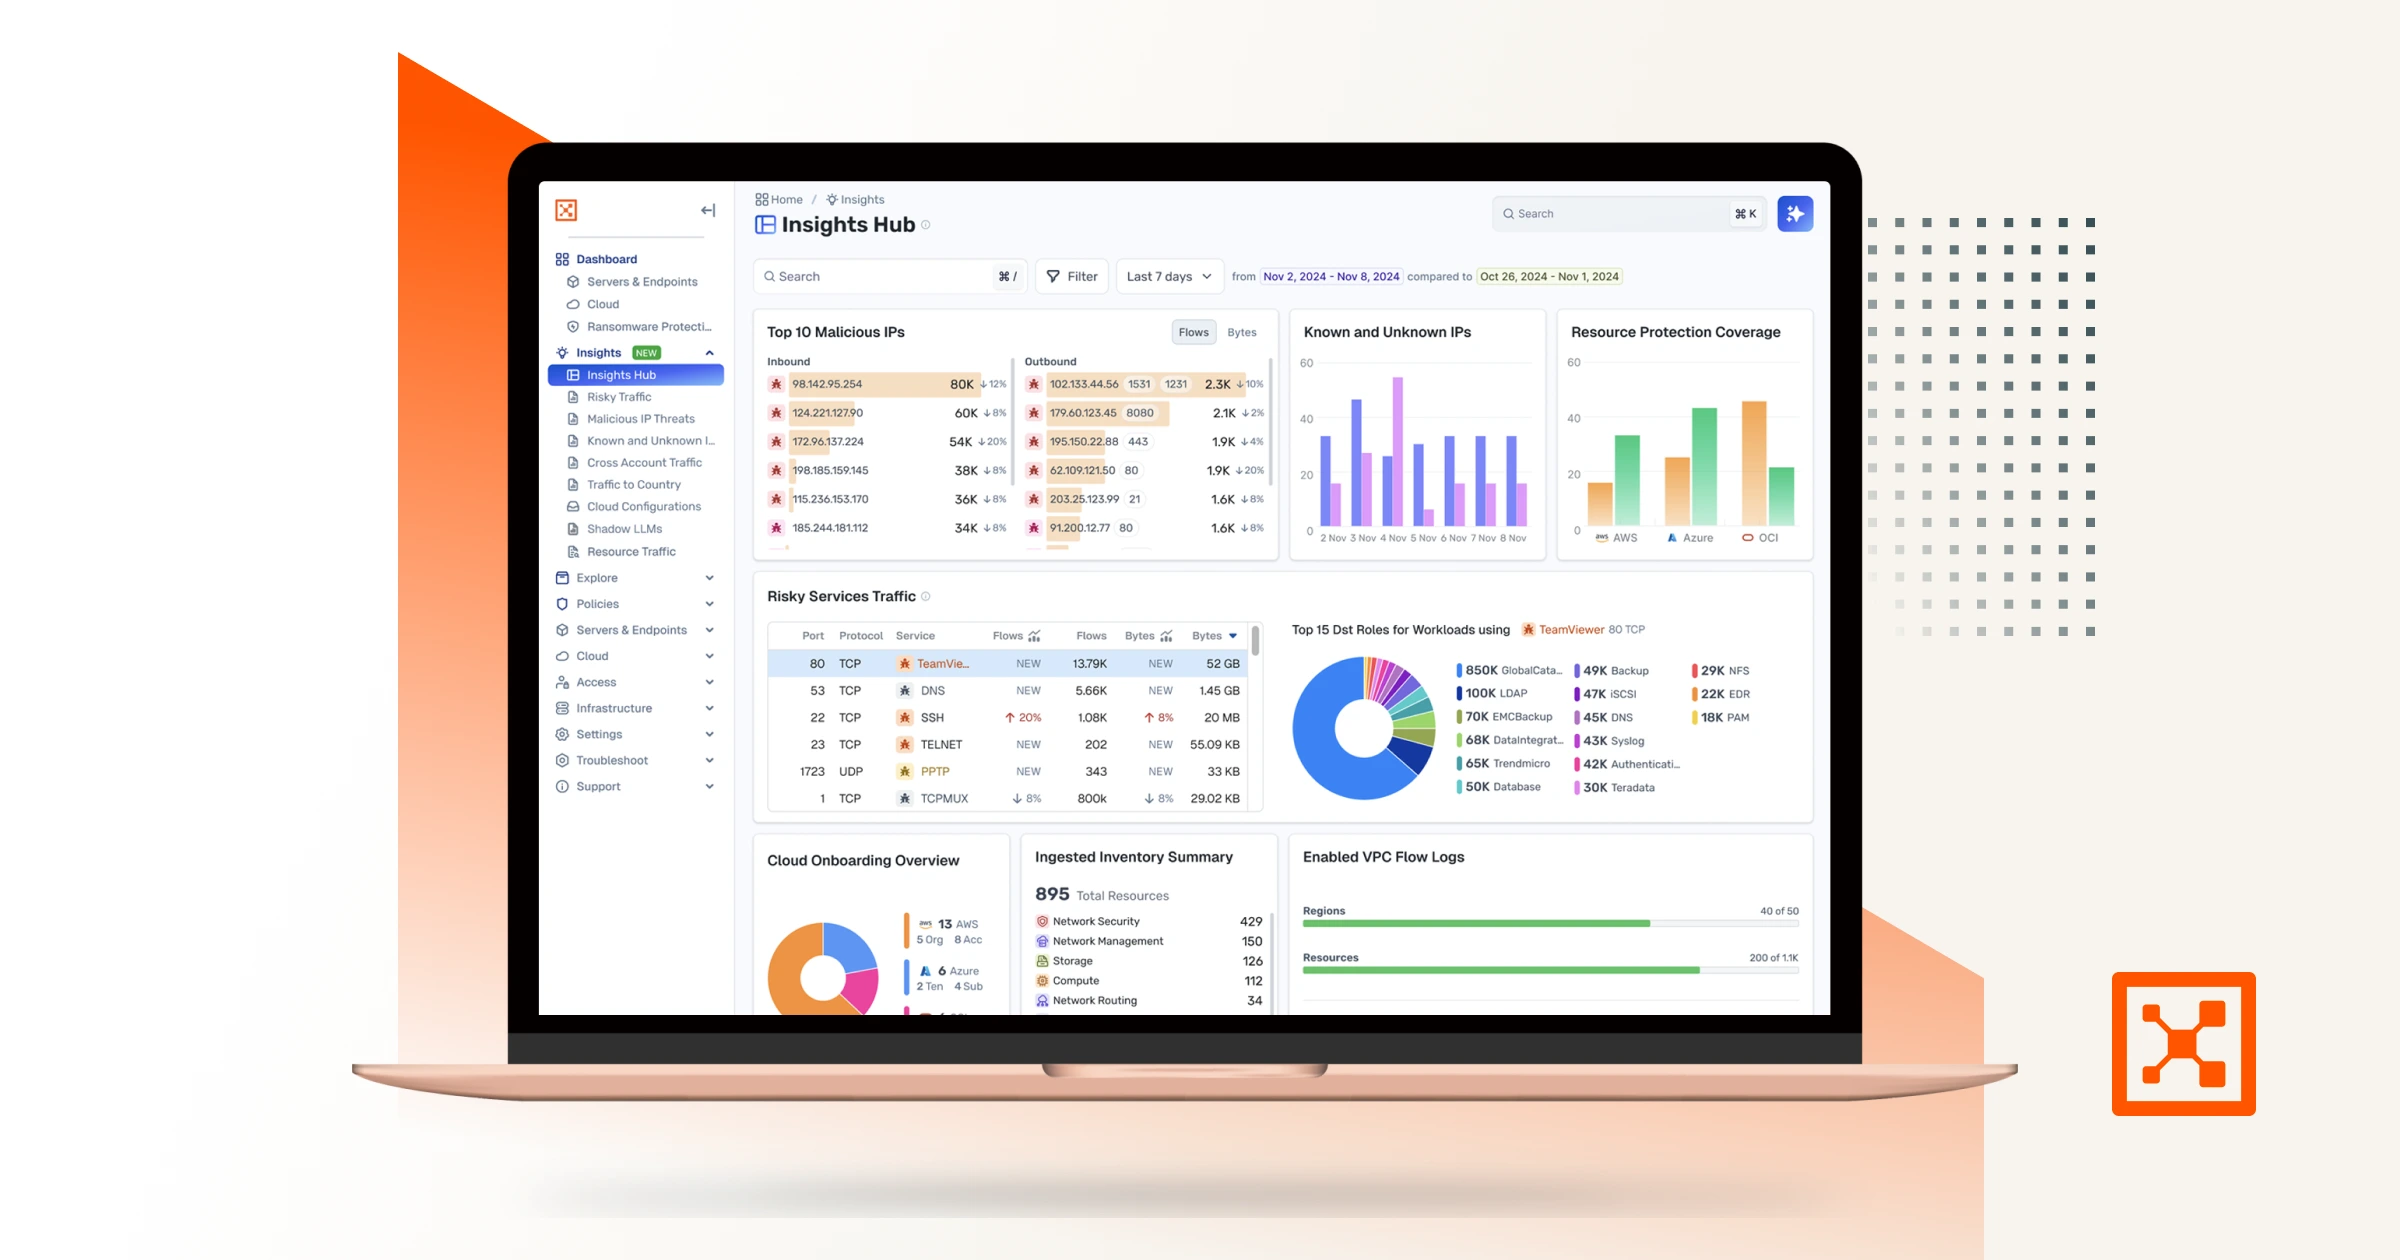
Dans la première partie de cette série, nous avons partagé les façons de s'orienter dans Illumio Insights et de commencer à découvrir la valeur dès le début de votre essai gratuit.
Une fois que vous avez acquis cette compréhension de base, l'étape suivante consiste à utiliser Insights de la manière dont les équipes de sécurité travaillent réellement : du point de vue d'un rôle allant du RSSI au chasseur de menaces, en posant des questions, en testant des hypothèses et en validant les risques.
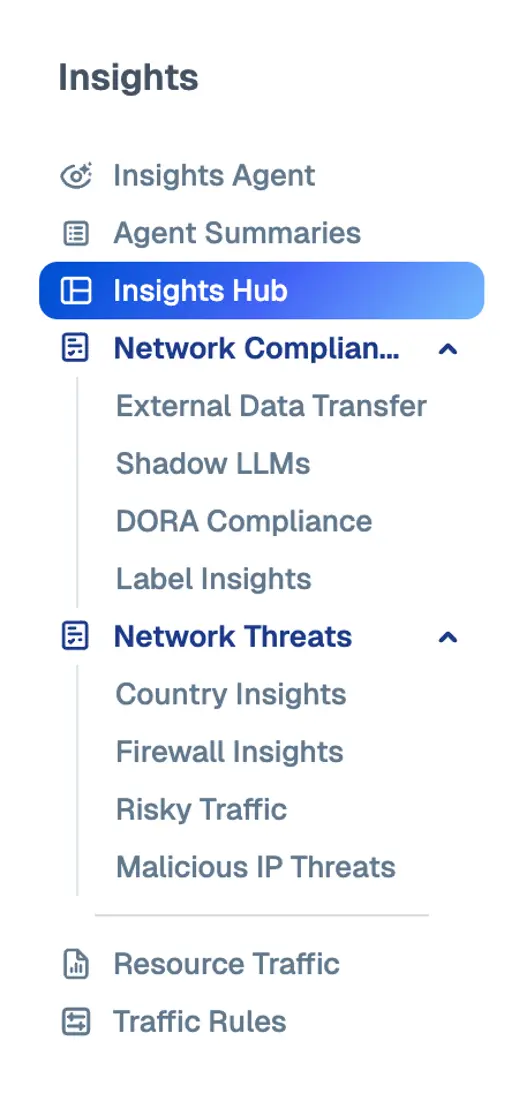
Cet article de suivi se concentre sur quatre types d'investigations que vous pouvez effectuer dès maintenant dans votre environnement et qui aident les nouveaux utilisateurs à aller au-delà de la visibilité de surface et à obtenir des informations significatives sur la sécurité.
Chacune d'entre elles reflète une préoccupation courante du monde réel et montre comment Insights permet une prise de décision plus rapide et plus sûre, sans nécessiter des semaines de réglage ou de contexte historique.
Pour tirer le meilleur parti de ces exercices, nous vous recommandons de vous connecter à vos comptes cloud (AWS, Azure ou GCP) et nous ingérerons vos journaux de flux afin que vous puissiez voir les données en direct dans l'environnement d'essai. Vous trouverez la marche à suivre dans la première partie de cette série ou dans la documentation de notre produit.
Pour accéder à l'une des fonctionnalités mentionnées dans ce billet, utilisez la fenêtre de navigation située à gauche de votre écran dans Insights.
1. Enquêter sur les menaces réelles, et non sur les menaces hypothétiques
L'un des problèmes les plus fréquents avec les outils de sécurité est de savoir par où commencer.
Il n'existe pas beaucoup d'outils permettant de détecter rapidement les risques de mouvements latéraux. En fait, de nombreuses entreprises disposent d'une pléthore d'outils et sont malgré tout victimes de violations. Ainsi, au lieu de parcourir de multiples tableaux de bord pour comprendre où se situe le problème, Illumio Insights élimine cette conjecture en faisant apparaître rapidement les activités malveillantes connues, ce qui donne aux nouveaux utilisateurs des éléments concrets à examiner.
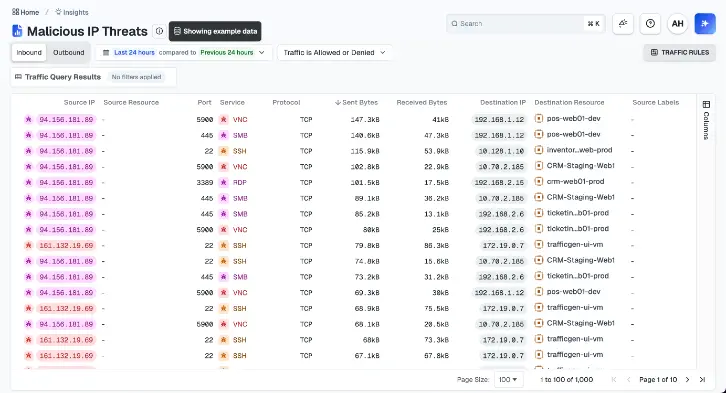
Une fois que vous avez accédé à l'onglet Menaces IP malveillantes, vous pouvez ancrer votre enquête autour d'une seule IP malveillante plutôt que de commencer par des mesures abstraites.
Obtenez des réponses à des questions pratiques telles que
- Cette activité est-elle isolée ou généralisée ?
- Quelles sont les ressources internes concernées ?
- S'agit-il d'un bruit ou d'un problème qui mérite d'être résolu ?
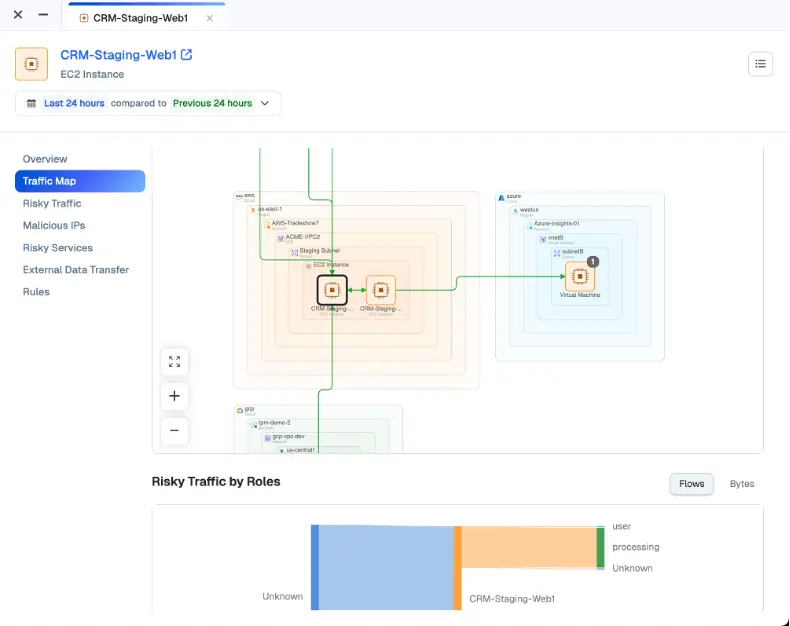
Au lieu de mémoriser les détails d'une IP à la fois, Insights permet de faire le lien entre les renseignements sur les menaces, le contexte du trafic et les charges de travail affectées, le tout en un seul endroit. C'est également à ce niveau qu'Insights tire le meilleur parti du graphique de sécurité basé sur l'IA.
S'appuyant sur une observation puissante des flux de trafic réseau, Insights met en évidence les comportements à risque, les chemins d'attaque exposés et les mouvements anormaux qui indiquent qu'un attaquant cherche à obtenir un accès latéral.
Il en résulte une meilleure détection - non pas parce qu'il y a plus d'alertes, mais parce que les alertes sont directement liées à l'impact potentiel. Les équipes de sécurité peuvent se concentrer sur ce qui compte le plus au lieu de courir après le bruit.
2. Validez les services à risque et les contrôles auxquels vous faites confiance
Presque toutes les organisations ont déjà mis en place certains contrôles de sécurité. La question est de savoir si ces contrôles fonctionnent réellement comme vous le pensez.
Votre essai gratuit Insights est le moment idéal pour vérifier cette hypothèse en examinant le trafic des services à risque. Il s'agit de protocoles qui sont couramment utilisés de manière abusive pour des mouvements latéraux ou des accès non autorisés.
Au lieu de traiter cette question comme un contrôle binaire autorisé ou bloqué, Insights vous permet d'évaluer le risque de manière plus globale.
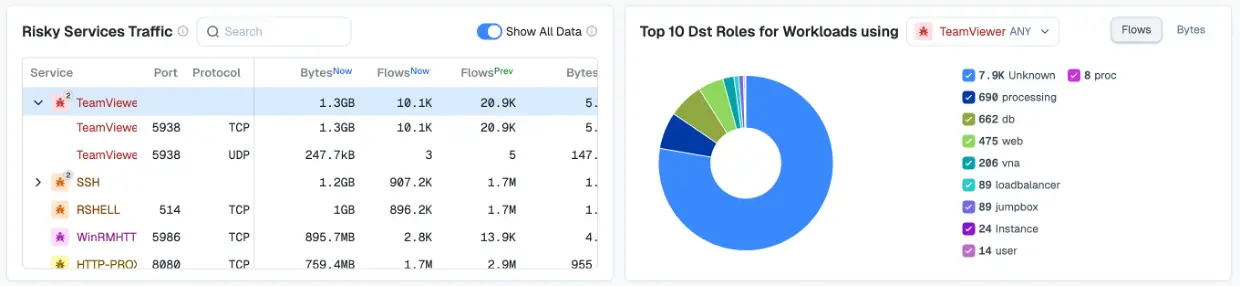
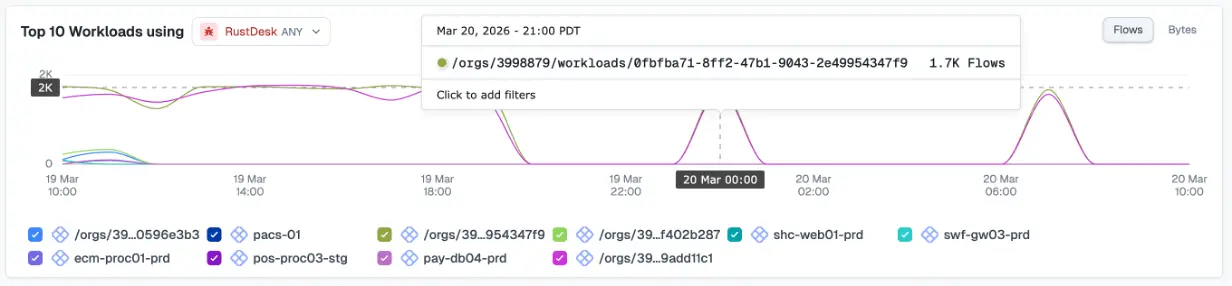
Pour commencer, cliquez sur l'onglet Services à risque. Vous comprendrez vite :
- Quels types de charges de travail sont exposés à des services à risque ?
- Lorsque l'utilisation semble excessive ou inattendue
- Le trafic est-il limité comme prévu ?
Il ne s'agit pas seulement d'identifier les risques potentiels, mais d'acquérir une confiance fondée sur des preuves dans votre stratégie de segmentation et de mise en œuvre. Vous pouvez enfin valider vos décisions de conception au-delà de la simple visualisation de votre trafic réseau.
3. Déterminer si l'activité suspecte est en fait une exfiltration de données
Peu de scénarios suscitent autant d'urgence que la possibilité d'un vol de données. Mais sans contexte, il est facile de réagir de manière excessive ou, pire encore, de passer complètement à côté du signal.
Illumio Insights aide les équipes à aborder cette question de manière analytique. En naviguant vers l'onglet Transfert de données externes, il est facile d'obtenir des réponses à des questions précises telles que.. :
- Où les données quittent-elles l'environnement ?
- Quelles sont les sources internes responsables des plus gros volumes sortants ?
- Les destinations suscitent-elles des inquiétudes ?
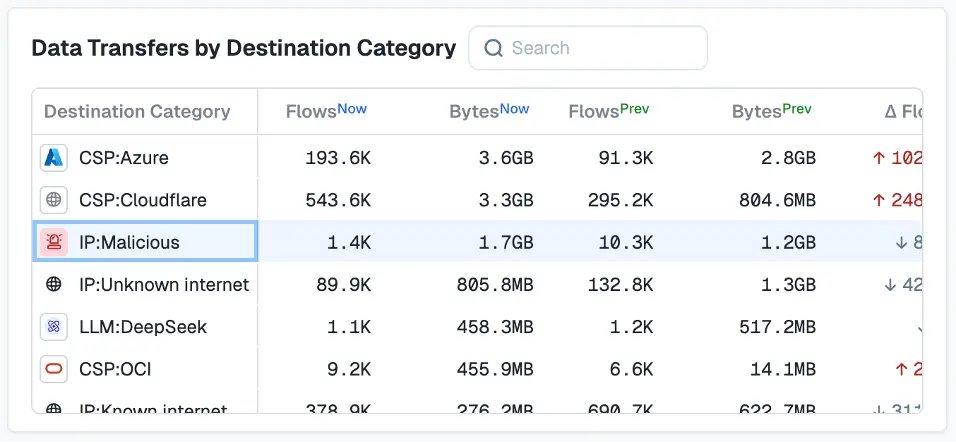
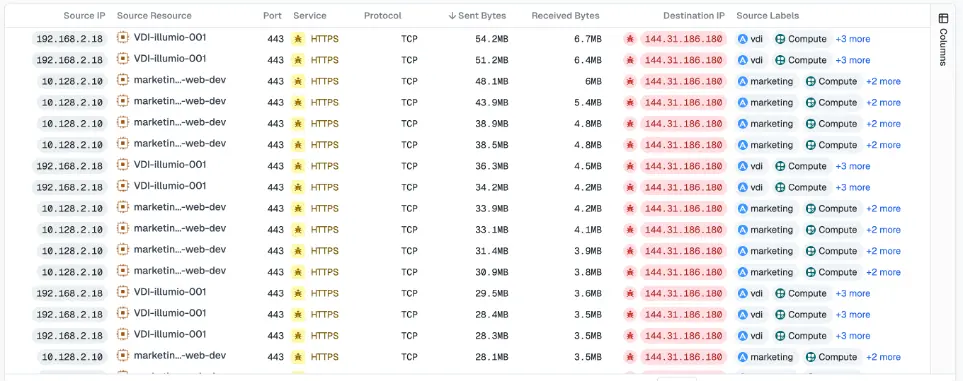
En corrélant les modèles de trafic sortant avec le risque de destination et la géographie, Insights vous aide à faire la distinction entre une communication externe légitime et un comportement qui suggère une mise en scène ou une exfiltration de données.
Tout aussi important, il fournit un contexte temporel qui vous permet de comprendre s'il s'agit d'un pic ponctuel ou d'une tendance permanente.
Grâce à Insights, vous pouvez prendre des décisions sereines et éclairées dans les moments de forte pression.
4. Comprendre la manière dont les MLD sont réellement utilisés
Comme de nombreuses entreprises l'ont rapidement appris, l' adoption de l'IA suit rarement des processus d'approbation formels. Au moment où les politiques sont rédigées, l'utilisation est déjà en cours, souvent dans des endroits que les équipes de sécurité ne peuvent pas facilement voir.
Illumio Insights vous offre un moyen d’ancrer la gouvernance de l’IA dans la réalité en révélant comment les LLM sont réellement utilisés dans votre environnement dans l’onglet Shadow LLMs.
Plutôt que de commencer par l'application de la loi, vous commencez par la visibilité. Vous pouvez voir quels modèles sont utilisés, quels utilisateurs ou charges de travail interagissent avec eux et quelle quantité de données est partagée. Vous pouvez également aller plus loin pour déterminer exactement quels flux de trafic semblent particulièrement risqués ou peu familiers.
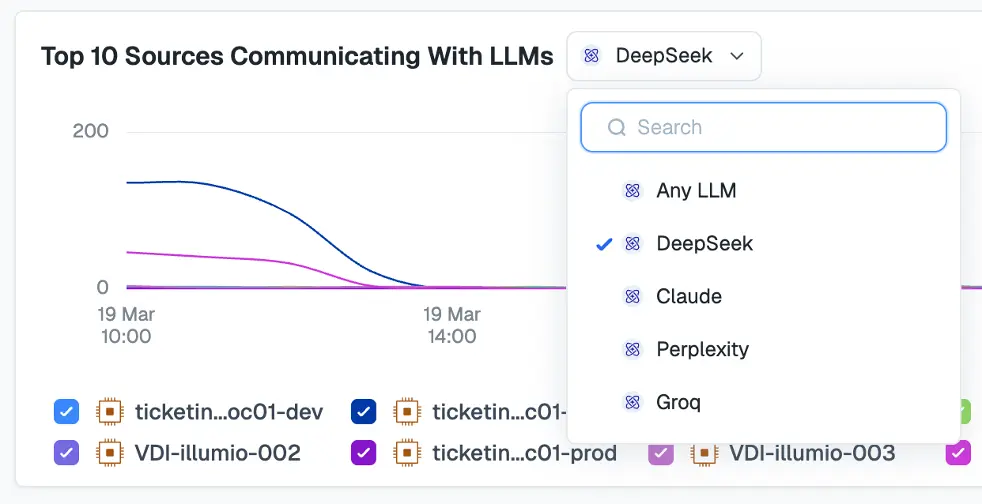
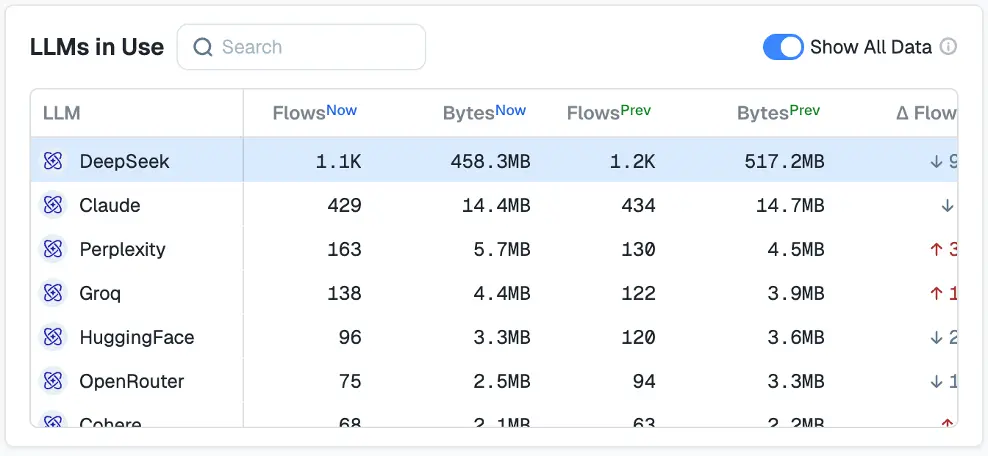
Il est ainsi plus facile de distinguer l'expérimentation de l'IA sanctionnée de l'utilisation clandestine, et les interactions de routine des comportements potentiellement risqués.
Les équipes de sécurité ne veulent pas bloquer l'adoption de l'IA. Mais ils doivent établir une base factuelle sur l'IA dans leur réseau, qui puisse servir de base à la politique, aux garde-fous et aux contrôles futurs.
Transformez l'exploration en action avec Illumio Insights
L'essai gratuit d'Illumio Insights est d'autant plus efficace qu'il est traité comme une enquête et non comme une simple visite.
Chacun de ces exercices aide les nouveaux utilisateurs à passer de la curiosité à la clarté, qu'il s'agisse de comprendre une menace réelle, de valider les contrôles existants ou de découvrir des risques émergents tels que l'utilisation non autorisée de l'IA.
Découvrez comment Insights peut vous aider à poser de meilleures questions et à obtenir des réponses fiables.
Commencez votre Essai gratuit d'Illumio Insights aujourd'hui.