Frontier AI testet die operative Resilienz im europäischen Bankwesen
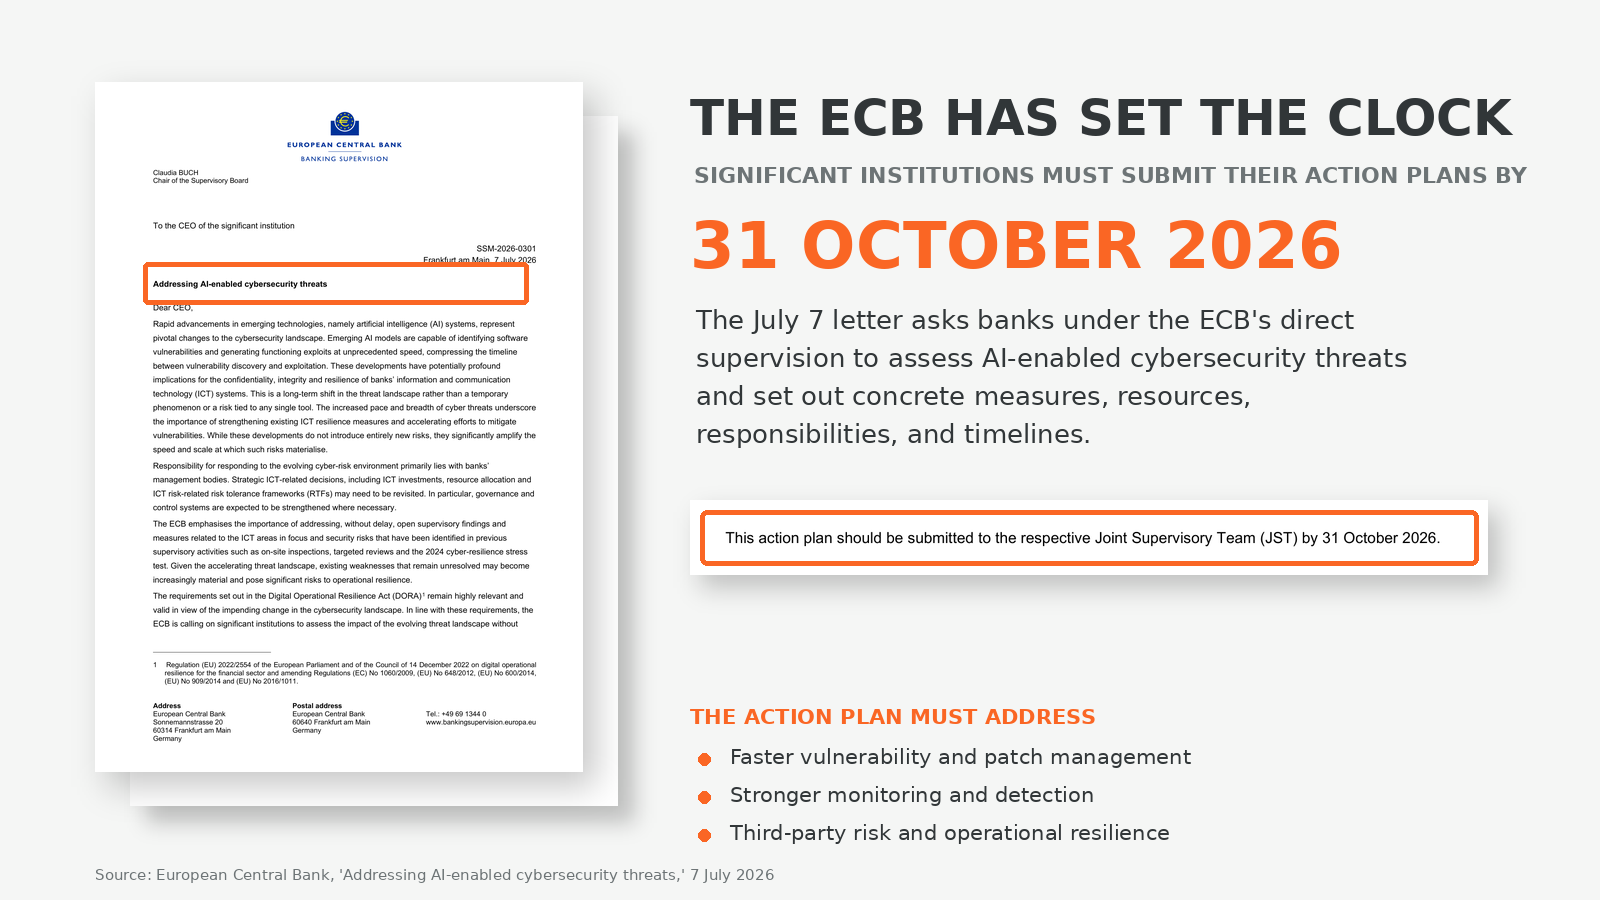
Große Banken, die direkt von der Europäischen Zentralbank überwacht werden, sind nun im Einsatz. Bis zum 31. Oktober 2026müssen sie Aktionspläne vorlegen, die zeigen, wie sie auf den Anstieg KI-gestützter Cyberbedrohungen reagieren werden. Die Pläne müssen ein schnelleres Management von Schwachstellen und Patches, eine stärkere Überwachung und Erkennung, Risiken durch Dritte sowie operative Resilienz berücksichtigen. Banken müssen zeigen, dass sie sich an einen schnelleren Bedrohungszyklus anpassen können, ohne die kritischen Dienste, die sie schützen, zu stören.
Der Brief der EZB vom 7. Juli erklärt die Dringlichkeit. Seit DORA im Januar 2025 in Kraft getreten ist, hat Frontier AI ein bekanntes Risiko verstärkt. Heute können Software-Schwachstellen mit beispielloser Geschwindigkeit gefunden und ausgenutzt werden, sodass Banken weniger Zeit haben, eine sichere Lösung zu identifizieren, zu testen und bereitzustellen.
"Dank der Frontier-KI können Agenten nun Schwachstellen finden und Sicherheitsprobleme sehr schnell erkennen", sagte Aishwarya Ramani, Senior Solutions Marketing Manager bei Illumio. "Aber sie können diese Schwachstellen auch mit Maschinengeschwindigkeit ausnutzen."
Diese Geschwindigkeit schafft ein schwieriges Gleichgewicht. Banken müssen patchen, aber eine überstürzte Änderung eines Kernbanksystems, einer Zahlungsplattform, einer Cloud-Umgebung oder einer kritischen Drittanbieterverbindung kann die Dienste, die sie schützen wollen, stören. Sie müssen die Exposition schnell reduzieren, ohne selbst einen Stromausfall zu verursachen.
Das Schwachstellenfenster schrumpft
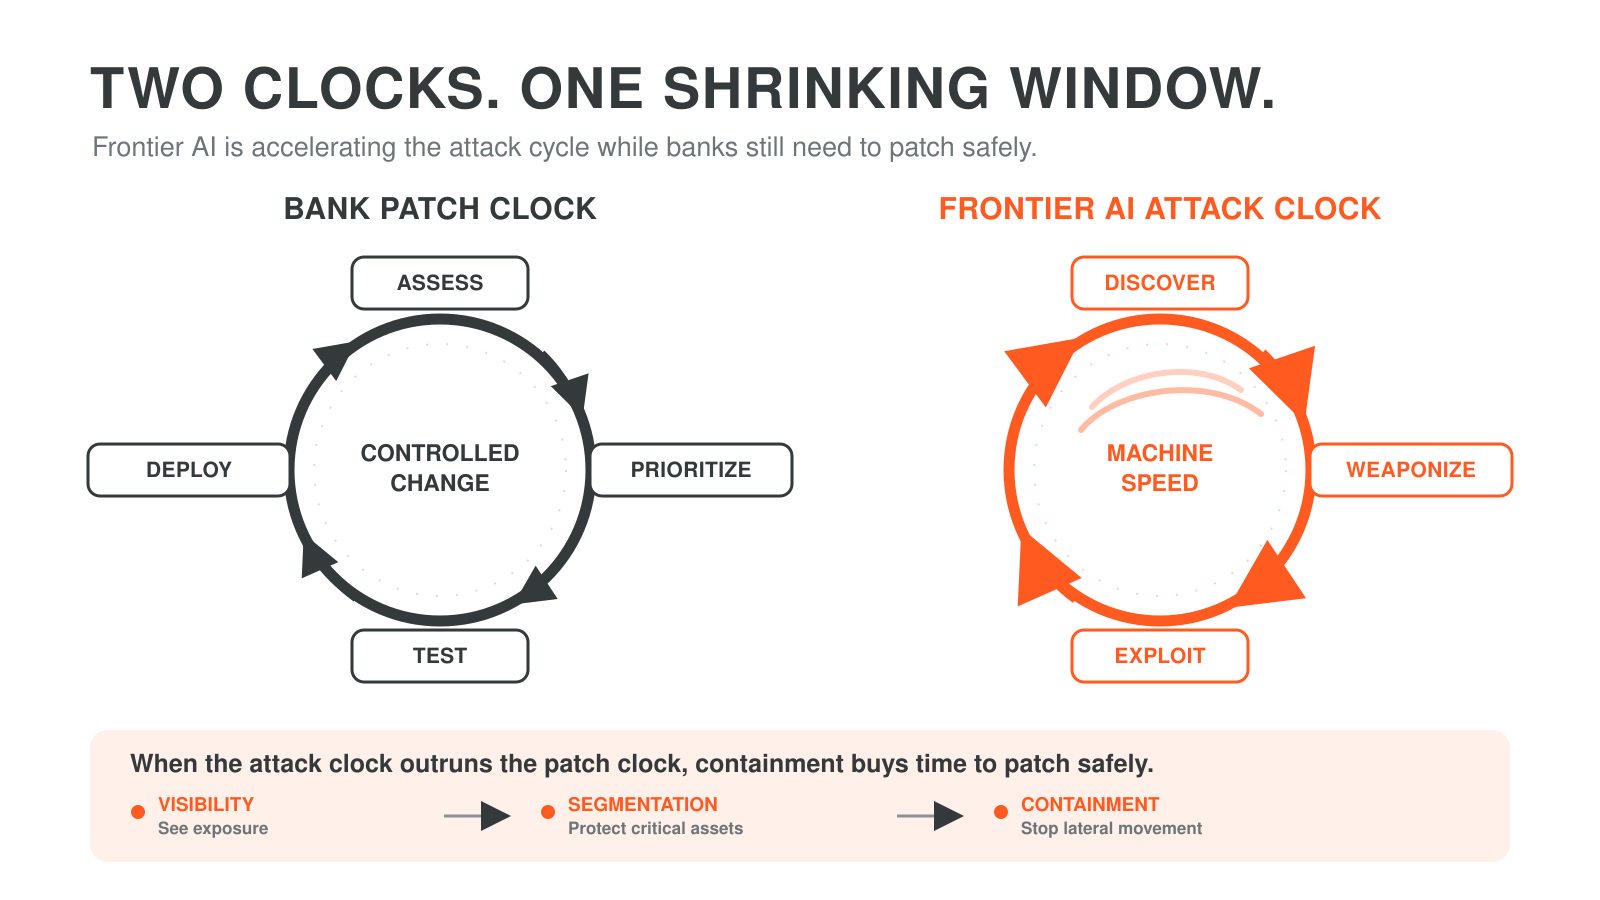
Das traditionelle Schwachstellenmanagement folgte einer klaren Abfolge: Ein Fehler wurde bekannt. Sicherheitsteams bewerteten die Exposition, testeten eine Lösung und setzten den Patch ein. Dieser Prozess garantierte nie Sicherheit, gab den Verteidigern aber oft Zeit zum Handeln. Frontier-KI kann dieses Fenster komprimieren – und potenziell eliminieren –.
CERT-EU warnte , dass "KI-gestützte Tools nun Softwareschwachstellen entdecken und ausnutzen, in einem Tempo, das den traditionellen Patchzyklus grundlegend durchbricht." Es wurde auch Hinweise darauf genannt, dass die Ausnutzung beginnen kann, bevor ein Patch verfügbar ist.
Das setzt Banksicherheits- und IT-Teams unter zwei konkurrierende Drucks. Sie müssen mehr Verwundbarkeiten bewerten und auf schnellere Angriffe reagieren. Gleichzeitig müssen sie Patches testen, die Systeme stabil halten und kritische Finanzdienstleistungen am Laufen halten.
Die Regulierungsbehörden sehen dies als einen dauerhaften Wandel. Im Juni warnten die Five Eyes-Cyberbehörden , dass der Zeitrahmen für größere Änderungen bei KI-gestützten Cyberfähigkeiten "keine Jahre, sondern Monate" sei. Der European Systemic Risk Board warnte ähnlich, dass Frontier-KI die Geschwindigkeit, den Umfang und die Komplexität von Cyberangriffen auf das EU-Finanzsystem erhöhen könnte.
Zusammen machen diese Warnungen das Schwachstellenmanagement zu einem Problem der operativen Resilienz. Banken müssen zwar schnell patchen, aber sie können sich nicht nur auf Patches verlassen. Wenn eine Lösung nicht verfügbar ist oder nicht sofort bereitgestellt werden kann, muss sie die Exposition verringern, kritische Dienste schützen und das Erreichen eines Angreifers begrenzen.
"Wenn etwas nicht sofort geflickt werden kann, kann man trotzdem das, was es erreichen kann, verkleinern", sagte Ramani. "Wenn etwas kompromittiert ist, hältst du es an Ort und Stelle, anstatt zuzusehen, wie es sich ausbreitet."
DORA ist der Rahmen zum Nachweis von Resilienz
DORA hat seit Januar 2025 EU-Finanzunternehmen einen Antrag gestellt. Seine fünf Säulen umfassen das Risikomanagement von Informations- und Kommunikationstechnologie (IKT), Vorfallberichterstattung, Resilienztests, Risikomanagement durch Dritte und Informationsaustausch.
Aber DORA setzt keine perfekte Prävention voraus. Sie verpflichtet Unternehmen, die Systeme und Anbieter zu identifizieren, die kritische Dienste unterstützen. Unternehmen müssen außerdem nachweisen, dass diese Dienstleistungen Störungen standhalten können.
Die Deadline der EZB am 31. Oktober macht diesen Test dringlicher. Banken müssen zeigen, wie sich ihre DORA-Programme an einen Bedrohungszyklus anpassen werden, der weniger Zeit zum Patchen lässt. Sie müssen sich zunächst auf die am stärksten exponierten Systeme konzentrieren und gleichzeitig das Kernbankwesen, die Zahlungen und den Kundenservice stabil halten.
Abhängigkeiten erweitern den Explosionsradius
Die Angriffsfläche einer Bank reicht über das eigene Rechenzentrum hinaus. Es umfasst Cloud-Umgebungen, Softwarekomponenten, verwaltete Dienste, Zahlungsverbindungen und Drittanbieter. Eine Schwachstelle in einem dieser Bereiche kann einen Weg zu kritischen Diensten schaffen.
"Sie wissen nicht, wie groß diese Abhängigkeit von der dritten Partei ist", sagte Ramani. "Diese gegenseitigen Abhängigkeiten zu kartieren, denke ich, ist die größte Herausforderung."
Der jüngste Cybervorfall bei Jack Henry macht das Problem greifbar. Der US-amerikanische Finanztechnologieanbieter betreut mehr als 7.200 Banken und Kreditgenossenschaften. Im August wurde bekannt gegeben, dass ein Vishing-Angriff einen begrenzten Teil der internen, nicht-produzierten Umgebung erreicht hatte und die personenbezogenen Daten von weniger als 10 Kunden betraf.
Jack Henry sagte, dass keine clientsorientierten Systeme, Kernplattformen oder täglichen Verarbeitungsdienste zugegriffen oder gestört wurden. Die Steuerung erkannte die Aktivität, isolierte die betroffenen Systeme und begrenzte den Vorfall ohne Ausfall.
Das Ereignis verursachte keine weitreichenden finanziellen Störungen. Aber es zeigt, warum Banken ihre Verbindungen zu großen Technologieanbietern verstehen müssen – und warum sie die betroffenen Systeme eindämmen müssen, falls ein Angriff einen dieser Anbieter trifft.
Wie Ramani es ausdrückt: "Eine Bewertung zeigt Ihnen, ob ein Anbieter im März sicher war, aber sie sagt nichts darüber, was passiert, wenn die eigene Umgebung dieses Anbieters im September kompromittiert wird und Ihre Verbindung zu ihm noch aktiv ist."
Wie Banken Zeit gewinnen können
Wenn Banken nicht gleichzeitig patchen können, brauchen sie Kontrollen, die die Exposition verringern, während sie testen und eine Lösung implementieren. Ramani beschrieb drei Schritte: "Beurteilen, priorisieren und erkennen."
Banken können diese Schritte umgehen, indem sie folgen:
- Abbildung aktueller Verbindungen über Anwendungen, Arbeitslasten, Cloud-Umgebungen und Drittanbieter hinweg
- Priorisierung von internetorientierten Ressourcen, kritischen Diensten und den Wegen, die die größte Sichtbarkeit schaffen
- Unnötige Ost-West-Kommunikation zu begrenzen, sodass ein kompromittiertes System nicht alles um sich herum erreichen kann
- Segmentierung oder Mikrosegmentierung wird verwendet, um kritische Vermögenswerte zu schützen und den Explosionsradius zu verringern
- Isolierung kompromittierter Arbeitslasten oder riskanter Drittanbieterverbindungen, bevor sich seitliche Bewegungen ausbreiten
- Testreaktionspläne gegen Hochgeschwindigkeitsausnutzung, Ransomware, Cloud-Ausfälle und Störungen in der Lieferkette
Segmentierung ersetzt das Patchen nicht. Es kann ausgleichen, wenn ein Patch nicht verfügbar ist, weitere Tests benötigt oder zu großes operatives Risiko für die Bereitstellung darstellt. Die EZB listet speziell Segmentierung und, wo möglich, Mikrosegmentierung als Teil der Verteidigung in der Tiefe auf.
Resilienz muss mit der Bedrohung Schritt halten
Bis zum 31. Oktober müssen die Banken mehr tun, als nur die KI-Bedrohung an der Grenze anzuerkennen. Sie müssen zeigen, wie sie damit umgehen werden.
"Starke Aktionspläne werden nicht davon ausgehen, dass Banken jede Schwachstelle beheben können, bevor Angreifer sie ausnutzen", sagte Ramani. "Sie werden zeigen, dass Banken wissen, welche Systeme kritisch sind, verstehen, wie diese Systeme verbunden sind, und seitliche Bewegungen einschränken können, wenn ein Angreifer Fuß fasst."
Wenn Bedrohungen mit maschineller Geschwindigkeit voranschreiten, erfordert Resilienz mehr als nur schnellere Arbeit. Banken müssen sicherstellen, dass eine einzige Schwachstelle keine größere betriebliche Störung verursachen kann.
Bereit, mehr zu erfahren? Entdecken Sie die Eindämmung von Sicherheitsverletzungen im Bereich Finanzdienstleistungen.


