Cybersécurité
La cybersécurité est un terme qui définit les processus, les technologies et les pratiques utilisés pour protéger les appareils, les applications, les réseaux et les données contre les dommages ou les accès non autorisés. La cybersécurité est également connue sous le nom de sécurité de l'information électronique ou de sécurité des technologies de l'information.
Pourquoi la cybersécurité est-elle importante ?
Aujourd’hui, presque tout repose sur les ordinateurs et Internet. Les communications, le divertissement, les transports, les commerces, les systèmes médicaux et les systèmes gouvernementaux nécessitent tous des données précises disponibles au moment où elles sont nécessaires. Une grande partie de ces données est sensible, comme les informations personnelles identifiables (PII), les informations de santé protégée (PHI) et les détails financiers.
Les effets des cyberattaques ne se limitent pas au vol d’informations et à la destruction de vies humaines. Les attaques peuvent nuire aux entreprises par des amendes, des pertes de données, des dommages au système et une perte de réputation.
Les menaces qui pèsent sur ces systèmes et ces données augmentent chaque jour, les cybercriminels devenant de plus en plus sophistiqués. La barre à franchir pour commettre un cyber-vol et s'en sortir est assez basse. Les pirates peuvent automatiser leurs crimes et lancer des attaques sur plusieurs cibles à la fois. Un programme de cybersécurité réussi amènera ces attaquants à regarder ailleurs, car les pirates informatiques recherchent avant tout des opportunités faciles.
Quels sont les différents types de cybersécurité ?
Il existe différents types de cybersécurité, et il est utile de classer la cybersécurité en quelques catégories pour aider les organisations et les personnes à se protéger.
Sécurité des infrastructures critiques
Une grande partie du réseau électrique est accessible via l'internet, de même que certains des systèmes nécessaires au fonctionnement d'une entreprise. Les systèmes inclus dans les infrastructures critiques comprennent le réseau électrique, les systèmes de purification de l'eau, les systèmes de circulation et les hôpitaux. La sécurité des infrastructures critiques protège les systèmes dont les attaques peuvent paralyser les sociétés modernes.
Sécurité des applications
La sécurité des applications consiste à protéger des applications spécifiques contre les attaques. La validation des entrées avant qu'une application ne puisse les traiter permet d'éviter les débordements de mémoire tampon, les injections SQL, les attaques par déni de service, les scripts intersites et d'autres types de cyberattaques. L'utilisation de processus d'authentification sécurisés permet également de prévenir les tentatives de piratage.
sécurité du réseau
La sécurité du réseau protège un réseau d’entreprise contre les attaques provenant d’Internet. Pour être connecté au reste du monde des affaires, votre réseau doit être connecté à Internet, ce qui le met en danger. Les technologies de sécurité du réseau incluent des pare-feux pour filtrer et bloquer les connexions malveillantes, des systèmes de prévention des intrusions qui détectent et empêchent les menaces identifiées, ainsi que la segmentation, qui empêche la propagation des violations sur un réseau.
Sécurité des points finaux
La version traditionnelle de la sécurité des points finaux est l'antivirus et l'anti-malware. Ces outils détectent les logiciels malveillants sur la base de signatures de menaces connues, puis suppriment la menace ou la mettent en quarantaine jusqu'à ce qu'elle soit traitée. La sécurité des terminaux a évolué pour inclure des fonctions telles que les pare-feu personnels, la prévention des intrusions sur l'hôte et le cryptage de l'hôte. Les développements récents en matière de sécurité des terminaux incluent les antivirus de nouvelle génération et les outils de segmentation des terminaux qui peuvent empêcher les attaques localisées de se propager à travers un réseau.
Quels sont les défis de la cybersécurité ?
De nouvelles variétés de cyberattaques apparaissent chaque jour, mais il existe quelques catégories générales de menaces auxquelles une équipe de cybersécurité doit faire face quotidiennement. Voici quelques-uns de ces défis.
Attaques par hameçonnage
Les attaques de phishing se font généralement par e-mail et servent à tromper quelqu’un pour qu’il saisit ses identifiants sur un site frauduleux. L’attaquant peut voler des identifiants personnels, des informations de carte bancaire ou des identifiants d’entreprise.
rançongiciel
Le rançongiciel est un logiciel malveillant qui peut bloquer l’accès à des fichiers, des données ou des systèmes informatiques jusqu’à ce qu’une rançon, généralement sous forme de cryptomonnaie, soit versée aux attaquants. Mais rien ne garantit que l’accès sera rétabli.
Logiciels malveillants
Le terme « malware » est très général qui s’applique à tout type de logiciel pouvant endommager un système, des applications ou des données. Cela peut inclure des virus, des vers, des logiciels espions, des adwars, des chevaux de Troie et d’autres logiciels malveillants. Un malware peut infecter un appareil puis utiliser des connexions réseau pour infecter un réseau entier s’il n’a pas la sécurité adéquate.
Les 10 meilleures pratiques en matière de cybersécurité
La mise en place d'un ensemble efficace de politiques et de procédures de cybersécurité peut épargner à une entreprise les tracas et les coûts liés à la gestion d'une violation de données ou d'un autre type de cyberattaque. Voici quelques bonnes pratiques en matière de cybersécurité :
- Sauvegardez régulièrement vos données afin d'éviter toute perte de données en cas d'attaque.
- Installez un logiciel antivirus pour arrêter les menaces connues
- Utilisez l'authentification multifactorielle pour une couche de sécurité supplémentaire en cas de vol de données d'identification.
- Appliquer une politique de mot de passe pour garantir des mots de passe forts
- Auditer les utilisateurs et les groupes pour s'assurer que les utilisateurs n'ont accès qu'aux données et aux applications dont ils ont besoin pour effectuer leur travail.
- Utilisez un pare-feu pour assurer la sécurité de base du périmètre de votre réseau.
- Former les employés aux menaces de sécurité afin qu'ils soient moins vulnérables aux attaques de phishing et autres tentatives de piratage reposant sur l'ingénierie sociale.
- Se connecter à un réseau Wi-Fi sécurisé
- Utilisez la segmentation pour diviser votre réseau en plusieurs domaines afin d’empêcher le mouvement latéral de toute menace
- S'aligner sur votre service informatique pour aider à soutenir les protocoles de sécurité de l'information et la formation des employés.
Lorsqu'un réseau d'entreprise est connecté à l'internet, il est vulnérable aux attaques. Cependant, si vous êtes préparé et que vous mettez en œuvre de bonnes pratiques de sécurité, vous pouvez prévenir la plupart des cyberattaques avant qu'elles ne se produisent.
En savoir plus
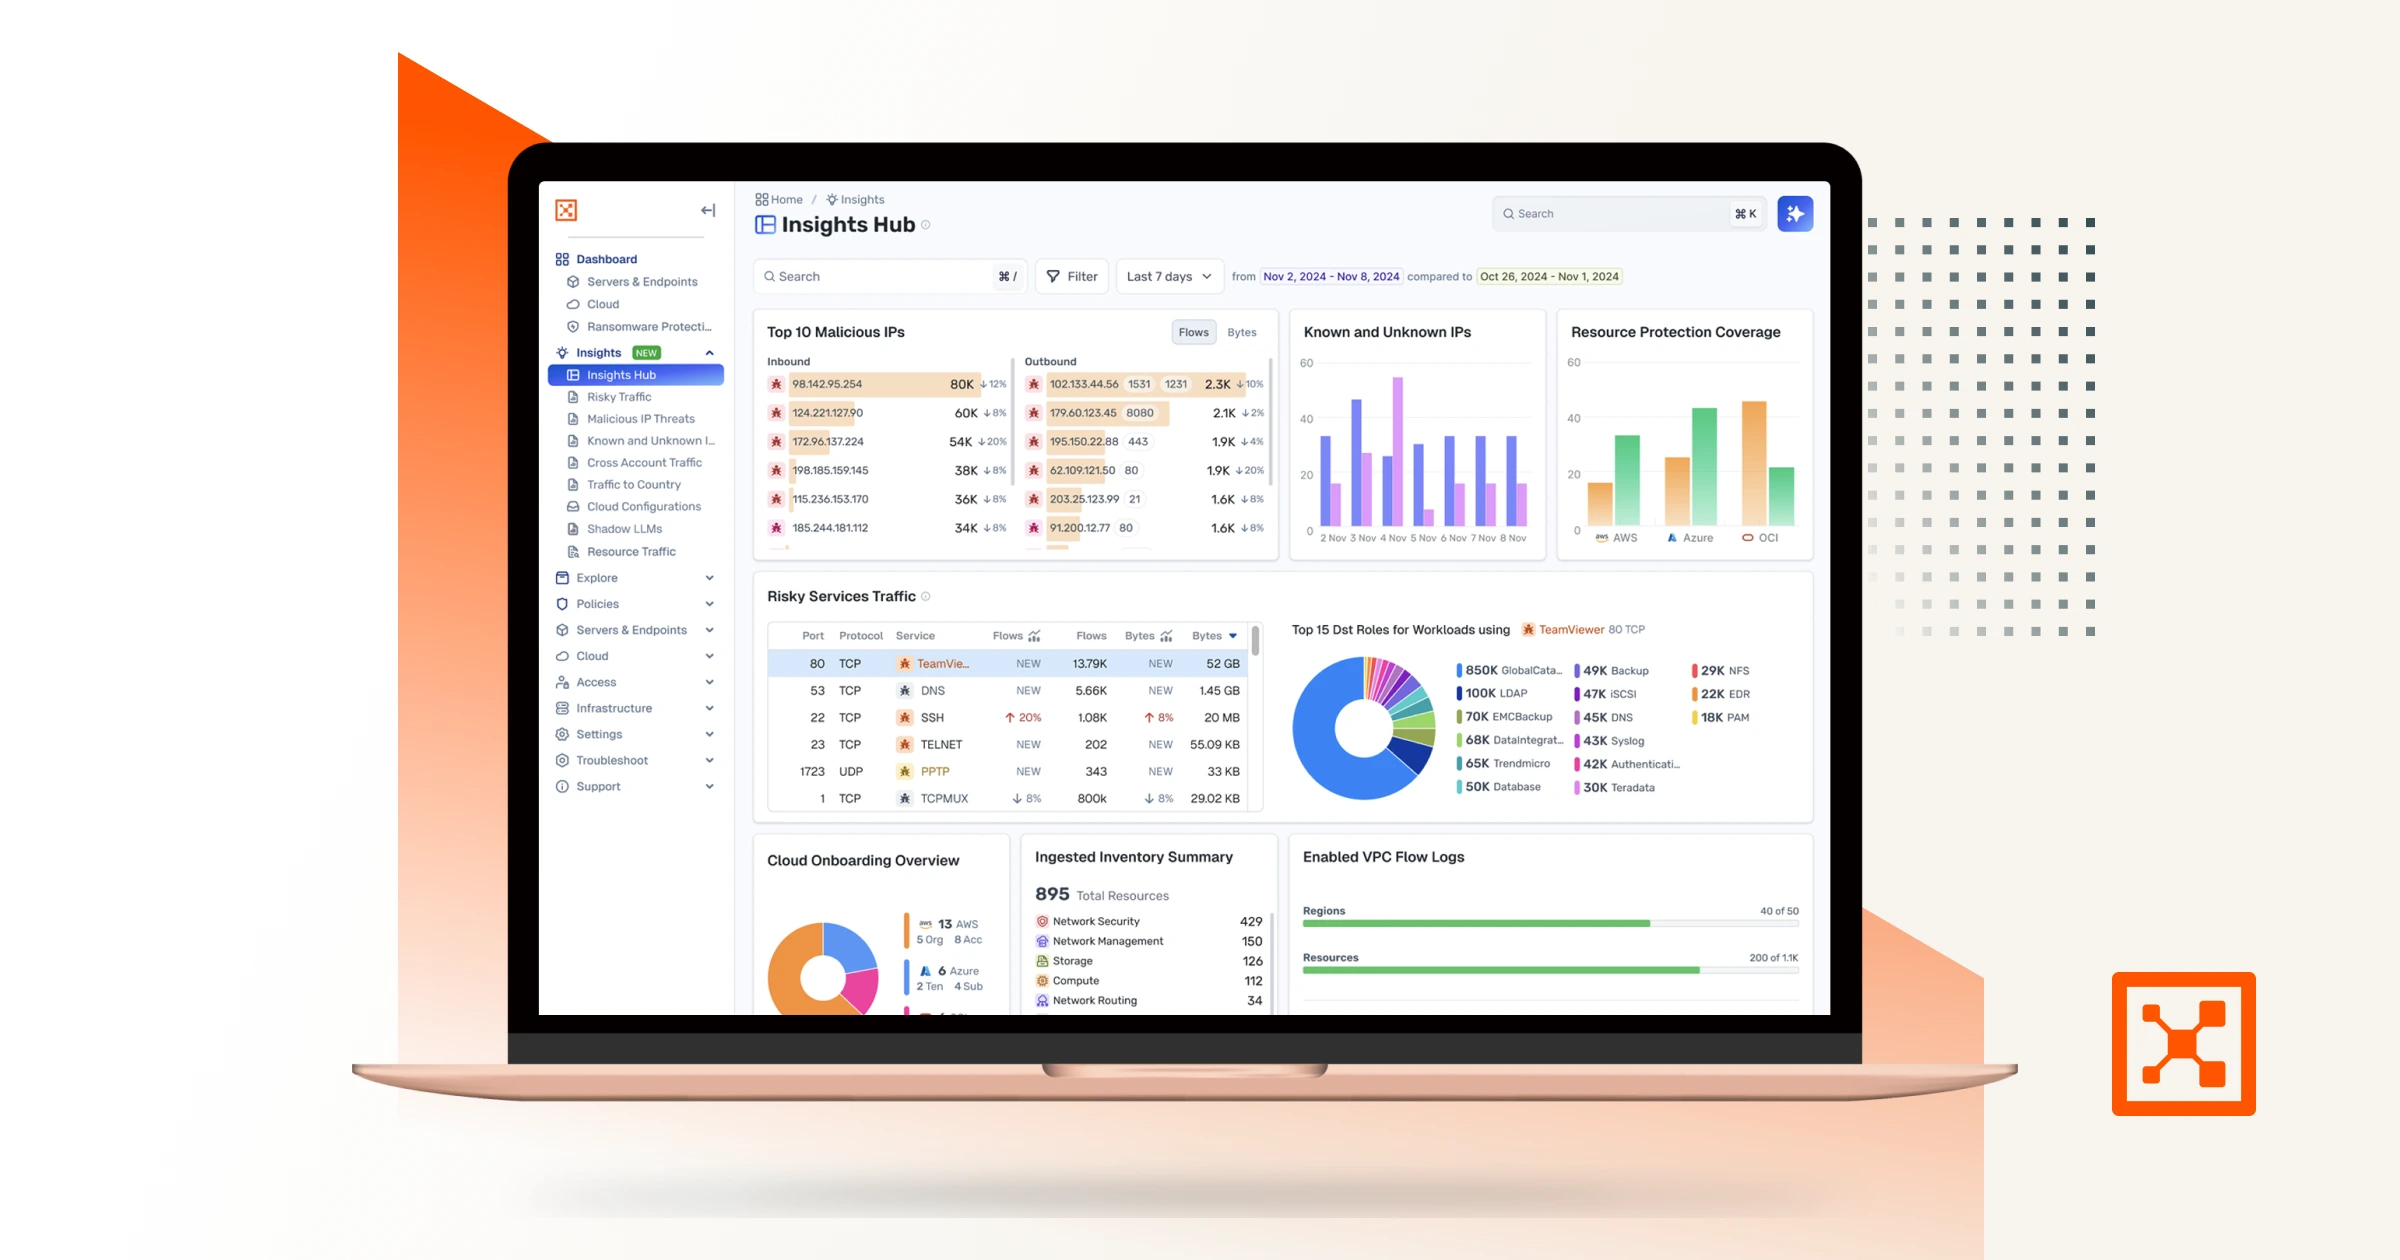
Découvrez comment la plateforme de segmentation Zero Trust d’Illumio s’aligne avec vos principales initiatives en cybersécurité, du Zero Trust et la sécurité cloud à la cyberrésilience.